
シングルティアまたは統合イングレストポロジを設定するための詳細な手順
シングルティアまたは統合イングレストポロジを展開するための前提条件は、サービスグラフの設定で確認できます。
Related information
NetScaler ConsoleでVPX、SDX、MPX、またはBLXインスタンスを追加する
サービスグラフでティア1 NetScalerインスタンスの分析を取得するには、NetScaler ConsoleにVPX/SDX/MPX/BLXインスタンスを追加し、Web Insightを有効にする必要があります。NetScaler ConsoleがVPX/SDX/MPX/BLXインスタンスからのウェブトランザクションの詳細を表示するには、Web Insightを有効にする必要があります。
-
インフラストラクチャ > インスタンス > NetScalerに移動します
-
インスタンスを追加するには、追加オプションをクリックします。詳細については、NetScaler Consoleでのインスタンスの追加を参照してください。
-
インスタンスを追加した後、仮想サーバーを選択し、Web Insightを有効にしてウェブトランザクションの詳細を表示します。詳細については、ライセンスの管理と仮想サーバーでの分析の有効化を参照してください。
NetScaler ConsoleでKubernetesクラスターを追加する
Kubernetesクラスターを追加するには:
-
管理者資格情報を使用してNetScaler Consoleにログオンします。
-
インフラストラクチャ > オーケストレーション > Kubernetes > クラスターに移動します。 クラスターページが表示されます。
-
追加をクリックします。
-
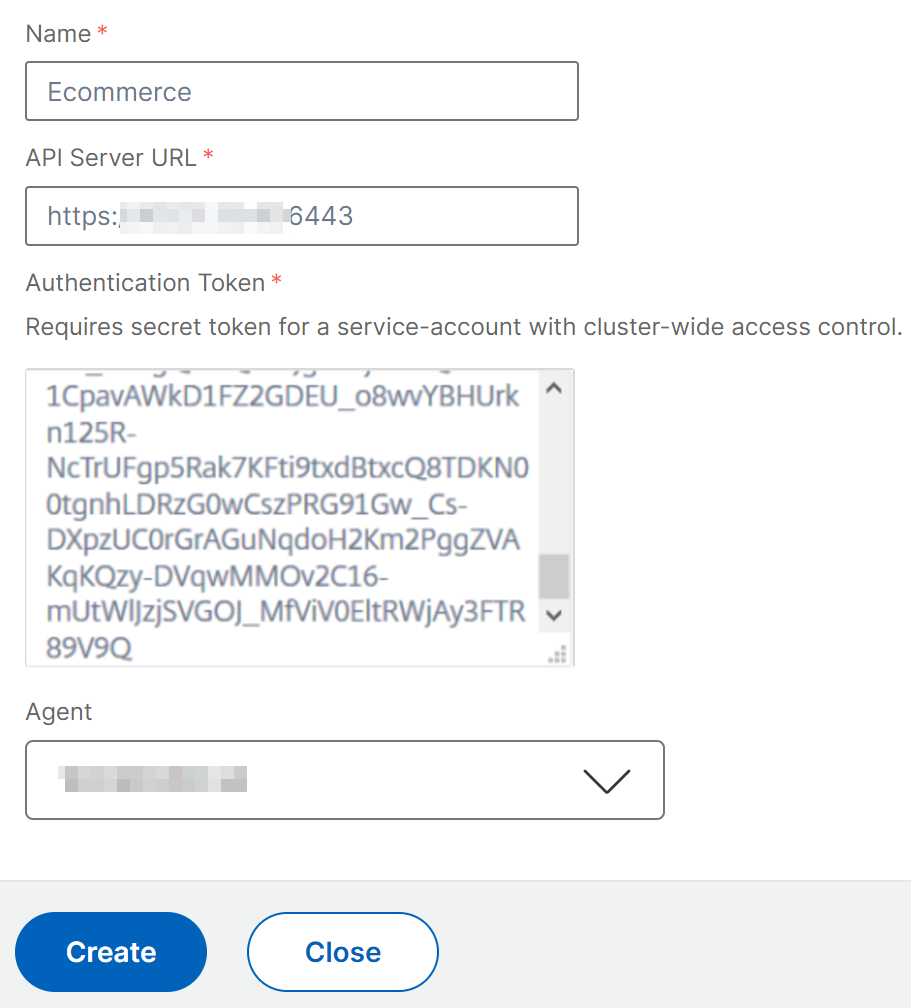
クラスターの追加ページで、次のパラメータを指定します。
-
名前 - 任意の名前を指定します。
-
APIサーバーURL - KubernetesマスターノードからAPIサーバーURLの詳細を取得できます。
-
Kubernetesマスターノードで、コマンド
kubectl cluster-infoを実行します。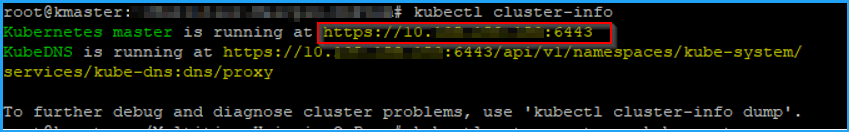
-
**「Kubernetes master is running at.」**に表示されるURLを入力します。
-
-
認証トークン - 認証トークンを指定します。認証トークンは、KubernetesクラスターとNetScaler Console間の通信アクセスを検証するために必要です。認証トークンを生成するには:Kubernetesマスターノードで:
-
YAMLを使用してサービスアカウントを作成します。
kubectl create -f adm_svc_account.yamlサービスアカウントが作成されました。 -
クラスターロールをサービスアカウントにバインドするには、
kubectl create clusterrolebinding citrixadm-sa-admin --clusterrole=cluster-admin --serviceaccount=default:citrixadm-saを実行します。サービスアカウントは、クラスター全体のアクセス権を持つようになりました。サービスアカウントの作成中にトークンが自動的に生成されます。 -
トークンを表示するには、
kubectl describe sa citrixadm-saを実行します。 -
シークレット文字列を取得するには、
kubectl describe secret <token-name>を実行します。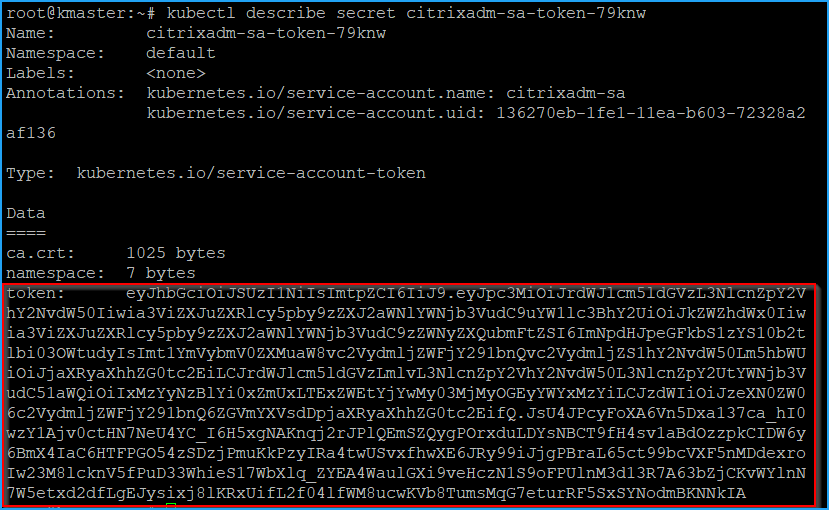
-
-
リストからエージェントを選択します。注CPX YAMLに追加したエージェントと同じエージェントを選択してください。
-
作成をクリックします。
-