
APIセキュリティ
API(Application Programming Interface)は、異なるソフトウェアアプリケーションやシステムが相互に通信できるようにする一連のルール、プロトコル、およびツールです。APIは、アクセス制御、認証、暗号化を適用することで機密データを保護する上で重要な役割を果たし、許可されたエンティティのみが機密情報に安全にアクセスし、送信できるようにします。
APIは、モバイルおよびWebアプリケーションのバックエンドフレームワークとして機能します。そのため、APIが転送する機密データを保護することが重要です。APIセキュリティとは、APIに対する攻撃を防止または軽減する実践を指します。
APIセキュリティにおいて、ゲートウェイはAPIエンドポイントへのすべてのリクエストのエントリポイントとして機能します。そして、システム内のすべてのAPIエンドポイントとマイクロサービスへの安全で信頼性の高いアクセスを保証します。
APIを保護するには、次の手順を実行します。
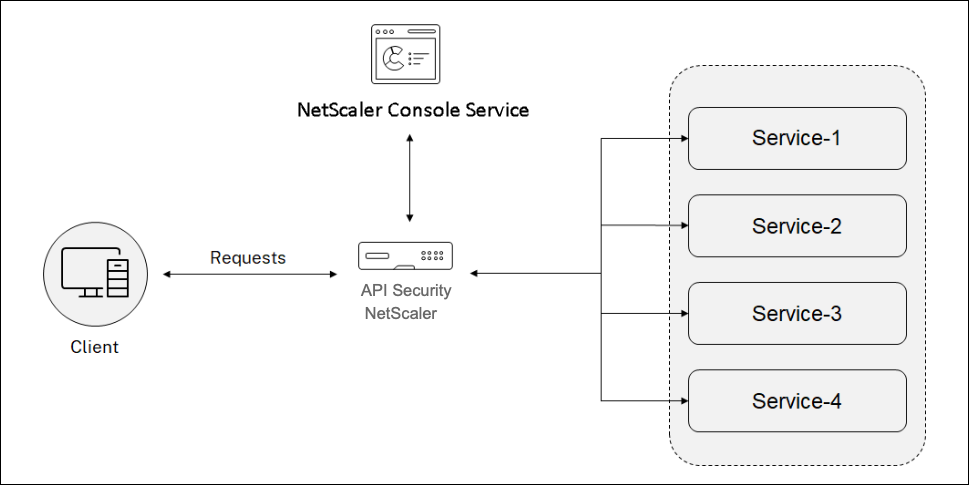
次の図は、NetScaler ConsoleのAPIセキュリティがクライアントリクエストを受信し、バックエンドAPIサービスから応答を送信する方法を示しています。
注記:
NetScaler Consoleでは、この機能はPremiumライセンスを持つユーザーが利用できます。
APIセキュリティの利点
APIセキュリティは、次の利点を提供します。
-
APIエンドポイントを保護する: APIセキュリティはセキュリティレイヤーを追加し、次のような攻撃からAPIエンドポイントとバックエンドAPIサーバーを保護します。
-
バッファオーバーフロー
-
SQLインジェクション
-
クロスサイトスクリプティング
-
サービス拒否 (Dos)
-
-
APIパフォーマンスの監視と向上: APIセキュリティは、SSLオフロード、認証、認可、レート制限などのサービスを提供します。これらのサービスは、APIのパフォーマンスと可用性を向上させます。APIアナリティクスは、APIパフォーマンスメトリックとAPIエンドポイントへの脅威に対する可視性を提供します。詳細については、APIアナリティクスを表示を参照してください。
-
APIトラフィックの管理: APIセキュリティは、バックエンドAPIインフラストラクチャの複雑さを抽象化します。
-
APIエンドポイントの検出: APIセキュリティは、組織内のAPIエンドポイントを検出し、API Discoveryページに追加します。
APIセキュリティの構成および管理権限を付与する
管理者として、APIセキュリティの構成および管理に対するユーザー権限を付与するためのアクセスポリシーを作成できます。ユーザー権限には、表示、追加、編集、削除があります。権限を付与するには、次の手順を実行します。
-
設定 > ユーザーとロール > アクセスポリシーに移動します。
-
追加をクリックします。
-
アクセスポリシーの作成で、ポリシー名と説明を指定します。
-
権限フィールドで、アプリケーションを展開し、次にAPIセキュリティを展開します。
-
必要なAPIセキュリティページを選択します。次に、付与する権限を選択します。
APIセキュリティ管理権限の付与(/en-us/netscaler-console-service/media/api-gateway-management-permissions.png)
重要:
APIセキュリティを使用するために必要な機能の権限を付与してください。たとえば、Deploymentsページへのユーザーアクセスを許可する場合、以下の機能にもユーザーアクセスが必要です。
-
StyleBooks
-
IPAM
-
負荷分散 (ネットワーク機能内)
-
コンテンツスイッチング (ネットワーク機能内)
-
デバイスAPIプロキシ (API内)
アクセスポリシーの詳細については、NetScaler Consoleでアクセスポリシーを構成するを参照してください。