
トランスペアレントモードで展開されたNetScalerを監視するためのデータ収集を有効にする
NetScalerがトランスペアレントモードで展開されている場合、クライアントは仮想サーバーを介さずに直接サーバーにアクセスできます。Citrix Virtual Apps and Desktops環境でNetScalerアプライアンスがトランスペアレントモードで展開されている場合、ICAトラフィックはVPN経由で送信されません。
NetScalerをNetScaler Consoleインベントリに追加した後、データ収集のためにAppFlowを有効にする必要があります。データ収集の有効化は、デバイスとモードによって異なります。その場合、各NetScalerアプライアンスにNetScaler ConsoleをAppFlowコレクターとして追加し、アプライアンスを通過するすべてのICAトラフィックまたは特定のICAトラフィックを収集するためのAppFlowポリシーを構成する必要があります。
注
-
NetScaler Console構成ユーティリティを使用して、トランスペアレントモードで展開されたNetScalerでデータ収集を有効にすることはできません。
-
コマンドとその使用方法の詳細については、コマンドリファレンスを参照してください。
-
ポリシー式については、ポリシーと式を参照してください。
次の図は、NetScalerがトランスペアレントモードで展開されている場合のNetScaler Consoleのネットワーク展開を示しています。
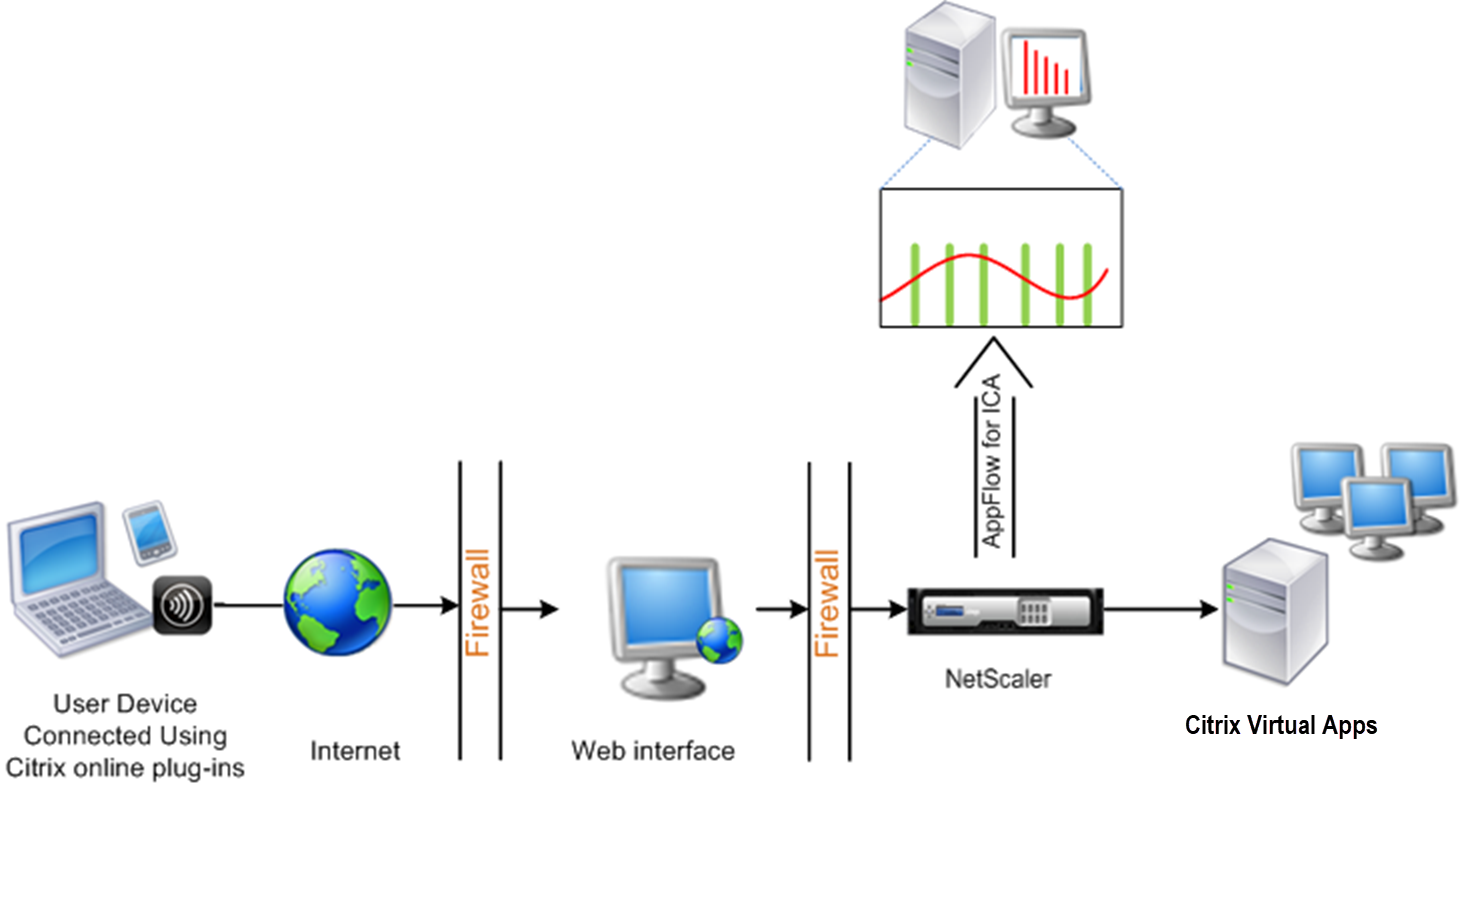
コマンドラインインターフェイスを使用してNetScalerアプライアンスでデータ収集を構成するには:
コマンドプロンプトで、次の操作を行います。
-
アプライアンスにログオンします。
-
NetScalerアプライアンスがトラフィックをリッスンするICAポートを指定します。
set ns param --icaPorts \<port\>...例:set ns param -icaPorts 2598 1494注-
このコマンドで最大10個のポートを指定できます。
-
デフォルトのポート番号は2598です。必要に応じてポート番号を変更できます。
-
-
NetScalerアプライアンスにNetScaler Insight CenterをAppFlowコレクターとして追加します。
add appflow collector <name> -IPAddress <ip_addr>例:add appflow collector MyInsight -IPAddress 192.168.1.101注NetScalerアプライアンスで設定されているAppFlowコレクターを表示するには、show appflow collectorコマンドを使用します。 -
AppFlow®アクションを作成し、コレクターをそのアクションに関連付けます。
add appflow action <name> -collectors <string> ...例:add appflow action act -collectors MyInsight -
トラフィックを生成するためのルールを指定するAppFlowポリシーを作成します。
add appflow policy <policyname> <rule> <action>例:add appflow policy pol true act -
AppFlowポリシーをグローバルバインドポイントにバインドします。
bind appflow global <policyname> <priority> -type <type>例:bind appflow global pol 1 -type ICA_REQ_DEFAULT注ICA®トラフィックに適用するには、typeの値がICA_REQ_OVERRIDEまたはICA_REQ_DEFAULTである必要があります。 -
AppFlowのflowRecordIntervalパラメーターの値を60秒に設定します。
set appflow param -flowRecordInterval 60 -
設定を保存します。
save ns config
Related information