
セキュリティアドバイザリ
安全でセキュア、かつ回復力のあるインフラストラクチャは、あらゆる組織にとって生命線です。組織は、新しい共通脆弱性識別子 (CVE) を追跡し、インフラストラクチャに対する CVE の影響を評価する必要があります。また、脆弱性を解決するための修正策を理解し、計画する必要もあります。
NetScaler Console のセキュリティアドバイザリ機能を使用すると、次のことが可能になります。
-
NetScaler の構成設定を分析して、システムを攻撃にさらす可能性のある構成ミス、弱点、またはベストプラクティスからの逸脱を特定します。
-
新しい共通脆弱性識別子 (CVE) を追跡し、CVE の影響を評価し、修正策を理解し、脆弱性を解決します。
-
NetScaler ビルドファイルの整合性を検査します。
Related information
セキュア構成の推奨事項CVE検出ファイル整合性監視NetScaler Consoleにおける侵害の痕跡の検出脆弱性を修正するCVE-2026-19490の脆弱性を特定し、修復するCVE-2026-19489の脆弱性を特定し、修復するCVE-2026-13474の脆弱性を特定して修復するCVE-2026-10817の脆弱性を特定して修復するCVE-2026-10816 の脆弱性を特定して修復するCVE-2026-8655の脆弱性を特定し、修正するCVE-2026-8452の脆弱性を特定して修正するCVE-2026-8451の脆弱性を特定し、修復するCVE-2026-4368の脆弱性を特定し、修正するCVE-2026-3055の脆弱性を特定し、修正するCVE-2025-12101の脆弱性を特定して修正するCVE-2025-8424 の脆弱性を特定して修復するCVE-2025-7776の脆弱性を特定し、修正するCVE-2025-7775の脆弱性を特定して修復するCVE-2025-6543の脆弱性を特定し、修正するCVE-2025-5349の脆弱性を特定し、修正するCVE-2025-5777の脆弱性を修正するCVE-2024-8535の脆弱性を修正するCVE-2020-8300の脆弱性を修正するCVE-2021-22927およびCVE-2021-22920の脆弱性に対処するCVE-2021-22956の脆弱性を特定して修復するCVE-2022-27509の脆弱性を特定し、修正するセキュリティアドバイザリにおける未サポートのCVE
セキュリティアドバイザリのランディングページ
セキュリティアドバイザリのランディングページでは、NetScaler 展開のセキュリティ体制を包括的に鳥瞰できます。このインターフェイスは、管理者とセキュリティ専門家が NetScaler インフラストラクチャの全体的な健全性と脆弱性の状態を即座に把握できるように強化および設計されています。
NetScaler Console は、次の 3 種類のセキュリティアドバイザリを提供します。
-
セキュアな構成の推奨事項 - ベストプラクティスに従って NetScaler インスタンスを構成できます。
-
共通脆弱性識別子 (CVE) の検出 - NetScaler インスタンスを危険にさらしている CVE を特定し、修正策を推奨します。
-
ファイル整合性監視 - NetScaler ビルドファイルに変更や追加が行われたかどうかを特定できます。
Citrix Cloud 通知の画像(/en-us/netscaler-console-service/media/security-advisory-dashboard.png)
NetScaler Console のセキュリティアドバイザリダッシュボードには、次のものも含まれます。
-
全体的なセキュリティ体制の重大度 - セキュリティ体制のステータスを表し、3 種類のアドバイザリの最大重大度に基づいて計算されます。ステータスは次のいずれかになります。
-
緊急: 複数の緊急度の高い観測結果が検出され、最優先で対処する必要があります。
-
高: 致命的な脆弱性または設定ミスが検出され、直ちに修正する必要があります。緊急の発見ほどではないものの、これらの問題はセキュリティと安定性に重大なリスクをもたらします。
-
中: タイムリーに対処する必要がある重要なセキュリティ上の観測結果。これらの問題は、差し迫った重大な脅威をもたらすものではありませんが、対処せずに放置すると、悪用されたり、より深刻な問題につながる可能性があります。
-
低: 重大なセキュリティリスクをもたらさない軽微なセキュリティ問題またはベストプラクティス違反。これらは差し迫った脅威ではありませんが、全体的なセキュリティ体制を改善するためにこれらの問題を修正することをお勧めします。
-
-
最終スキャン - 最終スキャンの日付。ダッシュボードに表示されるデータは、最終スキャンの結果に基づいています。
-
次回のスケジュール済みスキャン - 次回のスケジュール済みシステムスキャンの日付。
-
スケジュール済みスキャン頻度 - システムスキャンが実行される頻度。
-
今すぐスキャン - システムスキャンスケジュール外で、必要に応じていつでもインスタンスをスキャンできるオンデマンドスキャンを許可します。
-
スキャン履歴 - NetScalerインスタンスで実行されたすべてのスキャンの履歴ビューを提供します。
-
影響を受けるNetScaler - 影響を受けるNetScalerインスタンスを一覧表示します。
-
設定 - 必要に応じてシステムスキャン設定を構成し、イベントの通知を設定できます。
ダッシュボードで利用可能な情報を使用して、致命的な脆弱性、緩和策を含む安全な構成の推奨事項、および関連ドキュメントへのリンクを迅速に特定できます。
ランディングページでは、重要度とNetScaler IPアドレスで問題をフィルタリングできます。特定の重要度レベルが選択されている場合、その重要度レベルのNetScalerインスタンスのみが表示されます。
重要:
セキュリティアドバイザリのGUIまたはレポートでは、すべてのCVEが表示されない場合があり、1つのCVEしか表示されないことがあります。回避策として、今すぐスキャンをクリックし、CVEを選択してオンデマンドスキャンを実行します。スキャンが完了すると、対象範囲内のすべてのCVE(約15個)がUIまたはレポートに表示されます。-->
セキュア構成の推奨事項
「セキュア構成の推奨事項」タブは、構成の観測結果について詳細なインスタンスレベルの分析を提供し、ユーザーが実用的な洞察を得られるように設計されています。詳細については、Secure configuration recommendationsを参照してください。
CVE検出
CVE検出は、主にセキュリティ脆弱性の特定と軽減に焦点を当てています。詳細については、CVE Detectionを参照してください。
ファイル整合性監視
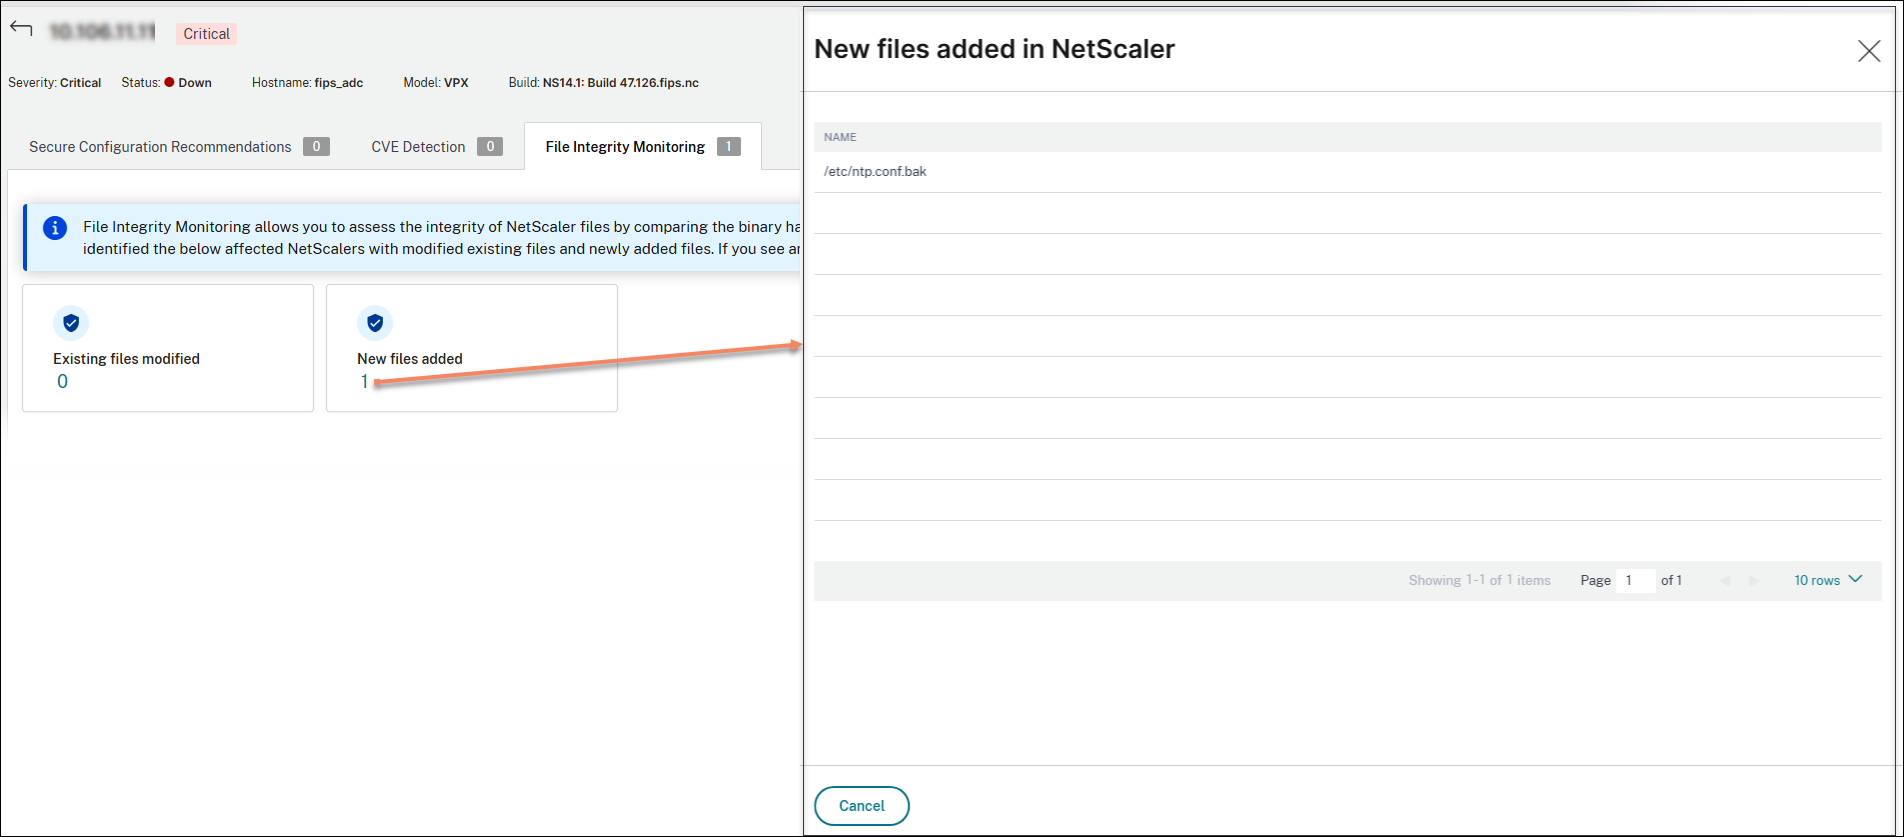
ファイル整合性監視は、NetScalerインスタンスのコアファイルに対する不正または悪意のある変更をチェックします。これはセキュリティアドバイザリの重要な部分です。詳細については、File Integrity Monitoringを参照してください。
今すぐスキャン
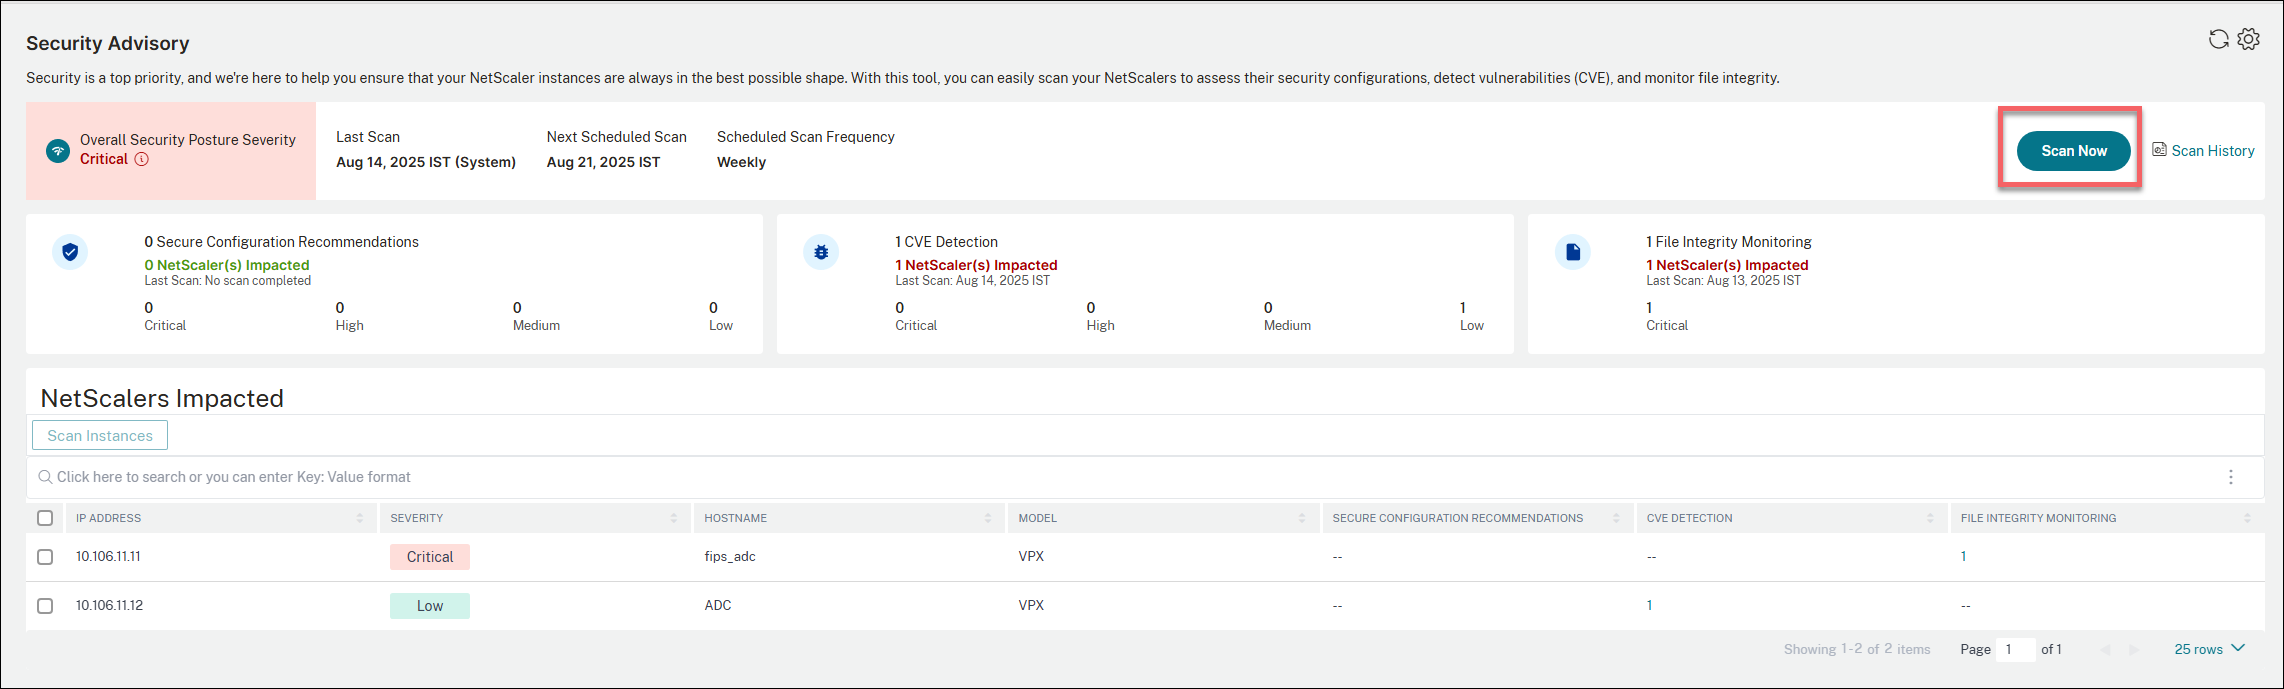
必要に応じていつでもインスタンスをスキャンでき、セキュリティ要件に基づいて実行したいスキャンの種類を選択することもできます。
スキャンを実行するには、次の手順を実行します。
-
今すぐスキャンをクリックします。
-
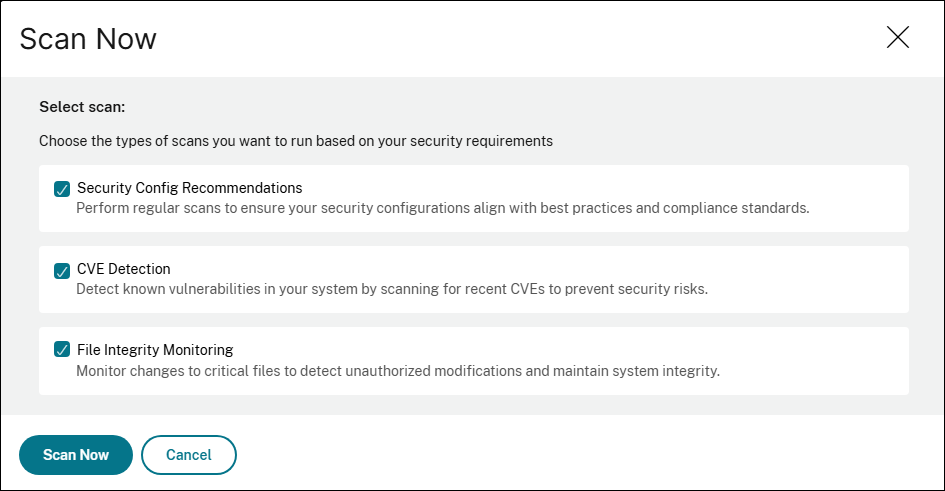
実行したいスキャンの種類を選択します。
-
セキュリティ構成の推奨事項
-
CVE検出
-
ファイル整合性監視
-
-
今すぐスキャンをクリックします。スキャンが完了すると、更新されたセキュリティの詳細がセキュリティアドバイザリダッシュボードに表示されます。
スキャン履歴
NetScalerインスタンスで実行されたすべての過去のスキャンを表示するには、スキャン履歴をクリックします。
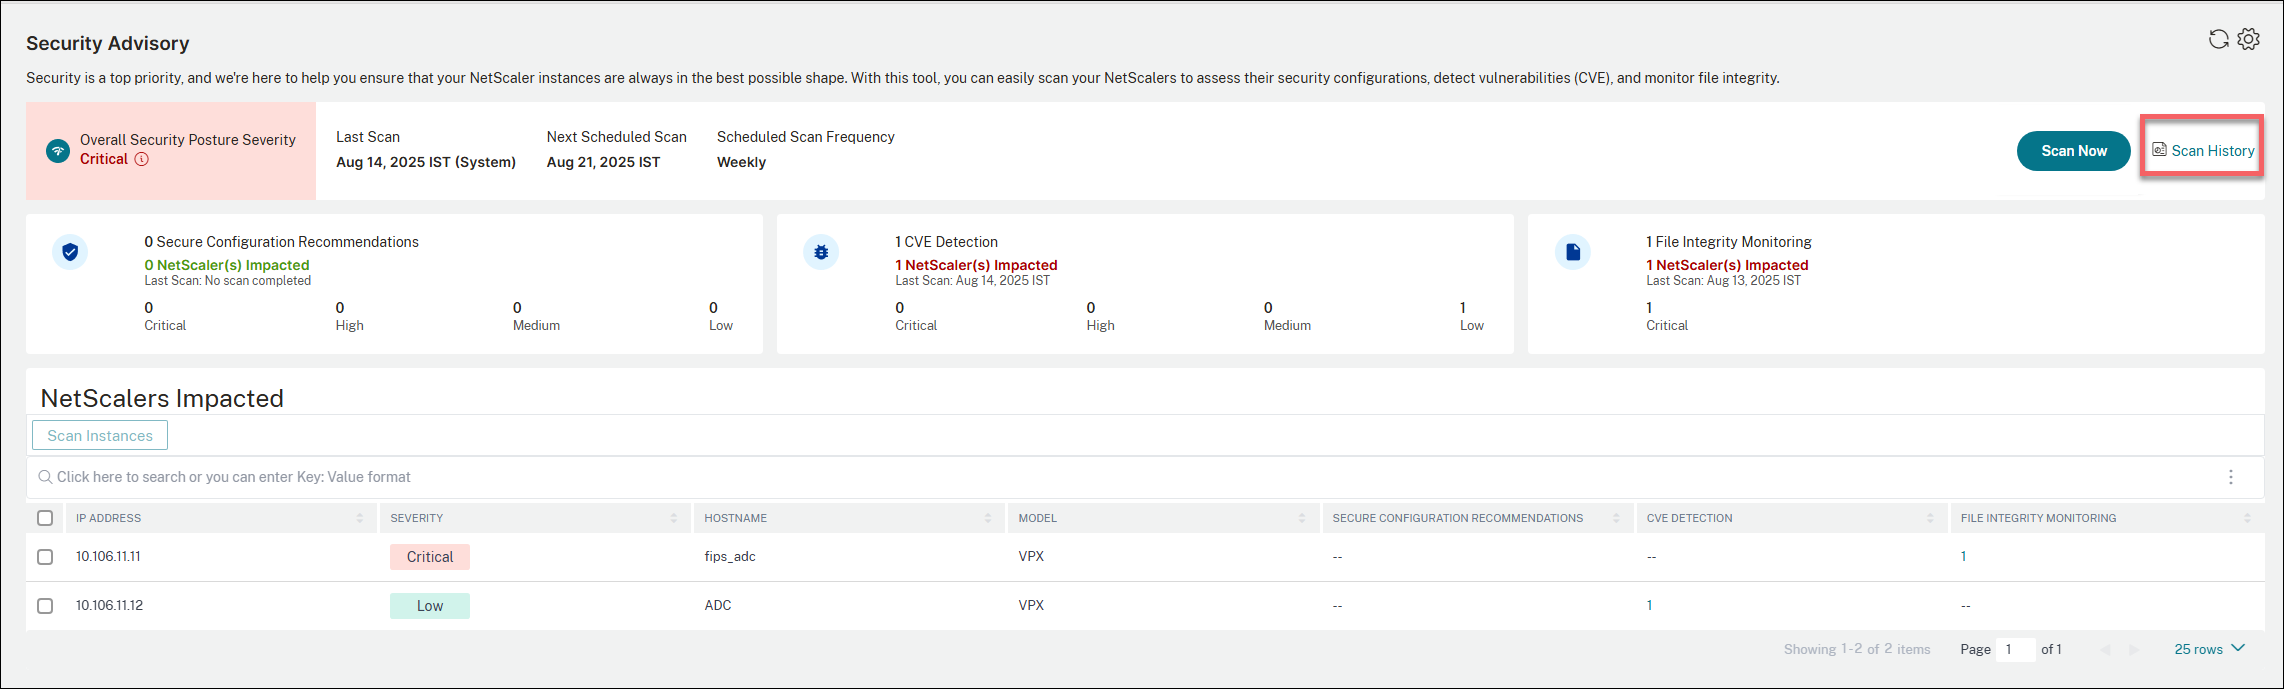
スキャンタイプ(オンデマンドスキャンまたはシステムスキャン)、スキャンの開始時刻と終了時刻、全体のスキャンステータスを表示でき、各スキャンの詳細をCSVまたはPDF形式でダウンロードすることもできます。
影響を受けるNetScaler
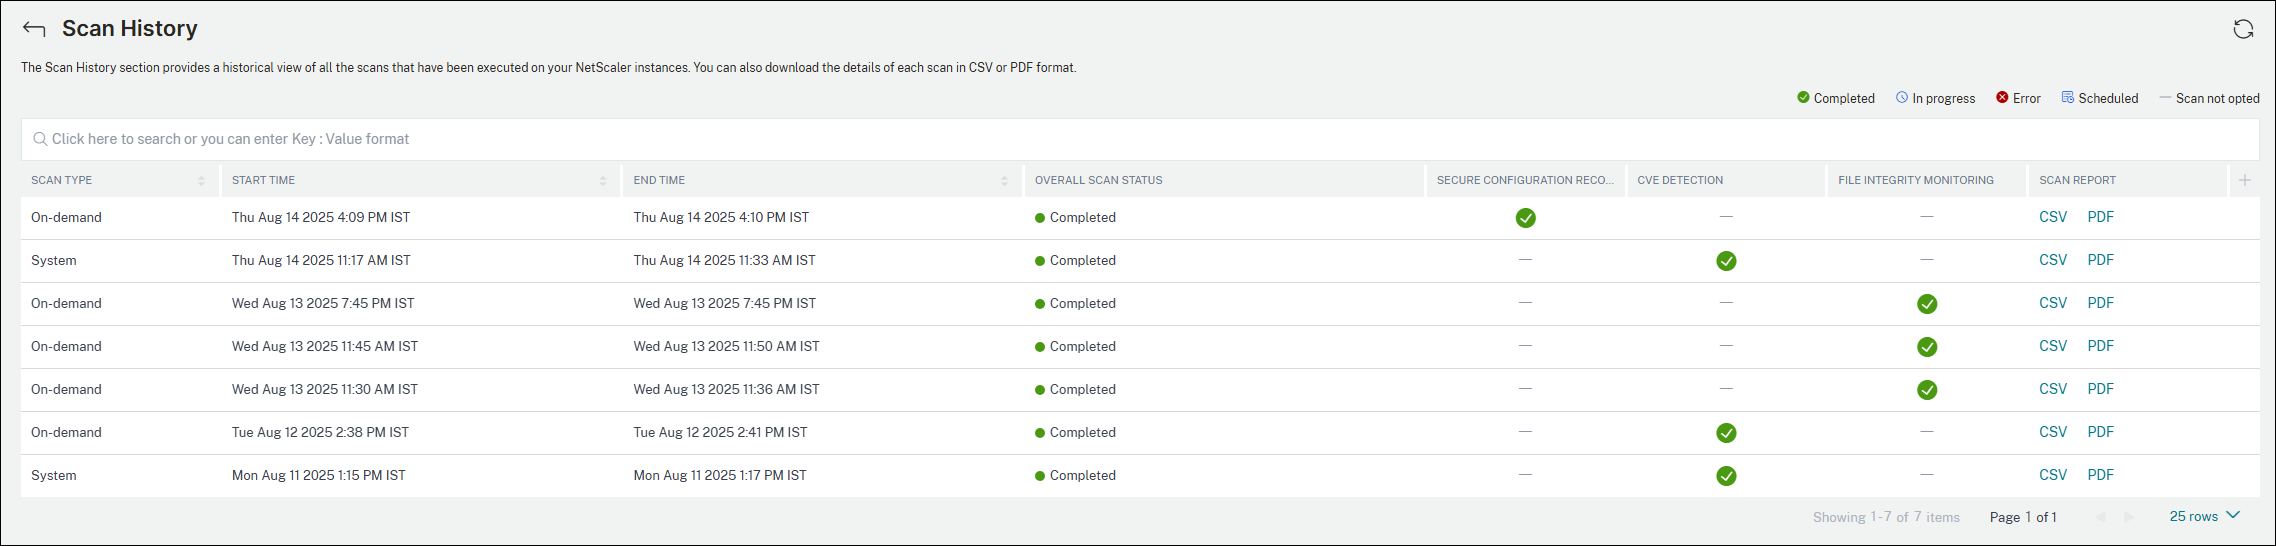
影響を受けるNetScalerセクションには、セキュリティ構成、CVE、およびファイル整合性監視チェックによって影響を受けるすべてのNetScalerインスタンスが一覧表示されます。
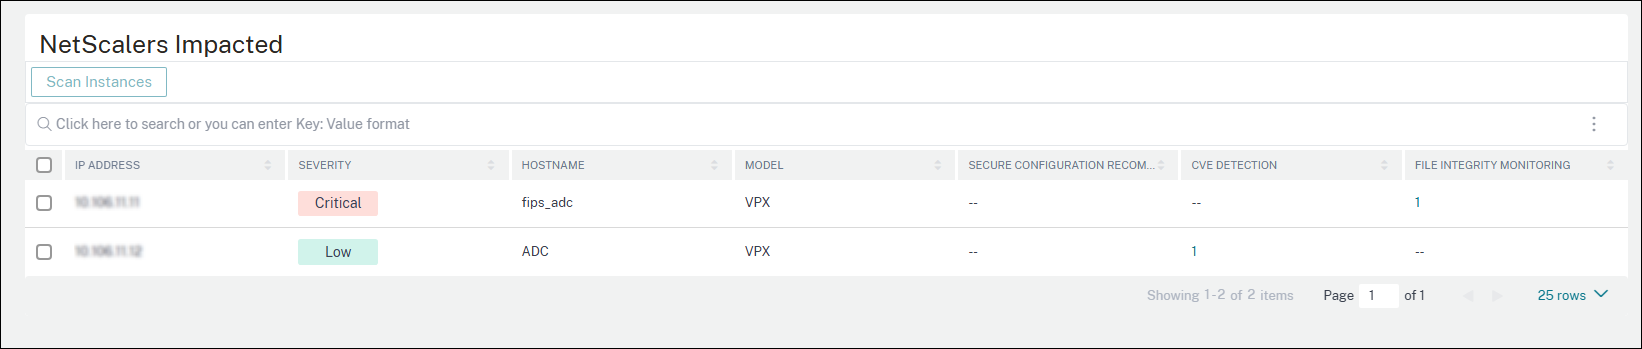
セキュリティ推奨構成、CVE検出、またはファイル整合性監視の下の数字をクリックして、詳細を表示することもできます。以下は参考のためのサンプル画像です。
設定
管理者として、CVEによって脆弱なNetScalerインスタンスの数を示すCitrix Cloud通知を受け取ることができます。通知を受け取るタイミングと方法を設定するには、セキュリティアドバイザリページの右上隅にある設定アイコンをクリックします。
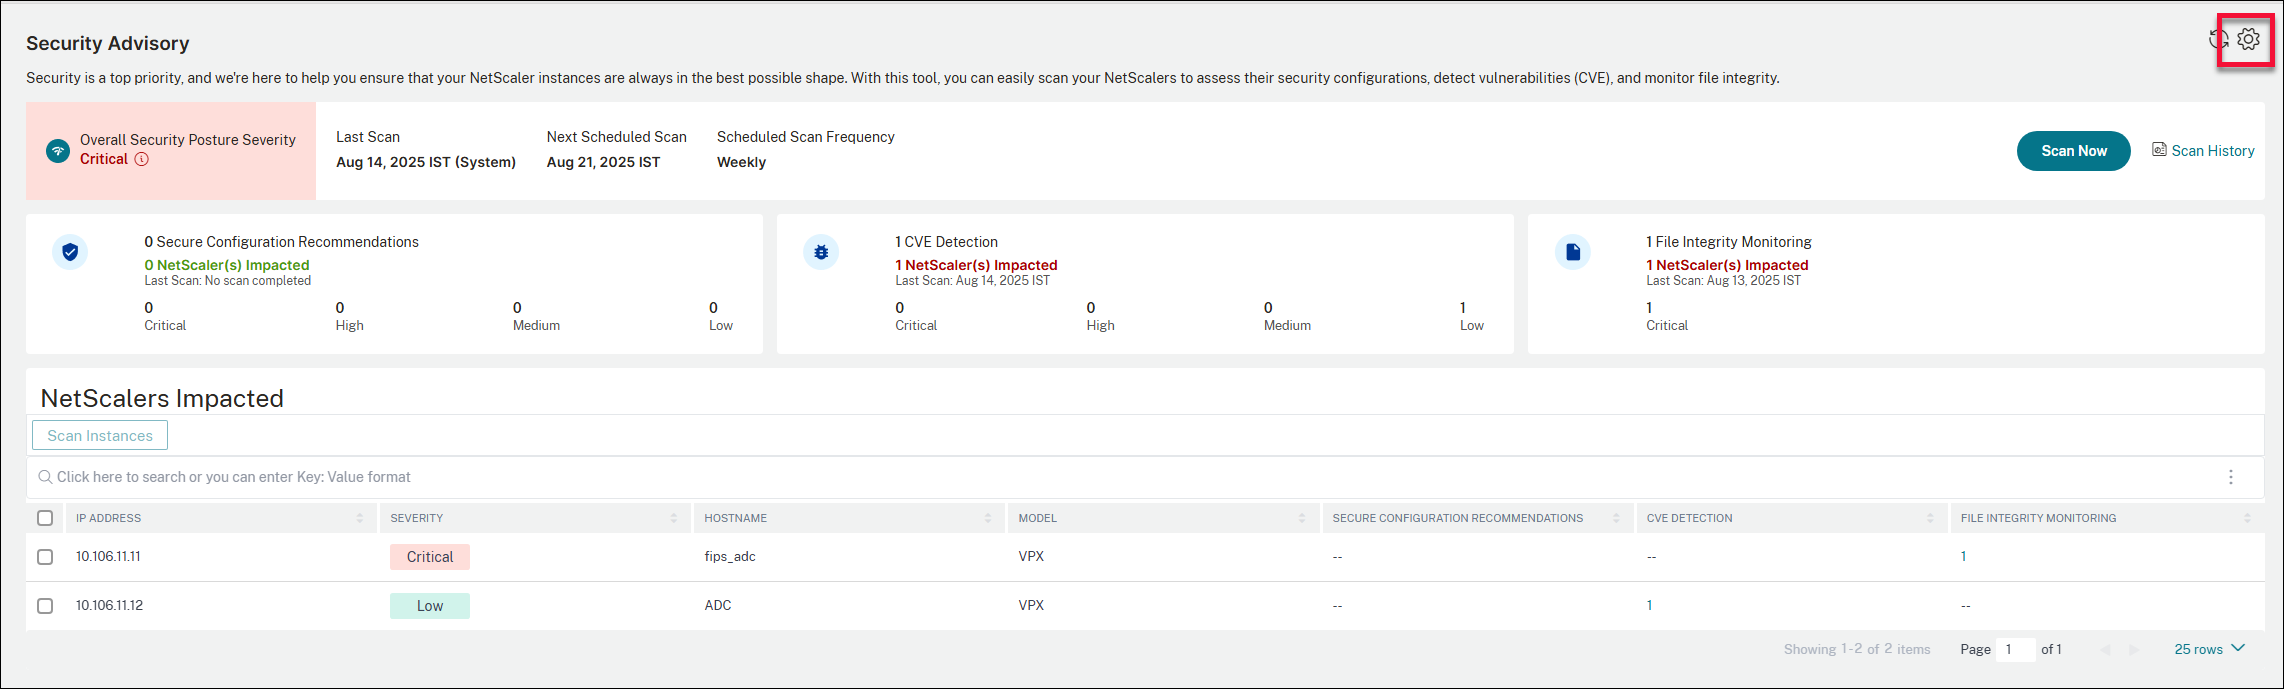
次のアクションを実行できます。
-
通知を受け取るイベントの種類を選択します。
-
通知方法を選択します。たとえば、メール、Slack、PagerDuty などです。
-
システムスキャンに含めるスキャンの種類を選択します。デフォルトでは、システムスキャンに対してCVEスキャンのみが有効になっています。
-
セキュリティアドバイザリのカスタムスキャンをオプトアウトします。
システムスキャンに含めるスキャンの種類を設定することもできます。
Citrix Cloud 通知(/en-us/netscaler-console-service/media/secuirty-advisory-settings.png)
免責事項:
NetScaler ファイル整合性監視(「本機能」)は、脅威アクターが関連環境を標的とする際に使用する可能性のあるすべての手法、戦術、または手順(TTP)を検出できるわけではないことにご注意ください。脅威アクターはTTPとインフラストラクチャを頻繁に変更するため、本機能は特定の脅威に関して法医学的価値が限定的であるか、まったくない場合があります。あらゆる可能性のある脅威に関連して環境を評価するために、経験豊富な法医学調査員のサービスを保持することを強くお勧めします。
本ドキュメントおよびその中に含まれる情報は現状有姿で提供されます。Cloud Software Group, Inc.は、本ドキュメントまたはその内容に関して、明示的か黙示的かを問わず、いかなる保証または表明も行いません。これには、本ドキュメントまたはその中に含まれる情報がエラーフリーであること、または商品性や特定の目的への適合性のいかなる条件も満たすことの保証は含まれませんが、これらに限定されません。