NetScaler Console に ID プロバイダーとして SAML を接続する
NetScaler Console は、管理者とサブスクライバーが NetScaler Console にサインインする際の認証に、ID プロバイダーとして SAML (Security Assertion Markup Language) の使用をサポートしています。オンプレミスの Active Directory (AD) とともに、任意の SAML 2.0 プロバイダーを使用できます。
ほとんどの SAML プロバイダーでは、この記事の情報を使用して SAML 認証を設定します。Azure AD で SAML 認証を使用する場合は、Azure AD アプリギャラリーから Citrix Cloud™ SAML SSO アプリを使用するオプションがあります。
前提条件
NetScaler Console での SAML 認証には、次の要件があります。
-
SAML 2.0 をサポートする SAML プロバイダー
-
オンプレミス AD ドメイン
-
リソースの場所に展開され、オンプレミス AD ドメインに参加している 2 つの Cloud Connector。Cloud Connector は、Citrix Cloud がリソースの場所と通信できるようにするために使用されます。
-
SAML プロバイダーとの AD 統合。
クラウドコネクタ
Citrix Cloud Connector™ ソフトウェアをインストールするためのサーバーが少なくとも 2 台必要です。Cloud Connector の高可用性を実現するために、少なくとも 2 台のサーバーを用意することをお勧めします。これらのサーバーは、次の要件を満たしている必要があります。
-
Cloud Connector の技術詳細に記載されているシステム要件を満たしていること。
-
他の Citrix コンポーネントがインストールされておらず、AD ドメインコントローラーではなく、リソースの場所のインフラストラクチャにとって重要ではないマシンであること。
-
リソースが存在するドメインに参加していること。ユーザーが複数のドメインのリソースにアクセスする場合は、各ドメインに少なくとも 2 つの Cloud Connector をインストールする必要があります。
-
サブスクライバーが Citrix Workspace を介してアクセスするリソースに接続できるネットワークに接続されていること。
-
インターネットに接続されていること。
アクティブディレクトリ
SAML認証を構成する前に、次のタスクを実行します。
-
Oktaインスタンスにユーザーをインポートするには、Active Directoryのユーザーに対して、名、姓、およびメールアドレスのフィールドが必須です。
-
ワークスペースのサブスクライバーがActive Directory (AD) にユーザーアカウントを持っていることを確認します。ADアカウントを持たないサブスクライバーは、SAML認証が構成されている場合、ワークスペースに正常にサインインできません。
-
サブスクライバーのADアカウントのユーザープロパティが入力されていることを確認します。Citrix Cloudは、サブスクライバーがCitrix Workspaceにサインインする際にユーザーコンテキストを確立するためにこれらのプロパティを必要とします。これらのプロパティが入力されていない場合、サブスクライバーはサインインできません。これらのプロパティには以下が含まれます。
-
メールアドレス
-
表示名(オプション)
-
共通名
-
SAMアカウント名
-
ユーザープリンシパル名
-
オブジェクトGUID
-
SID
-
-
オンプレミスのADにCloud Connectorを展開して、Active Directory (AD) をCitrix Cloudアカウントに接続します。
-
ADユーザーをSAMLプロバイダーに同期します。Citrix Cloudは、ワークスペースのサブスクライバーが正常にサインインできるように、ADユーザー属性を必要とします。
SAML SSO設定
Oktaインスタンスで、Directory integrations > Add Active Directoryに移動します。
Oktaインスタンス(/en-us/netscaler-console-service/media/saml-okta-navigation.png)
統合を成功させるには、SAML IDプロバイダーはSAMLアサーションでユーザーの特定のActive Directory属性をCitrix Cloudに渡す必要があります。具体的には、,
-
セキュリティ識別子 (SID)
-
objectGUID (OID)
-
ユーザープリンシパル名 (UPN)
-
メール (Email)
-
管理者資格情報を使用してOktaにログオンします。
-
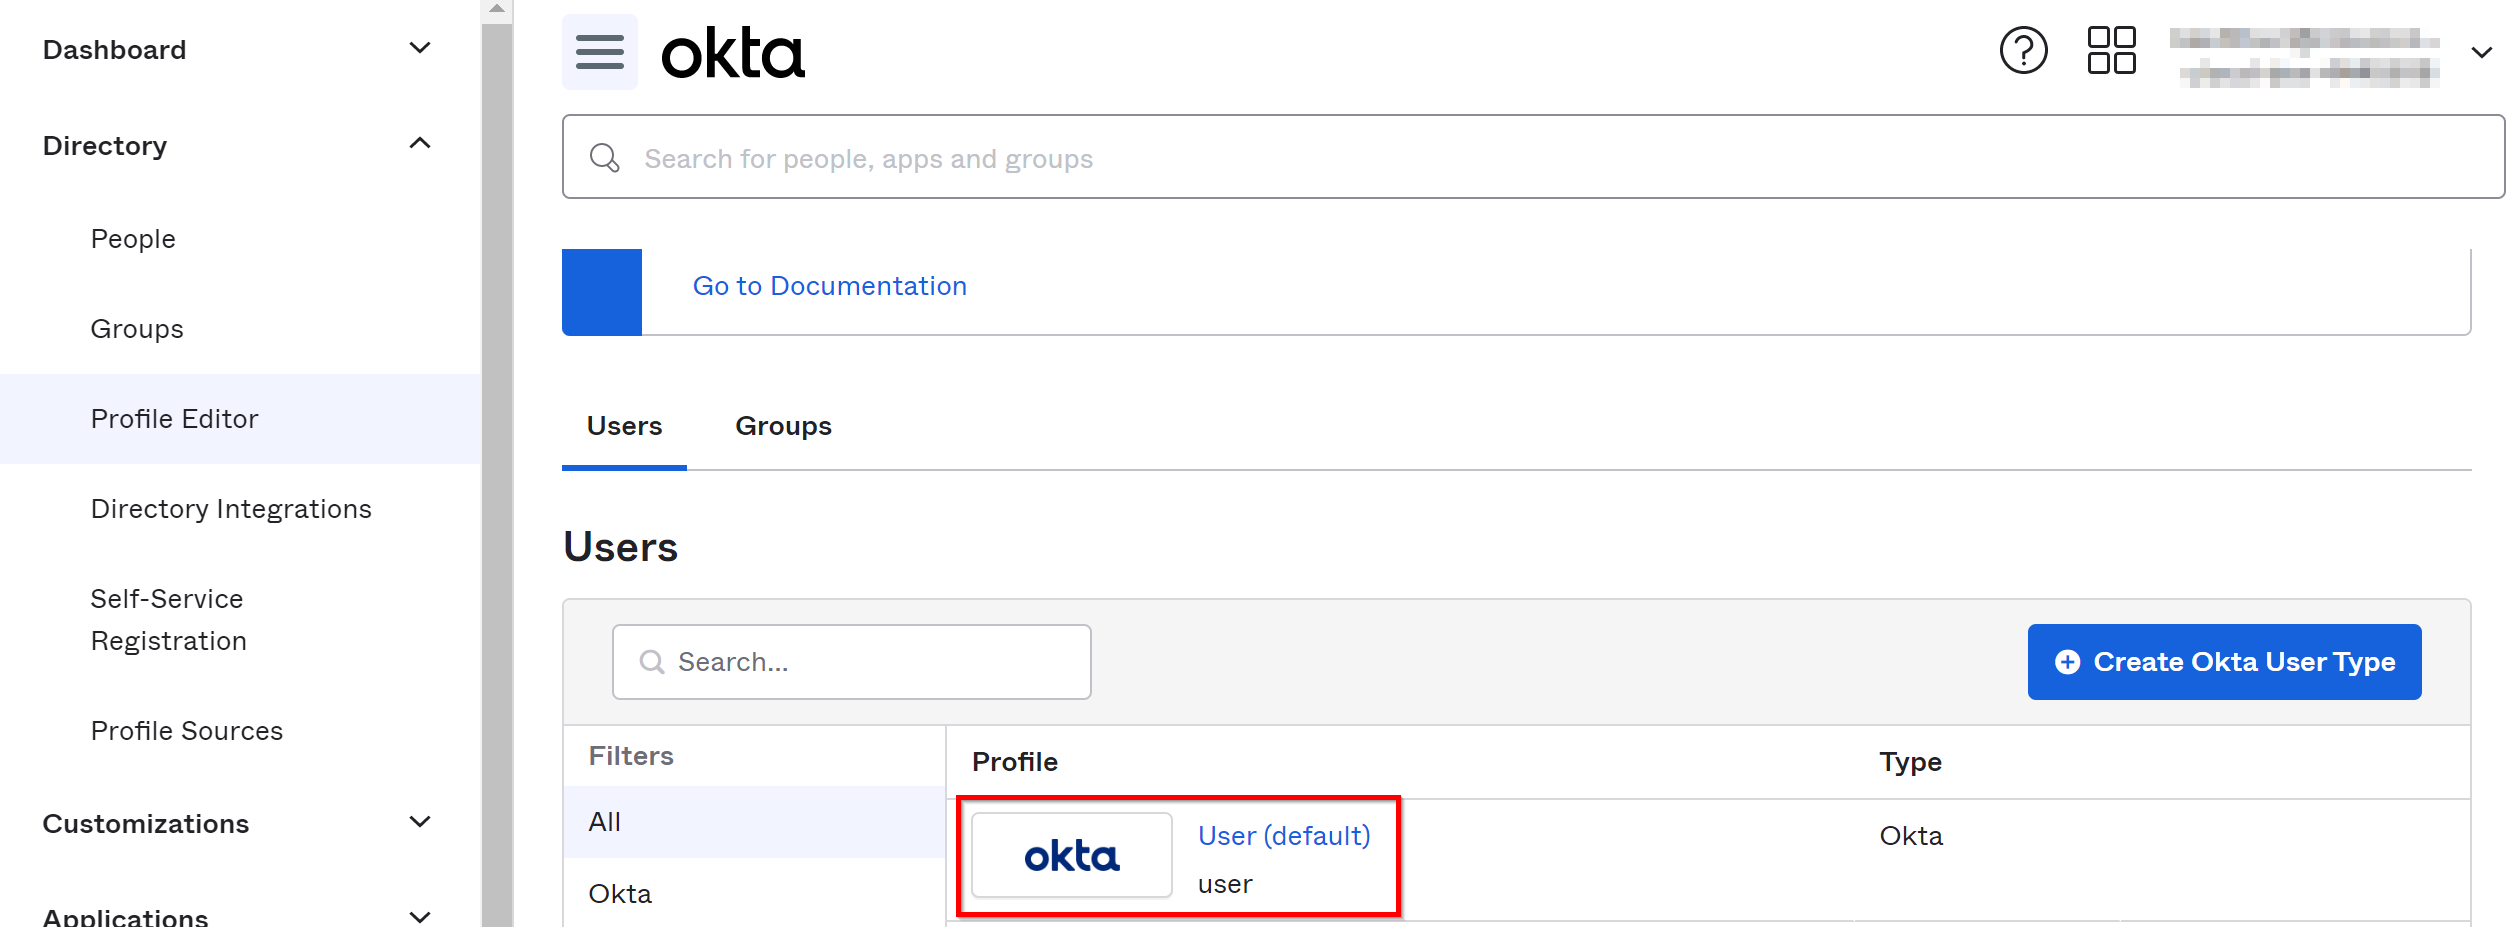
Directory > Profile Editorを選択し、**Okta User (default)**プロファイルを選択します。Oktaにユーザープロファイルページが表示されます。
-
Attributesの下で、Add Attributesを選択し、カスタムフィールドを追加します。
-
cip_sid -
cip_upn -
cip_oid -
cip_email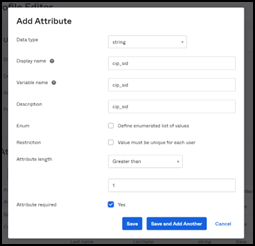
4つのカスタム属性を作成すると、次の詳細を表示できます。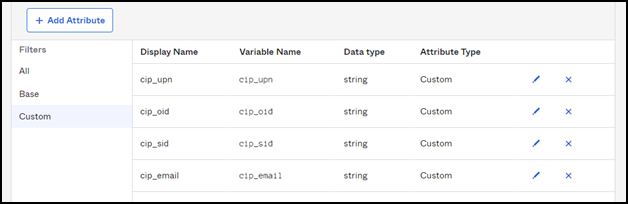
-
-
属性マッピングを編集します。
-
ADの
active_directoryプロファイルを見つけます。このプロファイルは、myDomain Userという形式でラベル付けされている場合があります。ここで、myDomainは統合されたADドメインの名前です。 -
-
-
cip_oidの場合、ドメインのユーザープロファイル列からexternalIdを選択します。選択すると、マッピングはappuser.externalIdとして表示されます。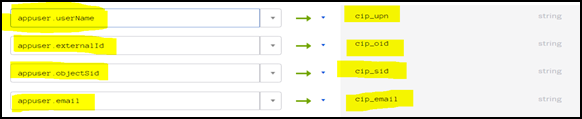
-
https://citrix.cloud.comでCitrix Cloudにサインインします。 -
Citrix Cloudメニューから、IDおよびアクセス管理を選択します。
-
SAML 2.0を見つけて、接続をクリックします。SAMLの構成ページが表示されます。
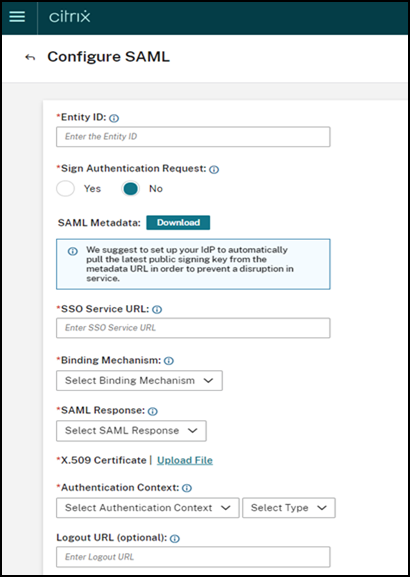
xmlファイルをダウンロードし、任意のファイルエディターを使用してファイルを開きます。Oktaでの追加設定を完了した後、このページに再度戻る必要があります。 -
Oktaで、アプリケーション > アプリ統合の作成に移動します。
-
アプリケーションの追加ページで、新しいアプリを作成をクリックします。
-
新しいアプリケーション統合の作成ページで、SAML 2.0を選択し、作成をクリックします。
-
アプリ名、アプリのロゴ(オプション)、アプリの可視性などの詳細を入力し、次へをクリックします。
-
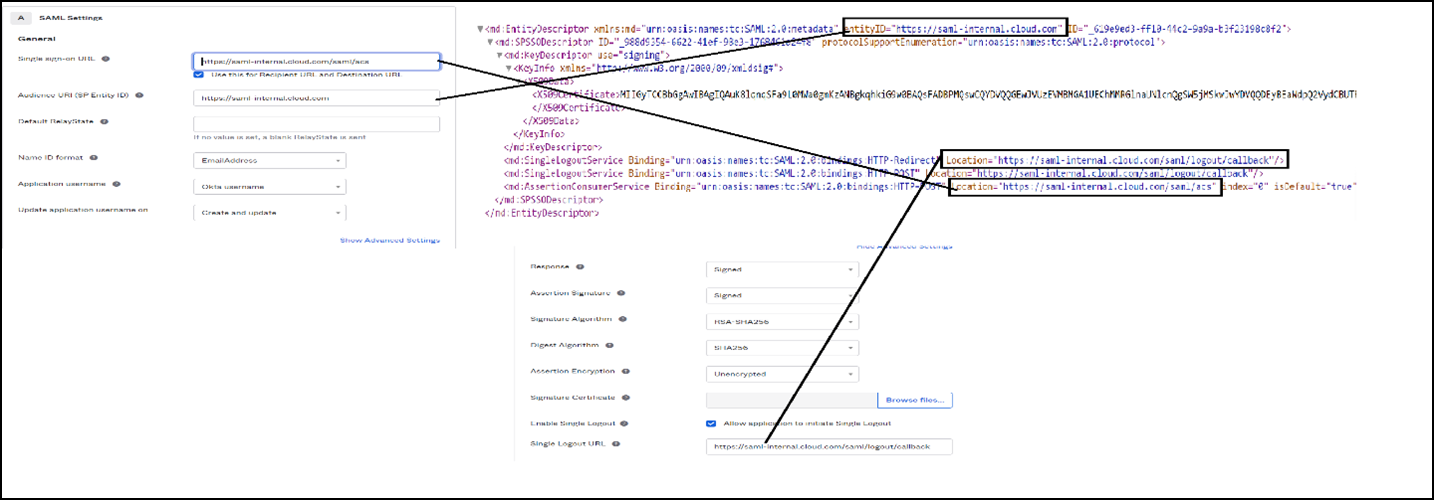
SAMLの構成タブで、ダウンロードした
xmlファイルの詳細を使用する必要があります。-
シングルサインオンURLのURL詳細を
https://saml-internal.cloud.com/saml/acsとして、**オーディエンスURI(SPエンティティID)**をhttps://saml-internal.cloud.comとして指定します。注:外部のCitrix Cloudの場合、URLはhttps://saml-internal.cloud.comドメインの代わりにhttps://saml.cloud.com/saml/acsおよびhttps://saml.cloud.comである必要があります。 -
「Name ID Format」には「Unspecified」を選択します。
-
「Application Username」には「Okta Username」を選択します。
-
「Show Advanced Settings」をクリックし、「Response」と「Assertion」が「Signed」で選択されていることを確認します。
-
次の画像に示すように、「Attribute Statements」を追加します。属性(/en-us/netscaler-console-service/media/saml-attribute-statements.png)
-
他のすべてのオプションはデフォルトのままにして、「Next」をクリックします。
-
「I'm an Okta customer adding an internal app」を選択し、「Finish」をクリックします。
-
-
Oktaアプリケーションが作成されました。「View Setup Instructions」をクリックします。セットアップ手順(/en-us/netscaler-console-service/media/saml-setup-instructions.png)「How to Configure SAML 2.0 for test Application」ページが表示され、Citrix Cloudに再度追加する必要がある詳細が表示されます。証明書をダウンロードしてCitrix Cloudにアップロードします。
-
Citrix Cloudの「Configure SAML」ページに戻り、以下に示す残りの設定を完了する必要があります。残りの手順(/en-us/netscaler-console-service/media/saml-continue-steps.png)ダウンロードした証明書を使用し、ファイル名拡張子を
.certから.crtに変更して、Citrix Cloud にアップロードします。 -
証明書をアップロードした後、他のすべてのオプションはデフォルトのまま使用します。SAMLプレビュー(/en-us/netscaler-console-service/media/saml-preview.png)
-
次に、Directory-integrations > Active Directory -> Provisiong > To okta で
appuser.userNameが定義されていることを確認する必要があります。SAMLユーザー名(/en-us/netscaler-console-service/media/saml-user-name.png)注記:場合によっては、appuser.cip_upnの代わりにuser.cip_upnを使用する必要があります。この画像に示すように、OKTA統合でアプリケーションの定義を確認してください。 -
これで、OktaでこのSAMLアプリケーションにユーザーを追加する必要があります。ユーザーは複数の方法で割り当てることができます。方法1:
-
管理者資格情報でOktaにログオンします
-
「Applications > Applications」に移動します
-
作成したSAMLアプリケーションを選択します
-
「Assign > Assign to People」をクリックしますユーザーの追加(/en-us/netscaler-console-service/media/saml-adduser.png)
-
「Assign」をクリックし、次に「Save and Go back」を選択します。
-
「完了」をクリックします。
「方法2:」:-
「Applications > Applications」に移動します。
-
「Assign Users to App」をクリックします。アプリケーションにユーザーを割り当てる(/en-us/netscaler-console-service/media/saml-adduser-secondway.png)
-
アプリケーションとユーザーを選択し、「次へ」をクリックします。ユーザーを割り当てる(/en-us/netscaler-console-service/media/saml-adduser2.png)
-
「Confirm Assignments」をクリックします。
「方法3:」:-
「Directory > People」に移動します。
-
任意のユーザーを選択します。
-
「Assign Applications」をクリックし、SAMLアプリケーションをユーザーに割り当てます。
-
-
ユーザーを割り当てたら、Citrix Cloudにログオンします。
-
Citrix Cloudメニューから、「Identity and Access Management」を選択します。
-
「Administrators」タブで、「Add Administrator/group」をクリックします。
-
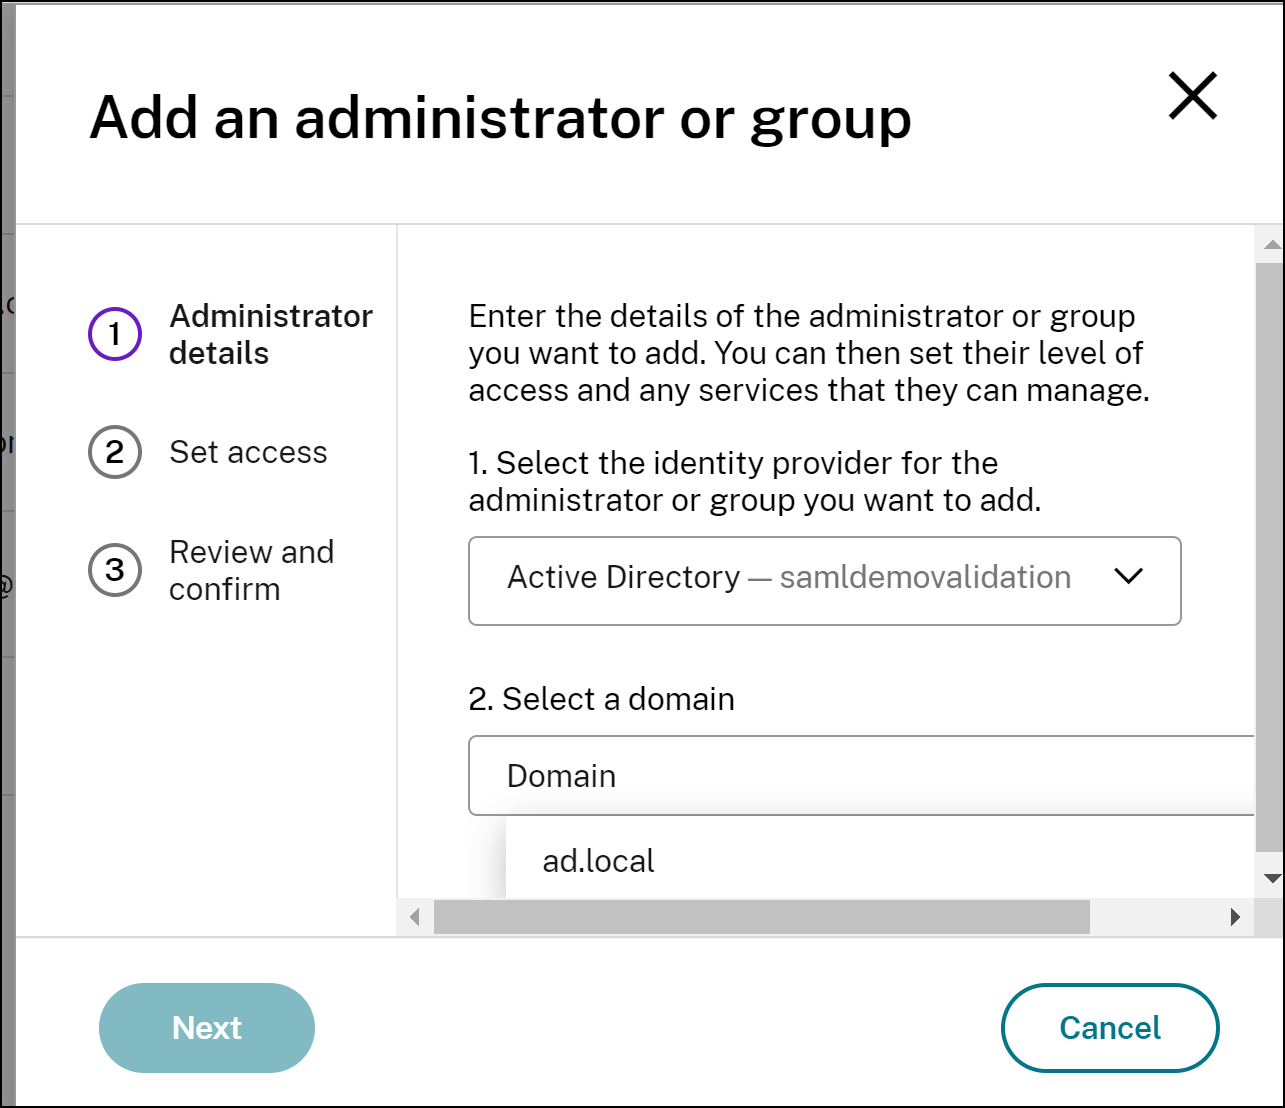
-
アクセス権限を指定します。
-
すべてが正しいか確認し、「招待を送信」をクリックします。
-
「認証」タブで、SAML 2.0 のサインイン URL を表示できます。以下に例を示します。