CVE-2025-5349の脆弱性を特定し、修正する
NetScaler Consoleのセキュリティアドバイザリダッシュボードの「現在のCVE
<number of> NetScalerインスタンスがCVEの影響を受けています」で、CVE-2025-5349によって脆弱なすべてのインスタンスを確認できます。CVEの影響を受けるインスタンスの詳細を確認するには、CVE-2025-5349を選択し、影響を受けるインスタンスを表示をクリックします。
CVE-2025-5349のセキュリティアドバイザリダッシュボード(/en-us/netscaler-console-service/media/security-advisory-cve-2025-5349.png)
注:
NetScalerの脆弱性の原因を理解するには、セキュリティアドバイザリの「スキャンログ」タブでCSVレポートをダウンロードしてください。
「
<number of> CVEの影響を受けるNetScalerインスタンス」ウィンドウが表示されます。次のスクリーンショットでは、CVE-2025-5349の影響を受けるNetScalerインスタンスの数と詳細を確認できます。
CVE-2025-5349の影響を受けるインスタンス(/en-us/netscaler-console-service/media/cve-2025-5349-impacted-instance.png)
セキュリティアドバイザリダッシュボードの詳細については、セキュリティアドバイザリを参照してください。
注:
セキュリティアドバイザリシステムのスキャンが完了し、セキュリティアドバイザリモジュールにCVE-2025-5349の影響が反映されるまでに数時間かかる場合があります。影響をより早く確認するには、今すぐスキャンをクリックしてオンデマンドスキャンを開始してください。
Related information
CVE-2025-5349を修正する
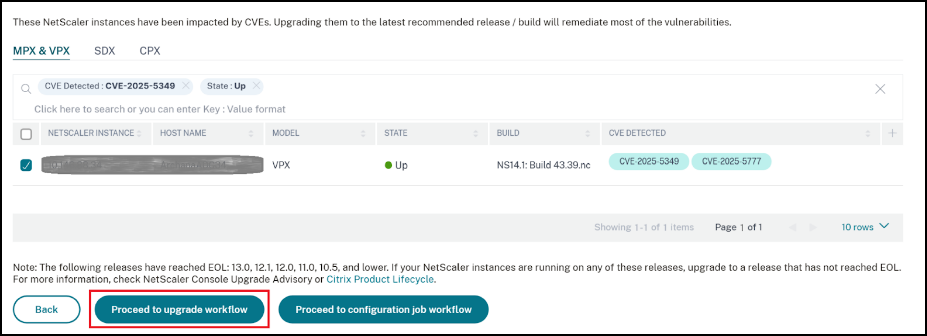
CVE-2025-5349の影響を受けるNetScalerインスタンスの場合、修正は単一ステップのプロセスであり、脆弱なNetScalerインスタンスを修正を含むリリースとビルドにアップグレードする必要があります。GUIの「現在のCVE > NetScalerインスタンスがCVEの影響を受けています」で、修正手順を確認できます。
「現在のCVE > CVEの影響を受けるNetScalerインスタンス」で、この単一ステップの修正プロセスに対する次のワークフローが表示されます。これは「アップグレードワークフローに進む」です。
脆弱なインスタンスをアップグレードするには、インスタンスを選択し、アップグレードワークフローに進むをクリックします。アップグレードワークフローが開き、脆弱なNetScalerインスタンスがすでに設定されています。
重要
脆弱なNetScalerインスタンスに/etc/httpd.confファイルが/nsconfigディレクトリにコピーされている場合は、NetScalerのアップグレードを計画する前に、カスタマイズされたNetScaler構成のアップグレードに関する考慮事項を参照してください。
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、NetScalerアップグレードジョブの作成を参照してください。