
新機能
Related information
September 01, 2026
新機能
管理と監視
-
証明書ソースの可視性とバインドされた証明書の保護証明書ファイルにそのソースが表示されるようになり、管理者は以下を区別できるようになりました。
-
ローカル: NetScalerにローカルにインストールされた証明書(直接、または証明書ストアを介してインストールされた証明書を含む)。
-
リモート: Zero Touch Certificate Management (ZTCM) を介して管理および取得された証明書。
この機能強化により、証明書の出所と管理ワークフローの可視性が向上します。バインドステータスインジケーターは、証明書インベントリ内の新しいステータスインジケーターで、現在SSL構成にバインドされ、アクティブに使用されている証明書を識別します。この機能強化により、管理者はライフサイクル操作を実行する前に証明書の依存関係を明確に把握できます。安全な削除により、管理者は証明書インベントリから証明書ファイルを直接削除できます。サービスの中断を防ぐため、削除はバインドされていない証明書にのみ制限されます。SSLエンティティにアクティブにバインドされている証明書、または証明書ワークフローによって管理されている証明書は、バインドを解除するまで削除できません。 -
-
SSL証明書のための統合された証明書ソースエクスペリエンスと証明書インポートの事前チェックNetScaler Consoleは、異なるソースからの証明書ファイルを単一のビューに統合することで、統一された証明書選択エクスペリエンスを提供するようになりました。以前は、管理者は個別のNetScaler上のファイルとコンソール上のファイルのオプションから選択する必要がありました。この機能強化により、証明書ファイルは単一の統合されたワークフローを通じて提示され、証明書の管理と選択が簡素化されます。さらに、ユーザーエクスペリエンスを合理化し、ソース選択の複雑さを軽減するために、証明書アップロードオプションはこのワークフローから削除されました。NetScaler Consoleは、意図しないファイル競合や証明書の上書きを防ぐために、NetScalerインスタンス間でSSL証明書とキーをインポートする前に事前検証チェックも実行します。この機能に関連する主な機能強化は次のとおりです。
-
重複ファイル検出: インストール前に、システムは証明書またはキーファイル名が宛先NetScalerインスタンスに既に存在するかどうかを検証します。ファイル名が競合する宛先は、展開前に特定され、フラグが付けられます。
-
上書き保護: 証明書のインポートは、既存の証明書またはキーファイルを上書きしなくなりました。競合が検出された場合、インポートはブロックされ、管理者は別のファイル名を使用するか、重複を削除することによって競合を解決する必要があります。
-
宛先ごとの検証: 一括証明書インポートの場合、各宛先インスタンスは個別に評価されます。管理者は、どの宛先がインストールに適格であるか、または不適格であるかを確認し、有効なターゲットのみで続行できます。
-
バックエンドの安全性検証: インストール中に、宛先の適格性が変更されていないことを確認するために、追加の検証が実行されます。証明書は、最終検証チェックに合格したインスタンスにのみインストールされます。
この機能強化の利点は次のとおりです。-
既存の証明書と秘密鍵の偶発的な上書きを防ぎます。
-
ファイルの置き換えによって引き起こされる証明書チェーンの中断のリスクを軽減します。
-
複数のNetScalerインスタンスにわたる展開準備状況の可視性を向上させます。
-
より安全で予測可能な証明書展開エクスペリエンスを提供します。
-
修正された問題
分析
ジョブが常に空である誤ったIPアドレス列を読み取るため、Web App FirewallおよびBOTしきい値違反の電子メールアラートが送信されません。
NetScaler Console analytics scheduler は、最初のプッシュで設定が正常に適用された場合でも、NetScaler インスタンスに設定を繰り返しプッシュします。この問題により、すべてが正常に機能しているにもかかわらず、誤った障害アラートがトリガーされます。
NetScaler Console の監査ログは、文書化された
console_syslog_messages_CL ではなく、未宣言のストリームに送信された場合、Microsoft Sentinel に到達しない可能性があり、Azure がすべてのバッチを拒否する原因となります。
インフラストラクチャ
スタイルブック操作の資格情報を要求オプションが有効になっている場合、ユーザーはNetScalerにWAF推奨事項を適用できません。
Azure 環境では、NetScaler から NetScaler Console クラウドエージェントに送信された SNMPv3 トラップが、「不明なユーザー名」認証エラーで失敗する可能性があります。
管理対象のNetScalerインスタンスがファイル整合性監視スキャンに適格でない場合、NetScaler Consoleは誤った脆弱性通知を送信し、これらのスキャンに関するSlack通知は空白で、スキャン詳細がありません。
NetScaler Console エージェントは、設定されたプロキシを介してトラフィックをルーティングできない場合があり、エージェントと NetScaler Console 間の接続の問題を引き起こします。
GSLB サイトグループが設定されている場合、NetScaler Console の仮想サーバーリストに GSLB 仮想サーバーエントリが表示されないことがあります。
NetScaler Console は、スループットのレート制限が原因でパケットドロップを誤って表示します。
選択したインスタンスの構成監査ポーリング中に、NetScaler Console は、置き換えをダウンロードする前にキャッシュされたインスタンス構成を削除しました。その結果、構成はポーリング期間中ずっと利用できませんでした。ポーリングが失敗した場合、構成は次の正常な実行まで利用できませんでした。
Azure デバイスでの
mastools 登録中に、NetScaler Console は mastools_reg.py ログにエラーを記録します。ただし、このエラーは Azure デバイスの mastools 登録をブロックしません。
August 19, 2026
管理と監視
CVE-2026-19489 の特定と修復のサポート
NetScaler Console サービスのセキュリティアドバイザリは、CVE-2026-19489 の特定と修復をサポートするようになりました。
-
CVE-2026-19489 の特定にはバージョン スキャンが必要です。修復には、脆弱な NetScaler インスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2026-19489 の修復」を参照してください。注:セキュリティアドバイザリは、サポート終了 (EOL) に達した NetScaler ビルドをサポートしていません。NetScaler がサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Console を使用して NetScaler インスタンスをアップグレードする方法の詳細については、「ジョブを使用して NetScaler インスタンスをアップグレードする」を参照してください。
-
CVE の詳細については、「セキュリティ速報」を参照してください。
CVE-2026-19490 の特定と修復のサポート
NetScaler Console service Security Advisory は、CVE-2026-19490 の特定と修復をサポートするようになりました。
-
CVE-2026-19490 の特定にはバージョン スキャンが必要です。修復には、脆弱な NetScaler インスタンスを修正プログラムを含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2026-19490 の修復」を参照してください。注:Security Advisory は、サポート終了 (EOL) に達した NetScaler ビルドをサポートしていません。NetScaler がサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Console を使用して NetScaler インスタンスをアップグレードする方法の詳細については、「ジョブを使用して NetScaler インスタンスをアップグレードする」を参照してください。
-
CVE の詳細については、「セキュリティ速報」を参照してください。
August 04, 2026
新機能
管理と監視
修正された問題
分析
インフラストラクチャ
NetScaler ConsoleでDNS-01ドメイン検証にInfoblox DNSプロバイダーを使用すると、ドメイン検証中にACME証明書の発行と更新が失敗します。
NetScaler Consoleのゼロタッチ証明書管理ページで、カスタム同期からグローバル同期への変更が失敗する場合があります。インスタンスはカスタム同期のままになります。
SSLダッシュボードからSSL証明書をダウンロードしようとすると、NetScaler®に証明書が存在し、その詳細がNetScaler Consoleに表示されている場合でも、
404 - File not found errorで失敗します。この問題は、/nsconfig/ssl/の下のサブディレクトリに保存されている証明書に特に影響します。
インベントリコアダンプが発生すると、NetScaler Consoleはエージェントをダウンとして報告します。
July 14, 2026
新機能
管理と監視
-
NetScaler ConsoleおよびエージェントのGeoIPデータベース同期NetScaler Consoleサービスは、単一のワークフローからNetScaler Console、展開されたエージェント、および管理対象インスタンスに対する集中型GeoIPデータベース同期をサポートするようになりました。以前は、同期はNetScalerインスタンスのみに限定されていました。GeoIP同期機能には、次の機能が含まれています。
-
統合同期: 単一の操作でGeoIPデータベースファイルをNetScaler Console、エージェント、およびインスタンスに同期します。
-
-
すべて同期: 管理対象のNetScalerインスタンス、NetScaler Console、エージェントなど、すべてのエンティティにファイルを自動的にプッシュします。
-
カスタマイズ: 特定のConsoleエージェントを選択します。
-
-
スケジュールされた同期: エンティティタイプの任意の組み合わせを対象とする、1回限りまたは定期的な同期スケジュールを作成します。
-
履歴ジョブログ: 過去の同期ジョブのタイムスタンプ付きログを表示します。これには、スコープ、使用されたファイル、およびデバイスごとの結果(ステータス、開始時刻、終了時刻)が詳細に示されます。
-
エンティティごとの同期ステータス: メインページで展開可能なパネルにアクセスして、デバイスごとの同期結果を表示します。ステータス、IPアドレス、エンティティタイプ、またはバージョンでフィルタリングできます。
-
最終同期の概要: 選択されたエンティティの合計数、保留中、進行中、成功、失敗、および全体の完了率を表示する一目でわかる概要で、同期の状態を迅速に評価します。
-
テレメトリ
-
テレメトリ診断のサポートNetScaler Consoleサービスは、管理者が管理対象のNetScalerインスタンス全体でテレメトリの収集とアップロードの問題を迅速に特定し、トラブルシューティングできるように、テレメトリ診断をサポートするようになりました。この機能により、詳細なテレメトリインサイト、デバイスおよびエージェントレベルのステータス可視性、修正ガイダンス付きのエラーコード、およびライブ接続検証チェックが導入されます。管理者は、テレメトリのアップロード失敗がデバイスの到達可能性、SSH接続、エージェント通信、テレメトリパッケージの問題、またはサービス接続の問題によって引き起こされているかどうかを簡単に判断できるようになり、トラブルシューティング時間を短縮し、テレメトリのカバレッジを向上させることができます。利点の一部は次のとおりです。
-
管理対象のNetScalerインスタンスのテレメトリステータスを表示します。
-
エラーコードと軽減策のガイダンス付きで、詳細な障害診断にアクセスします。
-
エージェントのテレメトリの状態とパッケージの実行詳細を監視します。
-
テレメトリ関連のエンドポイントとサービスに対するライブ接続チェックを実行します。
-
修正された問題
分析
インフラストラクチャ
NetScaler Consoleは、NetScalerインスタンスで定期的にLASをアクティブ化します。これにより、トークン更新中に/nsconfig/license/下のファイルが変更され、Config Audit File Diffで誤検知の「Diff Exists」アラートが発生します。
NetScaler Consoleクラウドエージェントは、送信元IPアドレスを含まないイベントログを生成します。これらのイベントの送信元フィールドは、イベントを開始したエージェントまたはデバイスのIPアドレスを表示する代わりに空白で表示されます。
NetScaler Console SSLダッシュボードを使用して、証明書名が2つの16進文字(例:de、ab、ce、または25)で始まるSSL証明書をダウンロードすると、「404 - File not found」エラーで失敗します。この問題は、SSL証明書がNetScalerに存在し、その詳細がNetScaler Consoleで表示されている場合でも発生します。
その他
June 30, 2026
管理と監視
CVE-2026-8451の特定と修正のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2026-8451の特定と修正をサポートするようになりました。
-
CVE-2026-8451の特定にはバージョンスキャンが必要です。修正には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2026-8451の修正」を参照してください。注:セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScalerインスタンスをアップグレードするためにNetScaler Consoleを使用する方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
CVEの詳細については、「セキュリティ速報」を参照してください。
CVE-2026-8452の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2026-8452の特定と修復をサポートするようになりました。
-
CVE-2026-8452の特定にはバージョンスキャンが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2026-8452を修復する」を参照してください。注:セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScalerインスタンスをアップグレードするためにNetScaler Consoleを使用する方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
CVEの詳細については、「セキュリティ速報」を参照してください。
CVE-2026-8655の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2026-8655の特定と修復をサポートするようになりました。
-
CVE-2026-8655の特定にはバージョンスキャンが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2026-8655を修復する」を参照してください。注:セキュリティアドバイザリは、End of Life (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Console を使用して NetScaler インスタンスをアップグレードする方法の詳細については、ジョブを使用してNetScalerインスタンスをアップグレードするを参照してください。
-
CVE の詳細については、セキュリティ速報を参照してください。
CVE-2026-10816 の特定と修復のサポート
NetScaler Console サービス セキュリティアドバイザリは、CVE-2026-10816 の特定と修復をサポートするようになりました。
-
CVE-2026-10816 の特定にはバージョン スキャンが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、CVE-2026-10816 を修復するを参照してください。注:セキュリティアドバイザリは、End of Life (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Console を使用して NetScaler インスタンスをアップグレードする方法の詳細については、ジョブを使用してNetScalerインスタンスをアップグレードするを参照してください。
-
CVE の詳細については、セキュリティ速報を参照してください。
CVE-2026-10817 の特定と修復のサポート
NetScaler Console サービス セキュリティアドバイザリは、CVE-2026-10817 の特定と修復をサポートするようになりました。
-
CVE-2026-10817の特定にはバージョンスキャンが必要です。脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2026-10817の修復」を参照してください。注:セキュリティアドバイザリは、サポート終了(EOL)に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
このCVEの詳細については、「セキュリティ速報」を参照してください。
June 17, 2026
修正された問題
分析
インフラストラクチャ
スタイルブック操作の資格情報を要求オプションが有効になっている場合、ユーザーはNetScalerにWAF推奨事項を適用できません。
まれに、KB単位のサイズで最初に生成されたバックアップファイルにアクセスまたはダウンロードしようとすると、エラーが発生します。
既にオンボードされているCitrix CloudテナントでMicrosoft Entra ID (Azure AD)ユーザーがNetScaler Consoleサービスにサインインすると、そのユーザーにはMicrosoft Entra IDグループにマッピングされたロールではなく、デフォルトの
adminExceptSystemロールが割り当てられます。その結果、影響を受けるユーザーは意図したよりも広範な権限を受け取ります。
クラウドプロバイダーがサイズが大きすぎる証明書を提示すると、NetScaler Consoleエージェントがクラッシュします。
NetScaler ConsoleサービスではGoDaddy CAはサポートされていません。
ライセンス
NetScalerインスタンスが削除されて再追加された場合、NetScaler ConsoleはNetScalerインスタンスのLASライセンスを自動的に再開しません。
拡張ブロブ内のホストIDがNetScaler Console GUIホストIDと正確に(大文字と小文字を区別して)一致しない場合、NetScaler Consoleはその拡張ブロブを拒否します。
プールされたライセンスに異なるSubscription Advantage (SA)の日付を持つ資格が含まれている場合、NetScaler Consoleは有効期限切れ警告ごとに1つの通知を送信する代わりに、ライセンス有効期限切れアラートメールを繰り返し(数秒ごとに1回程度)送信します。
June 03, 2026
修正された問題
インフラストラクチャ
NetScaler Console を介して開始された NetScaler BLX インスタンスのアップグレードは、NetScaler BLX インスタンスが稼働中であっても失敗します。この問題は、アップグレード前のチェックでインスタンスが到達不能であると誤って報告され、アップグレードの成功が妨げられるために発生します。
NetScaler Console Security Advisory ページで、CVE 検出は各インスタンスの CVE カウントを表示しますが、CVE カウントをクリックしても詳細が読み込まれません。
SSL ダッシュボードで、ACME ワイルドカード証明書の発行が失敗する可能性があります。
ライセンス
May 19, 2026
管理と監視
重複する証明書の競合管理のサポート
中間アップロードなしでサーバー証明書を更新
中間証明書を再アップロードする反復的なタスクなしで、証明書を更新できるようになりました。この機能強化により、手動での作業負荷が軽減され、構成エラーのリスクが最小限に抑えられます。
簡単な更新
NetScaler Consoleは、更新中に既存の証明書チェーンをデフォルトで保持するようになりました。これにより、新しいサーバーレベルの証明書のみをアップロードした場合でも、チェーンが損なわれず有効な状態に保たれます。
主な改善点
-
複雑さの軽減: 標準的なサーバー証明書の更新時に必須の中間アップロードを不要にします。
-
安全性第一: 自動チェーン保持により、SSLハンドシェイクエラーの一般的な原因である「チェーンの破損」を防ぎます。
新しいパラメーター
要件が単純な更新を超える場合、以下のパラメーターが明示的な制御を提供します。
| パラメーター | 機能 |
|---|---|
| 既存の証明書チェーンを上書き | これを使用して現在のチェーンを置き換えるか削除します。バンドルありの場合: 既存のチェーンを新しくアップロードされたチェーンに置き換えます。バンドルなしの場合: 現在のチェーンを削除します。 |
| 証明書チェーンを追加 | プライマリサーバー証明書ファイルに中間証明書が含まれていない場合は、これを選択して手動でアップロードし、追加します。 |
中間アップロードなしでサーバー証明書を更新する方法については、NetScaler Console証明書ストアを使用してSSL証明書を管理するを参照してください。
カスタムSNMPトラップのサポート
NetScaler Consoleサービスは、カスタムSNMPトラップをサポートするようになりました。カスタムSNMPトラップは、イベントメッセージの下で表示でき、デフォルトのSNMPアラートと区別できるようにカスタムとしてタグ付けされています。
関連トピック: イベント。
アップグレードジョブ: 重複するアップグレードジョブスケジュールの警告
アップグレードジョブのワークフローの一環として、顧客が既存のアップグレードジョブがすでにスケジュールされているNetScalerインスタンスに対してアップグレードジョブを作成しようとすると、NetScaler Consoleは警告メッセージを表示します。この警告メッセージは、同じNetScalerインスタンスで重複するアップグレードジョブが意図せずにスケジュールされるのを防ぐのに役立ちます。この機能強化により、アップグレードジョブの制御が向上し、アップグレード中の潜在的な競合が回避されます。
関連トピック: アップグレードジョブ。
ACMEベースの自動証明書更新における追加の認証局およびDNSプロバイダーのサポート
NetScaler Consoleの自動証明書管理環境(ACME)統合による自動証明書更新は、より多くの認証局(CA)とDNSプロバイダーをサポートするようになりました。サポートされているCAまたはDNSプロバイダーのいずれかを使用している場合、ACME統合を活用してシームレスな証明書管理を行うことができます。
サポートされている認証局 (CA) とDNSプロバイダーの完全なリストについては、「ACMEプロトコルを使用した証明書の自動更新」を参照してください。
ファイル整合性監視ダッシュボードにスキャンエラーが表示される
ファイル整合性監視 (FIM) ダッシュボードに、スキャンエラーの結果がメインダッシュボードビュー内に直接表示されるようになりました。エラーの詳細にアクセスするために、個々のスキャン結果や項目をクリックする必要はありません。ハッシュの不一致やスキャンエラーなどの整合性の問題は、ダッシュボード自体に明確でアクセスしやすい形式で表示されます。この機能強化により、トラブルシューティングプロセスが合理化され、問題を一目で迅速に特定し、理解できるようになります。その結果、整合性の問題により効率的に対応できるようになり、時間を節約し、全体的なワークフローの透明性を向上させることができます。
関連トピック: ファイル整合性監視。
侵害の痕跡 (IoC) 検出のサポート
NetScaler Consoleの侵害の痕跡 (IoC) 検出機能は、NetScalerアプライアンスが脆弱性により潜在的に影響を受けているかどうかを検出するように設計されています。
CVEイベントが発生した場合、最初の懸念事項の1つは、悪意のあるアクターが脆弱性を悪用することです。エクスプロイトは顧客のビジネスに壊滅的な損害をもたらすため、そのようなインシデントを直ちに検出することが重要です。過去には、NetScalerのIoCはサポートチャネルを通じて配布されていましたが、これは顧客のニーズを満たすものの、チケットを発行し、サポート担当者と話すというサポートプロセスを経るという追加の労力が必要であり、これは常に理想的とは限りません。NetScaler ConsoleのIoC検出機能は、現在のサポート指向のプロセスを短絡させ、顧客がNetScalerインフラストラクチャを迅速に評価するのに役立つように設計されています。
詳細については、「NetScaler Consoleでの侵害の痕跡検出」を参照してください。
SSLフィルターモードのサポート
NetScalerインスタンスが、特定のSSL証明書と秘密鍵のメタデータを取得できるようになりました。この「最小特権」アプローチを実装することで、インスタンスが必要なアセットのみにアクセスすることを保証し、1つのインスタンスでの侵害が証明書インフラストラクチャ全体を公開するのを防ぎます。この機能は、複数の管理者が異なる目的でNetScalerインスタンスのグループを管理する環境で特に役立ちます。
利点の一部は次のとおりです。
-
セキュリティセグメンテーション: NetScalerレベルでのメタデータアクセスを制限し、攻撃対象領域を最小限に抑え、組織のセキュリティポリシーに準拠します。
-
効率化された管理者エクスペリエンス: 管理者に対し、自身のNetScalerインスタンスグループに関連するアセットのみを表示することで、マルチテナントまたは部門展開における複雑さを軽減します。
-
最適化されたリソース利用: 必要なSSL証明書と秘密鍵のメタデータのみをフェッチすることで、システムメモリの肥大化を防ぎます。
フィルターモード設定は、NetScalerインスタンスとSSLファイルが特定の同期タイプを介してどのように相互作用するかを定義します。これらの設定はNetScaler Consoleを通じて管理でき、各インスタンスが必要なメタデータのみをフェッチするように保証します。
| コンポーネント | 同期タイプ | 説明 |
|---|---|---|
| NetScalerインスタンス | カスタム同期 | このモードのNetScalerインスタンスは、そのインスタンスに具体的にマッピングされた証明書とキーのメタデータのみをフェッチします。 |
| NetScalerインスタンス | グローバル同期 | このモードのNetScalerインスタンスは、アップロードされたすべての証明書と秘密鍵のメタデータをフェッチします。 |
| SSLファイル | カスタムファイル | これらのファイルは、カスタム同期モードのNetScalerインスタンスに具体的にマッピングされます。 |
| SSLファイル | グローバルファイル | これらのファイルのメタデータは、グローバル同期モードのすべてのNetScalerインスタンスによってフェッチされます。 |
フィルターモード設定の構成
フィルターモードを構成するには、インスタンスとファイルの同期タイプを定義します。これにより、機密性の高いメタデータの安全かつ最適化された配布が保証されます。
GUIを使用して構成するには:
-
新しいファイルのアップロード (Day Zero): 新しいアセットを追加するには、Certificate Files and NetScaler Instances > Upload に移動します。次のいずれかの同期タイプを選択します。
-
GLOBAL: グローバル同期モードを使用することを選択し、アップロードを完了します。
-
CUSTOM: カスタム同期モードを使用することを選択し、マッピングする特定のインスタンスを選択してから、ファイルをアップロードします。
-
-
既存ファイルの移動 (Day N): 証明書とキーをグローバル同期からカスタム同期モードに移行するには、ターゲットのNetScalerインスタンスを選択し、Add Existing Files をクリックします。
-
ドメインの選択: インスタンスが選択されたら、移行をトリガーする関連ドメインを選択します。NetScaler Consoleは、対応する証明書と秘密鍵ファイルを自動的に検出し、カスタム同期モードに移行します。
-
アセットの表示: ランディングページに移動して、カスタム同期モードで各NetScalerインスタンスにマッピングされているすべての証明書と秘密鍵ファイルを表示します。
-
同期モードの切り替え: インスタンスをグローバル同期モードに戻すには、ランディングページで Switch to Global Sync をクリックします。
修正された問題
分析
インフラストラクチャ
-
NetScaler ConsoleオンプレミスでCloud Connectの切断操作が失敗する可能性があります。GUIではCloud Connectが切断されていると表示されていても、NetScaler ConsoleオンプレミスインスタンスはNetScaler Consoleサービスに接続されたままになります。このため、オンプレミスインスタンスはNetScaler Consoleサービスで「稼働中」と表示されます。
-
まれに、ファイル整合性監視 (FIM) スキャン結果でエラーが報告されることがあります。
-
まれに、テレメトリ再試行メカニズムが正常な操作後に終了せず、NetScalerデバイス上でテレメトリプロセスが重複して実行されることがあります。これは、テレメトリの収集または転送に機能的な影響はありません。
-
NetScaler Consoleでは、違反数グラフにデータが反映されていても、アプリケーションセキュリティ違反ログの詳細がロードされないことがあります。
-
Redisインスタンスが認証済みモードから未認証モードに移行し、サービスが古い認証資格情報を使い続けると、接続障害が発生します。
-
パスワードで暗号化されたキーファイルを追加しようとすると、NetScaler Consoleサービスで「無効なキーファイルパスワード」エラーが表示されることがあります。
-
アプリケーションがユーザーグループに関連付けられており、NetScaler仮想サーバーの名前が変更されると、アプリケーションは自動的にユーザーグループから削除されます。これにより、ユーザーグループの構成に不整合が生じます。
March 31, 2026
管理と監視
設定監査からファイルを除外する
特定のファイルをConfig Auditから除外して、変更が監視されないようにできるようになりました。システム生成ファイルや頻繁に更新されるファイル(例えば、毎日変更されるファイル)を除外することで、監査結果のノイズを減らし、誤検知を回避できます。
設定監査ファイル差分から除外するファイル名(または相対パス)の例:
-
有効なファイル名(または相対パス)
-
ns.conf,ssl/ns.cert
-
-
無効なファイル名(または相対パス)
-
/ns.txt,\nsconfig\ns.conf(除外するファイル名は相対パスである必要があります) -
ns.conf(除外するファイル名にはASCII文字のみを含める必要があります) -
C:/nsconfig/ns.conf(除外するファイル名にはドライブレターパスを使用しないでください) -
ssl/../../ns.conf(除外するファイル名には親ディレクトリトラバーサル (..) を含めないでください)
-
注:
-
ファイルの差分比較は、
/nsconfigディレクトリ内のファイルにのみ適用されます。 -
Config Audit からファイルを除外する場合、ユーザーは
/nsconfigの下の相対パスを指定する必要があります。たとえば、/nsconfigの下にsslフォルダーがある場合、除外は次のように指定できます:ssl/abc.pem -
/nsconfig以外のファイルの差分は、Config Audit の差分の一部とは見なされません。
Config Audit からファイルを除外するには、次の手順を実行します。
LAS のインスタンスレベル RBAC サポート
NetScaler Console on-prem は、LAS のインスタンスレベルでロールベースのアクセス制御 (RBAC) をサポートするようになりました。以前は、管理者はすべてのデバイスのライセンスにアクセスでき、セキュリティリスクや運用上のオーバーヘッドにつながる可能性がありました。この機能強化により、管理者は特定の NetScaler インスタンスへのアクセスを制限できるようになります。その結果、管理者はアクセスを許可された特定の NetScaler インスタンスのライセンスのみを管理します。この変更により、ライセンスタスクが NetScaler Console on-prem の他の管理アクティビティと同じセキュリティ境界に従うことが保証されます。
利点は次のとおりです。
-
セキュリティの向上: ライセンスアクションを、管理者に割り当てられたスコープ内のデバイスのみに制限します。
-
きめ細かな運用管理: 管理者が意図せず、許可されていないインスタンスのライセンスを変更することを防ぎます。
-
ワークフローの整合性: ライセンス管理を確立されたRBAC構造とシームレスに統合します。
関連トピック:
-
RBACの構成方法については、「ロールベースのアクセス制御」を参照してください。
-
ライセンス管理の詳細については、「ライセンス管理」を参照してください。
修正された問題
分析
インフラストラクチャ
NetScaler FIPSアプライアンスは、組み込みエージェントを使用してGovernment CloudのNetScaler Consoleサービスに接続できない場合があります。
タスクと推奨事項で、セキュリティアドバイザリタスクを選択した後、選択したCVEまたは影響を受けるインスタンスの表示と修復をクリックすると、空白のページが読み込まれます。
LAS移行ワークフロー中に、NetScaler ConsoleサービスUIが、内部エージェントによって管理されているHAペアのホスト名を表示できない場合があります。
組み込みエージェントを使用してConsoleサービスに登録されたNetScalerインスタンスのHAセットアップにおいて、agent_idが欠落している場合、これらのインスタンスのリリース割り当てが失敗する可能性があります。
March 23, 2026
管理と監視
CVE-2026-4368の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2026-4368の特定と修復をサポートするようになりました。
-
CVE-2026-3055の特定にはバージョンスキャンが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、CVE-2026-4368を修復するを参照してください。注:セキュリティアドバイザリは、サポート終了(EOL)に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、ジョブを使用してNetScalerインスタンスをアップグレードするを参照してください。
-
CVEの詳細については、セキュリティ速報を参照してください。
CVE-2026-3055の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2026-3055の特定と修復をサポートするようになりました。
-
CVE-2026-3055の特定にはバージョンスキャンが必要です。脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードすることで、対処できます。詳細については、「CVE-2026-3055の修復」(/ja-jp/netscaler-console-service/instance-advisory/remediate-vulnerabilities-cve-2026-3055.html)を参照してください。注:セキュリティアドバイザリは、サポート終了(EOL)に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、ジョブを使用してNetScalerインスタンスをアップグレードするを参照してください。
-
このCVEの詳細については、セキュリティ速報を参照してください。
March 09, 2026
新機能
管理と監視
-
PEM形式の秘密キーに対するAES暗号化NetScaler Consoleサービスは、証明書署名要求(CSR)を作成する際に、PEMエンコードアルゴリズムとしてAdvanced Encryption Standard(AES)をサポートするようになりました。CSRを生成して新しい秘密キーを作成する際に、AES256を選択してPEM形式の秘密キーを暗号化および保護できます。これにより、既存のDESおよび3DESオプションよりも安全な代替手段が提供されます。この機能強化により、秘密キーが最新の業界標準暗号化アルゴリズムを使用して保護されることが保証されます。利点は次のとおりです。
-
セキュリティの強化: 従来のDESベースの方法と比較して、秘密キー保護のためのより強力な暗号化を提供します。
-
コンプライアンスへの準拠: AESベースの暗号化を義務付ける最新のセキュリティベストプラクティスおよび規制要件を組織が満たすのに役立ちます。
-
将来性: CSR生成を、業界全体で広く採用されている現代の暗号化標準に合わせます。
CSR生成時のPEMエンコーディングアルゴリズムの設定に関する情報については、証明書署名要求 (CSR) の作成を参照してください。 -
その他
-
セカンダリHAノードアップグレードの柔軟なスケジュールオプションインフラストラクチャ > アップグレードジョブでジョブを作成する際、最初のノードのアップグレードが完了してから2番目のノードのアップグレードが開始されるまでの遅延時間(時間単位)を指定できます。このオプションは、次のシナリオで役立ちます。
-
最初のノードをテストおよび検証するために追加の時間が必要な場合
-
アップグレードの進行が固定された時刻ではなく、運用準備状況に依存する場合
-
タスクを手動で再スケジュールすることなく柔軟性が必要な場合
以前は、固定タイムスタンプオプションの定義のみが可能でした。固定タイムスタンプオプションのみの場合、最初のノードのアップグレードが遅延すると、2番目のノードのスケジュールされた時間が経過し、アップグレードが開始されませんでした。 -
修正された問題
分析
インフラストラクチャ
-
NetScaler Consoleオンプレミスをバージョン14.1-60.54にアップグレードした後、すべてのSDXアプライアンスのテレメトリステータスに2500および3300の内部エラーが表示されることがあります。
-
POCOライブラリのアップグレードが原因で、アップグレード後にNetScaler Consoleエージェントが継続的にクラッシュします。
-
NetScaler Consoleサービスの証明書同期がHTTP 28エラーで失敗する場合があります。この問題は、Zero-Touch機能が有効になっており、Consoleが応答する前にリクエストが10秒でタイムアウトし、同期プロセスが中断される場合に発生します。
その他
NetScaler Consoleサービスは、LASベースのライセンスを使用してNetScaler VPXを20 Mbpsでライセンスすることをサポートしていません。
[ NSHELP-42109 ]
February 20, 2026
新機能
アップグレード前の検証チェックの一部削除
以下のNetScaler Consoleアップグレード前チェックは、アップグレードジョブワークフローから削除されました。
-
ユーザーカスタマイズチェック: 起動スクリプトやcronジョブなど、インストール中またはインストール後にシステム動作に影響を与える可能性のある既存のユーザーカスタマイズチェック。
-
HDDエラーチェック:ディスク関連のエラー、I/O障害、タイムアウト、ファイルシステムの問題など、インストールの安定性に影響を与える可能性のあるシステムおよびカーネルログのチェック。
-
高可用性 (HA) 構成チェック:HAノード間の構成同期チェック。
上記のチェックは古く、リソースを大量に消費します。これらのチェックを削除することで、アップグレードのパフォーマンスが向上し、システムオーバーヘッドが削減され、誤ったアップグレード失敗が最小限に抑えられます。ただし、すべての重要な検証チェックは引き続き実施されます。
アップグレード前のチェックの詳細については、「アップグレードジョブ」(/ja-jp/netscaler-console-service/networks/configuration-jobs/maintenance-jobs.html#preupgrade-validation)を参照してください。
修正された問題
インフラストラクチャ
February 04, 2026
-
NetScaler Consoleサービスにおけるアップグレード前チェックの分類アップグレードジョブを使用したNetScalerアップグレードのためのNetScaler Consoleにおけるアップグレード前チェックは、以下のカテゴリに分類されるようになりました。
-
クリティカル:アップグレードはブロックされます。
-
警告:アップグレードは管理者承認が必要です。
-
推奨事項:アップグレードは管理者承認が必要です。
詳細については、「アップグレード前の検証」を参照してください。 -
-
テクニカルサポートファイルの生成における時間パラメーターの必須化テクニカルサポートファイルを生成する際、時間の指定が必須になりました。テクニカルサポートファイルを生成する際には、明示的に時間参照を選択する必要があります。カスタムオプションを選択してカスタムの日付と時刻を指定するか、「今すぐ」オプションを使用できます。「今すぐ」オプションは現在のシステム時刻を使用します。この機能強化により、正確な時間コンテキストが明示的に定義されるようになります。詳細については、「NetScalerインスタンスのテクニカルサポートバンドルを生成する方法」を参照してください。
-
アップグレードジョブ:選択されたインスタンスがすでにターゲットビルドにある場合に警告が表示されるアップグレードジョブ中に誤ったインスタンスが選択されるのを防ぐため、すでにターゲットビルドを実行しているインスタンスを選択した場合に警告が表示されます。この機能強化により、不要なアップグレードを回避できます。インスタンスを再アップグレードする意図がある場合は、警告を無視して安全に続行できます。
-
インスタンスグループの可視性とマッピングの機能強化インスタンスグループの可視性と管理を向上させるため、「インスタンスグループ」ページに「インスタンスビュー」タブが導入されました。「インスタンスビュー」タブは、以下を提供する一元化されたビューです。
-
管理対象のすべてのNetScalerインスタンスの統合リスト
-
各インスタンスが関連付けられているインスタンスグループの可視性
-
インスタンスグループにマッピングされていないインスタンスの明確な識別
-
ホスト名とIPアドレスの両方を使用したインスタンス識別の改善
管理者は、マッピングされていないインスタンスをインスタンスグループにすばやく追加し、すでに割り当てられているインスタンスを識別して重複マッピングを防ぐことで、インスタンスグループ管理をよりシンプルかつ効率的にすることができます。インスタンスビューを表示するには、Infrastructure > Instances Dashboard > Instance Groups > Instances View に移動します。 -
-
ファイル整合性監視: スキャン用の除外リストを作成する機能カスタム許可リストを作成し、ファイル整合性監視スキャンから特定のファイルを除外できます。スキャンから除外するファイルを定義することで、監視を効率化し、信頼できるファイルに対する不要なアラートを減らすことができます。以前は、ファイル整合性監視スキャン中に、悪意のない特定のファイルが悪意のあるものとして誤って識別されていました。
-
バイナリ署名と検証のサポートNetScaler Consoleサービスは、バイナリ署名と検証をサポートするようになりました。この機能は、NetScalerインスタンス上で不正なファイルや改ざんされたファイルの実行を検出および防止するメカニズムを提供することで、セキュリティを強化します。NetScaler上で不正なファイルを実行しようとすると、リアルタイムのSNMPトラップがNetScaler Consoleに送信され、フラグが立てられます。バイナリ署名と検証を使用して問題を報告したNetScalerインスタンスのリストを表示するには、Infrastructure > Instance Advisory > Security Advisory に移動し、File Integrity Monitoring をクリックして、Device-Reported タブを表示します。詳細については、File integrity monitoring を参照してください。
その他
-
オンデマンドLASエンタイトルメント同期以前は、コンソール互換のエンタイトルメントは、License Activation Service (LAS) と24時間ごとに1回しか同期されませんでした。新しい オプションを使用すると、この同期をオンデマンドで手動でトリガーできるため、エンタイトルメントがすぐに最新の状態に保たれます。LASに関する情報については、License Activation Serviceを参照してください。
修正された問題
インフラストラクチャ
-
証明書とキーの一括アップロードを実行すると、GUIには「正常にアップロードされました」というステータスが表示されます。しかし、証明書はゼロタッチビューに表示されません。
-
セキュリティアドバイザリダッシュボードに、定義されたスケジュールされたスキャン頻度と一致しない誤った次回のスケジュールされたスキャン日付が表示される場合があります。
-
DNSプロバイダーが10秒のタイムアウト内に応答しない場合、ACME証明書の発行中にDNSチャレンジが失敗することがあります。この問題は、API応答の遅延、高いネットワーク遅延、または大幅なDNS伝播遅延が原因で発生します。
-
アップグレードプロセス中に生成された一部のNetScalerファイルが、ファイル整合性監視スキャンによって誤って脆弱であるとフラグ付けされる場合があります。
-
NetScaler Agent の診断ステータスが、日本のクラウド関連 URL はアクセス可能であるにもかかわらず、Citrix Cloud Japan の NetScaler Console Service で「Needs Review」と誤って表示される。
-
NetScaler Console セキュリティアドバイザリが、安全でない SSL プロトコルバージョンに関する誤ったセキュア構成推奨事項を表示する。この推奨事項は、TLS 1.0 および TLS 1.1 が、それらのプロトコルが無効になっている場合でも、非プライマリのデフォルトプロファイルで使用されていることを示している。
-
ターゲットインスタンスが、管理アクセス用に SNIP が構成されている HA ペアである場合、StyleBook 設定パックの操作が RBAC 認証エラーで失敗する可能性がある。
-
NetScaler Cloud API が NITRO systemfile エンドポイントへのリクエストのプロキシに失敗する可能性がある。その結果、API 呼び出しが失敗する可能性がある。
-
NetScaler Console SSL 証明書の有効期限切れイベントに関するメール通知が失敗する可能性がある。
-
NetScaler Console の Automated Certificate Management Environment (ACME) によって発行されたすべてのリモート証明書は、証明書の数が20を超えると NetScaler から削除される。
ライセンス
その他
StyleBooks
November 11, 2025
管理と監視
CVE-2025-12101の識別と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2025-12101の特定と修復をサポートするようになりました。
-
CVE-2025-12101の特定にはバージョンスキャンが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2025-12101の修復」を参照してください。注:セキュリティアドバイザリは、サポート終了(EOL)に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
CVEの詳細については、「セキュリティ速報」を参照してください。
November 06, 2025
修正された問題
インフラストラクチャ
その他
October 15, 2025
管理と監視
アップグレードジョブにおけるISSU移行の完了
アップグレードジョブのワークフローは、強制的なインサービスソフトウェアアップグレード (ISSU) 移行をサポートするようになりました。「ジョブの作成」で「NetScaler HAペアでのネットワーク停止を回避するためにISSUを有効にする」が選択されている場合、ISSUは顧客定義の遅延期間後に自動的に完全な移行をトリガーします。
ISSU中、NetScalerは通常、移行を完了する前にアクティブな接続が自然に閉じられるのを待ちます。場合によっては、長時間存続する接続が完了を遅らせたり、ブロックしたりすることがあります。この機能強化により、NetScaler Consoleは長時間存続するアクティブな接続を終了させることで、強制的なISSU移行をトリガーします。中断のない管理アクセスを確保するため、重要な管理セッション (CLI、GUI、コンソール) は除外されます。
利点:
-
より迅速で予測可能なISSUの完了。
-
長時間存続する接続によって引き起こされる運用上の遅延と障害の削減。
-
アップグレードおよびロールバックワークフローにおける信頼性の向上。
サポートされるシナリオ:
-
移行が進行中で、接続が閉じられるのを待機している。
-
ロールバックが進行中で、接続が閉じられるのを待機している。
修正された問題
インフラストラクチャ
September 17, 2025
インフラストラクチャ
ACMEプロトコルを使用した証明書の自動更新
NetScaler Consoleは、SSL/TLS証明書のライフサイクル管理を簡素化するために、Automated Certificate Management Environment (ACME) プロトコルをサポートするようになりました。
ACMEプロトコルのサポートには、次の利点があります。
-
有効期限が切れる前に証明書を更新することで、ダウンタイムを防止します。
-
自動追跡と更新により、手作業を削減します。
-
常に有効でCA準拠の証明書により、より強力なセキュリティを確保します。
NetScaler Consoleは、ACMEクライアントacme.shと、以下のCAベンダーとの証明書更新統合をサポートしています。
-
レッツエンクリプト
-
DigiCert
acme.shクライアントがサポートするすべてのDNSプロバイダーは、DNS検証のためにコンソールでもサポートされています。
以下の点は、大まかなACME通信フローについて説明しています。
-
NetScaler® Consoleは、ACMEクライアントとして機能し、新しい証明書または更新のためにACMEサーバー(CA)にリクエストを送信します。
-
CAはDNS-01チャレンジを開始します。
-
NetScaler Consoleは、CAによって提供されたトークンを含むTXTレコードを設定されたDNSプロバイダーに追加します。
-
CAは、ドメイン所有権を検証するためにDNSプロバイダーにクエリを実行します。
-
検証が成功すると、CAは証明書を発行します。
詳細については、ACMEプロトコルを使用した証明書の自動更新を参照してください。
修正された問題
インフラストラクチャ
プラットフォーム
StyleBooks
September 08, 2025
ライセンス
NetScalerおよびNetScaler Console ServiceでのLAS適用
ファイルベースのライセンスシステム(「手動で管理されるエンタイトルメント」とも呼ばれる)は、従来、さまざまなオンプレミスコンポーネントのアクティベーションに使用されていましたが、April 15, 2026にサポート終了(EOL)となります。License Activation Service (LAS) は、Citrix製品スイート全体での製品アクティベーションのための次世代テクノロジーです。April 15, 2026以降、NetScalerインスタンスをアクティベートおよびライセンス供与する唯一の方法はLASとなり、NetScaler Flexedライセンス(CPL/UHMC)、従来のNetScaler Pooledライセンス、およびNetScaler Fixed term Bandwidthライセンスをサポートします。サポートを継続するには、NetScalerおよびNetScaler Consoleの展開がLAS互換バージョンである必要があります。LAS互換のNetScalerの最小要件バージョンは次のとおりです。
-
NetScaler ADC: 14.1-51.80、13.1-60.29、13.1-37.247 (FIPS)
-
NetScaler SVM: 14.1-51.83、13.1-60.30
-
NetScaler Console Service: 2025年9月上旬からサポートされます。
-
NetScaler Console オンプレミス: 14.1-51.83注: Console on-prem のLASサポートはリリース14.1-51.83以降です。ただし、ファイルベースのライセンスの非推奨化/EOLは、Console on-prem リリース14.1-51.83以降、およびConsole on-prem リリース13.1-60.26以降です。
Pooled vCPU、CICO、perpetualなどの他のすべての従来のNetScalerライセンス形式は、LASではサポートされません。アクティブなメンテナンスのない永続ライセンスを利用しているNetScalerインスタンスは、上記のソフトウェアバージョンにアップグレードするとライセンスが失効します。
LASベースのライセンスは、法律または規制によって禁止されている地域のお客様には提供されない場合があります。
ご質問やご不明な点がございましたら、カスタマーケアにお問い合わせください。Citrixは、これらの要件を遵守しない場合、Citrixが法律または衡平法上持つその他の救済措置に加えて、責任を負うことなくCitrix Maintenanceを制限または停止することがあります。これらの要件は、法律または規制によって禁止されている場合は適用されません。
NetScaler Console ServiceのLASサポート
NetScaler Console Serviceは、License Activation Service (LAS) ライセンスメカニズムをサポートするようになりました。LASは、従来のファイルベースのライセンスに代わる最新のクラウドベースのライセンスソリューションです。LASは、CitrixおよびNetScaler製品のアクティベーションのための新しいモジュールを導入し、ライセンス管理へのシームレスで最新のアプローチを保証します。
NetScaler Console Serviceは、License Activation Service (LAS) が自動的に有効になりました。NetScaler FlexedおよびPooledライセンスのエンタイトルメントは、Licenses > License management > License Activation Service (LAS) に移動して表示できます。
LASのNetScalerバージョン互換性 LASを使用するには、NetScalerが以下の最小バージョン以降で実行されている必要があります。
-
NetScaler ADC: 14.1 ビルド 51.x、13.1 ビルド 60.x、13.1 ビルド 37.x (FIPS)
-
NetScaler SVM: 14.1 ビルド 51.x、13.1 ビルド 60.x
注:
NetScaler Console Service の LAS は、NetScaler Flexed ライセンス (CPL/UHMC) および (レガシー) NetScaler Pooled ライセンスをサポートします。Pooled vCPU、CICO などのその他のすべてのレガシー NetScaler ライセンス形式は、LAS ではサポートされていません。 詳細については、「Console Service の LAS サポート」を参照してください。
September 03, 2025
修正された問題
インフラストラクチャ
August 26, 2025
管理と監視
CVE-2025-7775 の特定と修正のサポート
NetScaler Console Service のセキュリティアドバイザリは、現在、CVE-2025-7775 の特定と修正をサポートしています。
-
CVE-2025-7775 の特定には、カスタムスキャンが必要です。このスキャンでは、NetScaler Console が管理対象の NetScaler インスタンスに接続し、スクリプトをプッシュします。スクリプトはインスタンス上で実行され、CVE の前提条件を確認します。前提条件が満たされている場合、NetScaler でバージョンチェックが実行されます。修正には、脆弱な NetScaler インスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2025-7775 の修正」を参照してください。注:セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScaler®ビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
CVEの詳細については、「セキュリティ速報」を参照してください。
CVE-2025-7776の特定と修復のサポート
NetScaler Consoleサービスのセキュリティアドバイザリは、CVE-2025-7776の特定と修復をサポートするようになりました。
-
CVE-2025-7776の特定には、バージョンと構成のスキャンを組み合わせる必要があります。修復には、脆弱なNetScalerインスタンスを、修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2025-7776を修復する」を参照してください。注:セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
CVEの詳細については、「セキュリティ速報」を参照してください。
CVE-2025-8424の特定と修復のサポート
NetScaler Consoleサービスのセキュリティアドバイザリは、CVE-2025-8424の特定と修復をサポートするようになりました。
-
CVE-2025-8424の特定には、バージョンスキャンが必要です。修復には、脆弱なNetScalerインスタンスを、修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2025-8424を修復する」を参照してください。「注:」:セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
CVEの詳細については、「セキュリティ速報」を参照してください。
August 20, 2025
インフラストラクチャ
セキュリティスキャンへのオプトインまたはオプトアウトのサポート
システムスキャンにおけるファイル整合性監視
修正された問題
インフラストラクチャ
July 17, 2025
インフラストラクチャ
タイムスタンプにタイムゾーン情報が含まれます
NetScaler ConsoleサービスGUIでタイムスタンプが表示される箇所で、タイムゾーン情報も確認できるようになりました。タイムゾーンは、システム設定で選択されたタイムゾーンに基づいて表示されます。設定によっては、タイムゾーンはGMT、ローカルタイムゾーン、またはUTC(ローカルの略語が利用できない場合)として表示されます。
以前は、タイムスタンプにタイムゾーン情報は表示されませんでした。この機能強化により、スケジュールされたジョブのタイムスタンプの詳細がより明確かつ正確になります。
たとえば、次の図はタイムゾーンを含むスケジュールされた時刻を示しています。
アップグレードジョブのタイムスタンプ(/en-us/netscaler-console-service/media/upgrade-jobs-timestamp.png)
修正された問題
インフラストラクチャ
July 02, 2025
テレメトリ
テレメトリデータの新しい検証
管理対象のNetScalerインスタンスからのテレメトリー分析プロファイルの削除
テレメトリー収集には、以下のテレメトリーメトリックプロファイル構成は不要になりました。
add analytics profile telemetry_metrics_profile -type timeseries -outputMode prometheus -metrics ENABLEd -serveMode Pull -schemaFile "./telemetry_collect_ns_metrics_schema.json" -metricsExportFrequency 300
NetScalerテレメトリープログラムの一環として、テレメトリーメトリックプロファイル構成は管理対象のNetScalerインスタンスにプッシュされました。
NetScaler Consoleは、この構成がまだ存在する場合、NetScalerインスタンスからJuly 19, 2025に自動的に削除します。または、次のコマンドを使用して、いつでも手動で構成を削除できます。
rm analytics profile telemetry_metrics_profile
テレメトリーメトリックプロファイル構成の詳細については、「NetScalerテレメトリープログラム」を参照してください。
セキュリティ
セキュリティアドバイザリダッシュボードの機能強化
セキュリティアドバイザリダッシュボードは強化され、管理者とセキュリティ専門家がNetScalerインフラストラクチャ全体の健全性と脆弱性の状態を即座に把握できるように設計されています。
このダッシュボードは、NetScaler展開のセキュリティ体制を包括的に鳥瞰できます。主な機能は次のとおりです。
-
アクティブなセキュリティアドバイザリを表示する統合ダッシュボード。
-
影響を受けるデバイスの概要。
-
潜在的なリスクの明確な内訳。
重大な脆弱性、軽減策を含む安全な構成の推奨事項、および関連ドキュメントへのリンクをすばやく特定できます。
詳細については、「セキュリティアドバイザリ」を参照してください。
修正された問題
分析
インフラストラクチャ
June 25, 2025
管理と監視
CVE-2025-6543の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2025-6543の特定と修復をサポートするようになりました。
-
CVE-2025-6543の特定には、バージョンスキャンと構成スキャンの組み合わせが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、「CVE-2025-6543を修復する」を参照してください。注:セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
-
このCVEの詳細については、「セキュリティ速報」を参照してください。
June 17, 2025
管理と監視
CVE-2025-5349およびCVE-2024-5777の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2025-5349およびCVE-2025-5777の特定と修復をサポートするようになりました。
-
CVE-2025-5349の特定には、バージョンスキャンと構成スキャンの組み合わせが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。詳細については、CVE-2025-5349の修復を参照してください。
-
CVE-2025-5777の特定にはバージョンスキャンが必要であり、修復には2段階のプロセスが必要です。
-
脆弱なNetScalerインスタンスを、修正を含むリリースとビルドにアップグレードします。
-
構成ジョブを適用します。詳細については、CVE-2025-5777の修復を参照してください。
注:セキュリティアドバイザリは、サポート終了(EOL)に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。 -
-
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、ジョブを使用してNetScalerインスタンスをアップグレードするを参照してください。
-
CVEの詳細については、セキュリティ速報を参照してください。
注:
セキュリティアドバイザリシステムのスキャンが完了し、セキュリティアドバイザリモジュールにCVE-2025-5349およびCVE-2025-5777の影響が反映されるまでに数時間かかる場合があります。影響をより早く確認するには、今すぐスキャンをクリックしてオンデマンドスキャンを開始できます。
June 03, 2025
修正された問題
分析
インフラストラクチャ
May 26, 2025
分析
VPN仮想サーバーレベルでのHDX Insightの可視性の強化
HDX Insightでは、VPN仮想サーバーレベルでアクティブセッション、デスクトップ、起動されたアプリケーションなどの主要なメトリックを監視できるようになりました。新しいオプションGateway Virtual ServersがGateway > HDX Insightの下で利用可能になりました。
管理者として、この機能強化により次のことが可能になります。
-
Gateway > HDX Insight > Gateway Virtual Serversの下にあるすべての仮想サーバーのリストを表示します。
-
仮想サーバーを選択すると、その仮想サーバーに特化した詳細な可視性を提供し、パフォーマンス監視を簡素化する包括的なレポートにアクセスできます。
以前は、詳細なエンドユーザーエクスペリエンスレポートは、NetScalerインスタンスレベルでのみ利用可能でした。
IPv6仮想サーバーのWeb Insight分析を表示するサポート
IPv6アドレスで構成された仮想サーバーのWeb Insight分析を表示できるようになりました。以前は、Web InsightはIPv6アドレスをサポートしていませんでした。管理者として、この機能強化により、Web Insightで仮想サーバーのパフォーマンスを分析および改善できるさまざまな詳細が提供されます。
詳細については、「Web Insight」を参照してください。
NetScaler Consoleを介したGeoIP DBの一元的な更新
NetScaler Consoleを使用すると、管理者はMaxMindからGeoIP DBファイルをNetScaler Console経由で直接アップロードできます。GeoIP DBファイルを管理対象のNetScalerインスタンスにすぐにプッシュするか、後で更新をスケジュールすることができます。これらのファイルは、GSLBやセキュリティポリシーで一般的に使用される、正確なIPから場所へのマッピングに不可欠です。
以前は、NetScalerにはNetScaler上のGeoIP DB(地理位置情報データベース)の更新を管理するための一元的なメカニズムがありませんでした。管理者は各デバイスで手動で更新を実行する必要があり、これは時間と手間がかかり、エラーが発生しやすく、本番環境では中断を招く可能性がありました。
この機能強化により、次の利点が提供されます。
-
自動化: 更新プロセスは自動化され、計画されたダウンタイムなしで実行されるため、運用上のオーバーヘッドが削減されます。
-
効果的なスケーラビリティ: 複数のNetScalerインスタンスにわたる更新の管理は効率的で、簡単にスケーリングできます。
-
バージョンチェック: 問題が発生した場合、履歴バージョンを追跡し、古いGeoIP DBファイルをアップロードして同期できます。
詳細については、「NetScaler Consoleを介したGeoIP DBの一元的な更新」を参照してください。
修正された問題
分析
May 06, 2025
修正された問題
StyleBookの定義に、空であるか定義済みのインポートがないimport-stylebooksセクションが含まれている場合、StyleBookのクローン作成は次のエラーで失敗する可能性があります。
'NoneType' オブジェクトはイテラブルではありません
StyleBookの定義に、コンポーネントからの出力を参照する式が含まれている場合、StyleBookの定義のインポートが失敗する可能性があります。
NetScaler ConsoleからのNetScalerのアップグレードは、破損したビルドイメージが原因で失敗します。イメージアップロード中のネットワークの問題により、ビルドイメージが破損します。ファイル転送中の不一致を検出して防止するために、アップロードされたビルドイメージのチェックサム検証を有効にできます。
特定のシナリオでは、イベントステータスが変更されても通知がトリガーされません。ログは生成されますが、イベントアクションは実行されません。
April 15, 2025
ゼロタッチ証明書展開
ビルド14.1-43.x以降を実行している管理対象NetScalerインスタンスで、ゼロタッチ証明書を構成できるようになりました。ゼロタッチ証明書展開により、手動での介入を排除し、アプリケーション要求を処理するためのインメモリゼロタッチ証明書ストアを構築できます。NetScaler Consoleにすべての証明書とキーをアップロードし、NetScalerインスタンスを選択して、Enableをクリックするには、SSL Dashboard > Zero-touch certificate managementに移動します。証明書をアップロードし、NetScalerインスタンスでゼロタッチ証明書管理を有効にすると、NetScalerは定期的に証明書リポジトリをポーリングし、必要な証明書を取得します。
以前は、SSLダッシュボードでは、各インスタンスにSSL証明書をインストールする際の手動介入を最小限に抑えることしかできませんでした。
詳細については、以下を参照してください。
パブリッククラウドにおけるNetScalerインスタンスの自動スケーリングの廃止
構成ジョブの改善
アップグレードジョブの改善
修正された問題
インフラストラクチャ
構成ジョブで、ファイルアップロードオプションを使用してジョブを作成すると、次のエラーメッセージが表示されます:
File upload not allowed. Max file size 15 MB
構成ジョブで許可される最大ファイルサイズは2GBです。
サービス間DeviceAPIProxy呼び出しが、NetScalerからの「systemfiles」NITRO呼び出しの結果を取得できません。
インフラストラクチャ > 構成 > 構成監査 > 監査テンプレートで、テンプレートコマンドに変数が定義されている場合、監査テンプレートのプレビューが失敗します。
NetScaler Consoleでは、Slack用の新しい通知チャネルは、2025年3月までエクスポートのスケジュールに使用できません。それまでは既存のSlackチャネルを使用してエクスポートをスケジュールできますが、その後は新しいチャネルを作成する必要があります。
アプリでは、以下のスコープが必要です。
-
チャネル:読み取り
-
グループ:読み取り
-
アイエム:リード
-
エムピーアイエム:リード
詳細については、Slackドキュメントを参照してください。
February 19, 2025
StyleBooks
プライベートホスト型GitLab/GitHubリポジトリおよびInfoblox IPAMへのアクセスをサポート
NetScaler ConsoleサービスStyleBooksでは、企業のイントラネット内でのみアクセス可能なプライベートホスト型GitLab/GitHubリポジトリからStyleBooksおよびConfigpackをインポートおよび同期できるようになりました。
NetScaler ConsoleサービスIPAMでは、プライベートホスト型Infoblox DDIサーバーを外部IPAMプロバイダーとして登録できるようになりました。
以前は、公開アクセス可能なGitLab/GitHubリポジトリとInfoblox DDIサーバーのみがサポートされていました。
詳細については、外部リポジトリからStyleBookをインポートして同期するおよびIPアドレス管理 (IPAM) を構成するを参照してください。
修正された問題
分析
February 06, 2025
分析
仮想サーバーレベルでWebトランザクション分析を有効にする
仮想サーバーレベルでWebトランザクション分析を有効にできるようになりました。これを行うには、仮想サーバーの分析を有効にする際に、新しい詳細なWebトランザクションオプションを選択してWebトランザクション分析を有効にする必要があります。
以前は、仮想サーバーの分析を有効にすると、Webトランザクション分析が自動的に有効になっていました。
詳細については、Webトランザクション分析を参照してください。
インフラストラクチャ
メンテナンスおよびトラブルシューティング期間中に管理対象デバイスの通知を無効にする
管理者は、メンテナンスおよびトラブルシューティング期間中、特定の管理対象デバイスの通知を一時的に無効にできます。この機能強化により、これらの期間中にデバイス固有の問題やステータス更新に関する不要なアラートや通知を受け取ることがなくなります。
修正された問題
インフラストラクチャ
January 15, 2025
テレメトリ
Consoleオンプレミス テレメトリアップロードの変更点
テレメトリファイルをNetScaler Consoleサービスにアップロードするには、各NetScaler Consoleオンプレミスインスタンスのプロファイルを作成する必要があります。複数のNetScaler Consoleオンプレミスインスタンスがグローバルに展開されている場合があります。各オンプレミスインスタンスのプロファイルを作成することで、それらのオンプレミスインスタンスのテレメトリファイルをアップロードし、アップロード期限を個別に監視できます。
注:
既存のConsoleオンプレミスユーザーで、以前にテレメトリファイルをConsoleサービスにアップロードしたことがある場合、新しいプロファイルを作成してからテレメトリファイルをアップロードする必要があります。新しいプロファイルを作成した後、Consoleオンプレミスの期限とConsoleサービスの期限の間に不一致が見られる場合があります。Consoleオンプレミスに表示されている期日までに、NetScaler Consoleサービスにテレメトリファイルをアップロードしてください。この不一致は、新しいプロファイルを使用して1回のアップロードを完了すると解消されます。
詳細については、「Consoleオンプレミスアップロード」を参照してください。
アナリティクス
クライアントIPアドレスを取得するためのアナリティクス設定でのカスタムヘッダー有効化のサポート
カスタムダッシュボードでの並べ替えと検索のサポート
インフラストラクチャ
システムイベントのメール通知におけるホスト名
StyleBooks
GitLab 外部リポジトリからの StyleBook のインポートと同期
StyleBooks は、GitLab リポジトリからの StyleBook および構成パックのインポートと同期をサポートするようになりました。以前は、この機能は GitHub リポジトリでのみ利用可能でした。
詳細については、「外部リポジトリの同期」を参照してください。
StyleBook データソースから複数の項目を選択する
ユーザーがデータソースパラメータから複数の項目を選択できる StyleBook を作成できるようになりました。StyleBooks は、パラメータタイプとしてデータ配列をサポートするようになり、ユーザーはデータソースまたはコレクション項目のリストを入力として選択できます。
詳細については、「StyleBook データソースの管理」を参照してください。
データソースコレクションのフィルタをサポート
StyleBooks では、データソースパラメータのコレクションフィルタを指定できるようになりました。構成パック操作でこのようなパラメータの入力を提供する場合、ユーザーはすべての項目からではなく、フィルタリングされたコレクションからのみ項目を表示および選択できます。
詳細については、「組み込みデータソース」、「カスタムデータソース」を参照してください。
修正された問題
アナリティクス
インフラストラクチャ
StyleBooks
December 03, 2024
移行された構成間での構成エンティティの共有
Config Migrationユーティリティを使用して構成を移行する際に、構成エンティティを再利用できるようになりました。その後の移行では、以前の移行によって作成されたターゲットADC上の既存の構成エンティティが正常に再利用されます。以前は、一部の構成エンティティを共有する2つの構成を移行する際に、Resource already existsエラーで構成の移行が失敗していました。
詳細については、「StyleBookを使用した簡素化された移行」を参照してください。
ポリシーベースからプロファイルベースの構成への分析の移行
仮想サーバーで分析を有効にすると、分析はプロファイルベースの構成を通じて適用されるようになりました。以前は、分析はAppFlow®ポリシーを通じて構成されていました。プロファイルベースの構成には、次の利点があります。
-
パフォーマンスと柔軟性の向上
-
構成と管理の簡素化
分析構成に関連する機能強化は、プロファイルベースの構成でのみサポートされています。分析が有効になっている既存のすべての仮想サーバーをプロファイルベースの構成に移行することをお勧めします。
Settings > Analytics Configurationに移動し、Migrate Analyticsを選択します。
詳細については、「分析の移行」を参照してください。
修正された問題
分析
インフラストラクチャ
StyleBook
November 20, 2024
NetScaler Console GUIでのユーザーエクスペリエンスの向上
NetScaler Consoleサービスは、より良いユーザーエクスペリエンスのために、改良されたグラフィカルユーザーインターフェイス (GUI) を提供するようになりました。主な改善点は次のとおりです。
-
ホバー表示メニュー: プライマリメニューのツリー構造は、より簡単なナビゲーションのためにホバー表示機能に置き換えられました。セカンダリメニュー項目は、ホバーすると表示され、より迅速な選択のためのサブメニューが表示されます。
-
合理化されたメニュー階層: メニュー階層は最大3レベルに制限され、主要オプションへのアクセスが簡素化されました。
-
更新されたサブメニューラベル: 以前は3レベルを超えてネストされていたオプションのサブメニュー名が改訂されました。
-
折りたたみ可能なメニュー: ペイン内のアイコンをクリックすることで、メニュー全体を折りたたんだり展開したりできるようになり、より多くの画面スペースが提供されます。
-
サイドバーの切り替え: ブレッドクラムに新しいトグルボタンが追加され、サイドバーの表示/非表示を切り替えてワークスペースを最適化できるようになりました。
-
ホームページの設定: サブメニュー名の横にあるアイコンをクリックすることで、表示されているページをホームページとして設定できるようになりました。
-
お気に入りアイテムのピン留め: お気に入りのメニュー項目を簡単にピン留めして、より速くアクセスできます。
詳細については、強化されたグラフィカルユーザーインターフェイスを参照してください。
NetScalerからSSL証明書を削除するオプション
NetScalerからSSL証明書を削除できるようになりました。以前は、Infrastructure > SSL Dashboardからファイルを削除しても、証明書は実行中の構成からのみ削除されていました。関連する証明書ファイルはNetScalerから削除されませんでした。
詳細については、SSLダッシュボードを参照してください。
修正された問題
インフラストラクチャ
-
証明書ストア(Infrastructure > SSL Dashboard > Certificate Store)を使用して証明書を更新すると、NetScaler ConsoleはNetScalerインスタンス上の中間証明書を更新できません。
-
1000を超えるアプリケーションがある場合、NetScaler Consoleは応答しなくなり、以下の操作時にCPU使用率が高くなります。
-
ユーザーグループを作成する(Settings > Users & Roles > Groups > Add)。
-
特定のアプリケーションを割り当てるには、承認設定タブで追加をクリックします。
-
-
読み取り専用ユーザーがNetScaler Consoleにログインすると、次のエラーメッセージが表示されます。セッションが見つからないか、無効です。
StyleBook
November 12, 2024
管理と監視
CVE-2024-8534およびCVE-2024-8535の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2024-8534およびCVE-2024-8535の特定と修復をサポートするようになりました。
-
CVE-2024-8534の特定には、バージョンスキャンと構成スキャンの組み合わせが必要です。修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。
-
CVE-2024-8535の特定にはバージョンスキャンが必要であり、修復には2段階のプロセスが必要です。
-
脆弱なNetScalerインスタンスを、修正を含むリリースおよびビルドにアップグレードします。
-
構成ジョブを適用します。詳細については、「CVE-2024-8535 の修復」を参照してください。
注:セキュリティアドバイザリは、サポート終了 (EOL) に達した NetScaler ビルドをサポートしていません。NetScaler がサポートするビルドまたはバージョンにアップグレードすることをお勧めします。 -
-
NetScaler Console を使用して NetScaler インスタンスをアップグレードする方法の詳細については、「ジョブを使用して NetScaler インスタンスをアップグレードする」を参照してください。
-
この CVE の詳細については、「セキュリティ速報」を参照してください。
注:
October 15, 2024
テレメトリ
NetScaler Console GUI の NetScaler テレメトリページ
アナリティクス
Web InsightにおけるSSL使用状況アナリティクスの改善
カスタムダッシュボードのSSLウィジェット
カスタムダッシュボード(概要 > カスタムダッシュボード)では、SSL構成に関連するメトリックを表示するダッシュボードを作成できるようになりました。カスタムダッシュボードの作成の詳細については、インスタンスの主要メトリックの詳細を表示するカスタムダッシュボードの作成を参照してください。
修正された問題
インフラストラクチャ
-
インフラストラクチャ > SSLダッシュボードでは、SSL証明書チェーンのルート証明書と中間証明書が表示されません。
-
インフラストラクチャ > SSLダッシュボードでは、公開されている証明書の発行者が推奨されませんと誤って表示されます。
-
NetScaler Consoleでは、**<と>**を含むイベントメッセージがメール本文に表示されません。
-
セキュリティダッシュボード(Security > Security Dashboard)で、保護されていないアプリケーションの保護を設定または変更し、Deployをクリックすると、次のエラーメッセージが表示されます。
HTTP Error 502 while accessing the data endpoint: "Unified_appsec_profile"
October 03, 2024
ライセンス
Flexed/Pooledライセンス関連の問題のトラブルシューティング
FlexedまたはPooledライセンスダッシュボードのLicensed NetScalersで、Troubleshootオプションを使用して、いくつかのライセンス関連の問題を表示および分析できるようになりました。考えられるライセンスの問題には、Consoleからインスタンスへの通信や、License Server Agents(LSA)の可用性などがあります。Troubleshootオプションは、ライセンスサーバー、LSA、プロセス、通信などの問題カテゴリとそのステータスの一覧を提供します。管理者として、ライセンスの問題が見つかった場合は、これらのカテゴリを分析してトラブルシューティングできます。
詳細については、「ライセンスの問題のトラブルシューティング」を参照してください。
StyleBooks
Migration Utility設定パックにおける設定の統合と共有の強化
注意点
NetScaler Consoleサービスに対して、より厳格なHTTPヘッダー検証が実装されました。APIユーザーは、正しいContent-Typeヘッダーを使用する必要があります。
修正された問題
Build Oct 03, 2024で対処された問題。
分析
インフラストラクチャ
StyleBook
September 19, 2024
インフラストラクチャ
ネットワーク機能のポーリング間隔の変更
すべてのNetScalerインスタンスの既存のデフォルトポーリング間隔に加えて、NetScaler Consoleは、デフォルトのポーリングサイクルよりも早く構成変更があった選択されたNetScalerインスタンスもポーリングできるようになりました。この機能強化により、デフォルトのポーリング間隔は720分に変更されました。インフラストラクチャ > ネットワーク機能で、設定をクリックすると、構成変更に基づくネットワーク機能の下に新しいオプション**「netScalerConfigChange」イベント受信時にネットワーク機能のポーリングを実行**が表示されます。このオプションは、ネットワーク機能の遅延時間で15分間隔でデフォルトで有効になっています。
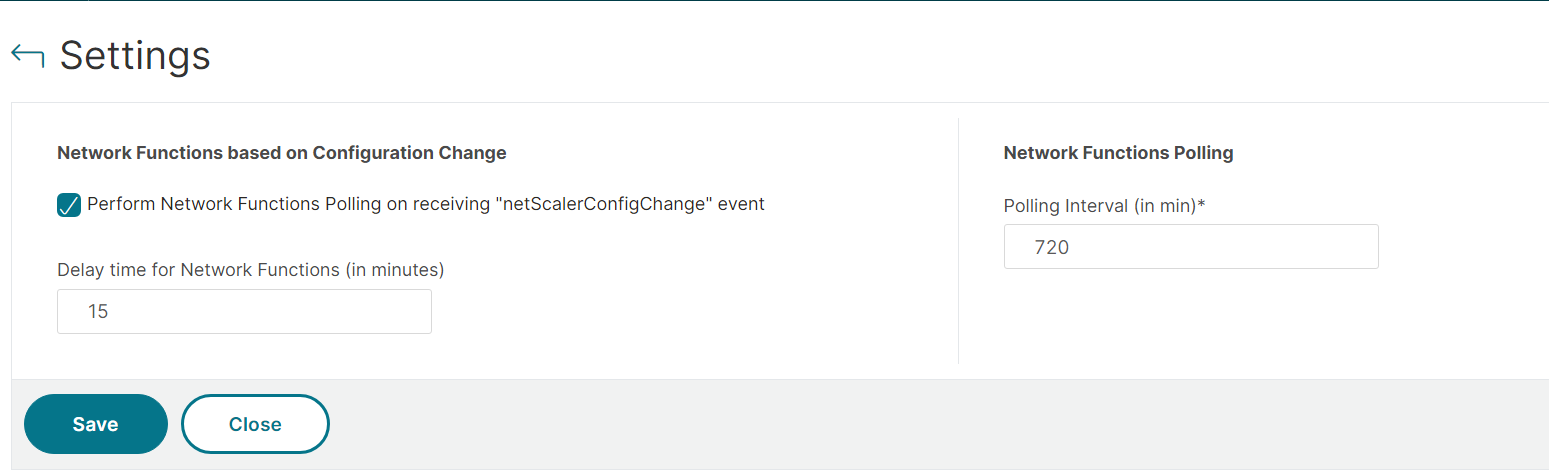
これにより、NetScalerインスタンスで構成変更イベントが発生した場合、NetScaler Consoleは15分間隔の後にこれらのインスタンスのみをポーリングします。
注:
-
デフォルトのポーリング間隔(すべてのNetScalerインスタンスをポーリングするため)を30分から1440分の間の値に変更できます。
-
デフォルトの15分間隔(選択されたインスタンスのみをポーリングするため)を5分から60分の間の値に変更できます。
-
「netScalerConfigChange」イベント受信時にネットワーク機能のポーリングを実行を無効にできます。無効にすると、NetScaler Consoleはデフォルトのポーリングサイクルに従ってすべてのNetScalerインスタンスをポーリングします。
詳細については、「ポーリングの概要」を参照してください。
修正された問題
Build Sep 19, 2024 で対処された問題。
インフラストラクチャ
StyleBook
September 03, 2024
可観測性
可観測性ツール(Splunk、New Relic、Microsoft Sentinel)でNetScaler Consoleの監査ログデータを表示する
Splunk、New Relic、またはMicrosoft SentinelとのNetScaler Consoleサービス統合のために、設定 > 可観測性統合で新しいサブスクリプションを作成する際、NetScaler Console監査ログオプションを選択できるようになりました。サブスクリプションを構成すると、これらの可観測性ツールでNetScaler Consoleの監査ログを表示できます。
詳細については、以下を参照してください。
修正された問題
Build Sep 03, 2024で対処された問題。
分析
August 27, 2024
分析
グローバル分析の構成
カスタムポリシーとグローバルポリシーを使用して、グローバル分析を構成できるようになりました。
-
カスタムポリシー - カスタムポリシーを使用すると、特定のインサイトのみを必要とするインスタンスまたは仮想サーバーを制御できます。
-
グローバルポリシー - グローバルポリシーを使用すると、既存の管理対象仮想サーバーおよび新しい仮想サーバーで分析を構成および有効にできます。
最大10個のポリシーを作成できます。9個のカスタムポリシーと1個のグローバルポリシー、または10個のカスタムポリシーです。Settings > Analytics Configurationに移動し、Global Analytics Summaryの下にあるGlobal Analytics Configurationをクリックして、カスタムポリシーまたはグローバルポリシーを構成します。
詳細については、「グローバル分析の構成」を参照してください。
アプリケーション
App Dashboard - アプリケーション(仮想サーバー)にタグを作成して適用する
App Dashboardで、アプリケーションにタグを作成して適用できるようになりました。これらのタグは検索機能を向上させます。タグを作成し、検索バーをクリックすると、タグを使用して検索を絞り込むことができます。
詳細については、アプリケーションにタグを作成して適用するを参照してください。
StyleBooks
StyleBooksの外部で作成された構成を再利用し、ConfigPacks間で構成を共有する
NetScalerでStyleBooksの外部で以前に作成された構成を、Stylebookコンフィグパックの一部として統合および管理できるようになりました。さらに、複数のコンフィグパック間で構成を共有できるようになり、より柔軟で一元的な管理が可能になります。
詳細については、コンフィグパックの作成と編集を参照してください。
修正された問題
Build Aug 27, 2024 で対処された問題。
アナリティクス
インフラストラクチャ
July 25, 2024
修正された問題
インフラストラクチャ
Infrastructure > Upgrade Jobsで、クラシックポリシーを持つNetScalerインスタンスをアップグレードすると、アップグレード前の検証でインスタンスがアップグレードがブロックされたインスタンスとしてリストされ、アップグレードは実行されません。
回避策: インスタンスをアップグレードする前に、NSPEPIツールでサポートされている機能について、クラシックポリシーを高度なポリシーに変換することをお勧めします。詳細については、「クラシックポリシーを使用した構成のアップグレードに関する考慮事項」を参照してください。
テレメトリ
NetScalerテレメトリプログラムの一環として、NetScaler Consoleは以下の構成を24時間ごとにチェックしたり、NetScalerインスタンスにプッシュしたりすることはなくなりました。以前は、構成が欠落している場合、24時間ごとにチェックされ、NetScalerインスタンスにプッシュされていました。
enable ns feature AppFlow
 add analytics profile telemetry_metrics_profile -type timeseries -outputMode prometheus -metrics ENABLED -serveMode Pull -schemaFile "./telemetry_collect_ns_metrics_schema.json" -metricsExportFrequency 300
July 15, 2024
インフラストラクチャ
NetScaler Console SSLダッシュボードでの3072ビット暗号化キーのサポート
証明書に3072ビットのキー強度を持つエンタープライズポリシーを構成できるようになりました。インフラストラクチャ > SSLダッシュボード > 設定 > エンタープライズポリシー > 推奨キー強度で、3072ビットの暗号化キーを選択します。以前は、512、1024、2048、4096ビットのキー強度のみが利用可能でした。
詳細については、以下を参照してください。NetScaler Consoleサービスの場合: エンタープライズポリシーの構成NetScaler Consoleオンプレミスの場合: エンタープライズポリシーの構成
NetScaler Console GUIでNetScalerが所有するIPアドレスを表示およびエクスポート
NetScaler Console GUIで、NetScalerが所有するIPアドレス (インフラストラクチャ > インスタンス > NetScalerが所有するIP) を表示およびエクスポートできるようになりました。
詳細については、NetScalerが所有するIPアドレスの表示を参照してください。
ライセンス
FlexedライセンスダッシュボードでSDXインスタンスにプロビジョニングされたVPXインスタンスの詳細を表示
ゼロキャパシティライセンスでMPX/SDXホストIDとシリアル番号の詳細を表示
修正された問題
Build Jul 15, 2024で対処された問題。
インフラストラクチャ
-
**NetScaler Console (Infrastructure > Instances > NetScaler)**でインスタンスを変更する際(サイトや管理者プロファイルの変更など)、インスタンスに関連付けられたタグのキーと値のペアが逆になります。
-
Network Reporting (Infrastructure > Network Reporting)にダッシュボードが存在しない場合、次のエラーメッセージが表示されます。「このページへのアクセス権がありません」このエラーメッセージは無視しても問題なく、ダッシュボードの作成を妨げるものではありません。
-
組み込みエージェントを使用して構成されている場合、NetScaler ConsoleサービスでSNMPトラップが受信されません。
StyleBook
July 09, 2024
CVE-2024-5491およびCVE-2024-5492の識別と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2024-5491およびCVE-2024-5492の識別と修復をサポートするようになりました。
-
CVE-2024-5491の識別には、バージョンと構成のスキャンの組み合わせが必要です。
-
CVE-2024-5492の識別には、バージョンスキャンが必要です。
修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。
注:
セキュリティアドバイザリは、ライフサイクル終了(EOL)に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
詳細については、「セキュリティ速報」を参照してください。
注:
セキュリティアドバイザリシステムのスキャンが完了し、セキュリティアドバイザリモジュールにCVE-2024-5491およびCVE-2024-5492の影響が反映されるまでに数時間かかる場合があります。影響をより早く確認するには、今すぐスキャンをクリックしてオンデマンドスキャンを開始できます。
June 18, 2024
テレメトリ
NetScalerテレメトリプログラム
既存のNetScaler Consoleのお客様は、ライセンスおよび機能使用状況のテレメトリデータ収集を必要とするNetScalerテレメトリプログラムに準拠する必要があります。テレメトリデータのアップロードは24時間ごとに自動的に行われ、お客様側での操作は不要です。
-
詳細については、「NetScalerテレメトリプログラム」を参照してください。
-
テレメトリパラメータの詳細については、「データガバナンス」を参照してください。
June 11, 2024
分析
仮想サーバーレベルで有効化されたメトリクスコレクターとリーン期間使用状況分析
メトリクスコレクターとリーン使用状況分析が、インスタンスレベルではなく仮想サーバーレベルで有効になりました。この機能強化により、メトリクスコレクターとリーン使用状況分析は、トラフィックの多いアクティブな仮想サーバーでのみ有効になります。
仮想サーバーを確認し、設定 > 分析構成に移動して仮想サーバーメトリクス概要の下にあるメトリクス構成をクリックすることで、他の仮想サーバーでメトリクスコレクターとリーン使用状況を有効にできます。
詳細については、「インテリジェントアプリ分析の構成」(/ja-jp/netscaler-console-service/application-analytics-and-management/dashboard/configuring.html)を参照してください。
メトリクス収集のためにNetScalerインスタンスにネットプロファイルを割り当てる
NetScaler Consoleで仮想サーバーのメトリクスコレクターを有効にすると、NetScalerからのメトリクスデータは、NetScalerサブネットIPアドレス(SNIP)を介してNetScaler Consoleにエクスポートされます。一部のシナリオでは、ネットワーク内のファイアウォールによってSNIPがブロックされる可能性があります。そのようなシナリオでは、別のIPアドレスを使用する必要がある場合があります。ネットプロファイルの詳細については、バックエンド通信に指定された送信元IPを使用するを参照してください。
メトリクス収集のためにNetScalerインスタンスにネットプロファイルを割り当てることができるようになりました。メトリクスコレクターは、アプリケーションの問題を検出するために使用されるNetScalerカウンターデータをNetScaler Consoleにプッシュします。Infrastructure > Instances > NetScalerに移動し、インスタンスを選択して、Select ActionリストからConfigure Net Profiles for Metrics Collectorをクリックします。
ネットプロファイルの割り当ての詳細については、管理対象NetScalerインスタンスのネットプロファイルの割り当てを参照してください。
可観測性統合 - 失敗したNetScalerサブスクリプションの詳細を表示
Observability Integrationで、NetScalerからSplunkまたはPrometheusへのサブスクリプションを構成すると、失敗したサブスクリプションの詳細ログを表示できるようになりました。管理者として、これらのログを使用して、サブスクリプションの失敗の理由を分析できます。
詳細については、「失敗した構成のログを表示」(/ja-jp/netscaler-console-service/settings/netscaler-prometheus-integration.html#view-logs-for-failed-configurations)を参照してください。
Observability IntegrationにおけるWAFおよびBotインサイトの定期エクスポートオプションの削除
インフラストラクチャ
「アプリベース」のプロビジョニングのサポート
NetScaler Consoleサービスは、AWSおよびAzure向けに「アプリベース」のプロビジョニングを導入しました。この機能により、クラウドデータセンターでのNetScalerの展開が合理化および簡素化され、これらの環境からの効率的なアプリケーション配信が可能になります。
詳細については、AWSでのアプリベースのプロビジョニング および Azureでのアプリベースのプロビジョニング を参照してください。
修正された問題
Jun 11, 2024 ビルドで対処された問題。
分析
インフラストラクチャ
-
非管理者ユーザーがNetScaler Console(インフラストラクチャ > ネットワーク機能)で仮想サーバーの統計情報を表示しようとすると、次のエラーメッセージが表示されます。「<vserver_name>へのアクセスが承認されていません」
-
HAセットアップで、組み込みエージェント「mastools」をパーティションとともに使用すると、セカンダリNetScalerインスタンスのステータスがSSLダッシュボード(Infrastructure > SSL Dashboard)および負荷分散(Infrastructure > Network Functions > Load Balancing)で「不明」と表示されます。
StyleBooks
June 5, 2024
分析
NetScaler ConsoleとMicrosoft Sentinelのインテグレーション
可観測性統合で、NetScaler ConsoleとMicrosoft Sentinelの統合を構成し、Microsoft Sentinelでインサイトをエクスポートして表示できるようになりました。統合を成功させるには、以下の前提条件が満たされていることを確認してください。
-
Azureサブスクリプション - Microsoft Sentinelを展開して使用するためのAzureサブスクリプション。
-
Log Analyticsワークスペース - 収集されたデータを保存および分析するためにワークスペースが必要です。
-
IAMロール - 閲覧者、共同作成者などの権限レベルをワークスペースに設定する必要があります。
-
カスタムテーブル - NetScaler Consoleデータをワークスペースに保存して送信するため。
詳細については、「Microsoft Sentinelとの統合」を参照してください。
プラットフォーム
OpenSSH バージョン 9.x のサポート
StyleBooks
構成パックのドラフトとして保存オプション
構成パックをドラフトとして保存できるようになりました。構成をドラフトとして保存するには、次の手順に従います。
-
「アプリケーション > 設定 > 設定パック」に移動します。
-
Configurations ページで、Add をクリックします。
-
スタイルブックを選択し、Select をクリックします。
-
Create Configuration ページで、Save as Draft をクリックします。
保存されたドラフトは、Pending Configurations の下の Draft Configurations タブに表示されます。
詳細については、「構成パックをドラフトとして保存」を参照してください。
設定パックのスケジュールオプション
新しく作成した設定パックの展開をスケジュールできるようになりました。新しい設定パックのスケジュールを作成するには、次の手順に従います。
-
アプリケーション > 設定 > 設定パックに移動します。
-
構成ページで、追加をクリックします。
-
スタイルブックを選択し、選択をクリックします。
-
構成の作成ページで、実行の下にある実行モードリストから後でを選択します。
-
スケジュール設定のために希望する時刻と日付を選択します。
展開済みの設定パックについては、更新を公開するタイミングと設定パックを削除するタイミングをスケジュールできます。スケジュールオプションは、展開済みの設定パックを編集するときに利用できます。
詳細については、「設定パックのスケジュールを作成する」を参照してください。
修正された問題
Build Jun 5, 2024で対処された問題。
分析
インフラストラクチャ
StyleBooks
-
StyleBooks のカスタムデータソースに、IPアドレス、整数、またはブール型のフィールドに空の値を持つコレクションデータを追加すると、操作が失敗する場合があります。
-
NetScaler Console GUI から構成パックを作成すると、システムは組み込みの managed-adc データソースを参照するパラメーターに対して空のリストを返すことがあります。
-
構成パックを作成しようとしたり、ドライランを実行しようとしたりすると、以下の両方の条件が満たされている場合に操作が失敗することがあります。
-
StyleBook 定義がコンポーネントセクション内で別の StyleBook を参照している場合。
-
現在の StyleBook と参照されている StyleBook の間で、「datum」型のパラメーターをプロパティに割り当てる場合。
-
May 22, 2024
アナリティクス
SSL A+評価アップグレードタスクを使用してSSL仮想サーバーを一括アップグレード
タスクで、SSL A+評価アップグレードタスクを表示できるようになりました。App Dashboardの既存のA+ SSL評価へのアップグレードプロセスでは、一度に1つのアプリケーションしかアップグレードできません。SSL A+評価アップグレードタスクを使用すると、一括アップグレードを実行できます。
NetScaler Consoleは、NetScalerセキュアフロントエンドプロファイルを使用してアプリケーション仮想サーバーのSSL構成をレビューし、A+評価ではないアプリケーションを特定します。SSL A+評価アップグレードタスクは、A+評価ではないアプリケーションを表示します。管理者として、アプリケーションを選択し、一括アップグレードを実行してSSLコンプライアンスを達成できます。
詳細については、「実行可能なタスクと推奨事項」を参照してください。
ライセンス
Flexedライセンスレポートにおける実際の使用状況の詳細
「フレックスライセンスレポート」ダッシュボード(NetScalerライセンス > フレックスライセンス > レポート)で、実際の帯域幅/スループット使用量を確認できるようになり、消費の詳細(ピーク使用量と平均使用量)を表示できます。以前は、ダッシュボードには割り当てとエンタイトルメントの詳細のみが表示されていました。
さらに、Flexedライセンスレポートダッシュボードでは、以下の機能強化も利用できます。
-
選択したNetScalerインスタンスの詳細を表示するためのフィルター。
-
詳細をPDF、PNG、JPEG形式でエクスポートするオプション。
-
帯域幅はスループット容量に名称変更されました。
詳細については、「Flexedライセンスレポート」を参照してください。
StyleBooks
StyleBooksでNetScalerポリシー式を作成する
StyleBooks GUIでは、リストから項目を選択してNetScalerポリシー式を構築できるようになり、より速く正確に式を作成できるようになりました。パラメーターでポリシー式エディターを使用できるようにするには、StyleBooksのパラメーター定義で
is_policy_expression GUI属性を指定します。
詳細については、「StyleBooksのポリシー式」を参照してください。
修正された問題
Build May 22, 2024 で対処された問題。
インフラストラクチャ
StyleBooks
April 23, 2024
分析
カスタムNetScalerインスタンスの定期的なデータエクスポートのサポート
インフラストラクチャ
ディスク使用率に関する追加イベントアラート
NetScaler Consoleでは、ディスク使用率アラームの追加のしきい値を設定できるようになりました。このしきい値を使用すると、上限しきい値を超える前にアラートを受信する下限を設定できます。下限しきい値を設定するには、Settings > SNMP > Edit に移動し、Configure a lower-level threshold を有効にします。
詳細については、システムアラームの構成と表示を参照してください。
修正された問題
Build April 23, 2024 で対処された問題。
インフラストラクチャ
ライセンス
セキュリティ
April 10, 2024
分析
可観測性統合 - NetScalerメトリックと監査ログのSplunkへのエクスポート設定のサポート
Settings > Observability Integrationで、NetScalerメトリックと監査ログのSplunkへのエクスポートを設定できるようになりました。
詳細については、「NetScalerメトリックと監査ログのSplunkへのエクスポートを設定する」を参照してください。
インフラストラクチャ
ホスト名によるNetScaler GUIへのアクセス
アップグレード中の高可用性ノード間の不一致を表示
NetScalerの高可用性展開をアップグレードする際に、プライマリノードとセカンダリノード間の構成の不一致を表示できるようになりました。不一致を確認し、アップグレードを続行するか停止するかを決定できます。この機能を使用するには、Infrastructure > Upgrade Jobsに移動し、Pre-upgrade validationタブで不一致を表示します。
詳細については、アップグレードジョブを参照してください。
修正された問題
Build April 10, 2024 で対処された問題。
インフラストラクチャ
ライセンス
セキュリティ
March 26, 2024
修正された問題
Build March 26, 2024 で対処された問題。
インフラストラクチャ
-
アップグレードジョブの作成または更新中に、Infrastructure > Upgrade Jobs > Create Job > Select Instance > Add Instances でインスタンスを選択しようとすると、Add Instances ページにワークフローに適用されない Partitions タブが表示されます。パーティションを選択すると、ページが応答しなくなり、それ以上進めることができません。
-
Settings > Notifications > Slack > Create Slack Notifications でSlack通知を作成し、Notifications with attachment を選択すると、通知が表示されず、次のエラーメッセージが表示されます。
Invalid token
StyleBooks
March 12, 2024
ライセンス
NetScaler ConsoleサービスでNetScalerエージェントをLSAとして手動で選択するサポート
NetScaler PooledライセンスまたはNetScaler Flexedライセンスのライセンスサーバーエージェント(LSA)として、NetScalerエージェントを手動で選択できるようになりました。
LSAがダウンした場合、NetScaler Consoleサービスは次のLSAを自動選択するまで24時間待機します。管理者は、この機能を使用して、その間に新しいLSAを手動で選択できます。ただし、管理者は、選択される新しいLSAのステータスがUPであり、その診断ステータスがOKであることを確認する必要があります。
詳細については、「FlexedまたはPooledライセンスのNetScalerエージェントの動作」を参照してください。
修正された問題
Build March 12, 2024 で対処された問題。
分析
インフラストラクチャ
February 28, 2024
インフラストラクチャ
VIPライセンスとNetScaler Console Serviceストレージの更新
-
NetScaler Consoleサービスでの無制限のVIP: NetScaler Consoleサービスリリース14.1-21.x以降、ライセンスされたVIPの概念は廃止されました。NetScaler Consoleサービスでは、無制限の数のVIPが利用可能になりました。VIPライセンスSKUはまもなく販売終了(EOS)および更新終了(EOR)となるため、NetScaler Console仮想サーバーライセンスを購入する必要はなくなります。
-
NetScaler Consoleサービスストレージ:
-
NetScaler ConsoleサービスストレージSKUはまもなく販売終了(EOS)および更新終了(EOR)となります。
-
NetScaler Consoleサービスストレージのデフォルトのエンタイトルメントは5GBになりました。
-
過去に購入されたNetScaler Consoleサービスストレージライセンスは、期間が終了するまで有効です。
-
過去に購入されたNetScaler Console VIPライセンスで、NetScaler Console Serviceストレージの比例的なエンタイトルメントが付与されていた場合、それらは期間が終了するまで有効です。
-
より高いNetScaler Consoleストレージエンタイトルメントを付与する他のライセンスパッケージを購入した場合、デフォルトの5GBは、そのエンタイトルメントに合わせて変更されます。
-
アナリティクスとメトリクスコレクターの更新
アナリティクス
アクションポリシー - アプリケーション使用状況の通知を構成
アクションポリシー(Settings > Actions > Action Policies)で、アプリケーション使用状況のアクションポリシーを構成し、Requests per second、Throughput、Data Volumeのオプションを選択できるようになりました。これらのオプションを使用すると、1秒あたりのリクエストの平均、1秒あたりのリクエストの異常、スループットの平均、スループットの異常、総データ量、およびデータ量の異常に関する通知を構成および受信できます。詳細については、「アプリケーションイベント通知を受信するためのアクションポリシーの構成」を参照してください。
可観測性統合
SplunkおよびNew Relicとの統合のための構成ワークフローが、ユーザーエクスペリエンス向上のために強化され、Settings > Observability Integrationで利用できるようになりました。以前は、SplunkおよびNew Relicとの統合のための構成ワークフローはSettings > Ecosystem Integrationで利用できました。
詳細については、「可観測性統合」を参照してください。
可観測性統合 - NetScalerメトリクスをPrometheusにエクスポートする構成のサポート
Settings > Observability Integrationsで、デフォルトスキーマを選択してNetScalerメトリクスをPrometheusにエクスポートするように構成できるようになりました。
詳細については、「Prometheus統合」および「可観測性統合」を参照してください。
Gateway Insight - レポートのエクスポート機能の改善
StyleBook
デフォルトStyleBookの更新
StyleBookをクローンするオプション
NetScaler Consoleでは、管理者がStyleBookとその依存関係の複製を作成できるようになりました。管理者は、このバンドルを使用して、
parametersやcomponentsの更新などの追加のカスタマイズを行うことができます。
この機能を使用するには、Applications > Configuration > Stylebooksに移動し、デフォルトまたはカスタムのStyleBookを選択して、Cloneをクリックします。
詳細については、StyleBookをクローンするを参照してください。
修正された問題
Feb 28, 2024 ビルドで対処された問題。
インフラストラクチャ
-
NetScaler ConsoleからNetScaler Consoleサービスへの移行が失敗し、特定のAzure Active DirectoryグループがNetScaler Consoleサービスで利用できません。この問題は、NetScaler Consoleで作成されたAzure Active Directoryグループ名にスペースが含まれているために発生します。
-
複数のAzure Active Directoryグループに属しているユーザーは、NetScaler Consoleにアクセスできません。
-
Web Insight および Security Violations では、GUIのスケジュールエクスポートワークフローがユーザーエクスペリエンス向上のために強化されました。
-
Infrastructure > Network Reporting では、表形式のエクスポートレポートに、サービス、サービスグループ、仮想サーバー、インターフェース名などの詳細が含まれていません。
-
フレックスライセンスダッシュボードには、プレミアム帯域幅ライセンスプールから少なくとも1つのNetScalerがチェックアウトされた後にのみ、NetScalerの詳細が表示されます。
February 06, 2024
分析
アプリダッシュボード - NetScaler管理者パーティションからのアプリケーションメトリック詳細表示のサポート
インフラストラクチャ
Citrix Cloud™でのNetScaler ADMのブランド変更
14.1 16.xビルド以降、NetScaler ADMサービスはNetScaler Consoleサービスにブランド変更されました。引き続き、Application Delivery Managementは以下の場所でNetScaler Consoleにブランド変更されています。
-
Citrix Cloudホームページのマイサービスの下にあるタイル。
-
Citrix Cloudメニュー > マイサービスのサービス名。
-
Citrix Cloudメニュー > Identity and Access Management > Administrators > 管理者の追加/グループのアクセス設定 > カスタムアクセスにある管理者追加ワークフローの製品名。
アップグレードジョブでデフォルトの検証スクリプトを実行する
NetScaler Consoleには、アップグレードジョブワークフローでデフォルトの検証スクリプトを使用するオプションが含まれるようになりました。これらのデフォルトスクリプトは、アップグレードジョブの前後に実行され、差分レポートを生成します。カスタムのデフォルトスクリプトを実行するオプションも引き続き利用できます。
詳細については、「NetScalerインスタンスのアップグレード」を参照してください。
NetScaler Consoleサイトのレーダーオブジェクト展開を自動化する
NetScalerは、NetScaler Consoleサイトへのレーダーオブジェクトの展開を自動化することをサポートしており、NetScalerインスタンスでの手動展開の必要がなくなります。
この機能強化は、NetScalerインスタンスを編集する場合にのみ利用でき、サイトタイプがデータセンター(タイプがプライベート)またはブランチの場合にのみ適用されます。
リアルユーザー測定リストからNetScalerに展開を選択すると、NetScalerインスタンスリストが自動的に入力され、レーダーオブジェクト(r20.gif)を展開する特定のインスタンスを選択できるようになります。
詳細については、レーダーオブジェクトの展開を自動化するを参照してください。
修正された問題
Build Feb 06, 2024 で対処された問題。
分析
ライセンス
管理と監視
-
構成ジョブが作成されると、Infrastructure > Configuration > JobsのステータスはCompletedと表示されますが、Details > Execution Summaryには0%完了と表示されます。
-
NetScaler HAの2段階アップグレードジョブのステータスは、NetScaler HAアップグレードが完了しているにもかかわらず「Scheduled」と表示されます。プライマリノードは完了(**Status Stage 1: Completed)**と表示されますが、セカンダリノードはスケジュール済み(Stage 2: Scheduled)と表示されます。
-
「Infrastructure > Configuration > Audit Templates > Add」で名前に特殊文字を含む構成監査テンプレートを作成すると、テンプレートは正常に生成されます。ただし、ポーリング中にConfiguration Auditダッシュボードでそのテンプレートの差分レポートが生成されません。この問題は、- (ダッシュ) および '_' (アンダースコア) 以外の特殊文字が使用されている場合に発生します。
January 24, 2024
分析
タスクでアップグレードアドバイザリの詳細を表示
インフラストラクチャ
読み取り専用ユーザーの権限の強化
修正された問題
January 16, 2024
CVE-2023-6548およびCVE-2023-6549の特定と修復のサポート
NetScaler Consoleサービスセキュリティアドバイザリは、CVE-2023-6548およびCVE-2023-6549の特定と修復をサポートするようになりました。
-
CVE-2023-6548の特定にはバージョンスキャンが必要です。
-
CVE-2023-6549の特定には、バージョンと構成スキャンの組み合わせが必要です。
修復には、脆弱なNetScalerインスタンスを修正を含む推奨ビルドにアップグレードする必要があります。
注:
セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScalerビルドをサポートしていません。NetScalerがサポートするビルドまたはバージョンにアップグレードすることをお勧めします。
NetScaler ADMを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
詳細については、セキュリティ速報を参照してください。
注:
セキュリティアドバイザリシステムのスキャンが完了し、セキュリティアドバイザリモジュールにCVE-2023-6548およびCVE-2023-6549の影響が反映されるまでに数時間かかる場合があります。影響をより早く確認するには、今すぐスキャンをクリックしてオンデマンドスキャンを開始できます。
January 09, 2024
分析
カスタムダッシュボードを他のユーザーと共有するサポート
インフラストラクチャ
NetScaler ConsoleサイトでITMレーダーを構成する
ITMレーダーは、ネットワーク監視機能を強化します。データセンター、仮想マシン、またはクラウドプロバイダーに展開されたサイトは、レーダーオブジェクト (r20.gif) をホストできるようになり、パフォーマンスメトリックに関する洞察を提供します。ITMレーダーオブジェクトは、貴重なエンドユーザーアプリケーション統計を積極的に収集し、サイトに堅牢なITMレーダーテレメトリを提供することで、より効果的なネットワーク監視と情報に基づいたトラフィック管理の決定を可能にします。
詳細については、ITMレーダーの構成を参照してください。
SplunkおよびNew Relicでゲートウェイインサイトデータを表示する
NetScaler ConsoleサービスとSplunkおよびNew Relicの統合のために、 > で新しいサブスクリプションを作成する際に、 オプションを選択できるようになりました。 オプションでサブスクリプションを設定すると、SplunkおよびNew Relicでゲートウェイインサイトデータを表示できます。
詳細については、Splunkとの統合およびNew Relicとの統合を参照してください。
SSLデータをSplunkおよびNew Relicに即座にエクスポート
タスクでアップグレードアドバイザリの詳細を表示
アクションポリシー - リクエスト、帯域幅、応答時間の通知を設定
( > > ) で、アプリケーションパフォーマンスのアクションポリシーを設定する際に、、、 オプションを選択できるようになりました。これらのオプションを使用すると、合計リクエスト、合計帯域幅、平均応答時間、および応答時間の異常に関する通知を設定して受信できます。詳細については、アプリケーションイベント通知を受信するためのアクションポリシーを設定するを参照してください。
修正された問題
ビルド Jan 09, 2024 で対処された問題。