
APIインスタンスを展開する
APIインスタンスを展開するには、APIプロキシが必要です。APIプロキシは、APIセキュリティ (NetScalerインスタンス) がAPIクライアントからAPIトラフィックを受信するフロントエンド仮想サーバーです。APIクライアントには、ブラウザ、モバイルアプリケーションなどがあります。
異なるAPI展開でAPIプロキシを共有できます。多数のAPIサービスを持つ組織では、各APIサービスに対して個別のAPIプロキシを作成できます。または、異なるAPIサービスのAPIインスタンスとAPIプロキシを作成して共有することもできます。
例えば、2つのAPIサービス
app1 と app2 は、同じAPIセキュリティに展開され、同じフロントエンド仮想サーバーを使用しています。両方のAPIサービスに同じ仮想IPアドレスとSSL証明書情報を提供したいとします。この場合、必要な情報を持つAPIプロキシを追加し、個別の展開と共有できます。そのため、異なる展開上のAPIサービスは、共有APIプロキシを使用してリクエストを受信できます。
管理者として、APIインスタンスを展開するには、次の手順を実行します。
Related information
APIプロキシを追加する
APIプロキシを追加する手順は次のとおりです。
-
Security > API Security > API Proxy > Add に移動します。
-
以下を指定します。
-
Proxy Name – APIプロキシの名前。
-
Target NetScaler Instance - APIゲートウェイとして機能するNetScalerインスタンスを選択します。
-
IP address – APIサービスをホストしている仮想サーバーのIPアドレス。
-
Port – APIサービスをホストしている仮想サーバーのポート番号。
-
プロトコル – APIプロキシで受信するトラフィックの種類(HTTPまたはHTTPS)に応じてプロトコルを設定します。
-
TLSセキュリティプロファイル – リストから「高」または「中」を選択します。「高」を選択すると、NetScalerインスタンスのA+評価SSLプロファイルにマッピングされます。
-
証明書ストア - APIセキュリティ用のSSL証明書を選択します。NetScalerエージェント証明書ストアは、SSL証明書を一元的に保存および管理するのに役立ちます。NetScalerエージェント証明書ストアでは、SSL証明書をNetScalerエージェントに保存し、NetScaler構成時に再利用できます。注:既存の展開でNetScalerエージェント証明書ストアにないSSL証明書またはキーを使用している場合は、同じ名前で証明書とキーをストアに追加する必要があります。
-
サービスFQDN – APIサービスがホストされている完全修飾ドメイン名。例:
api.example.com
または、IPアドレスを割り当てるIPAMネットワークを選択することもできます。IPAMネットワークから割り当てられたIPアドレスを表示するには、設定 > IPAMに移動します。IPAMの詳細については、「IPAMの構成」を参照してください。 -
-
保存をクリックして、展開構成を保存します。このAPIプロキシをAPIセキュリティに展開する場合は、保存して展開をクリックします。
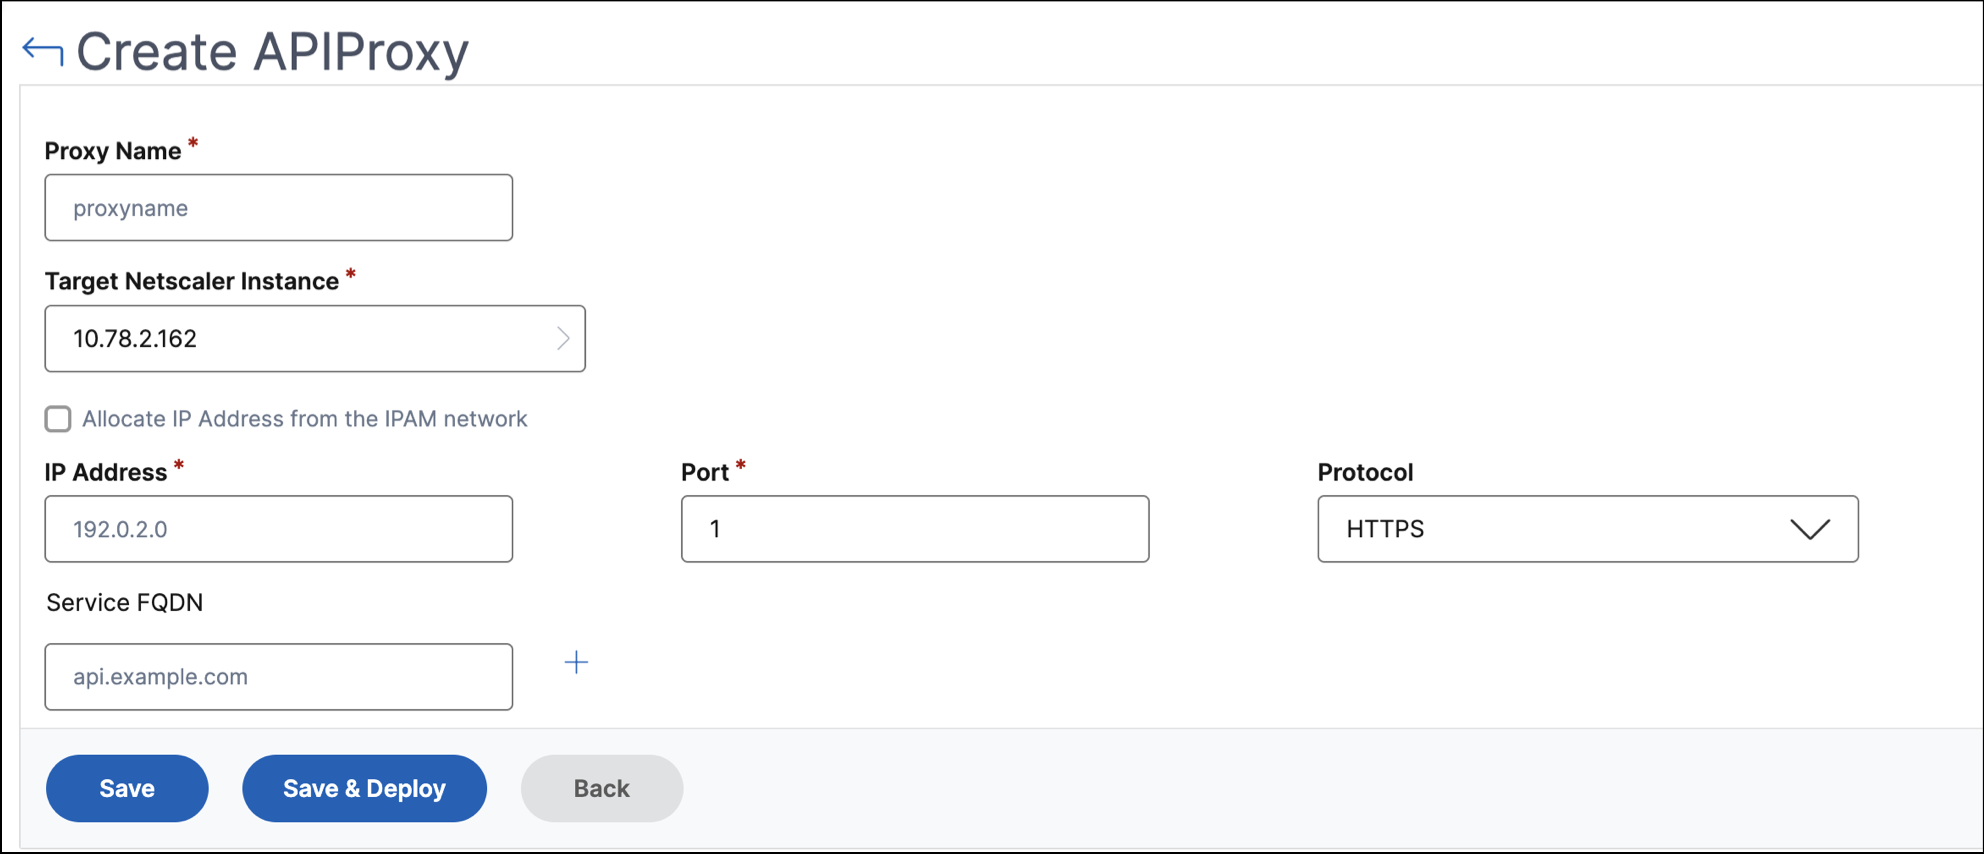
APIプロキシを追加した後、APIインスタンスを展開します。
APIプロキシを使用してAPIインスタンスを展開する
APIインスタンスを展開するには、次の手順に従います。
-
セキュリティ > APIセキュリティ > 展開に移動します。
-
「追加」をクリックします。
-
「展開の基本情報」で、,
-
「展開名」を指定します。
-
「API定義」で、必要なAPI定義を選択します。
-
この展開で使用する「APIプロキシ」を選択します。
-
-
「アップストリームサービス」で、「追加」をクリックして、APIトラフィックをエグレスするバックエンド(オリジン)APIサーバーを追加します。アップストリームサービスは、ドメイン名またはIPアドレスで設定できます。APIインスタンスを展開する際に、SNIPアドレスとネットマスクの詳細を指定できます。NetScalerインスタンスは、指定されたSNIPアドレスを使用してアップストリームサービス(バックエンド)と通信します。指定されたSNIPアドレスは、アップストリームサービスに送信されるエグレストラフィックの送信元IPアドレスになります。IPAMを使用してSNIPアドレスとネットマスクを設定することもできます。SNIPアドレスを設定しない場合、NetScalerインスタンスのデフォルトのSNIPアドレスがアップストリームサービスの送信元IPアドレスになります。注:デフォルトでは、SNIPアドレスとネットマスクのオプションは任意です。ただし、これらのオプションのいずれかを指定する場合は、もう一方のオプションも指定する必要があります。
-
アップストリームサービスに名前を指定します。
-
ドメインを指定します。
-
「サービス」で、IPアドレスとポートの値を指定します。IPアドレスを追加するには、「新しい行を追加」をクリックします。
-
「追加」をクリックします。
-
-
「ルーティング」で、リソースパスプレフィックスに基づいて受信APIトラフィックをルーティングするために、次の詳細を指定します。
-
ルート名を指定します。
-
APIリクエストを受信するAPIリソースを選択します。注:カスタムパスまたはパスプレフィックスを指定することもできます。
-
APIトラフィックを転送する先のアップストリームサービスをリストから選択します。
-
-
展開構成を保存するには、保存をクリックします。APIセキュリティに構成を展開したい場合は、保存して展開をクリックします。
API展開(/en-us/netscaler-console-service/media/api-deployment.png)
APIアナリティクスを有効にする
展開のアナリティクスを有効にするための前提条件は次のとおりです。
-
仮想サーバーがライセンスされていることを確認します。
-
アナリティクスステータスが無効であることを確認します。
-
仮想サーバーがUPステータスであることを確認します。
展開のAPIアナリティクスを有効にするには、次の手順を実行します。
-
Security > API Security > Deploymentsで、APIアナリティクスを有効にする展開を選択します。
-
アナリティクスを有効にするをクリックします。
-
「Configure Analytics for deployment」ページで、仮想サーバーを選択し、「Enable Analytics」をクリックします。
-
「Enable Analytics」ウィンドウで、:
-
インサイトタイプ(Web Insight、Security Insight、Bot Insight)を選択します。
-
転送モードとして「Logstream」または「IPFIX」を選択します。IPFIXとLogstreamの詳細については、「Logstreamの概要」(/ja-jp/netscaler-console-service/analytics/logstream.html)を参照してください。式はデフォルトでtrueです。
-
「OK」をクリックします。
-
NetScaler Consoleは、選択した仮想サーバーでアナリティクスを有効にします。