
HDX™ Insight のしきい値を作成し、アラートを設定する
NetScaler Console の HDX Insight を使用すると、NetScaler インスタンスを通過する HDX トラフィックを監視できます。NetScaler Console では、Insight トラフィックの監視に使用されるさまざまなカウンターにしきい値を設定できます。また、NetScaler Console でルールを設定し、アラートを作成することもできます。
HDX トラフィックタイプは、アプリケーション、デスクトップ、ゲートウェイ、ライセンス、ユーザーなどのさまざまなエンティティに関連付けられています。各エンティティには、それぞれ異なるメトリックを含めることができます。たとえば、アプリケーションエンティティは、ヒット数、アプリケーションによって消費される帯域幅、サーバーの応答時間に関連付けられています。ユーザーエンティティは、WAN 遅延、DC 遅延、ICA® RTT、およびユーザーによって消費される帯域幅に関連付けることができます。
NetScaler Console の HDX Insight のしきい値管理では、設定されたしきい値が侵害された場合に、事前にルールを作成し、アラートを設定できました。現在、このしきい値管理は、しきい値ルールのグループを設定するように拡張されています。個々のルールではなく、グループを監視できるようになりました。しきい値ルールグループは、ユーザー、アプリケーション、デスクトップなどのエンティティから選択されたメトリックに対する1つ以上のユーザー定義のしきい値ルールで構成されます。各ルールは、ルール作成時に入力する期待値に対して監視されます。ユーザーエンティティでは、しきい値グループを地理的位置に関連付けることもできます。
設定されたしきい値グループ内のすべてのルールが侵害された場合にのみ、NetScaler Console でアラートが生成されます。たとえば、合計セッション起動数とアプリケーション起動数の両方でアプリケーションを1つのしきい値グループとして監視できます。両方のルールが侵害された場合にのみ、アラートが生成されます。これにより、エンティティに対してより現実的なしきい値を設定できます。
いくつかの例を以下に示します。
-
しきい値ルール1: ユーザー(エンティティ)のICA RTT(メトリック)は \<= 100 msである必要があります
-
しきい値ルール2: ユーザー(エンティティ)のWAN遅延(メトリック)は \<= 100 msである必要があります
しきい値グループの例は次のとおりです: {しきい値ルール1 + しきい値ルール2}
ルールを作成するには、まず監視するエンティティを選択する必要があります。次に、ルール作成時にメトリックを選択します。たとえば、アプリケーションエンティティを選択し、合計セッション起動数またはアプリ起動数を選択できます。エンティティとメトリックのすべての組み合わせに対して1つのルールを作成できます。提供されている比較演算子 (\>、\<、\>=、および \<=) を使用し、各メトリックのしきい値を入力します。
注
単一のグループで複数のエンティティを監視したくない場合は、各エンティティに対して個別のしきい値ルールグループを作成する必要があります。
カウンターの値がしきい値を超えると、NetScaler Console はしきい値侵害を示すイベントを生成し、各イベントに対してアラートが作成されます。
アラートの受信方法を設定する必要があります。NetScaler Console にアラートを表示するか、電子メールまたはその両方でアラートを受信するか、モバイルデバイスで SMS として受信するように設定できます。最後の2つのアクションについては、NetScaler Console で電子メールサーバーまたは SMS サーバーを設定する必要があります。
しきい値グループは、ユーザーエンティティの地理固有の監視のために、地理的位置にバインドすることもできます。
Related information
使用例
ABC Inc.はグローバル企業であり、50カ国以上にオフィスを構えています。同社は、Citrix Virtual Apps and Desktopsをホストする2つのデータセンターを所有しており、1つはシンガポールに、もう1つはカリフォルニアにあります。同社の従業員は、NetScaler GatewayとGSLBベースのリダイレクトを使用して、世界中のどこからでもCitrix Virtual Apps and Desktopsにアクセスしています。ABC Inc.のCitrix Virtual Apps and Desktops管理者であるEricは、いつでもどこからでもアプリとデスクトップの配信を最適化するために、すべてのオフィスのユーザーエクスペリエンスを追跡したいと考えています。Ericはまた、ICA RTT、遅延などのユーザーエクスペリエンスメトリックをチェックし、逸脱があれば積極的に警告を発したいと考えています。
ABC Inc.のユーザーは分散しています。一部のユーザーはデータセンターの近くにいますが、一部のユーザーはデータセンターから遠く離れた場所にいます。ユーザーベースが広範囲に分散しているため、メトリックと対応するしきい値もこれらの場所によって異なります。たとえば、データセンターに近い場所のICA RTTは5~10ミリ秒ですが、遠隔地のICA RTTは約100ミリ秒になることがあります。
HDX Insightのしきい値ルールグループ管理を使用すると、Ericは各場所に対して地域固有のしきい値ルールグループを設定し、地域ごとの違反についてメールまたはSMSでアラートを受け取ることができます。Ericはまた、しきい値ルールグループ内で複数のメトリックの追跡を組み合わせ、容量の問題があれば根本原因を特定することもできます。Ericは、HDX InsightポートフォリオメトリックのためにすべてのCitrix Virtual Apps and Desktopsを手動で確認する複雑さを心配することなく、逸脱を積極的に追跡できるようになりました。
NetScaler Consoleを使用してHDX Insightのしきい値ルールグループを作成し、アラートを設定する
-
NetScaler Consoleで、設定 > 分析設定 > しきい値に移動します。開いたしきい値ページで、追加をクリックします。
-
「しきい値とアラートの作成」ページで、次の詳細を指定します。
-
名前。NetScaler Consoleがアラートを生成するイベントの名前を入力します。
-
トラフィックの種類。リストからHDXを選択します。
-
エンティティ。リストからカテゴリまたはリソースの種類を選択します。エンティティは、以前に選択したトラフィックの種類ごとに異なります。
-
参照キー。選択したトラフィックの種類とエンティティに基づいて、参照キーが自動的に生成されます。
-
期間。リストから、エンティティを監視する時間間隔を選択します。エンティティを1時間、1日、または1週間の期間で監視できます。
しきい値(/en-us/netscaler-console-service/media/hdx-insight-sla-management-1.png) -
-
すべてのエンティティのしきい値ルールグループを作成する:HDXトラフィックの場合、ルールを追加をクリックしてルールを作成する必要があります。開いたルールを追加ポップアップウィンドウに値を入力します。
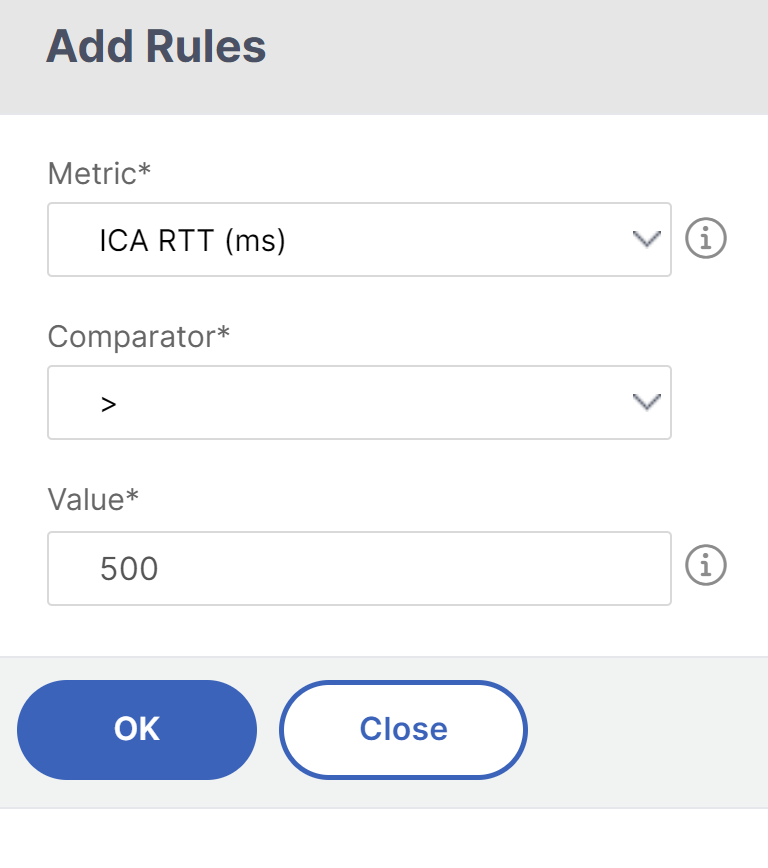 各エンティティを監視するために複数のルールを作成できます。1つのグループに複数のルールを作成することで、個別のルールとしてではなく、しきい値ルールのグループとしてエンティティを監視できます。ウィンドウを閉じるには、OKをクリックします。
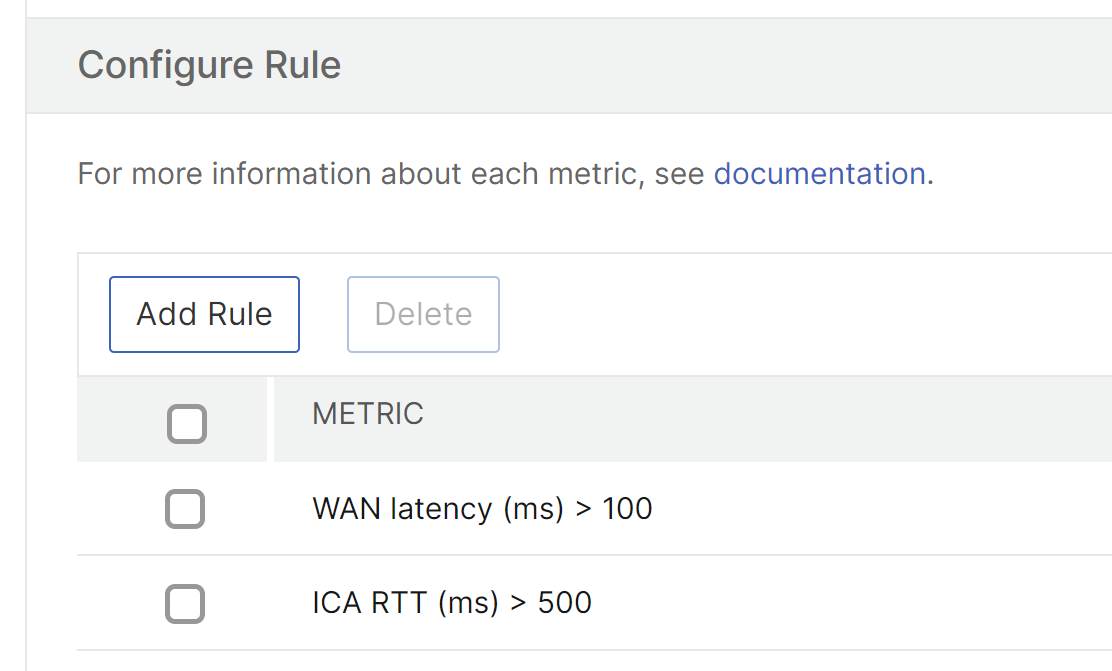
-
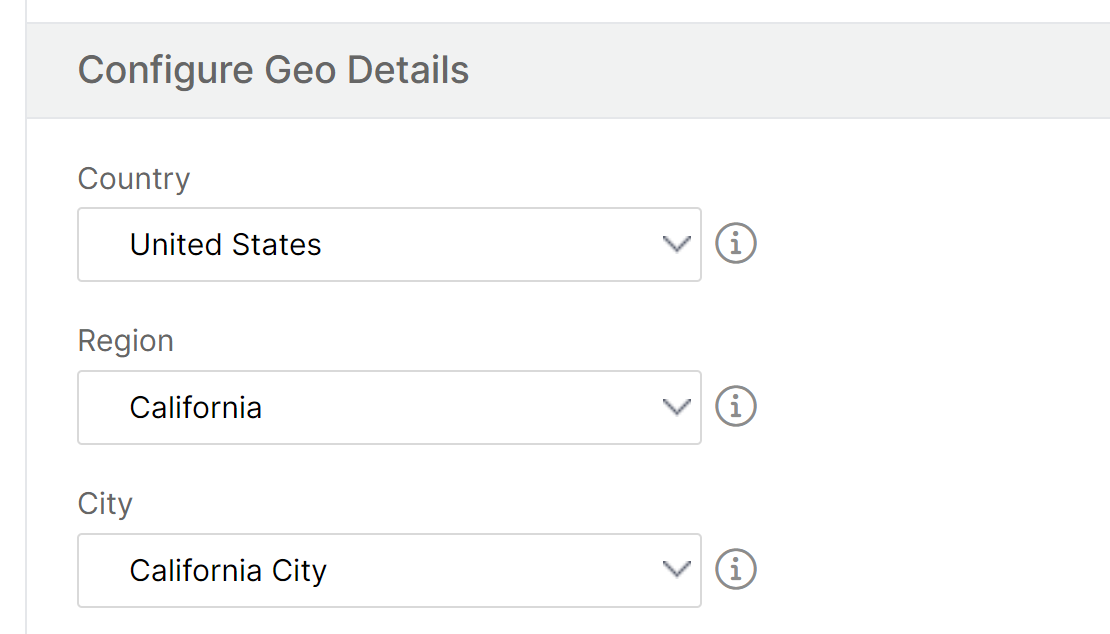
ユーザーエンティティの地理位置情報タグ付けの構成:オプションで、地理詳細の構成セクションでユーザーエンティティの場所ベースのアラートを作成できます。次の図は、米国西海岸のユーザーのWAN遅延パフォーマンスを監視するための地理位置情報ベースのタグ付けを作成する例を示しています。
-
しきい値を有効にするをクリックして、NetScaler Consoleがエンティティの監視を開始できるようにします。
-
オプションで、メールやSlack通知などのアクションを設定します。
-
しきい値ルールグループを作成するには、作成をクリックします。