
Procédures détaillées pour configurer une topologie d'entrée à niveau unique ou unifiée
Les prérequis pour déployer la topologie d'entrée à niveau unique ou unifiée sont disponibles dans Configuration du graphe de services.
Related information
Ajouter une instance VPX, SDX, MPX ou BLX dans NetScaler Console
Pour obtenir les analyses de l'instance NetScaler de niveau 1 dans le graphe de services, vous devez ajouter l'instance VPX/SDX/MPX/BLX dans NetScaler Console et activer Web Insight. Vous devez activer Web Insight pour que NetScaler Console affiche les détails des transactions web de l'instance VPX/SDX/MPX/BLX.
-
Accédez à Infrastructure > Instances > NetScaler
-
Cliquez sur l'option Ajouter pour ajouter l'instance. Pour plus d'informations, consultez Ajouter des instances dans NetScaler Console
-
Après avoir ajouté l'instance, sélectionnez le serveur virtuel et activez Web Insight pour afficher les détails des transactions web. Pour plus d'informations, consultez Gérer les licences et activer les analyses sur les serveurs virtuels
Ajouter un cluster Kubernetes dans NetScaler Console
Pour ajouter le cluster Kubernetes :
-
Connectez-vous à NetScaler Console avec les informations d'identification de l'administrateur.
-
Accédez à Infrastructure > Orchestration > Kubernetes > Cluster. La page Clusters s'affiche.
-
Cliquez sur Ajouter.
-
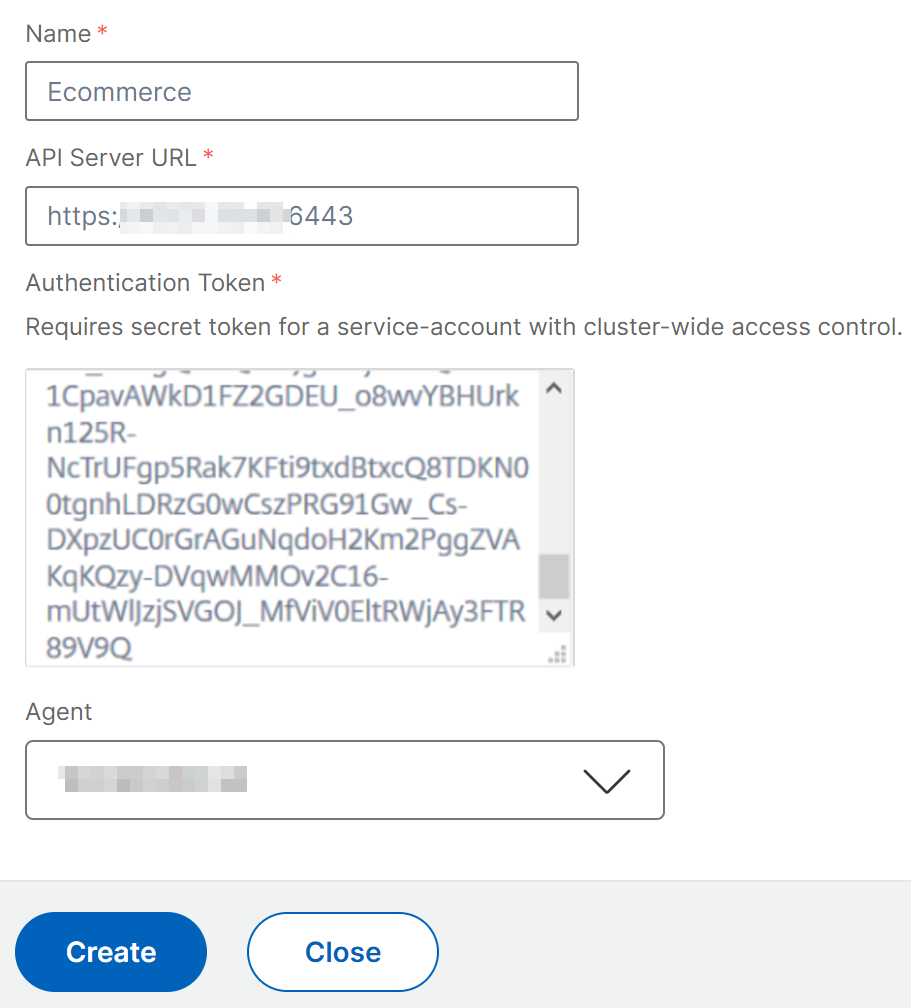
Dans la page Ajouter un cluster, spécifiez les paramètres suivants :
-
Nom - Spécifiez un nom de votre choix.
-
URL du serveur API - Vous pouvez obtenir les détails de l'URL du serveur API à partir du nœud maître Kubernetes.
-
Sur le nœud maître Kubernetes, exécutez la commande
kubectl cluster-info.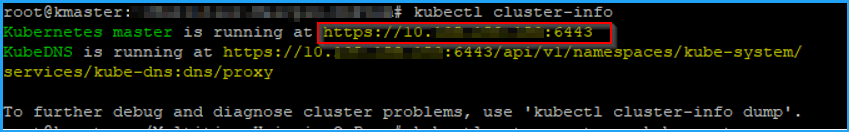
-
Saisissez l'URL qui s'affiche pour « Kubernetes master is running at. »
-
-
Jeton d'authentification - Spécifiez le jeton d'authentification. Le jeton d'authentification est requis pour valider l'accès pour la communication entre le cluster Kubernetes et NetScaler Console. Pour générer un jeton d'authentification :Sur le nœud maître Kubernetes :
-
Créez un compte de service à l'aide du fichier YAML.
kubectl create -f adm_svc_account.yamlLe compte de service est créé. -
Exécutez
kubectl create clusterrolebinding citrixadm-sa-admin --clusterrole=cluster-admin --serviceaccount=default:citrixadm-sapour lier le rôle de cluster au compte de service.Le compte de service dispose désormais d'un accès à l'échelle du cluster.Un jeton est automatiquement généré lors de la création du compte de service. -
Exécutez
kubectl describe sa citrixadm-sapour afficher le jeton. -
Pour obtenir la chaîne secrète, exécutez
kubectl describe secret <token-name>.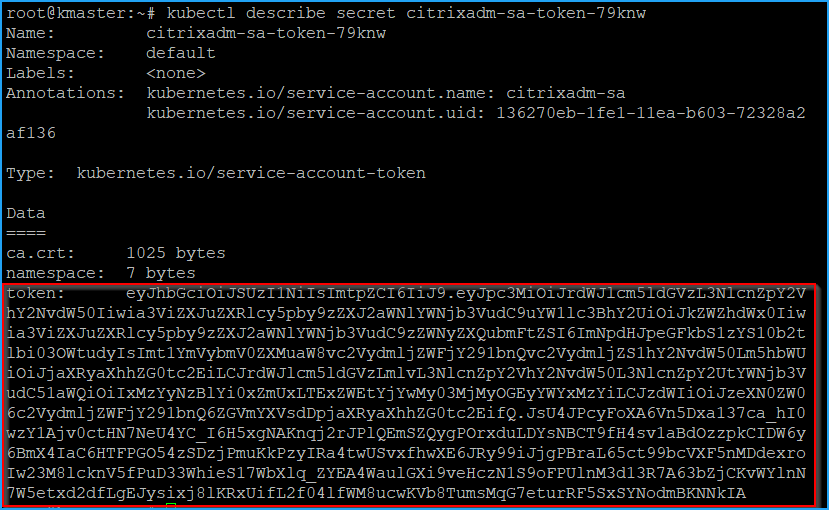
-
-
Sélectionnez l'agent dans la liste.RemarqueAssurez-vous de sélectionner le même agent que celui que vous avez ajouté dans le fichier YAML du CPX.
-
Cliquez sur Créer.
-