
Détection des CVE
NetScaler détecte les CVE en analysant les versions d'instances, les configurations et les fichiers système pour identifier les vulnérabilités. Il utilise un référentiel de CVE mis à jour et fournit une analyse d'impact détaillée ainsi que des suggestions de correction.
La section Détection des CVE du tableau de bord Avis de sécurité répertorie les éléments suivants :
-
Nombre de CVE détectées
-
Nombre d'instances NetScaler impactées
-
Date de la dernière exécution de l'analyse
-
Instances NetScaler impactées classées par gravité : Critique, Élevée, Moyenne et Faible
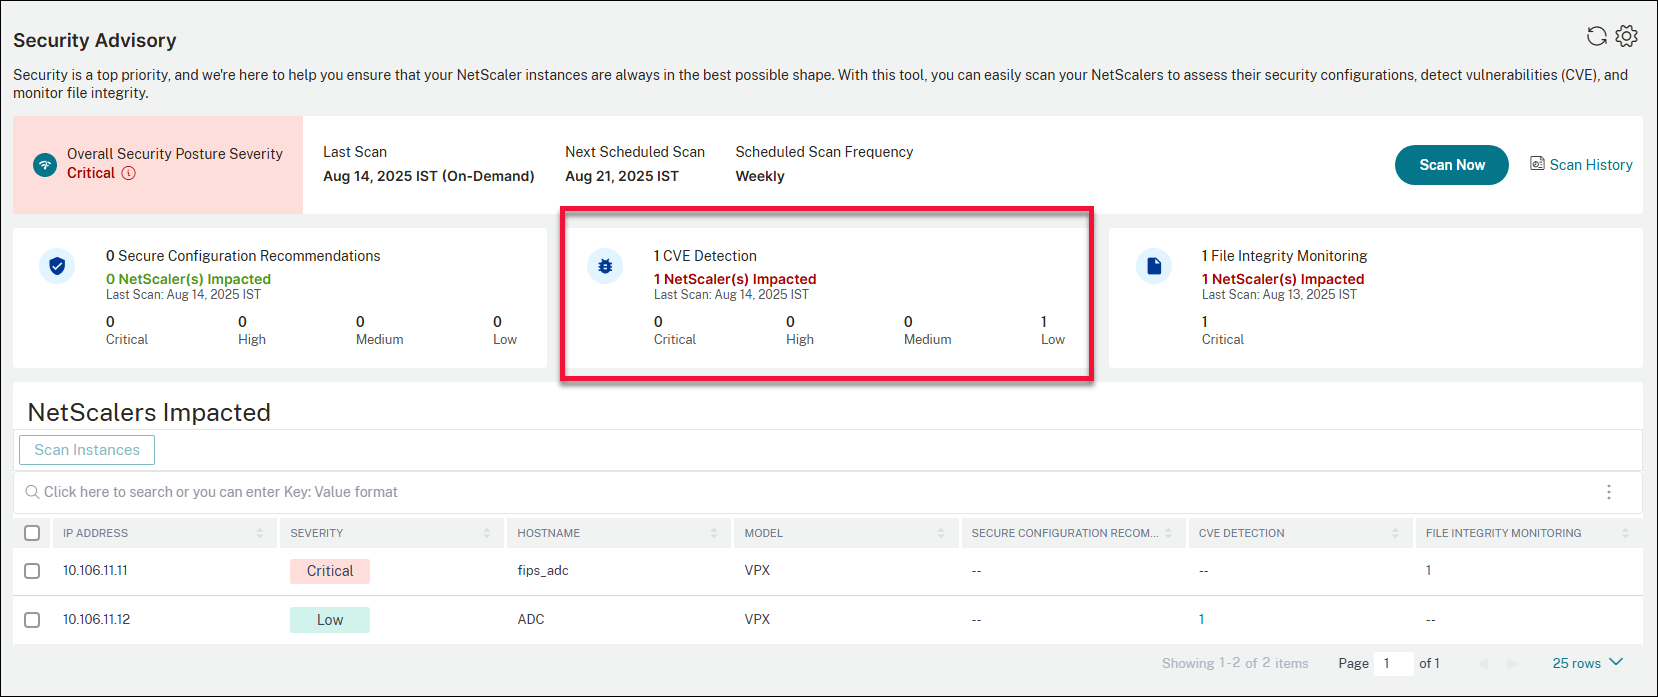
En tant qu'administrateur, vous pouvez autoriser NetScaler à exécuter les analyses système planifiées périodiquement ou choisir d'exécuter des analyses à la demande selon vos besoins.
-
Analyse système - Analyse toutes les instances gérées par défaut. NetScaler Console décide de la date et de l'heure des analyses système, et vous ne pouvez pas les modifier.
-
Analyse à la demande - Vous pouvez analyser manuellement les instances si nécessaire. Si le temps écoulé depuis la dernière analyse système est significatif, vous pouvez exécuter une analyse à la demande pour évaluer la posture de sécurité actuelle. Ou analyser après l'application d'une correction, pour évaluer la posture révisée. Pour exécuter l'analyse à la demande, cliquez sur Analyser maintenant dans l'avis de sécurité.
Vous pouvez cliquer sur la section Détection des CVE pour afficher des informations détaillées.
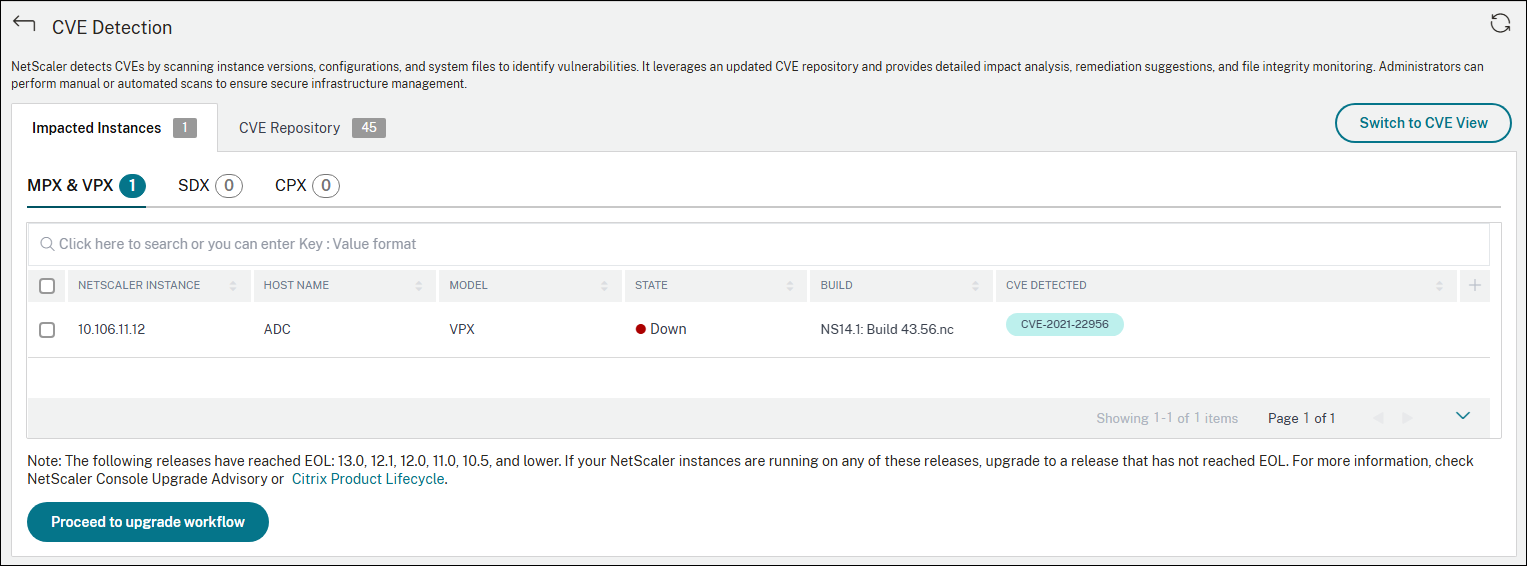
La section Détection des CVE propose deux vues :
-
Vue d'instance
-
Vue CVE
Related information
Vue d'instance
La vue d'instance contient les onglets Instances impactées et Référentiel CVE.
L'onglet Instances impactées affiche la liste des instances NetScaler impactées.
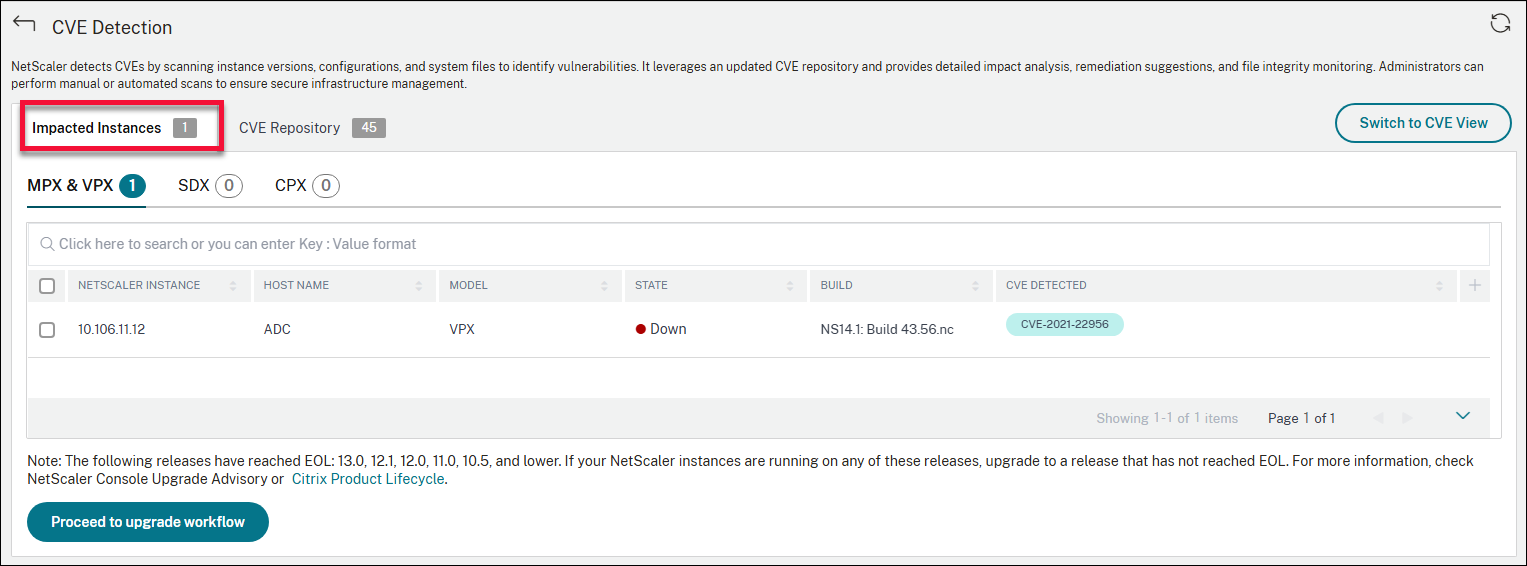
Les instances impactées sont classées en fonction des facteurs de forme suivants :
-
MPX et VPX
-
SDX
-
CPX
-
BLX
Vous pouvez également rechercher les instances en fonction des éléments suivants :
-
CVE détectée
-
Nom d'hôte
-
Modèle
-
Instance NetScaler
-
État
Le tableau affiche les détails suivants :
-
Adresse IP du NetScaler
-
Nom d'hôte
-
Numéro de modèle du NetScaler
-
État du NetScaler
-
Version et build du logiciel
-
Liste des CVE affectant le NetScaler.
La plupart des CVE nécessitent une mise à niveau comme mesure corrective, tandis que d'autres nécessitent une mise à niveau et une étape supplémentaire comme mesure corrective.
-
Pour la correction de la CVE-2020-8300, consultez Corriger les vulnérabilités pour la CVE-2020-8300.
-
Pour les CVE-2021-22927 et CVE-2021-22920, consultez Corriger les vulnérabilités pour les CVE-2021-22927 et CVE-2021-22920.
-
Pour la CVE CVE-2021-22956, consultez Identifier et corriger les vulnérabilités pour la CVE-2021-22956
-
Pour la CVE CVE-2022-27509, consultez Corriger les vulnérabilités pour la CVE-2022-27509RemarqueSi vos instances NetScaler ont des personnalisations, consultez Considérations relatives à la mise à niveau pour les configurations NetScaler personnalisées avant de planifier la mise à niveau de NetScaler.
Vous pouvez mettre à niveau les instances NetScaler vulnérables vers une version et une build qui incluent le correctif. Pour effectuer la mise à niveau, effectuez l'une des opérations suivantes :
-
Flux de travail de mise à niveau - Sélectionnez une instance et cliquez sur Passer au flux de travail de mise à niveau.
-
Flux de travail de tâche de configuration - Sélectionnez une instance et cliquez sur Flux de travail de tâche de configuration.
Le flux de travail de mise à niveau démarre et le NetScaler vulnérable est automatiquement renseigné en tant que NetScaler cible. Pour plus d'informations sur l'utilisation de NetScaler Console pour mettre à niveau les instances NetScaler, consultez Utiliser des tâches pour mettre à niveau les instances NetScaler.
Remarque :
-
Les versions 13.0, 12.1, 12.0, 11.0, 10.5 et antérieures sont déjà en fin de vie (EOL). Si vos instances NetScaler s'exécutent sur l'une de ces versions, mettez-les à niveau vers une version prise en charge.
-
La version et la build vers lesquelles vous souhaitez effectuer la mise à niveau sont à votre discrétion. Consultez les conseils sous la colonne de correction pour savoir quelles versions et builds contiennent le correctif de sécurité. Et sélectionnez en conséquence une version et une build prises en charge, qui n'ont pas encore atteint la fin de vie.
Pour passer à la vue CVE, cliquez sur Passer à la vue CVE.
Vue CVE
La vue CVE affiche les résultats de toutes les CVE impactant votre infrastructure et toutes les instances NetScaler affectées, et suggère des mesures correctives. Vous pouvez utiliser ces informations pour appliquer des mesures correctives afin de résoudre les risques de sécurité.
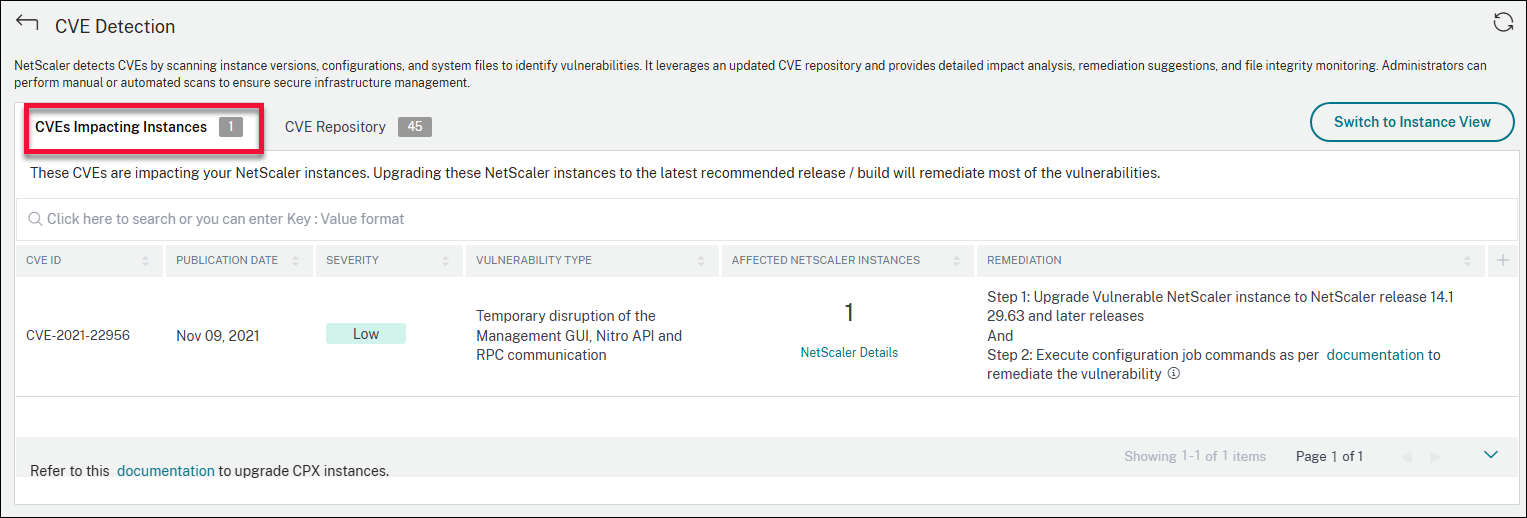
Le tableau affichant le nombre de CVE impactant les instances NetScaler contient les détails suivants.
-
ID CVE : L'ID de la CVE qui impacte les instances.
-
Date de publication : La date de publication du bulletin de sécurité pour cette CVE.
-
Score de gravité : Le type de gravité (élevée/moyenne/critique) et le score. Pour voir le score, survolez le type de gravité.
-
Type de vulnérabilité : Le type de vulnérabilité pour cette CVE.
-
Instances NetScaler affectées : Le nombre d'instances impactées par l'ID CVE. Au survol, la liste des instances NetScaler apparaît.
-
Correction : Les mesures correctives disponibles, qui sont la mise à niveau de l'instance (généralement) ou l'application de packs de configuration.
La même instance peut être impactée par plusieurs CVE. Ce tableau vous aide à voir combien d'instances une CVE particulière ou plusieurs CVE sélectionnées impactent. Pour vérifier l'adresse IP de l'instance impactée, survolez Détails NetScaler sous Instances NetScaler affectées. Pour vérifier les détails de l'instance impactée, cliquez sur Afficher les instances affectées en bas du tableau. Vous pouvez également ajouter ou supprimer des colonnes dans le tableau en cliquant sur le signe plus.
Référentiel CVE
Les vues d'instance et de CVE contiennent toutes deux l'onglet Référentiel CVE. Cet onglet offre une vue détaillée de toutes les CVE liées à NetScaler que Citrix a annoncées depuis décembre 2019 et qui pourraient impacter votre infrastructure NetScaler.
-
ID de CVE
-
Type de vulnérabilité
-
Date de publication
-
Niveau de gravité
-
Correction
-
Liens vers les bulletins de sécurité
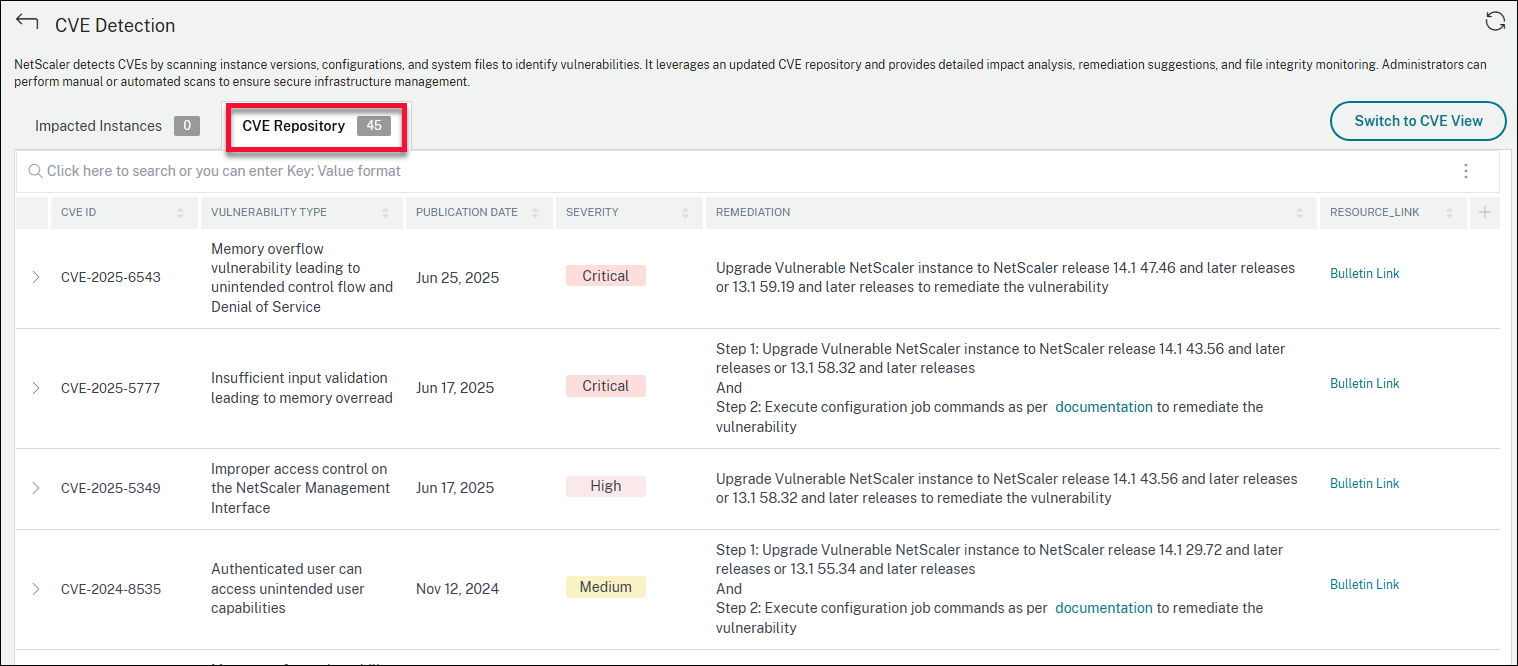
Vous pouvez utiliser cette vue pour comprendre les CVE dans le cadre de l'avis de sécurité et pour en savoir plus sur la CVE. Pour plus d'informations sur les CVE non prises en charge, consultez CVE non prises en charge dans l'avis de sécurité.
Points à noter
-
L'avis de sécurité ne prend pas en charge les versions de NetScaler ayant atteint la fin de vie (EOL). Nous vous recommandons de mettre à niveau vers les versions ou builds de NetScaler pris en charge.
-
Instances prises en charge pour la détection des CVE : tous les NetScaler (SDX, MPX, VPX) et Gateway.
-
Instances prises en charge pour la surveillance de l'intégrité des fichiers : instances MPX, VPX et Gateway.
-
CVE prises en charge : Toutes les CVE après déc. 2019.Remarque :La détection et la correction des vulnérabilités affectant le plug-in NetScaler Gateway pour Windows ne sont pas prises en charge par l'avis de sécurité de NetScaler Console. Pour plus d'informations sur les CVE non prises en charge, consultez CVE non prises en charge dans l'avis de sécurité.
-
L'avis de sécurité de NetScaler Console ne tient pas compte de tout type de mauvaise configuration de fonctionnalité lors de l'identification de la vulnérabilité.
-
L'avis de sécurité de NetScaler Console prend uniquement en charge l'identification et la correction des CVE. Il ne prend pas en charge l'identification et la correction des problèmes de sécurité qui sont mis en évidence dans l'article de sécurité.
-
Portée des versions de NetScaler, Gateway : La fonctionnalité est limitée aux builds principales. L'avis de sécurité n'inclut aucune build spéciale dans sa portée.
-
L'avis de sécurité n'est pas pris en charge dans la partition d'administration.
-
-
Les types d'analyse suivants sont disponibles pour les CVE :
-
Analyse de version : Cette analyse nécessite que NetScaler Console compare la version d'une instance NetScaler avec les versions et les builds sur lesquelles le correctif est disponible. Cette comparaison de versions aide l'avis de sécurité de NetScaler Console à identifier si le NetScaler est vulnérable à la CVE. Par exemple, si une CVE est corrigée sur une version et un build NetScaler xx.yy, l'avis de sécurité considère toutes les instances NetScaler sur des builds inférieures à xx.yy comme vulnérables. L'analyse de version est prise en charge aujourd'hui dans l'avis de sécurité.
-
Analyse de configuration : Cette analyse nécessite que NetScaler Console fasse correspondre un modèle spécifique à l'analyse CVE avec le fichier de configuration NetScaler (
nsconf). Si le modèle de configuration spécifique est présent dans le fichier NetScaler ns.conf, l'instance est considérée comme vulnérable à cette CVE. Cette analyse est généralement utilisée avec l'analyse de version. L'analyse de configuration est prise en charge aujourd'hui dans l'avis de sécurité. -
Analyse personnalisée : Cette analyse nécessite que NetScaler Console se connecte à l'instance NetScaler gérée, y pousse un script et exécute le script. La sortie du script aide NetScaler Console à identifier si le NetScaler est vulnérable à la CVE. Les exemples incluent la sortie de commande shell spécifique, la sortie de commande CLI spécifique, certains journaux, et l'existence ou le contenu de certains répertoires ou fichiers. Pour les CVE qui nécessitent des analyses personnalisées, le script s'exécute chaque fois que votre analyse planifiée ou à la demande s'exécute. Pour en savoir plus sur les données collectées et les options pour des analyses personnalisées spécifiques, consultez la documentation de l'avis de sécurité pour cette CVE.
-
-
Les analyses n'ont pas d'impact sur le trafic de production sur NetScaler et ne modifient aucune configuration NetScaler sur NetScaler.
-
L'avis de sécurité de NetScaler Console ne prend pas en charge l'atténuation des CVE. Si vous avez appliqué une atténuation (solution de contournement temporaire) à l'instance NetScaler, NetScaler Console identifie toujours le NetScaler comme un NetScaler vulnérable tant que vous n'avez pas terminé la remédiation.
-
Pour les instances FIPS, l'analyse des CVE n'est pas prise en charge.