
デュアルティアまたはサービスメッシュライトトポロジを設定するための詳細な手順
デュアルティアまたはサービスメッシュライトトポロジをデプロイするための前提条件は、サービスグラフの設定で確認できます。
Related information
NetScalerエージェントを構成する
KubernetesクラスターとNetScaler Console間の通信を有効にするには、エージェントをインストールして構成する必要があります。エージェントは、ハイパーバイザー、パブリッククラウドサービス(Microsoft Azure、AWSなど)、またはNetScalerインスタンスで利用可能な組み込みエージェント(HA展開に最適)を使用して構成できます。
エージェントを構成するには、手順に従ってください。
注
-
既存のエージェントを使用することもできます。
-
エージェントは、デフォルトでNetScaler Consoleの最新ビルドに自動的にアップグレードされます。エージェントの詳細は、Infrastructure > Instances > Agentsページで確認できます。エージェントのアップグレードが行われる時間を指定することもできます。詳細については、エージェントアップグレード設定の構成を参照してください。
エージェントで静的ルートを構成する
Kubernetesクラスター内では、すべてのコンテナ化されたポッドがオーバーレイネットワークを使用します。これらのプライベートIPアドレスを使用して直接通信を確立することはできません。NetScaler ConsoleからKubernetesクラスターへの通信を有効にするには、エージェントで静的ルーティングを構成する必要があります。
Kubernetesクラスターに次のIPアドレスがあるとします。
-
Kubernetesマスター – 101.xx.xx.112
-
Kubernetesワーカー1 – 101.xx.xx.111
-
Kubernetesワーカー2 – 101.xx.xx.110
Kubernetesマスターで、静的ルーティングを行うためのポッドネットワークを特定するために、次のコマンドを実行します。
kubectl get nodes -o jsonpath="{range .items[*]}{'podNetwork: '}{.spec.podCIDR}{'\t'}{'gateway: '}{.status.addresses[0].address}{'\n'}{end}"
コマンドを実行した後の出力例を次に示します。
コマンドの例(/en-us/netscaler-console-service/media/static-routing-example.png)
エージェントを正常に構成した後:
-
SSHクライアントを使用してエージェントにログオンします
-
shellと入力し、Enter を押してbashに切り替えます -
コマンド
route add -net <public IP address range> <Kubernetes IP address>を使用して静的ルーティングを構成します例:route add -net 192.168.0.0/24 101.xx.xx.112route add -net 192.168.1.0/24 101.xx.xx.111route add -net 192.168.2.0/24 101.xx.xx.110 -
netstat -rnを使用して構成を確認します静的ルーティング(/en-us/netscaler-console-service/media/static-routing.png) -
これらのルートコマンドを
/mpsconfig/svm.confファイルに追加します。-
NetScalerエージェントで、次のコマンドを使用して svm.conf ファイルにアクセスします。
vim /mpsconfig/svm.conf -
svm.confファイルに静的ルートを追加します。例えば、
route add -net 192.168.0.0/24 101.xx.xx.112。
-
GitHubからサンプルデプロイメントファイルをダウンロードする
-
マスターノードでGit Hubリポジトリをクローンするには、コマンド**git clone
https://github.com/citrix/citrix-k8s-ingress-controller.git**を使用します。 -
YAMLにアクセスするには:
cd citrix-k8s-ingress-controller/example/servicegraph-demo/
CPX YAMLファイルにパラメータを追加する
注
CPX 58.x以降を使用している場合、エージェントに登録する際にnsroot以外のパスワードを使用する必要があります。セキュリティを確保するため、NetScalerエージェント61.x以降のリリースではパスワードの変更が必須です。NetScalerエージェントが61.x以降のバージョンにアップグレードされている場合、CPX 58.x以降のビルドを使用していることを確認する必要があります。
NetScaler ConsoleへのCPX登録を確実にするために、
cpx.yamlファイルに以下のパラメータを含める必要があります。
- name: "NS_MGMT_SERVER"
   value: "xx.xx.xx.xx"
 - name: "NS_MGMT_FINGER_PRINT"
   value: "xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx"
 - name: "NS_HTTP_PORT"
   value: "9080"
 - name: "NS_HTTPS_PORT"
   value: 9443"
 - name: "NS_MGMT_USER"
   value: "nsroot"
 - name: "NS_MGMT_PASS"
   value: <your password>
 - name: "LOGSTREAM_COLLECTOR_IP"
   value: "xx.xx.xx.xx"
CPX YAMLファイル(/en-us/netscaler-console-service/media/cpx-yaml1.png)
-
NS_MGMT_SERVER – エージェントのIPアドレスを示します
-
NS_MGMT_FINGER_PRINT – エージェント内のCPXの認証を示します。フィンガープリントを取得するには:
-
NetScaler Consoleで、Infrastructure > Instances > Agentsに移動します
-
エージェントを選択し、View Fingerprintをクリックします
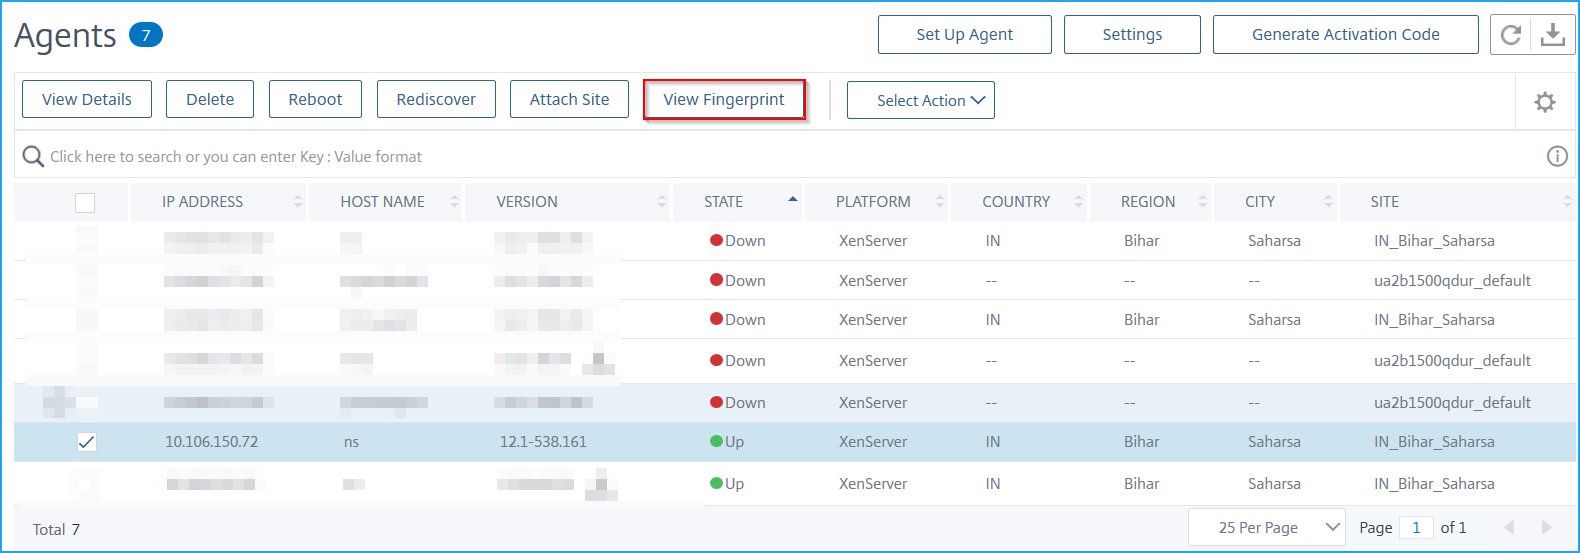
-
-
NS_HTTP_PORT – 通信用のHTTPポートを示します
-
NS_HTTPS_PORT – 通信用のHTTPSポートを示します
-
NS_MGMT_USER - ユーザー名を示します
-
NS_MGMT_PASS - パスワードを示します。任意のパスワードを指定してください
-
LOGSTREAM_COLLECTOR_IP – エージェントのIPアドレスを示します。CPXからNetScaler Consoleにログデータを転送するには、Logstreamプロトコルを有効にする必要があります
NetScaler ConsoleでVPX、SDX、MPX、またはBLXインスタンスを追加する
サービスグラフでティア1のNetScalerインスタンス分析を取得するには、NetScaler ConsoleにVPX/SDX/MPX/BLXインスタンスを追加し、Web Insightを有効にする必要があります。NetScaler ConsoleがVPX/SDX/MPX/BLXインスタンスからのWebトランザクションの詳細を表示するには、Web Insightを有効にする必要があります。
-
Infrastructure > Instances > NetScalerに移動します
-
インスタンスを追加するには、Addオプションをクリックします。詳細については、NetScaler Consoleでインスタンスを追加するを参照してください
-
インスタンスを追加したら、仮想サーバーを選択し、Web Insightを有効にします。詳細については、仮想サーバーのライセンスを管理し、分析を有効にするを参照してください
NetScaler ConsoleでKubernetesクラスターを追加する
Kubernetesクラスターを追加するには:
-
管理者資格情報を使用してNetScaler Consoleにログオンします。
-
Infrastructure > Orchestration > Kubernetes > Cluster に移動します。 「クラスター」ページが表示されます。
-
「追加」をクリックします。
-
「クラスターの追加」ページで、次のパラメーターを指定します。
-
名前 - 任意の名前を指定します。
-
APIサーバーURL - APIサーバーのURLの詳細は、Kubernetesマスターノードから取得できます。
-
Kubernetesマスターノードで、コマンド
kubectl cluster-infoを実行します。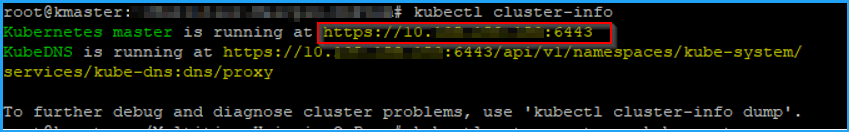
-
「Kubernetes master is running at.」に表示されるURLを入力します。
-
-
認証トークン - 認証トークンを指定します。認証トークンは、KubernetesクラスターとNetScaler Console間の通信アクセスを検証するために必要です。認証トークンを生成するには、次の手順を実行します。Kubernetesマスターノードで、:
-
次のYAMLを使用してサービスアカウントを作成します。
apiVersion: v1
 kind: ServiceAccount
 metadata:
   name: <name>
namespace: <namespace> -
kubectl create -f <yaml file>を実行します。サービスアカウントが作成されます。 -
クラスターロールをサービスアカウントにバインドするために、
kubectl create clusterrolebinding <name> --clusterrole=cluster-admin --serviceaccount=<namespace>:<name>を実行します。サービスアカウントは、クラスター全体のアクセス権を持つようになります。サービスアカウントの作成中にトークンが自動的に生成されます。 -
トークンを表示するには、
kubectl describe sa <name>を実行します。 -
シークレット文字列を取得するには、
kubectl describe secret <token-name>を実行します。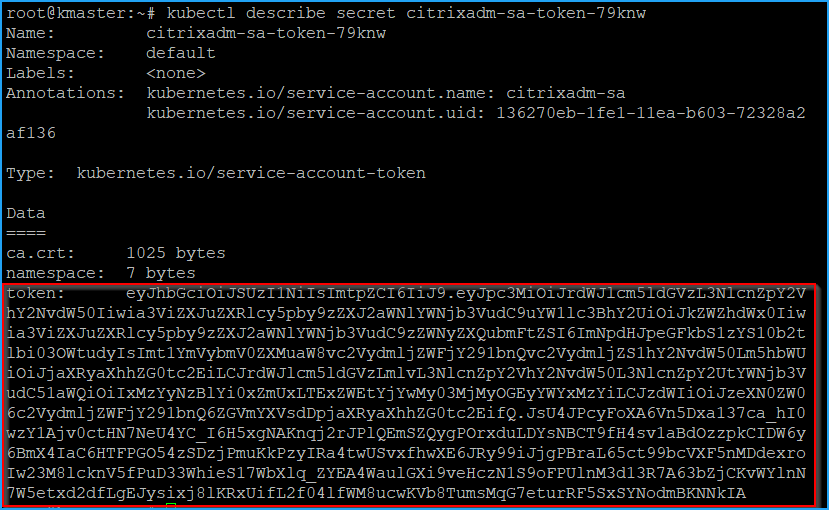
-
-
リストからエージェントを選択します。注CPX YAML に追加したエージェントと同じエージェントを選択していることを確認してください。
-
作成 をクリックします。
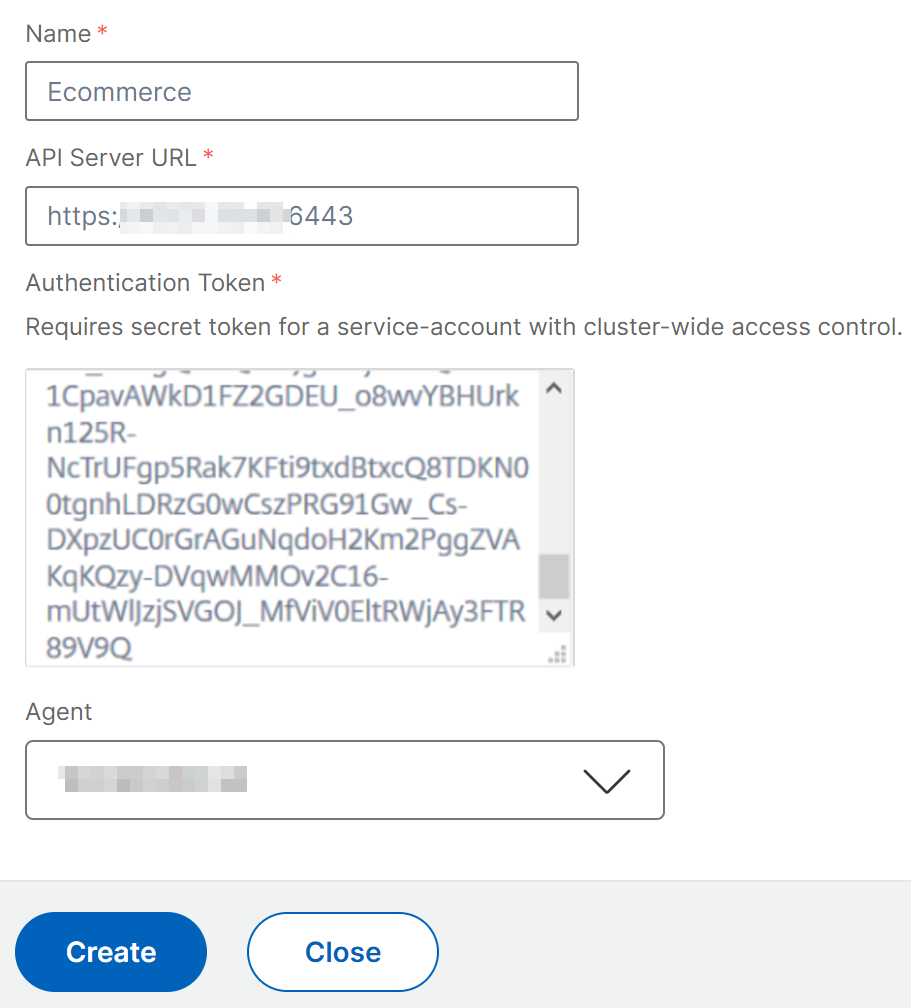
-
サンプルのマイクロサービスアプリケーションを展開する
マスターノードで:
-
名前空間を作成するには、
kubectl create -f namespace.yamlを実行します。 -
次のコマンドを使用して、
hotdrinkマイクロサービス、イングレス、およびシークレットを展開します。kubectl create -f team_hotdrink.yaml -n sg-demokubectl create -f hotdrink-secret.yaml -n sg-demo
CPXを展開し、NetScaler ConsoleにCPXを登録する
-
kubectl create -f rbac.yamlを実行して、クラスターロールとクラスターバインディングを展開します。 -
kubectl create -f cpx.yaml -n sg-demoを実行して、CPXを展開します。
展開後、CPXの登録は自動的に行われます。
ライセンス供与のために仮想サーバーの自動選択を有効にする
注
十分な仮想サーバーライセンスがあることを確認してください。詳細については、「ライセンス」を参照してください。
NetScaler ConsoleにKubernetesクラスターを追加した後、ライセンス供与のために仮想サーバーを自動選択するようにしてください。サービスグラフにデータを表示するには、CPX仮想サーバーがライセンスされている必要があります。仮想サーバーを自動選択するには:
-
設定 > NetScaler Console ライセンスと分析の構成に移動します。
-
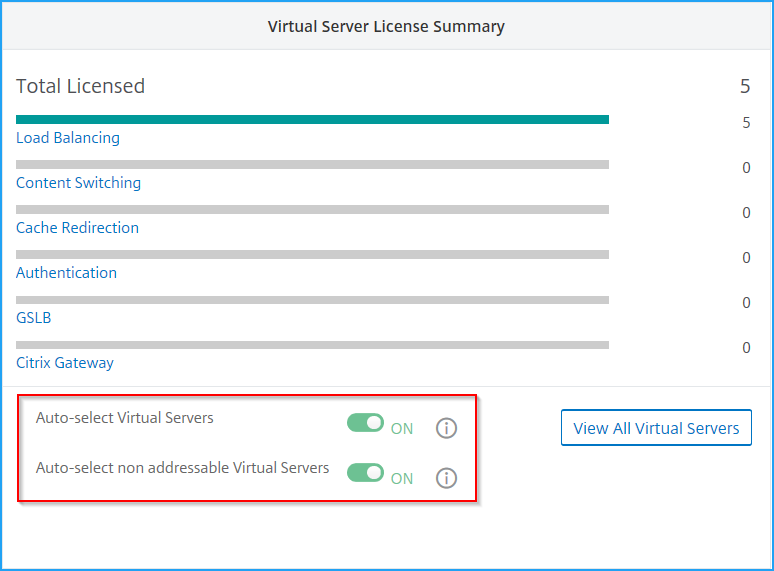
仮想サーバーライセンスの概要で、仮想サーバーの自動選択とアドレス指定不可能な仮想サーバーの自動選択を有効にします。
Webトランザクション設定とTCPトランザクション設定を有効にする
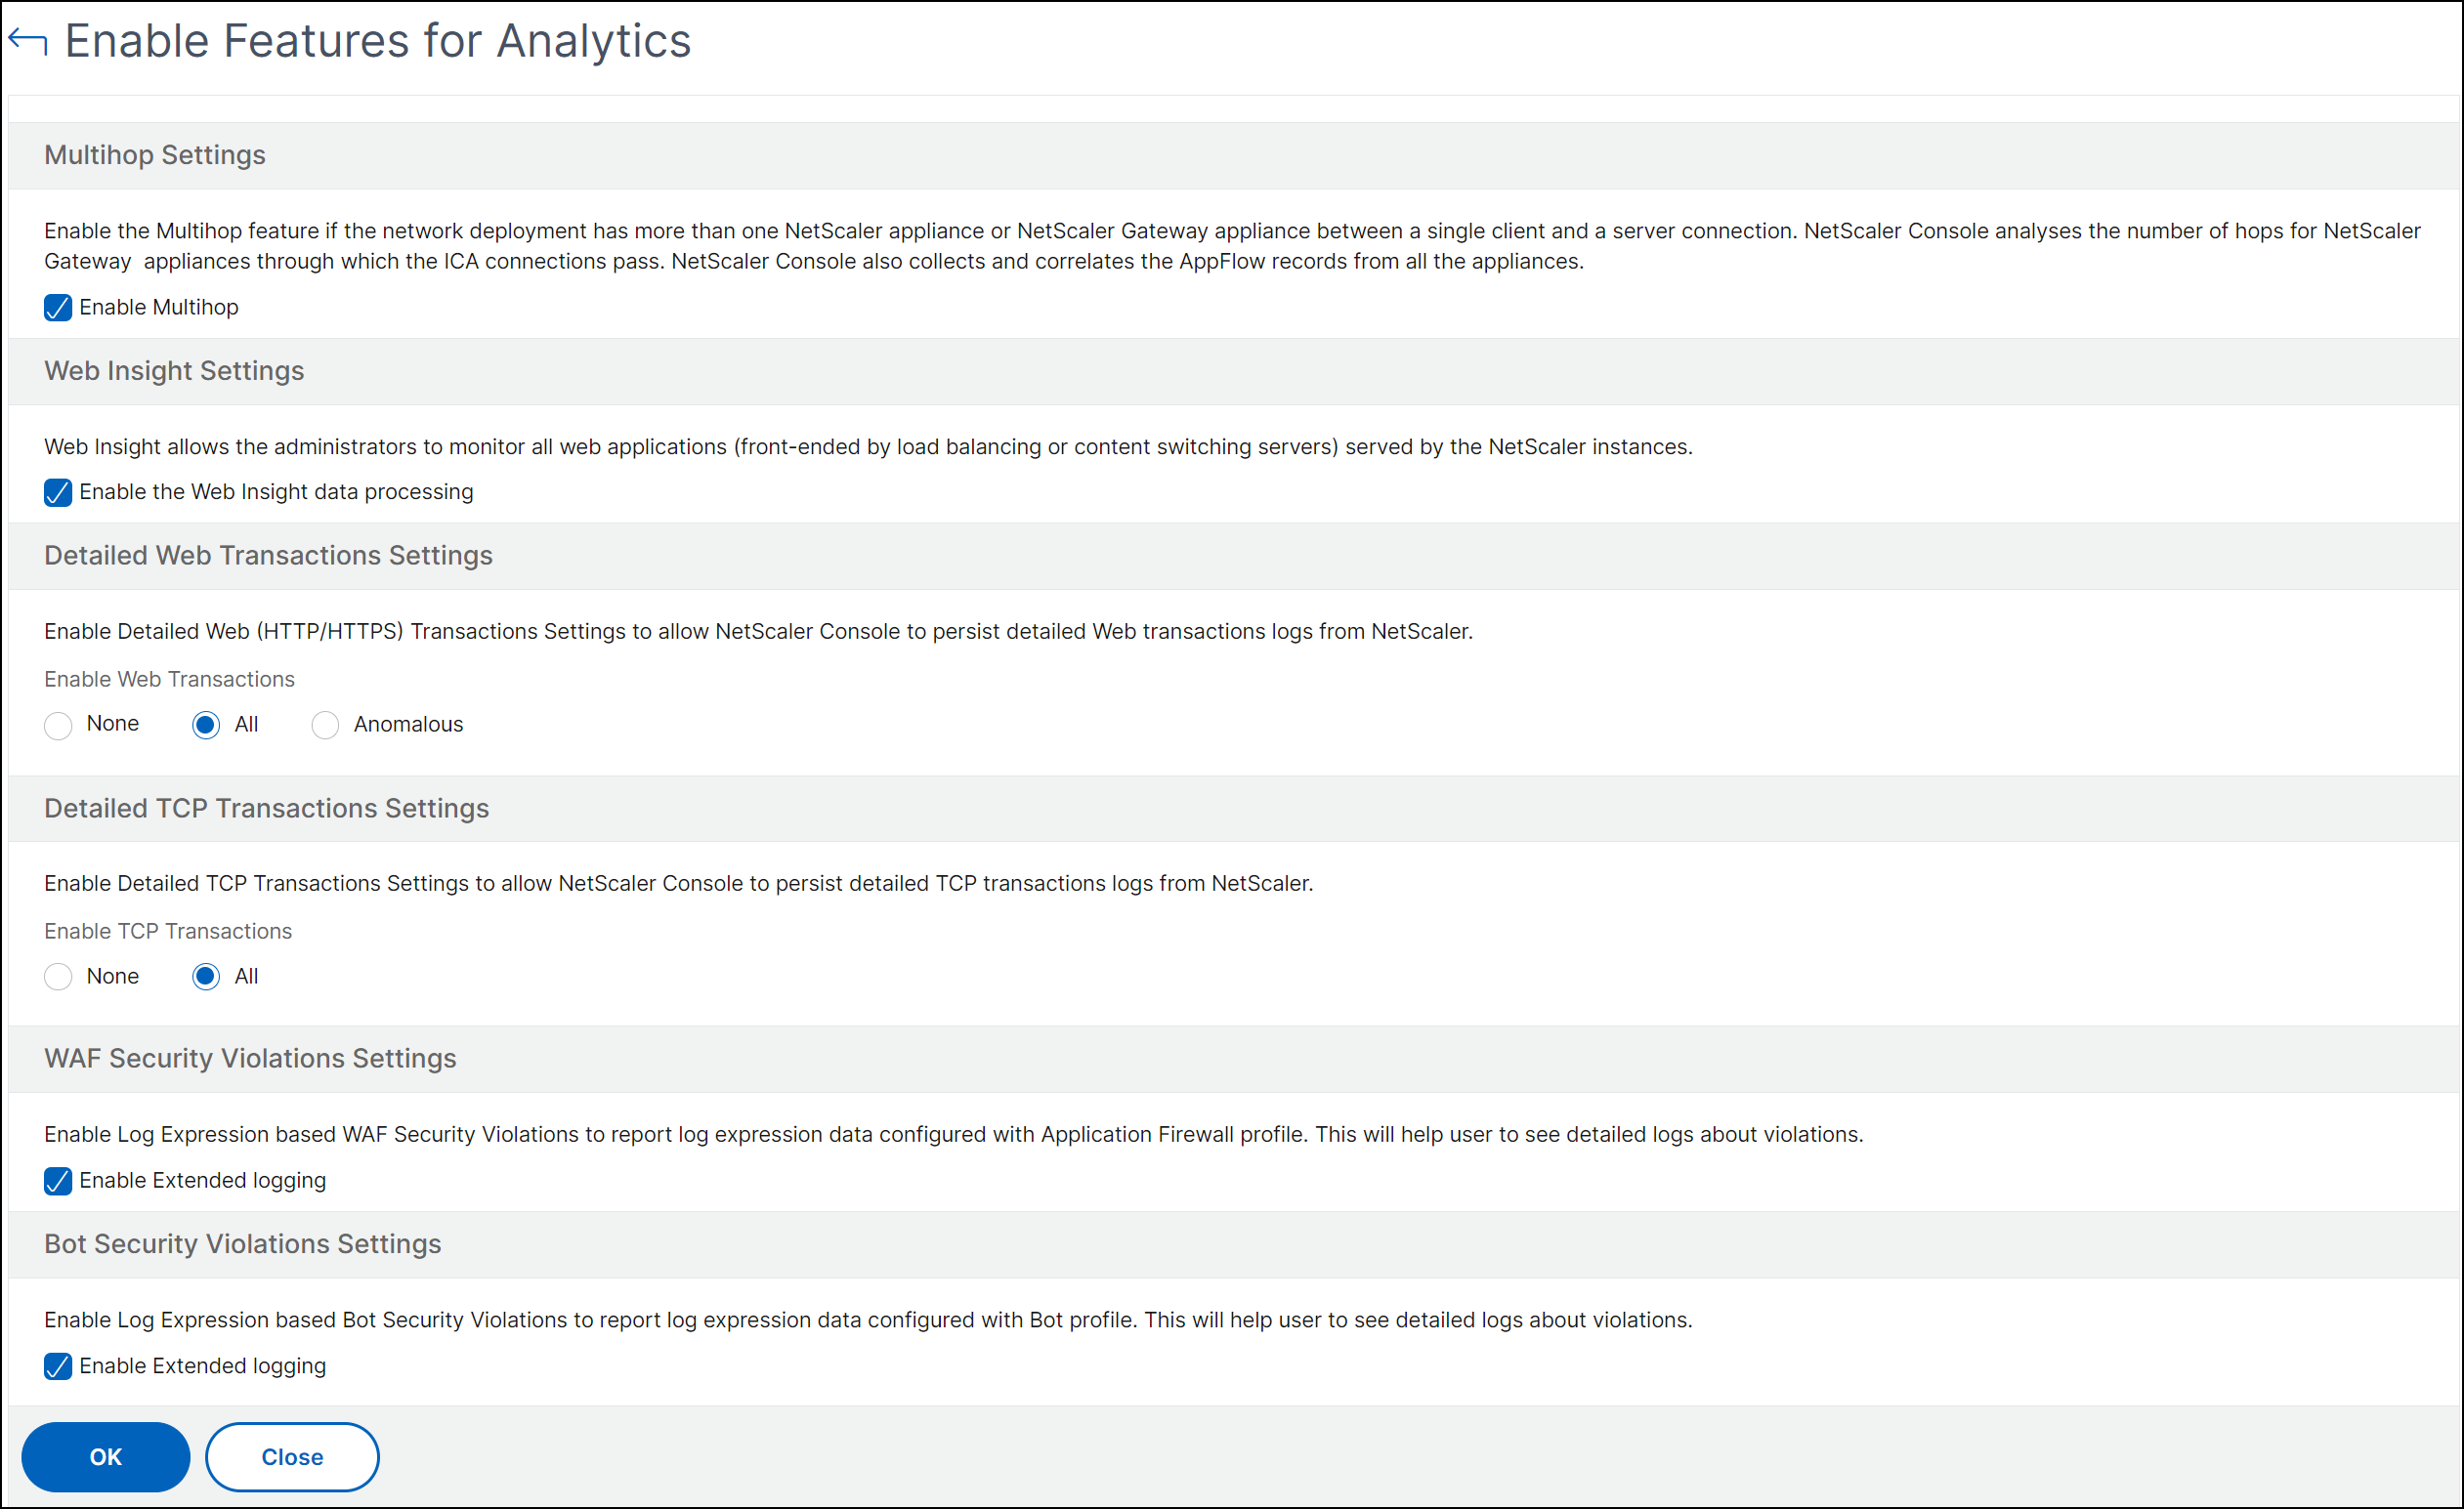
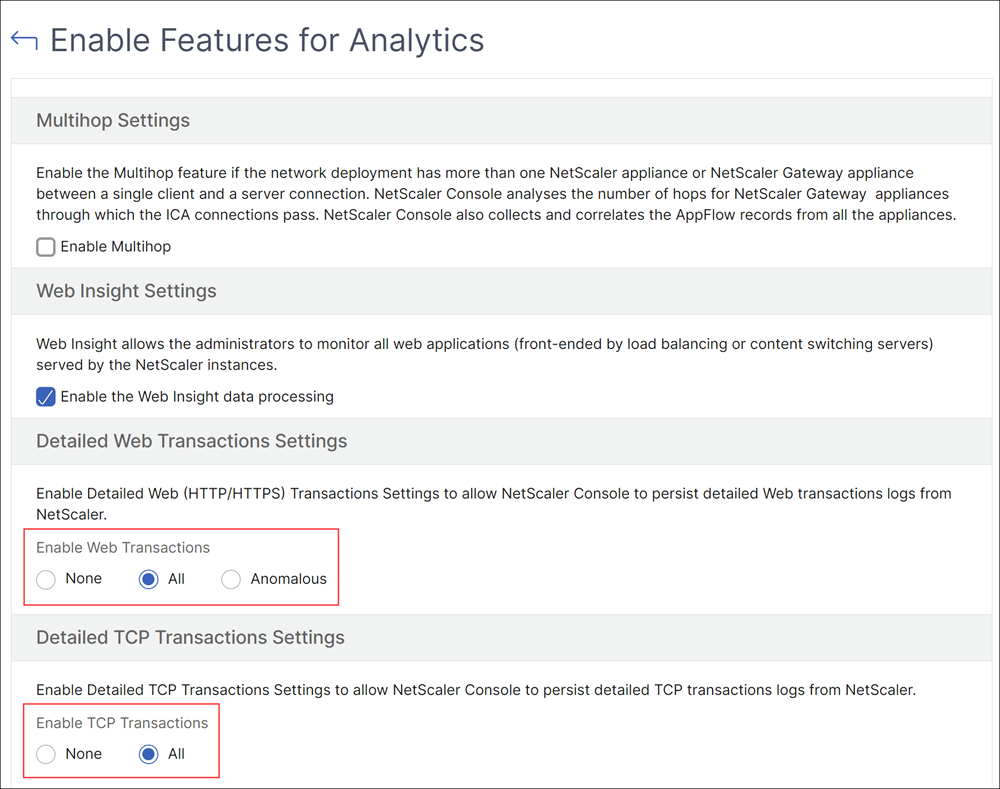
Kubernetesクラスターを追加し、仮想サーバーの自動選択を有効にした後、Web Transaction SettingsとTCP Transactions SettingsをAllに変更します。
-
Settings > Analytics Settingsに移動します。Settingsページが表示されます。
-
「Enable Features for Analytics」をクリックします。
-
「Web Transaction Settings」で、「All」を選択します。
-
「TCP Transactions Settings」で、「All」を選択します。
-
「OK」をクリックします。
マイクロサービスにトラフィックを送信する
次に、NetScaler Consoleにサービスグラフを表示させるために、マイクロサービスにトラフィックを送信する必要があります。
-
NodePortを介してCPXを公開するには、
kubectl get svc -n sg-demoを実行します。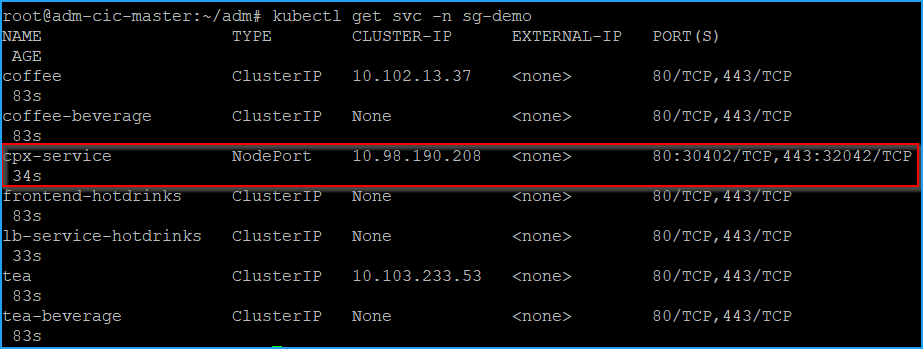
-
etc/hostファイルを編集し、
hotdrink.beverages.comのドメインIPエントリを作成します。これで、https://hotdrink.beverages.comを使用してマイクロサービスにアクセスできます。