統合セキュリティダッシュボード
「統合セキュリティ」ダッシュボードは、保護を設定し、分析を有効にし、アプリケーションに保護を展開できる単一ペインのダッシュボードです。このダッシュボードでは、さまざまなテンプレートオプションから選択し、単一のワークフローで構成プロセス全体を完了できます。開始するには、「Security > Security Dashboard」に移動し、「Manage Application」をクリックします。「Manage Application」ページで、保護されたアプリケーションと保護されていないアプリケーションの詳細を表示できます。
注:
-
新規ユーザーの場合、またはStyleBooksを介して、あるいはNetScaler®インスタンスで直接保護を設定していない場合は、「Security > Security Dashboard」をクリックすると次のページが表示されます。
セキュリティダッシュボード(/en-us/netscaler-application-delivery-management-software/media/get-started-sec-dashboard.png)
-
保護が必要な仮想サーバーの総数を表示できます。「Get Started」をクリックして、「Unsecured Applications」で詳細を表示します。
-
保護を設定できる仮想サーバーの種類は、負荷分散とコンテンツスイッチングです。
Related information
保護されたアプリケーション
統合セキュリティダッシュボードを使用して保護を設定した後、詳細を表示できます。詳細については、「保護されていないアプリケーションの保護を設定する」を参照してください。
NetScalerインスタンスで直接、またはStyleBooksを介して保護をすでに設定している場合は、「Secured Applications」タブで「Profile」の下に「Others」とマークされたアプリケーションを表示できます。
保護されたアプリ(/en-us/netscaler-application-delivery-management-software/media/secured-applications.png)
保護されていないアプリケーションの保護を設定する
注:
ブロックリストでサポートされる最大構成エンティティ(ルール)は32です。
「Unsecured Applications」タブでアプリケーションを選択し、「Secure Application」をクリックします。
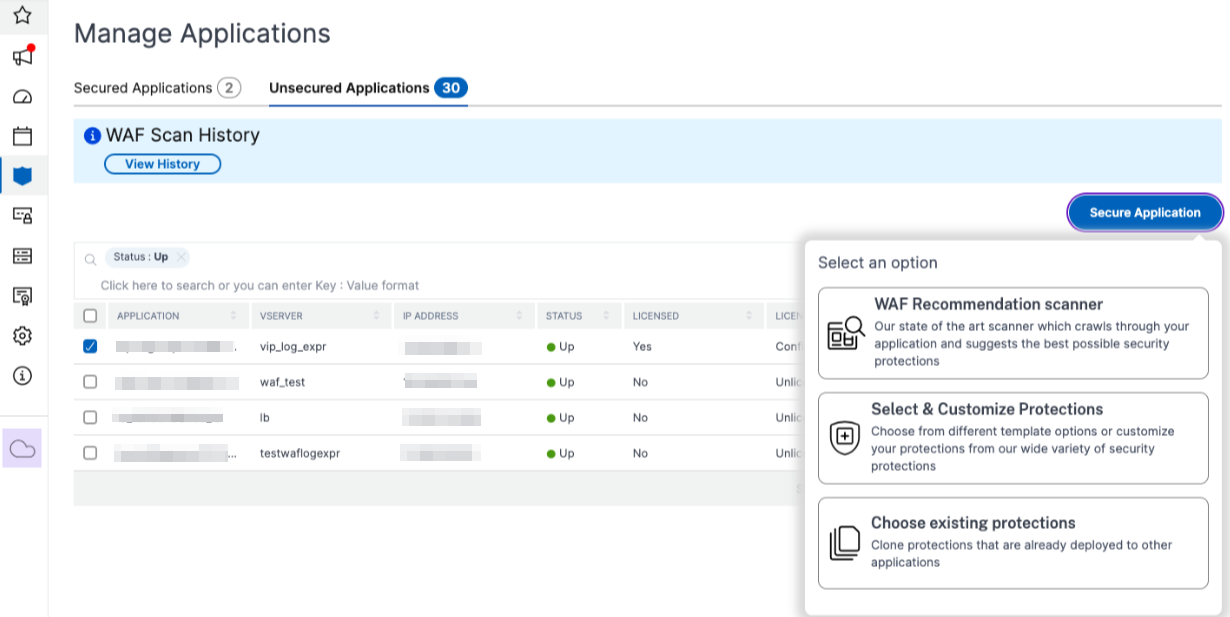
アプリケーションを保護するために、以下のいずれかのオプションを選択できます。
-
WAFレコメンデーションスキャナー - このオプションを使用すると、アプリケーションでスキャンを実行できます。スキャンの特定のパラメータに基づいて、結果はアプリケーションの保護を提案します。これらの推奨事項を適用することを検討してください。
-
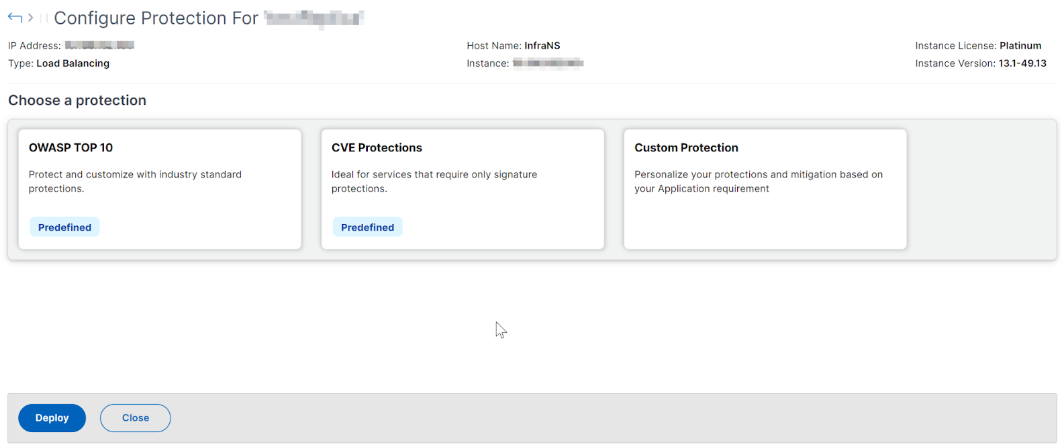
保護の選択とカスタマイズ - このオプションを使用すると、さまざまなテンプレートオプションから選択したり、保護をカスタマイズして展開したりできます。
-
OWASP Top 10 - OWASP Top 10のセキュリティリスクに対する業界標準の保護を備えた事前定義済みテンプレートです。詳細については、
https://owasp.org/www-project-top-ten/を参照してください。 -
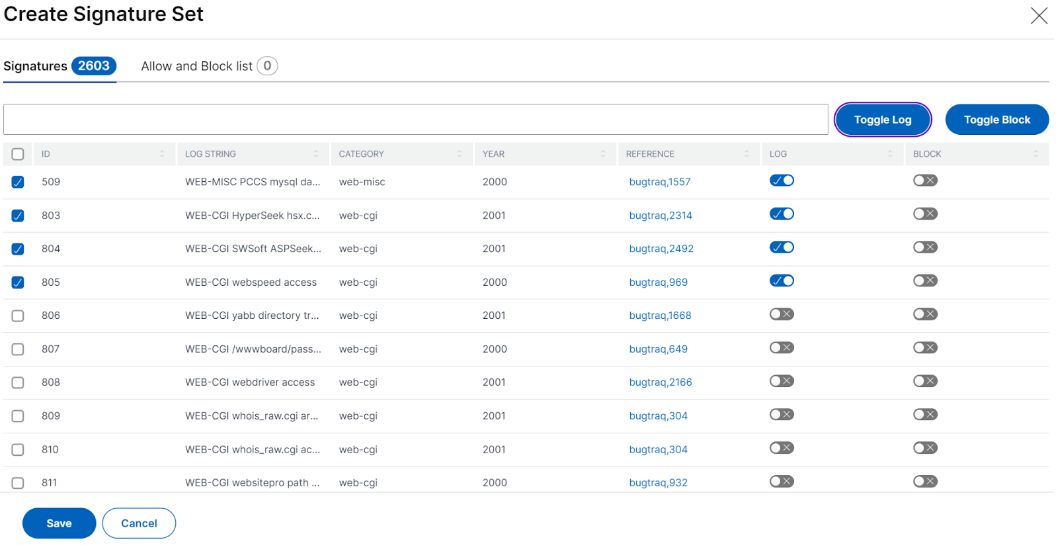
CVE保護 - 既知の脆弱性カテゴリに分類された事前設定済みの署名ルールリストから、署名セットを作成できます。署名パターンが受信トラフィックと一致した場合に、ログまたはブロックアクションを設定する署名を選択できます。ログメッセージには脆弱性の詳細が含まれます。
-
カスタム保護 - 要件に基づいて保護を選択し、展開します。
-
-
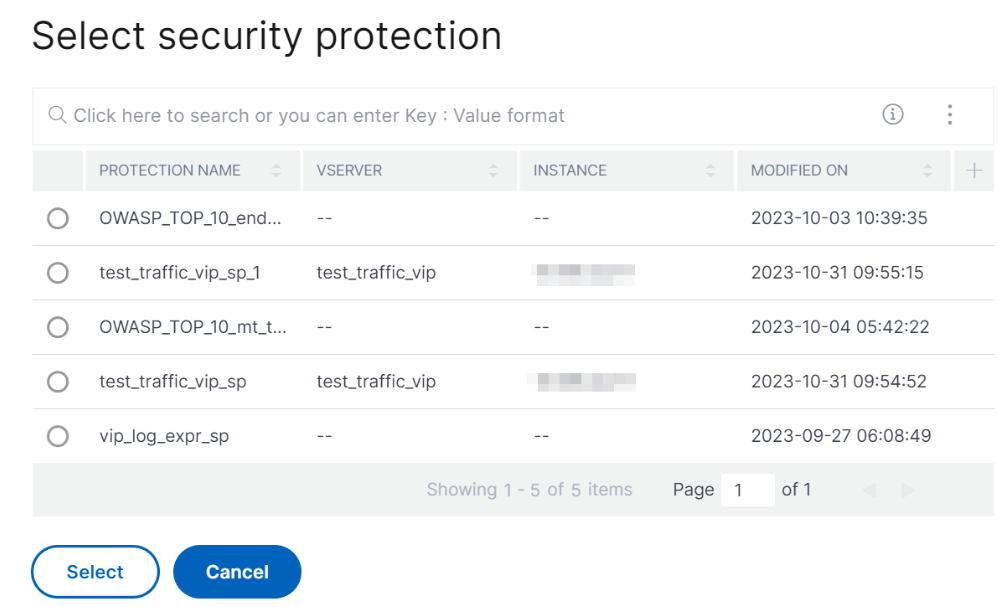
既存の保護を選択 - このオプションは、既存のアプリケーションに展開されている保護を複製します。同じ保護を別のアプリケーションに展開したい場合は、このオプションを選択し、そのまま別のアプリケーションに展開できます。このオプションをテンプレートとして選択し、保護を変更してから展開することもできます。
WAFレコメンデーションスキャナー
注:
-
アプリケーションに対して一度に実行できるスキャンは1つだけです。同じアプリケーションまたは別のアプリケーションで新しいスキャンを開始するには、前のスキャンが完了するまで待つ必要があります。
-
履歴の表示をクリックして、過去のスキャンの履歴とステータスを表示できます。また、レポートの表示をクリックして、後で推奨事項を適用することもできます。
前提条件:
-
NetScalerインスタンスは、13.0 41.28以降(セキュリティチェック用)および13.0以降(署名用)である必要があります。
-
プレミアムライセンスが必要です。
-
ロードバランシング仮想サーバーである必要があります。
WAFレコメンデーションスキャンを開始するには、次の情報を提供する必要があります。
-
スキャンパラメータの下:
-
ドメイン名 – 有効なアクセス可能なIPアドレス、またはアプリケーションに関連付けられている公開アクセス可能なドメイン名を指定します。例:
www.example.com。 -
HTTP/HTTPSプロトコル – アプリケーションのプロトコルを選択します。
-
トラフィックタイムアウト – スキャン中の単一リクエストの待機時間(秒単位)。値は0より大きい必要があります。
-
スキャンを開始するURL – スキャンを開始するアプリケーションのホームページ。例:
https://www.example.com/home。URLは有効なIPv4アドレスである必要があります。IPアドレスがプライベートである場合は、NetScaler Consoleオンプレミス管理IPからプライベートIPアドレスにアクセスできることを確認する必要があります。 -
ログインURL – 認証のためにログインデータが送信されるURL。HTMLでは、このURLは一般的にアクションURLとして知られています。
-
認証方法 – アプリケーションでサポートされている認証方法(フォームベースまたはヘッダーベース)を選択します。
-
フォームベース認証では、ログイン資格情報を含むフォームをログインURLに送信する必要があります。これらの資格情報は、フォームフィールドとその値の形式である必要があります。アプリケーションは、スキャン中にセッションを維持するために使用されるセッションCookieを共有します。
-
ヘッダーベース認証では、ヘッダーセクションに認証ヘッダーとその値が必要です。認証ヘッダーは有効な値を持つ必要があり、スキャン中にセッションを維持するために使用されます。ヘッダーベースの場合、フォームフィールドは空のままにする必要があります。
-
-
リクエストメソッド – ログインURLにフォームデータを送信するときに使用されるHTTPメソッドを選択します。許可されるリクエストメソッドは、POST、GET、およびPUTです。
-
フォームフィールド – ログインURLに送信するフォームデータを指定します。フォームフィールドは、フォームベース認証を選択した場合にのみ必要です。フィールド名がキーで、フィールド値が値であるキーと値のペアで指定する必要があります。パスワードを含め、ログインが機能するために必要なすべてのフォームフィールドが正しく追加されていることを確認してください。値はデータベースに保存される前に暗号化されます。追加をクリックして、複数のフォームフィールドを追加できます。例:フィールド名 – ユーザー名、フィールド値 – admin。
-
ログアウトURL – アクセス後にセッションを終了するURLを指定します。例:
https://www.example.com/customer/logout。
-
-
スキャン構成の下:
-
チェックする脆弱性 – スキャナーが検出する脆弱性を選択します。現在、これはSQLインジェクションとクロスサイトスクリプティングの違反に対して行われます。デフォルトでは、すべての違反が選択されています。脆弱性を選択した後、アプリケーションに対してこれらの攻撃をシミュレートし、潜在的な脆弱性を報告します。本番環境ではない環境でこの検出を有効にすることをお勧めします。他のすべての脆弱性も、アプリケーションに対するこれらの攻撃をシミュレートすることなく報告されます。
-
応答サイズ制限 – 応答サイズの最大制限。指定された値を超える応答はスキャンされません。推奨される制限は10 MB (1000000バイト) です。
-
リクエストの同時実行数 – Webアプリケーションに並行して送信されるリクエストの総数。
-
-
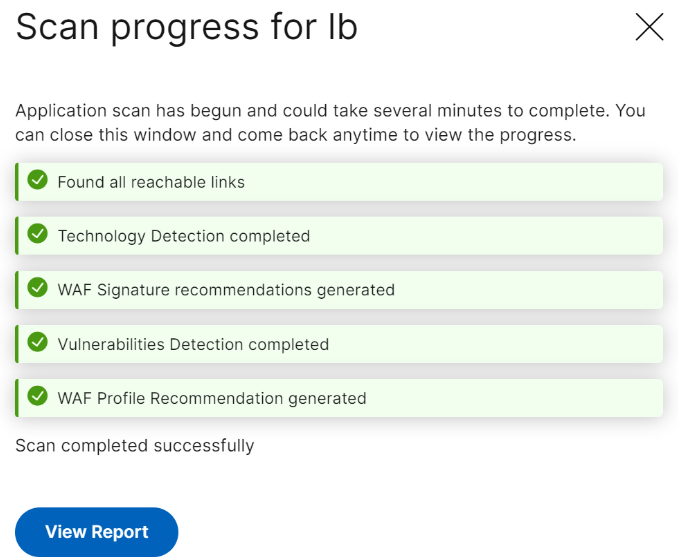
WAFスキャン設定の構成が完了しました。スキャン開始をクリックしてスキャンプロセスを開始し、進行状況が完了するまで待ちます。スキャンが完了したら、レポートの表示をクリックします。
-
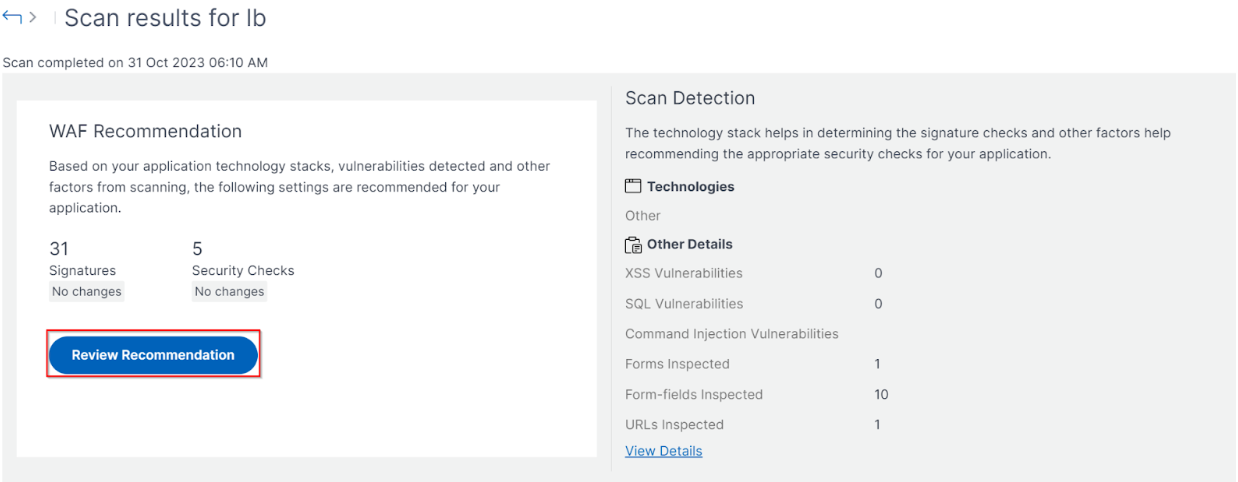
スキャン結果ページで、推奨事項の確認をクリックします。
-
保護を確認するか、他の保護を編集/追加し、展開をクリックします。
 セキュリティチェックを正常に適用すると:
-
構成は、バージョンに応じてStyleBookを介してNetScalerインスタンスに適用されます。
-
NetScaler 13.0の場合、
unified-appsec-protection-130StyleBookが使用されます。 -
NetScaler 13.1の場合、
unified-appsec-protection-131StyleBookが使用されます。 -
NetScaler 14.1の場合、
unified-appsec-protection-141StyleBookが使用されます。
-
-
AppfwプロファイルはNetScaler上に作成され、policylabelを使用してアプリケーションにバインドされます。 -
推奨されるシグネチャがすでに適用されている場合、シグネチャはappfwプロファイルにバインドされます。
注
セキュリティチェックは、NetScaler 13.0 41.28以降のバージョンでサポートされています。
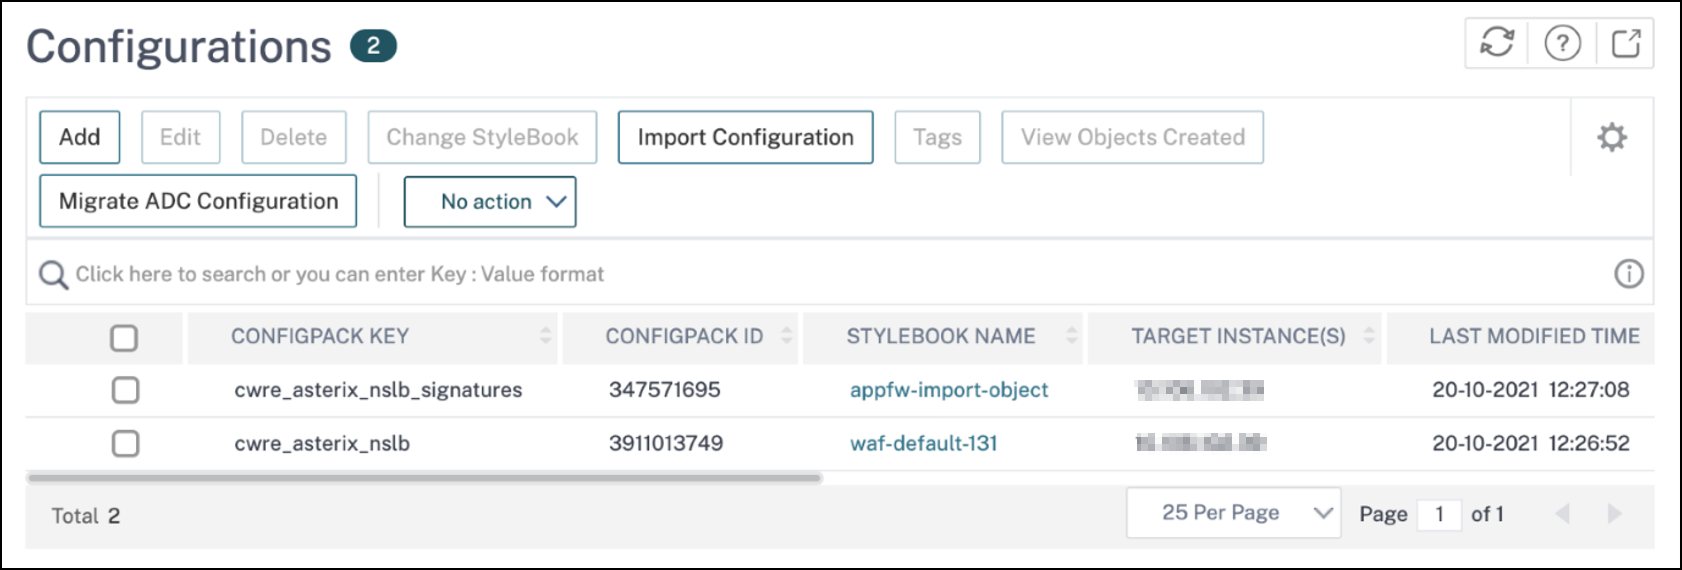
WAFプロファイルとシグネチャがデフォルトのStyleBooksを通じて適用されていることを確認するには、Applications > Configuration > Config Packsに移動します。
WAFスキャナーレポートのエクスポート
WAFスキャナーレポートをエクスポートするには、次の手順に従います。
-
セキュリティ > ダッシュボード > アプリケーションの管理 に移動します。
-
Unsecured Applicationsタブで、View Historyをクリックします。
-
Scan Historyページで、目的のスキャンを選択し、View Reportをクリックします。
-
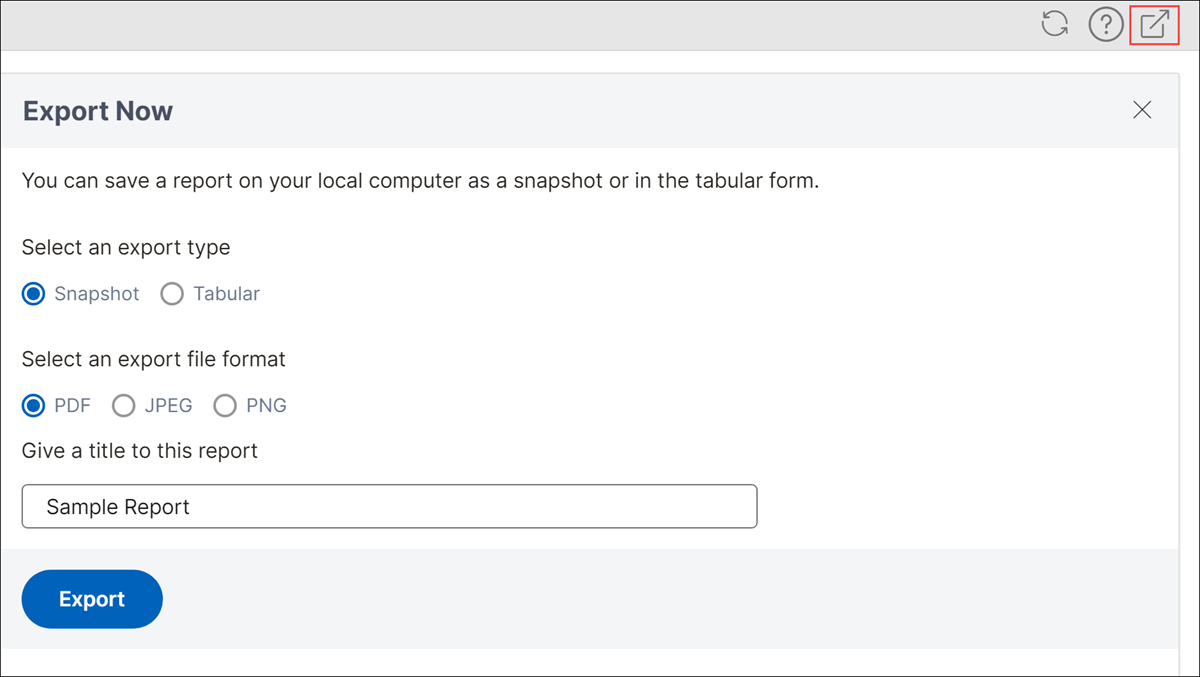
Scan Resultsページで、Exportアイコンをクリックします。
-
Exports Nowページで、エクスポートタイプを選択します。
Snapshotエクスポートタイプの場合:
-
エクスポートファイル形式(PDF、JPG、またはPNG)を選択します
-
レポートのタイトルを入力します。
-
エクスポートをクリックします。
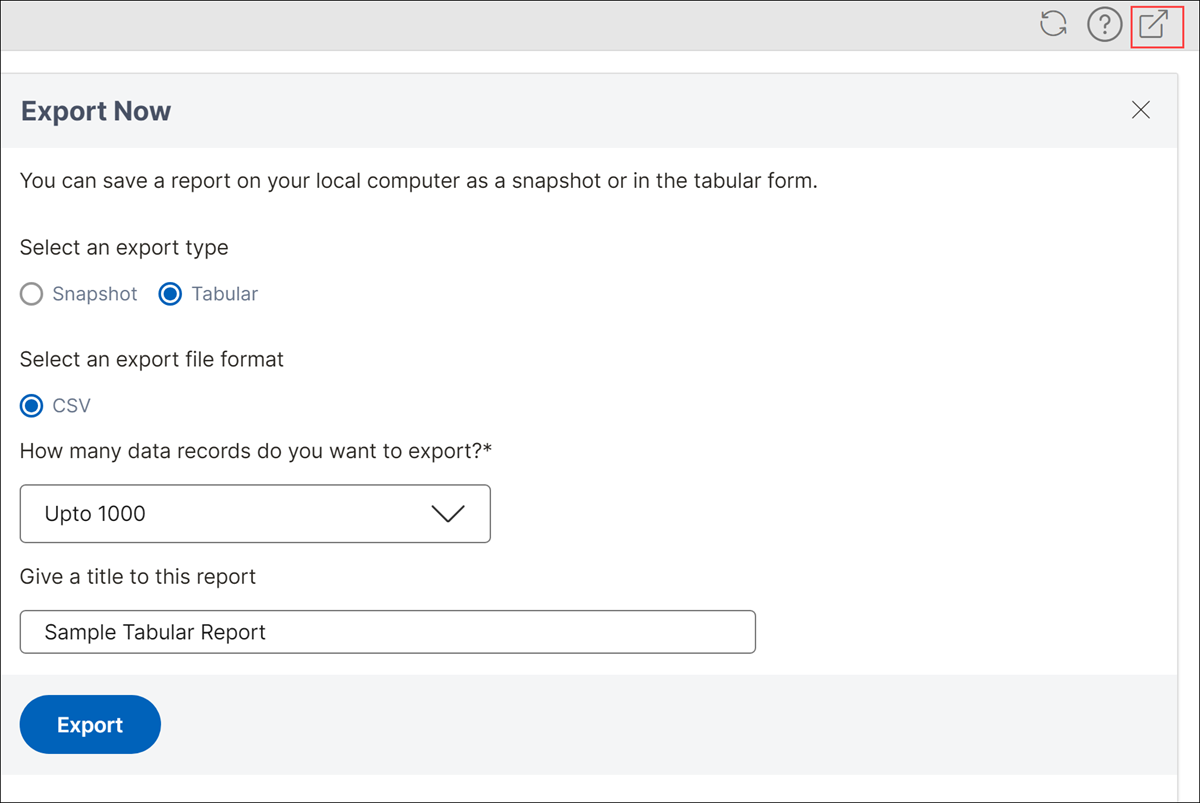
表形式のエクスポートタイプの場合:
リリース14.1ビルド25.x以降、WAFスキャナーレポートを表形式でエクスポートできます。
-
CSVファイル形式を選択します。
-
リストからエクスポートするデータレコードの数を選択します。
-
レポートのタイトルを入力します。
-
エクスポートをクリックします。
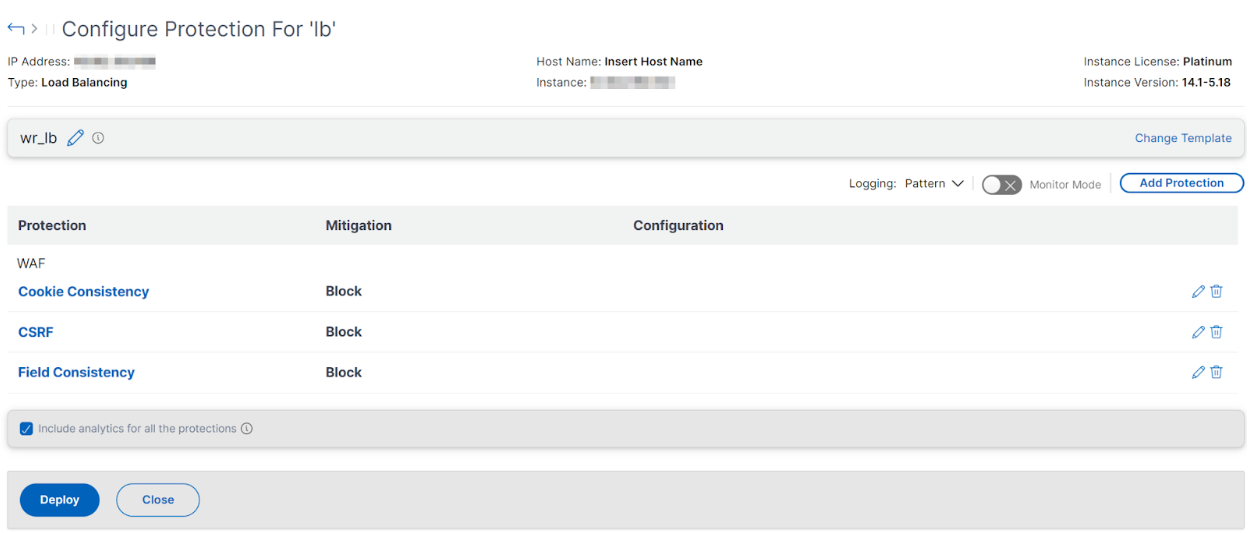
保護を選択してカスタマイズする
OWASP Top 10
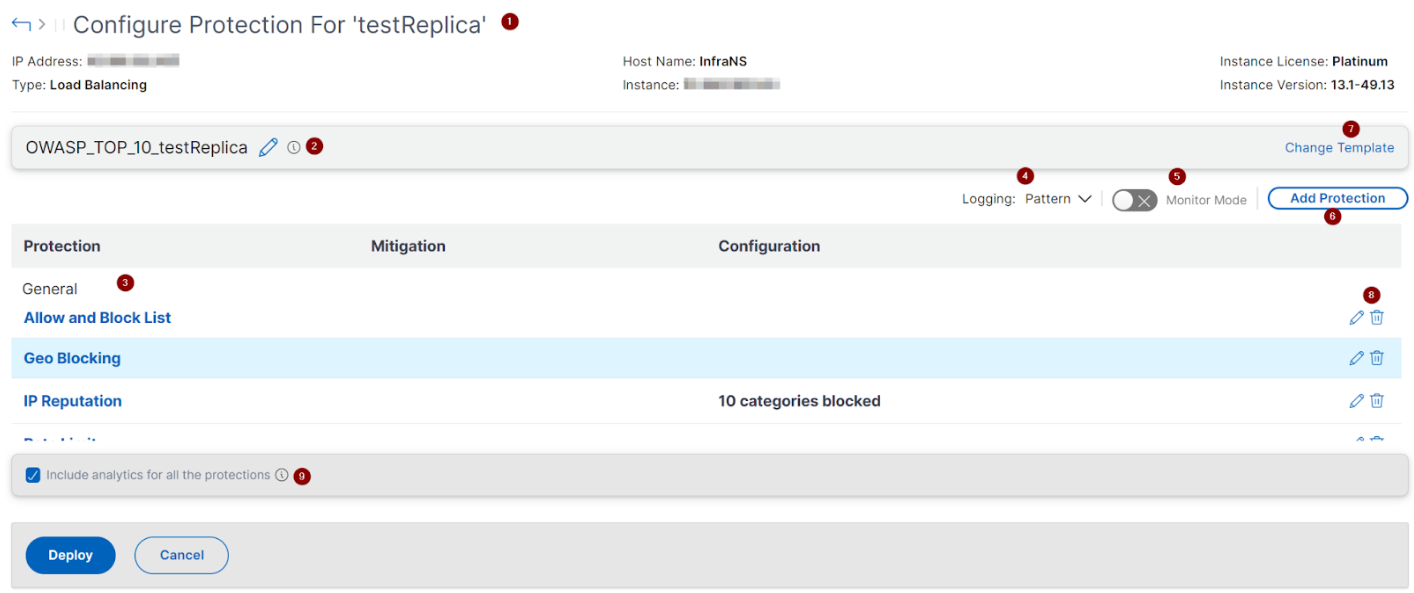
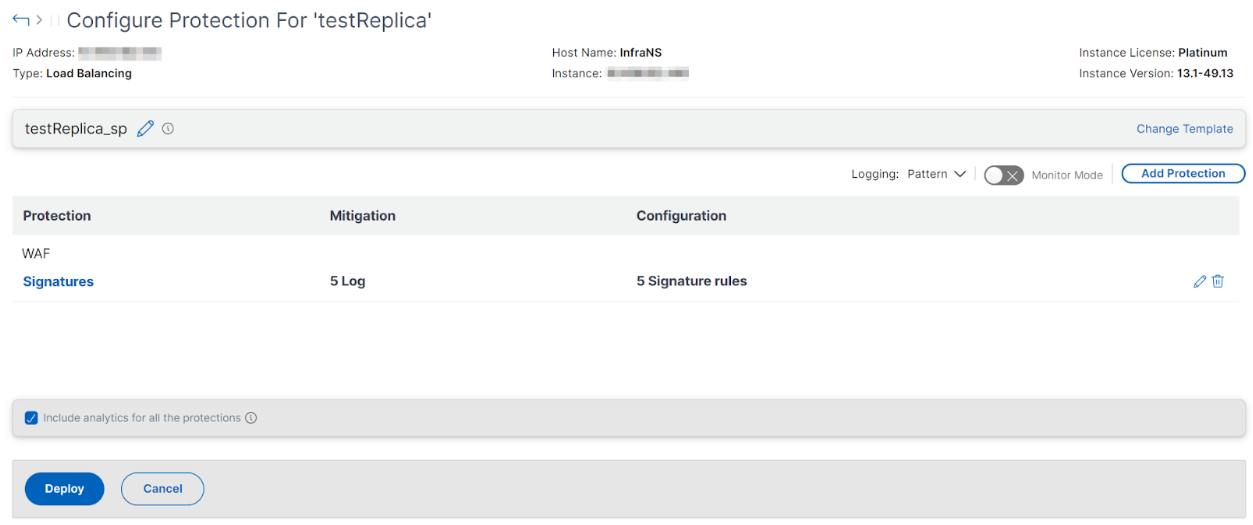
1 - IPアドレス、仮想サーバータイプ、ライセンスタイプ、アプリケーションが構成されているインスタンスなど、アプリケーションに関する情報を提供します。
2 - 選択したテンプレートを表示します。選択に応じて名前を変更できます。
3 - 保護を表示します。一部の保護には追加情報が必要です。
4 - 詳細ログタイプを表示します。次のオプションを選択できます。
-
パターン。違反パターンのみをログに記録します。
-
パターンペイロード。違反パターンと150バイトの追加JSONペイロードをログに記録します。
-
パターン、ペイロード、ヘッダー。違反パターン、150バイトの追加JSONペイロード、およびHTTPヘッダー情報をログに記録します。
5 - モニターモードを有効にできます。モニターモードを有効にすると、トラフィックはログに記録されるだけで、緩和策はアクティブになりません。
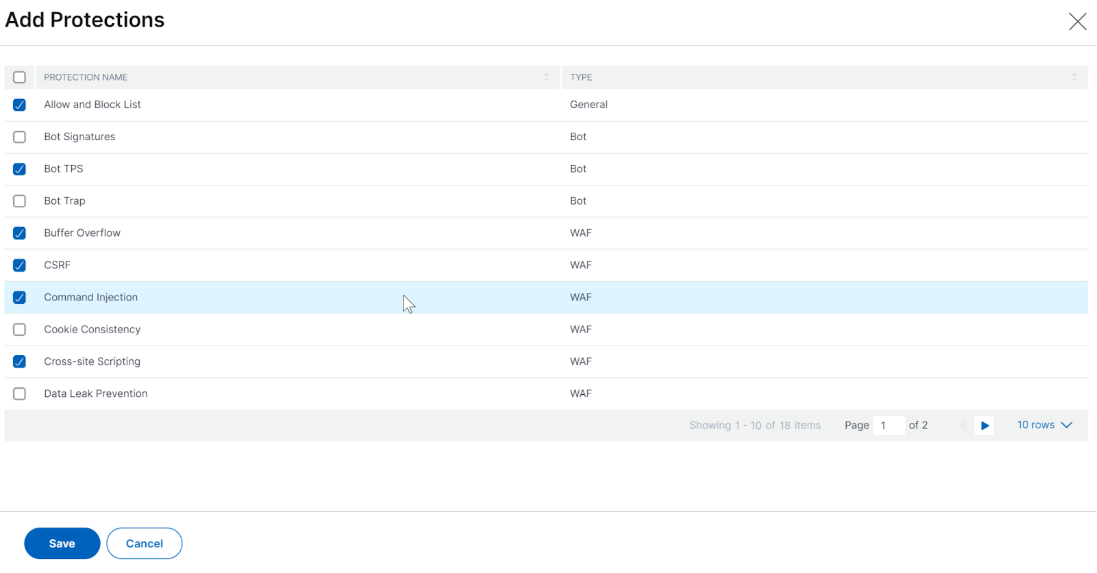
6 - 保護を追加できます。「保護の追加」をクリックし、追加する保護を確認します。
7 - 「テンプレートの変更」オプションを使用して、新しいテンプレートを選択できます。
8 - 保護を編集または削除できます。
9 - 選択した保護の分析を有効にします。このオプションはデフォルトで選択されています。設定された保護の分析は、セキュリティ > セキュリティ違反で表示できます。
保護を設定したら、「展開」をクリックします。