
NetScaler Console のアップグレード
重要:
ファイルベースライセンスは、April 15, 2026をもってEOL(サポート終了)となります。すべてのNetScaler (ADC, SVM) インスタンスは、この日付までにLAS準拠バージョンにアップグレードし、LASベースのライセンスを使用するように移行する必要があります。 LAS互換の最小要件となるNetScalerバージョンは次のとおりです。
-
NetScaler ADC: 14.1–51.80, 13.1-60.29, 13.1-37.247 (FIPS), 14.1-66.68 (FIPS)
-
NetScaler SVM: 14.1–51.83, 13.1-60.30
After April 15, 2026、NetScaler ADCおよびSVMリリース14.1-66.x以降では、NetScalerのアップグレード前に、アップグレード関連のチェックがトリガーされます。このチェックは、NetScaler (ADC, SVM) がファイルベースライセンスをまだ使用しているかどうかを検証し、使用している場合は「NetScaler Upgrade Blocked: File-based licensing in use」というエラーでアップグレードがブロックされます。この予防措置により、NetScalerインスタンスがアップグレードを続行し、After April 15, 2026にライセンスなしの状態になることを防ぎます。 アップグレードのブロックを解除する方法とそれに伴うリスクを理解するには、CitrixサポートまたはATS担当者にお問い合わせください。
Related information
アップグレード前のチェック
NetScaler Consoleからアップグレードをトリガーする前に、システムは自動的にアップグレード前のチェックを実行し、システムの準備状況とアップグレードイメージの整合性を検証します。このチェックにより、アップグレードがスムーズに進行し、アップグレードプロセス中に障害が発生する可能性が低減されます。
注:
アップグレード前のチェック機能は、NetScaler Console 14.1リリースビルド56.x以降で利用可能です。このチェックは、オンプレミスのNetScaler Consoleを通じて開始されるすべてのアップグレードの前に自動的に実行されます。
チェックで問題が検出された場合、NetScaler Consoleは不一致に関する詳細情報を表示し、アップグレードを続行する前にそれらに対処するよう促します。
アップグレード前のチェックには、次の検証が含まれます。
-
メモリ可用性チェック – NetScaler Consoleが安全にアップグレードを実行するのに十分な利用可能なRAMを持っていることを検証します。
-
ディスク容量チェック – アップグレードイメージの抽出とインストールに必要な空きディスク容量が利用可能であることを確認します。
-
イメージファイル要件チェック – アップグレードに必要なすべての必須イメージファイルが利用可能であることを確認します。
-
イメージファイル整合性チェック – アップグレードイメージのチェックサムを検証し、ファイルが完全で破損していないことを確認します。
-
LAS移行チェック - NetScaler Consoleが、プール型またはフレックス型ライセンスタイプにファイルベースのライセンスをApril 15, 2026以降も使用しているかどうかを確認します。注:LAS移行チェックはApril 15, 2026に有効になり、プール型およびフレックス型ライセンスタイプに適用されます。この日付以降、ファイルベースのライセンスがまだ使用されている状態でNetScaler Console 14.1‑66.x以降にアップグレードしようとすると、アップグレードは許可されません。このチェックは、NetScaler ConsoleオンプレミスがApril 15, 2026以降にアップグレードを続行し、アップグレード後にNetScalerインスタンスがライセンスなしになるのを防ぐために行われます。この制限に遭遇した場合は、CitrixサポートまたはATS担当者に連絡してガイダンスを受けてください。LASアップグレード前チェックが失敗すると、次のエラーが表示されます。
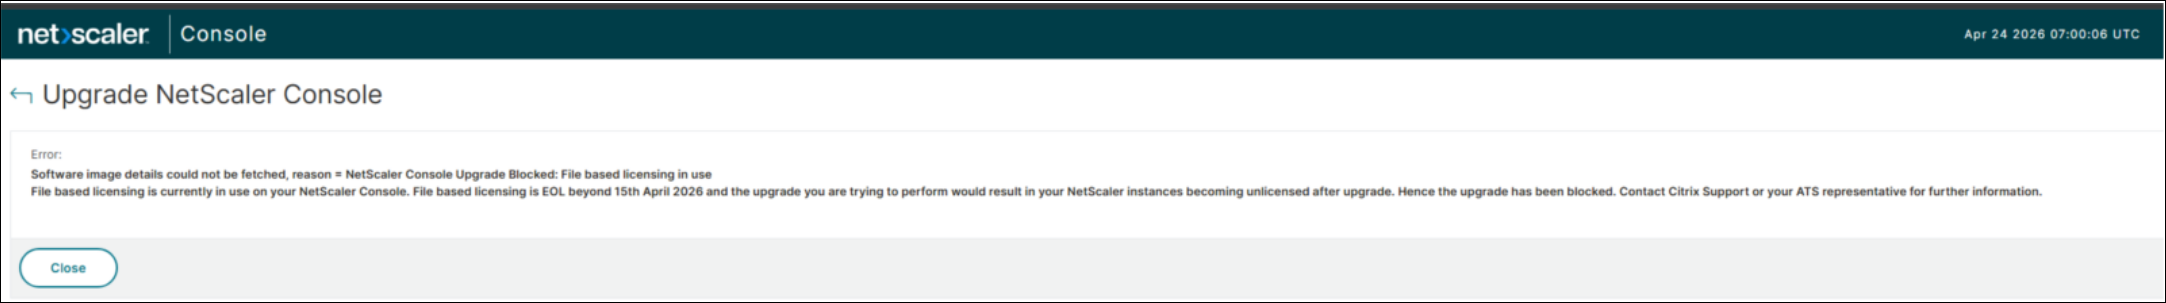
リソースとファイルの検証に加えて、NetScaler Consoleは安全なアップグレードを確実にするためにシステムの健全性と接続性を検証します。検証には次のチェックが含まれます。
-
データベース整合性チェック – 不足または破損したデータベースファイルを検出し、アップグレードの失敗を防ぎます。
-
データベースストリーミングチャネルステータス – ストリーミングチャネルがアクティブで動作していることを確認します。
-
セカンダリノード接続 – 冗長性のためにセカンダリノードとの適切な通信を保証します。
-
パスワードなしSSH検証 – セカンダリノードへのパスワードなしSSHログインが機能していることを確認します。
アップグレード前チェック機能には、次の利点があります。
-
アップグレード前にこれらの検証を実行することで、リソース不足やイメージファイルの破損による障害を防ぐことができます。
-
潜在的な問題を事前に特定することで、アップグレード前チェックはアップグレードの信頼性を向上させ、リカバリや再インストール作業によるダウンタイムを最小限に抑えます。
NetScaler Consoleをアップグレードするには:
-
「Settings > Administration」に移動します。「System Maintenance」の下にある「Upgrade NetScaler Console」をクリックします。
-
「Upgrade NetScaler Console」ページで、「Local」(ローカルコンピューター)または「Appliance」のいずれかを選択して、新しいイメージファイルをアップロードします。注「Appliance」を選択する場合は、NetScaler Console の
/var/mps/mps_imagesでアップグレードイメージが利用可能であることを確認してください。デフォルトでは、アップグレードが正常に完了すると、ソフトウェアイメージはクリーンアップされます。 -
「OK」をクリックします。「コンソールのアップグレード」(/en-us/netscaler-application-delivery-management-software/media/mas-upgrade-new.png)
LAS のアップグレード前チェックが失敗した場合の NetScaler Console アップグレードのブロック解除
このオプションは、NetScaler Console のアップグレードを直ちに続行する必要があり、以下に説明するライセンスへの影響を理解し、受け入れる場合にのみ使用してください。アップグレード後もライセンスを維持することが目標である場合は、CitrixサポートまたはATS担当者にお問い合わせください。
前提条件: NetScaler Console または VM へのシェルアクセスと、
/var/tmp の下にファイルを作成するための十分な権限が必要です。
アップグレードのブロックを解除するには:
-
NetScaler Console シェルにログインします。
-
バイパスフラグファイルを作成します。
touch /var/tmp/skip_las_checks -
アップグレードを再実行します。NetScaler Console は
skip_las_checksフラグを検出し、LAS 検証をスキップして、アップグレードワークフローを続行できるようにします。
重要:
LASアップグレード前チェックをバイパスし、ファイルベースのプールライセンスまたはフレックスライセンスがまだ使用されている状態で続行した場合、NetScaler Consoleのアップグレード後、管理対象のすべてのNetScalerインスタンスのライセンスが失効する可能性があります。
NetScaler Consoleオンプレミス版のアップグレード後、プールライセンスまたはフレックスライセンスのLAS移行を完了し、各NetScalerインスタンスが正しくライセンスされていることを確認してください。
代替アプローチまたは移行シーケンスに関するサポートが必要な場合は、CitrixサポートまたはATS担当者にお問い合わせください。