
ロールベースのアクセス制御
NetScaler Consoleは、きめ細かなロールベースのアクセス制御 (RBAC) を提供します。これにより、企業内の個々のユーザーのロールに基づいてアクセス権限を付与できます。このコンテキストでは、アクセスとは、ファイルの表示、作成、変更、削除など、特定のタスクを実行する能力を指します。ロールは、企業内のユーザーの権限と責任に基づいて定義されます。たとえば、あるユーザーはすべてのネットワーク操作を実行できる一方、別のユーザーはアプリケーションのトラフィックフローを監視し、構成テンプレートの作成を支援できます。
ロールはポリシーによって決定されます。ポリシーを作成した後、ロールを作成し、各ロールを1つ以上のポリシーにバインドし、ユーザーにロールを割り当てます。ユーザーグループにロールを割り当てることもできます。
グループとは、共通の権限を持つユーザーの集まりです。たとえば、特定のデータセンターを管理しているユーザーはグループに割り当てることができます。ロールとは、特定の条件に基づいてユーザーまたはグループに付与されるIDです。NetScaler Consoleでは、ロールとポリシーの作成はNetScalerのRBAC機能に固有のものです。ロールとポリシーは、企業のニーズの変化に応じて、個々のユーザーの特権を個別に更新することなく、簡単に作成、変更、または廃止できます。
ロールは、機能ベースまたはリソースベースにすることができます。たとえば、SSL/セキュリティ管理者とアプリケーション管理者を考えてみましょう。SSL/セキュリティ管理者は、SSL証明書の管理および監視機能に完全にアクセスできる必要がありますが、システム管理操作には読み取り専用アクセス権が必要です。アプリケーション管理者は、スコープ内のリソースのみにアクセスできる必要があります。
例:
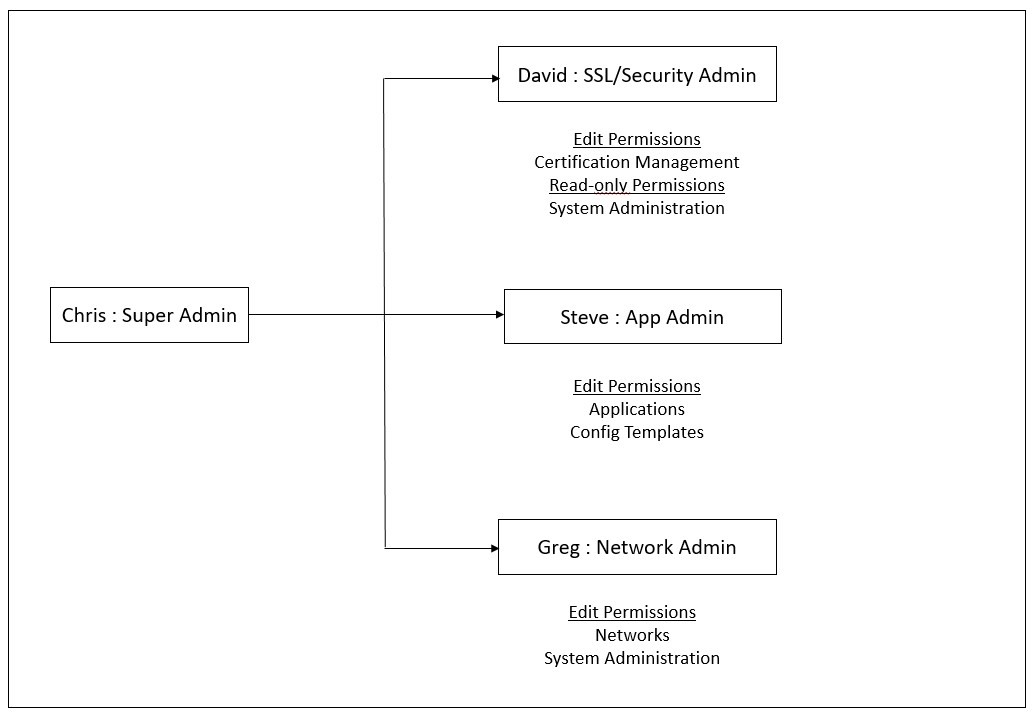
NetScalerグループの責任者であるChrisは、彼の組織におけるNetScaler Consoleのスーパー管理者です。Chrisは、セキュリティ管理者、アプリケーション管理者、ネットワーク管理者の3つの管理者ロールを作成します。
セキュリティ管理者であるDavidは、SSL証明書の管理と監視に完全にアクセスできる必要がありますが、システム管理操作には読み取り専用アクセス権も必要です。
アプリケーション管理者であるSteveは、特定のアプリケーションと特定の構成テンプレートにのみアクセスする必要があります。
ネットワーク管理者であるGregは、システムおよびネットワーク管理へのアクセスが必要です。
Chrisはまた、ローカルユーザーであるか外部ユーザーであるかに関わらず、すべてのユーザーにRBACを提供する必要があります。
NetScaler Consoleユーザーは、ローカルで認証することも、外部サーバー (RADIUS/LDAP/TACACS) を介して認証することもできます。RBAC設定は、採用されている認証方法に関係なく、すべてのユーザーに適用できる必要があります。
次の図は、管理者およびその他のユーザーが持つ権限と、組織内での彼らのロールを示しています。
Related information
制限事項
RBACは、以下のNetScaler Console機能では完全にサポートされていません。
-
アナリティクス - RBACはアナリティクスモジュールでは完全にサポートされていません。RBACのサポートはインスタンスレベルに限定されており、Web Insight、SSL Insight、Gateway Insight、HDX™ Insight、およびWAFセキュリティ違反のアナリティクスモジュールでは、アプリケーションレベルには適用されません。例:
例1: インスタンスベースのRBAC (サポートされています)
いくつかのインスタンスを割り当てられた管理者は、Web Insight \> インスタンスの下でそれらのインスタンスのみを表示でき、Web Insight \> アプリケーションの下で対応する仮想サーバーのみを表示できます。これは、RBACがインスタンスレベルでサポートされているためです。
例2: アプリケーションベースのRBAC (サポートされていません)
いくつかのアプリケーションを割り当てられた管理者は、Web Insight \> アプリケーションの下にあるすべての仮想サーバーを表示できますが、それらにアクセスすることはできません。これは、RBACがアプリケーションレベルではサポートされていないためです。
-
オーケストレーション - RBACはオーケストレーションではサポートされていません。