
CVE-2026-13474の脆弱性を修正する
NetScaler Consoleセキュリティアドバイザリダッシュボードの「現在のCVE >
<number of> NetScalerインスタンスは共通脆弱性識別子 (CVE) の影響を受けています」の下に、この特定のCVEによって脆弱なすべてのインスタンスが表示されます。CVE-2026-13474の影響を受けるインスタンスの詳細を確認するには、CVE-2026-13474を選択し、影響を受けるインスタンスを表示をクリックします。
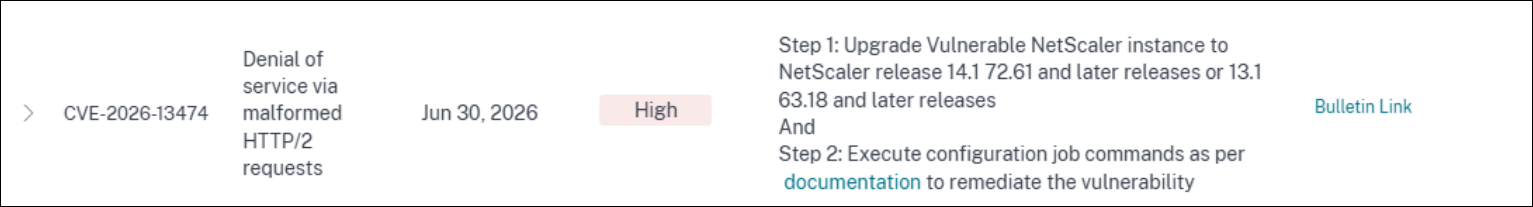
「
<number of> CVEの影響を受けるNetScalerインスタンス」ウィンドウが表示されます。ここには、CVE-2026-13474の影響を受けるNetScalerインスタンスの数と詳細が表示されます。
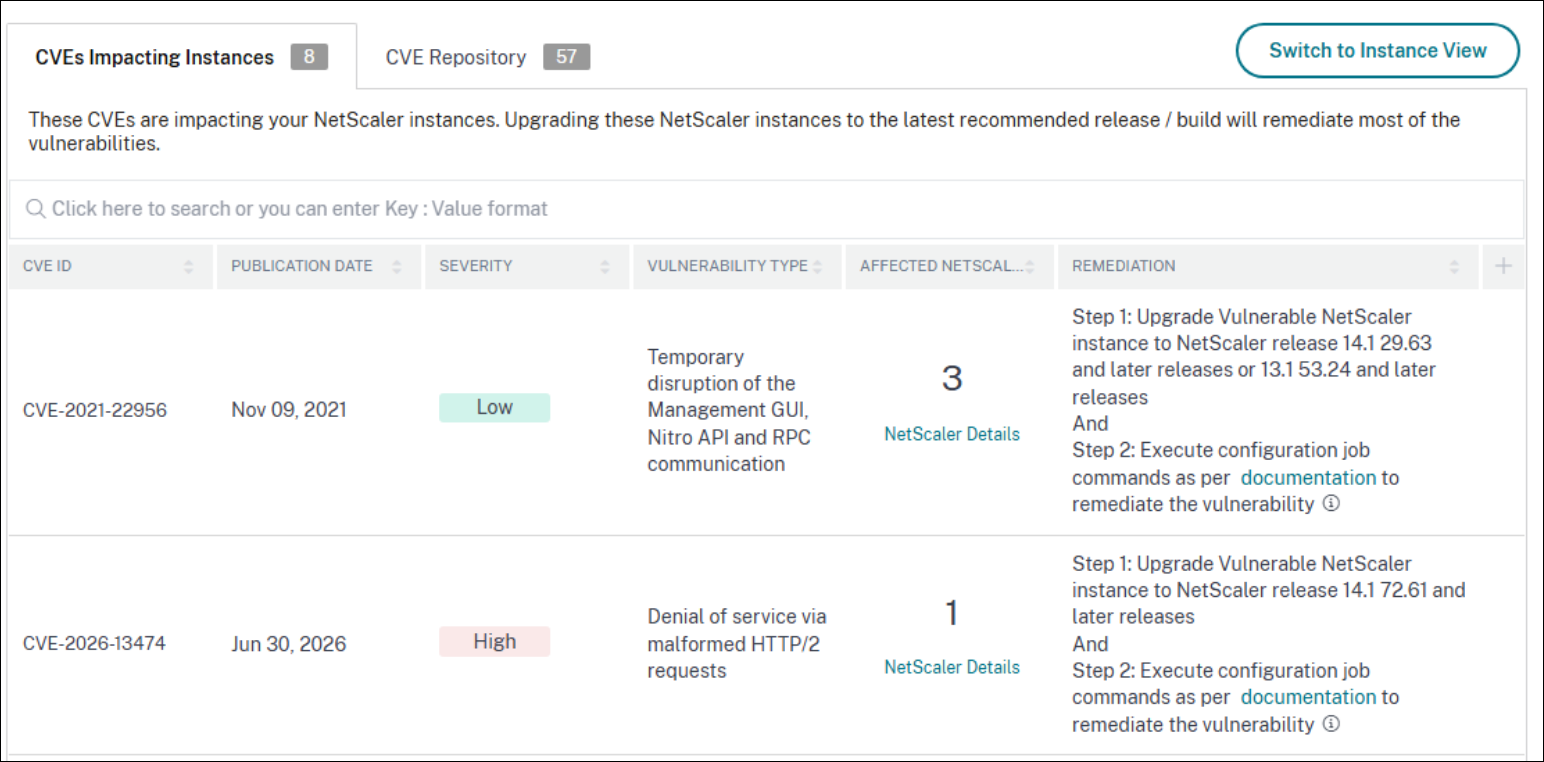
セキュリティアドバイザリダッシュボードの詳細については、セキュリティアドバイザリを参照してください。
Related information
CVE-2026-13474を修正する
CVE-2026-13474の影響を受けるNetScalerインスタンスの場合、修正は2段階のプロセスです。GUIの「現在のCVE > NetScalerインスタンスはCVEの影響を受けています」の下に、ステップ1と2が表示されます。
2つのステップは次のとおりです。
-
脆弱なNetScalerインスタンスを、修正を含むリリースおよびビルドにアップグレードする。
-
構成ジョブでカスタマイズ可能な組み込み構成テンプレートを使用して、必要な構成コマンドを適用する。
「現在のCVE > CVEの影響を受けるNetScalerインスタンス」の下に、この2段階の修正プロセスには、アップグレードワークフローに進むと構成ジョブワークフローに進むという2つの異なるワークフローが表示されます。
ステップ1:影響を受けるNetScalerインスタンスをアップグレードする
脆弱なインスタンスをアップグレードするには、インスタンスを選択し、アップグレードワークフローに進むをクリックします。アップグレードワークフローが開き、脆弱なNetScalerインスタンスがすでに設定されています。
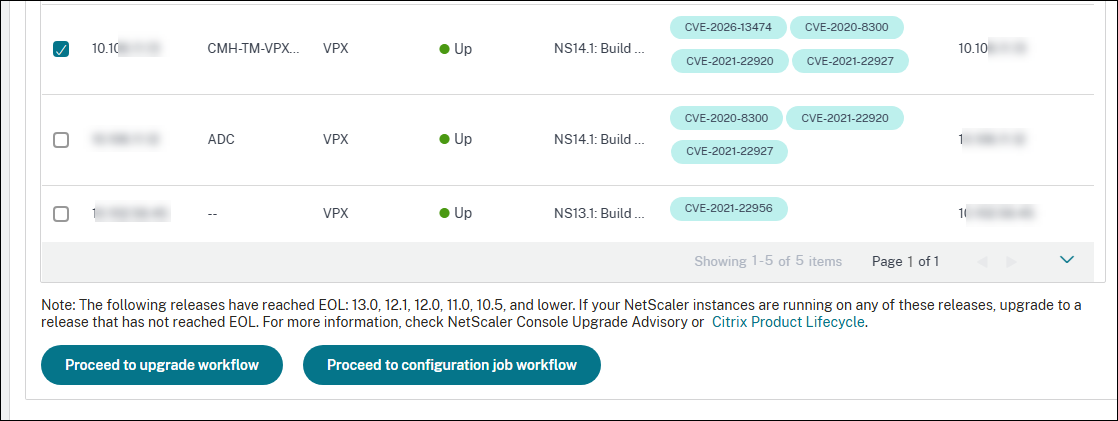
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、NetScalerアップグレードジョブの作成を参照してください。
ステップ2:構成コマンドを適用する
影響を受けるインスタンスをアップグレードした後、
<number of> CVEによって影響を受けるNetScalerインスタンスウィンドウで、CVE-2026-13474によって影響を受けるインスタンスを選択し、構成ジョブワークフローに進むをクリックします。ワークフローには次のステップが含まれます。
-
構成のカスタマイズ。
-
自動入力された影響を受けるインスタンスの確認。
-
ジョブの変数に対する入力の指定。
-
変数入力が設定された最終構成の確認。
-
ジョブの実行。
インスタンスを選択し、構成ジョブワークフローに進むをクリックする前に、以下の点に留意してください。
-
CVE-2026-13474のみによって影響を受ける複数のNetScalerインスタンスの場合:すべてのインスタンスで構成ジョブを一度に実行できます。たとえば、NetScaler 1、NetScaler 2、NetScaler 3があり、これらすべてがCVE-2026-13474のみによって影響を受けているとします。これらのインスタンスをすべて選択し、構成ジョブワークフローに進むをクリックすると、構成の選択の下に組み込みの構成テンプレートが自動入力されます。
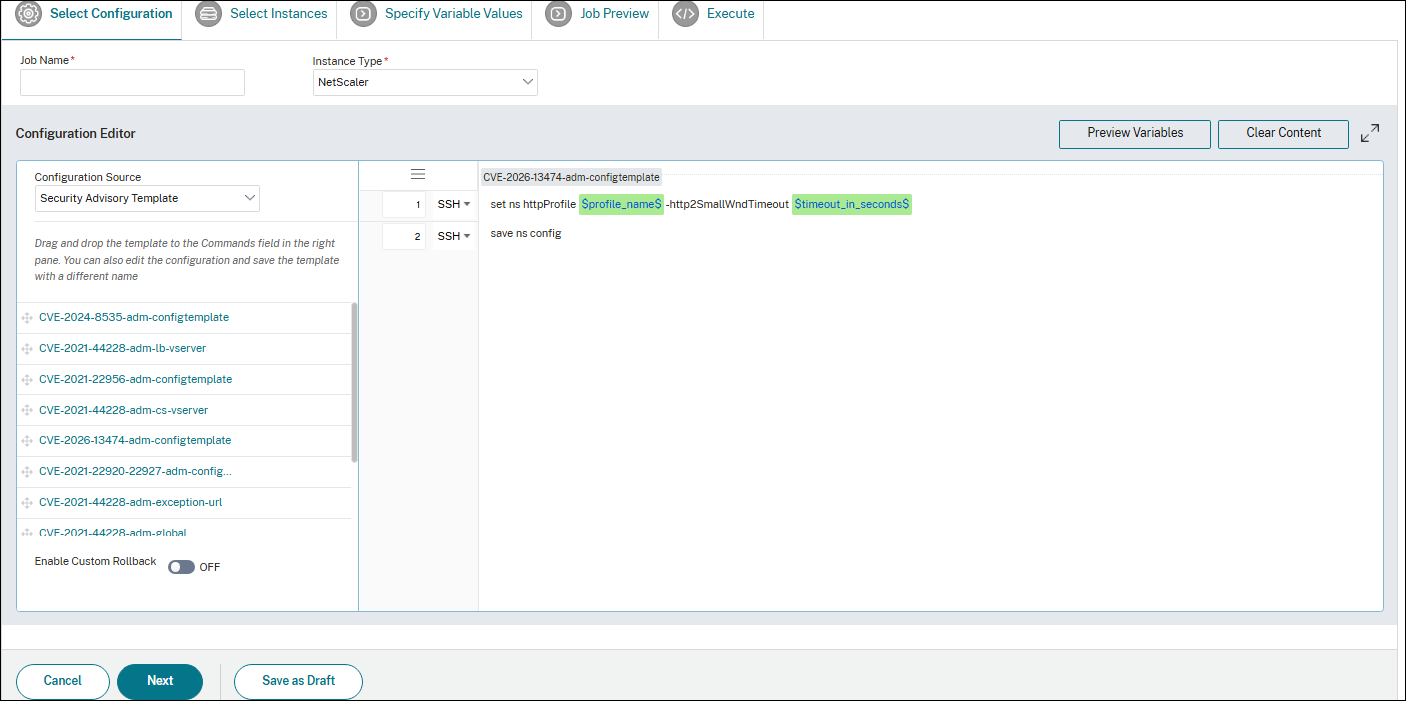
ステップ1:構成の選択
構成ジョブワークフローでは、組み込みの構成ベーステンプレートが構成の選択の下に自動入力されます。
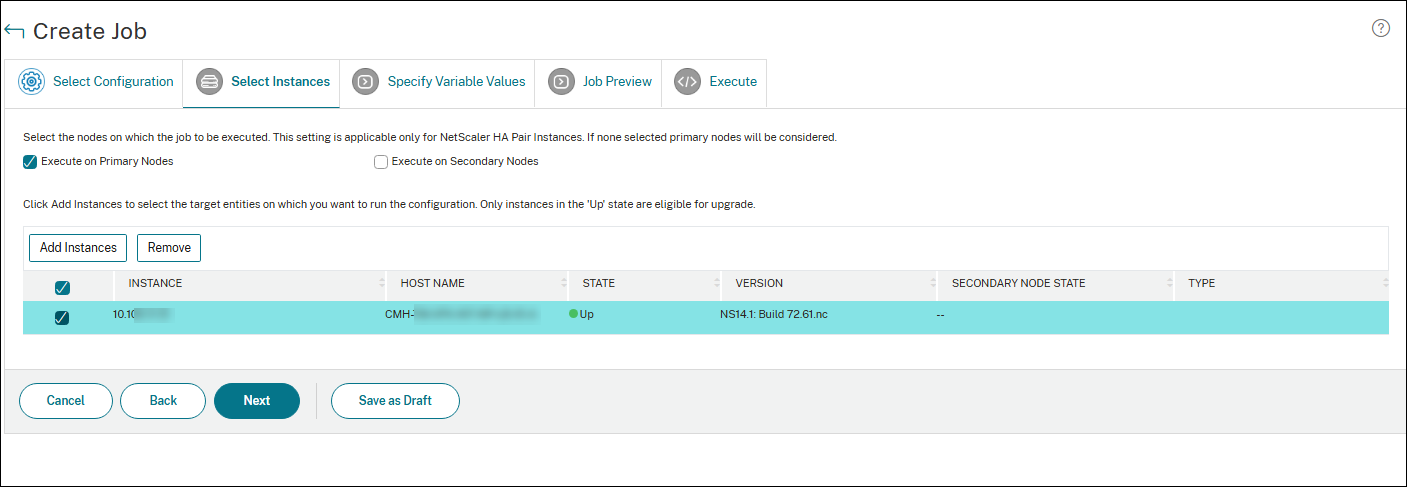
ステップ2:インスタンスの選択
影響を受けるインスタンスは、インスタンスの選択の下に自動入力されます。インスタンスを選択し、次へをクリックします。次のステップで、構成をプレビューし、次へをクリックします。
注:
セキュリティアドバイザリを使用するクラスターモードのNetScalerインスタンスの場合、NetScaler Consoleは、クラスター構成コーディネーター (CCO) ノードでのみ構成ジョブの実行をサポートします。CCO以外のノードでは、コマンドを個別に実行してください。
ステップ3:構成を実行する
完了をクリックして、構成ジョブを実行します。
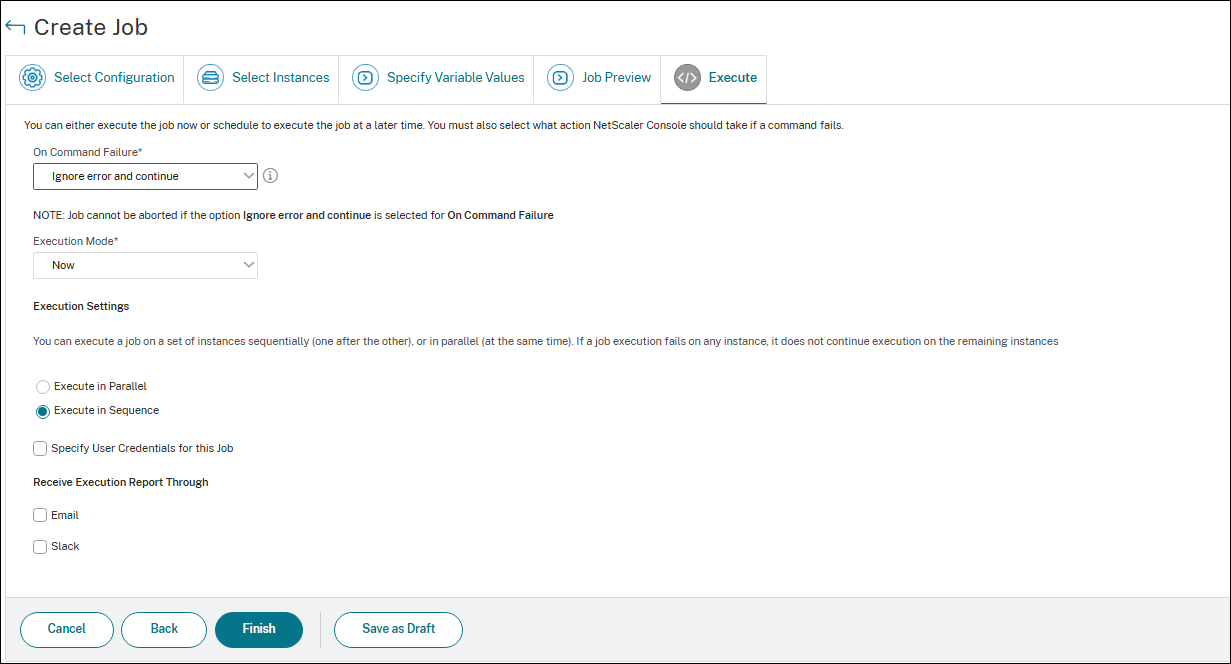
ジョブが実行されると、インフラストラクチャ > 構成 > 構成ジョブの下に表示されます。
すべての脆弱なNetScalerインスタンスに対して2つの修復手順を完了した後、オンデマンドスキャンを実行して、改訂されたセキュリティ体制を確認できます。