
グループを構成する
NetScaler Consoleでは、グループは機能レベルとリソースレベルの両方のアクセスを持つことができます。例えば、あるユーザーグループは選択されたNetScalerインスタンスのみにアクセスでき、別のグループは選択されたいくつかのアプリケーションのみにアクセスできる、といった具合です。
グループを作成する際、グループにロールを割り当てたり、グループにアプリケーションレベルのアクセスを提供したり、グループにユーザーを割り当てたりできます。そのグループ内のすべてのユーザーには、NetScaler Consoleで同じアクセス権が割り当てられます。
NetScaler Consoleでは、ネットワーク機能エンティティの個々のレベルでユーザーアクセスを管理できます。エンティティレベルで、ユーザーまたはグループに特定の権限を動的に割り当てることができます。
NetScaler Consoleは、仮想サーバー、サービス、サービスグループ、およびサーバーをネットワーク機能エンティティとして扱います。
-
仮想サーバー (アプリケーション) - ロードバランシング (lb)、GSLB、コンテキストスイッチング (CS)、キャッシュリダイレクション (CR)、認証 (
Auth)、およびNetScaler Gateway (VPN) -
サービス - ロードバランシングおよびGSLBサービス
-
サービスグループ - ロードバランシングおよびGSLBサービスグループ
-
サーバー - ロードバランシングサーバー
Related information
ユーザーグループを作成する
-
NetScaler Consoleで、設定 > ユーザーとロール > グループ に移動します。
-
追加 をクリックします。システムグループの作成 ページが表示されます。
-
グループ名 フィールドに、グループの名前を入力します。最大許容長は64文字です。
-
グループの説明 フィールドに、グループの説明を入力します。グループの良い説明を提供することで、後でグループの役割と機能をよりよく理解するのに役立ちます。
-
「役割」セクションで、1つ以上の役割を「構成済み」リストに追加または移動します。「注:」:「利用可能」リストの下で、「新規」または「編集」をクリックして役割を作成または変更できます。または、「設定 > ユーザーと役割 > ユーザー」に移動してユーザーを作成または変更することもできます。
-
「ユーザーセッションタイムアウトの構成」を選択して、ユーザーがアクティブな状態を維持する期間を構成します。有効にすると、次のパラメーターを指定します。
-
「セッションタイムアウト」: ユーザーセッションがアクティブな状態を維持する必要がある期間を入力します。デフォルト値は15です。
-
「セッションタイムアウト単位」: リストからタイムアウト単位(分または時間)を選択します。デフォルト値は分です。
-
-
「ユーザーセッション制限」フィールドに、ユーザーごとに許可されるセッションの最大数を入力します。
「注:」:
最大40のユーザーセッションを構成できます。デフォルトでは、20のユーザーセッションが割り当てられます。ただし、管理者および読み取り専用ユーザーグループに属している場合は、デフォルトで40のユーザーセッションが割り当てられ、この値は変更できません。
システムグループの作成(/en-us/netscaler-application-delivery-management-software/media/create-system-group.jpg)
-
「次へ」をクリックします。「承認設定」タブで、次のリソースの承認設定を指定できます。
-
Autoscale™ グループ
-
インスタンス
-
アプリケーション
-
構成テンプレート
-
StyleBook
-
設定パック
-
ドメイン名
承認設定のカテゴリ(/en-us/netscaler-application-delivery-management-software/media/categories-authorization-settings.png)ユーザーがアクセスできるカテゴリから特定のリソースを選択したい場合があります。オートスケールグループ:ユーザーが表示または管理できる特定のオートスケールグループを選択する場合は、次の手順を実行します。-
すべてのオートスケールグループチェックボックスをオフにし、オートスケールグループの追加をクリックします。
-
リストから必要なオートスケールグループを選択し、OKをクリックします。
インスタンス:ユーザーが表示または管理できる特定のインスタンスを選択する場合は、次の手順を実行します。-
すべてのインスタンスチェックボックスをオフにし、インスタンスの選択をクリックします。
-
リストから必要なインスタンスを選択し、OKをクリックします。インスタンスの選択(/en-us/netscaler-application-delivery-management-software/media/selecting-instances.png)
タグ:関連付けられたタグに基づいて、ユーザーが特定のインスタンスを表示または管理することを承認するには:-
すべてのインスタンスチェックボックスをオフにし、タグの選択をクリックします。
-
リストから必要なタグを選択し、OKをクリックします。

後で、選択したタグにインスタンスを追加すると、承認されたユーザーは新しいインスタンスに自動的にアクセスできるようになります。タグとインスタンスへのタグの関連付けの詳細については、「タグを作成してインスタンスに割り当てる方法」を参照してください。アプリケーション:アプリケーションの選択リストを使用すると、必要なアプリケーションへのユーザーアクセスを許可できます。インスタンスを選択せずにアプリケーションへのアクセスを許可できます。ユーザーにアプリケーションへのアクセスを許可すると、インスタンスの選択に関係なく、そのアプリケーションにのみアクセスが許可されます。次のオプションが利用可能です。-
すべてのアプリケーション: このオプションはデフォルトで選択されています。NetScaler Console に存在するすべてのアプリケーションを追加します。
-
選択したインスタンスのすべてのアプリケーション: このオプションは、すべてのインスタンスカテゴリからインスタンスを選択した場合にのみ表示されます。選択したインスタンスに存在するすべてのアプリケーションを追加します。
-
特定のアプリケーション: このオプションを使用すると、ユーザーにアクセスさせたい必要なアプリケーションを追加できます。アプリケーションの追加をクリックし、リストから必要なアプリケーションを選択します。
-
個々のエンティティタイプの選択: このオプションを使用すると、特定の種類のネットワーク機能エンティティと対応するエンティティを選択できます。個々のエンティティを追加するか、必要なエンティティタイプの下にあるすべてのエンティティを選択して、ユーザーにアクセス権を付与できます。「バインドされたエンティティにも適用」オプションは、選択したエンティティタイプにバインドされているエンティティを承認します。たとえば、アプリケーションを選択し、「バインドされたエンティティにも適用」を選択すると、NetScaler Consoleは選択したアプリケーションにバインドされているすべてのエンティティを承認します。注:バインドされたエンティティを承認するには、1つのエンティティタイプのみを選択します。
正規表現を使用して、グループの正規表現基準を満たすネットワーク機能エンティティを検索して追加できます。指定された正規表現はNetScaler Consoleに永続化されます。正規表現を追加するには、次の手順を実行します。-
「正規表現の追加」をクリックします。
-
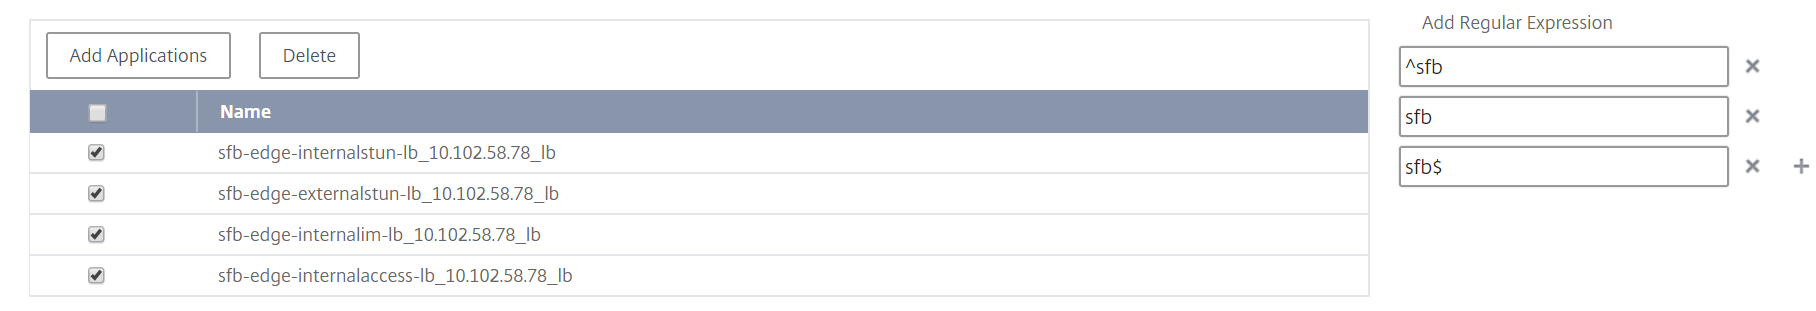
テキストボックスに正規表現を指定します。次の図は、「特定のアプリケーション」オプションを選択したときに、正規表現を使用してアプリケーションを追加する方法を示しています。
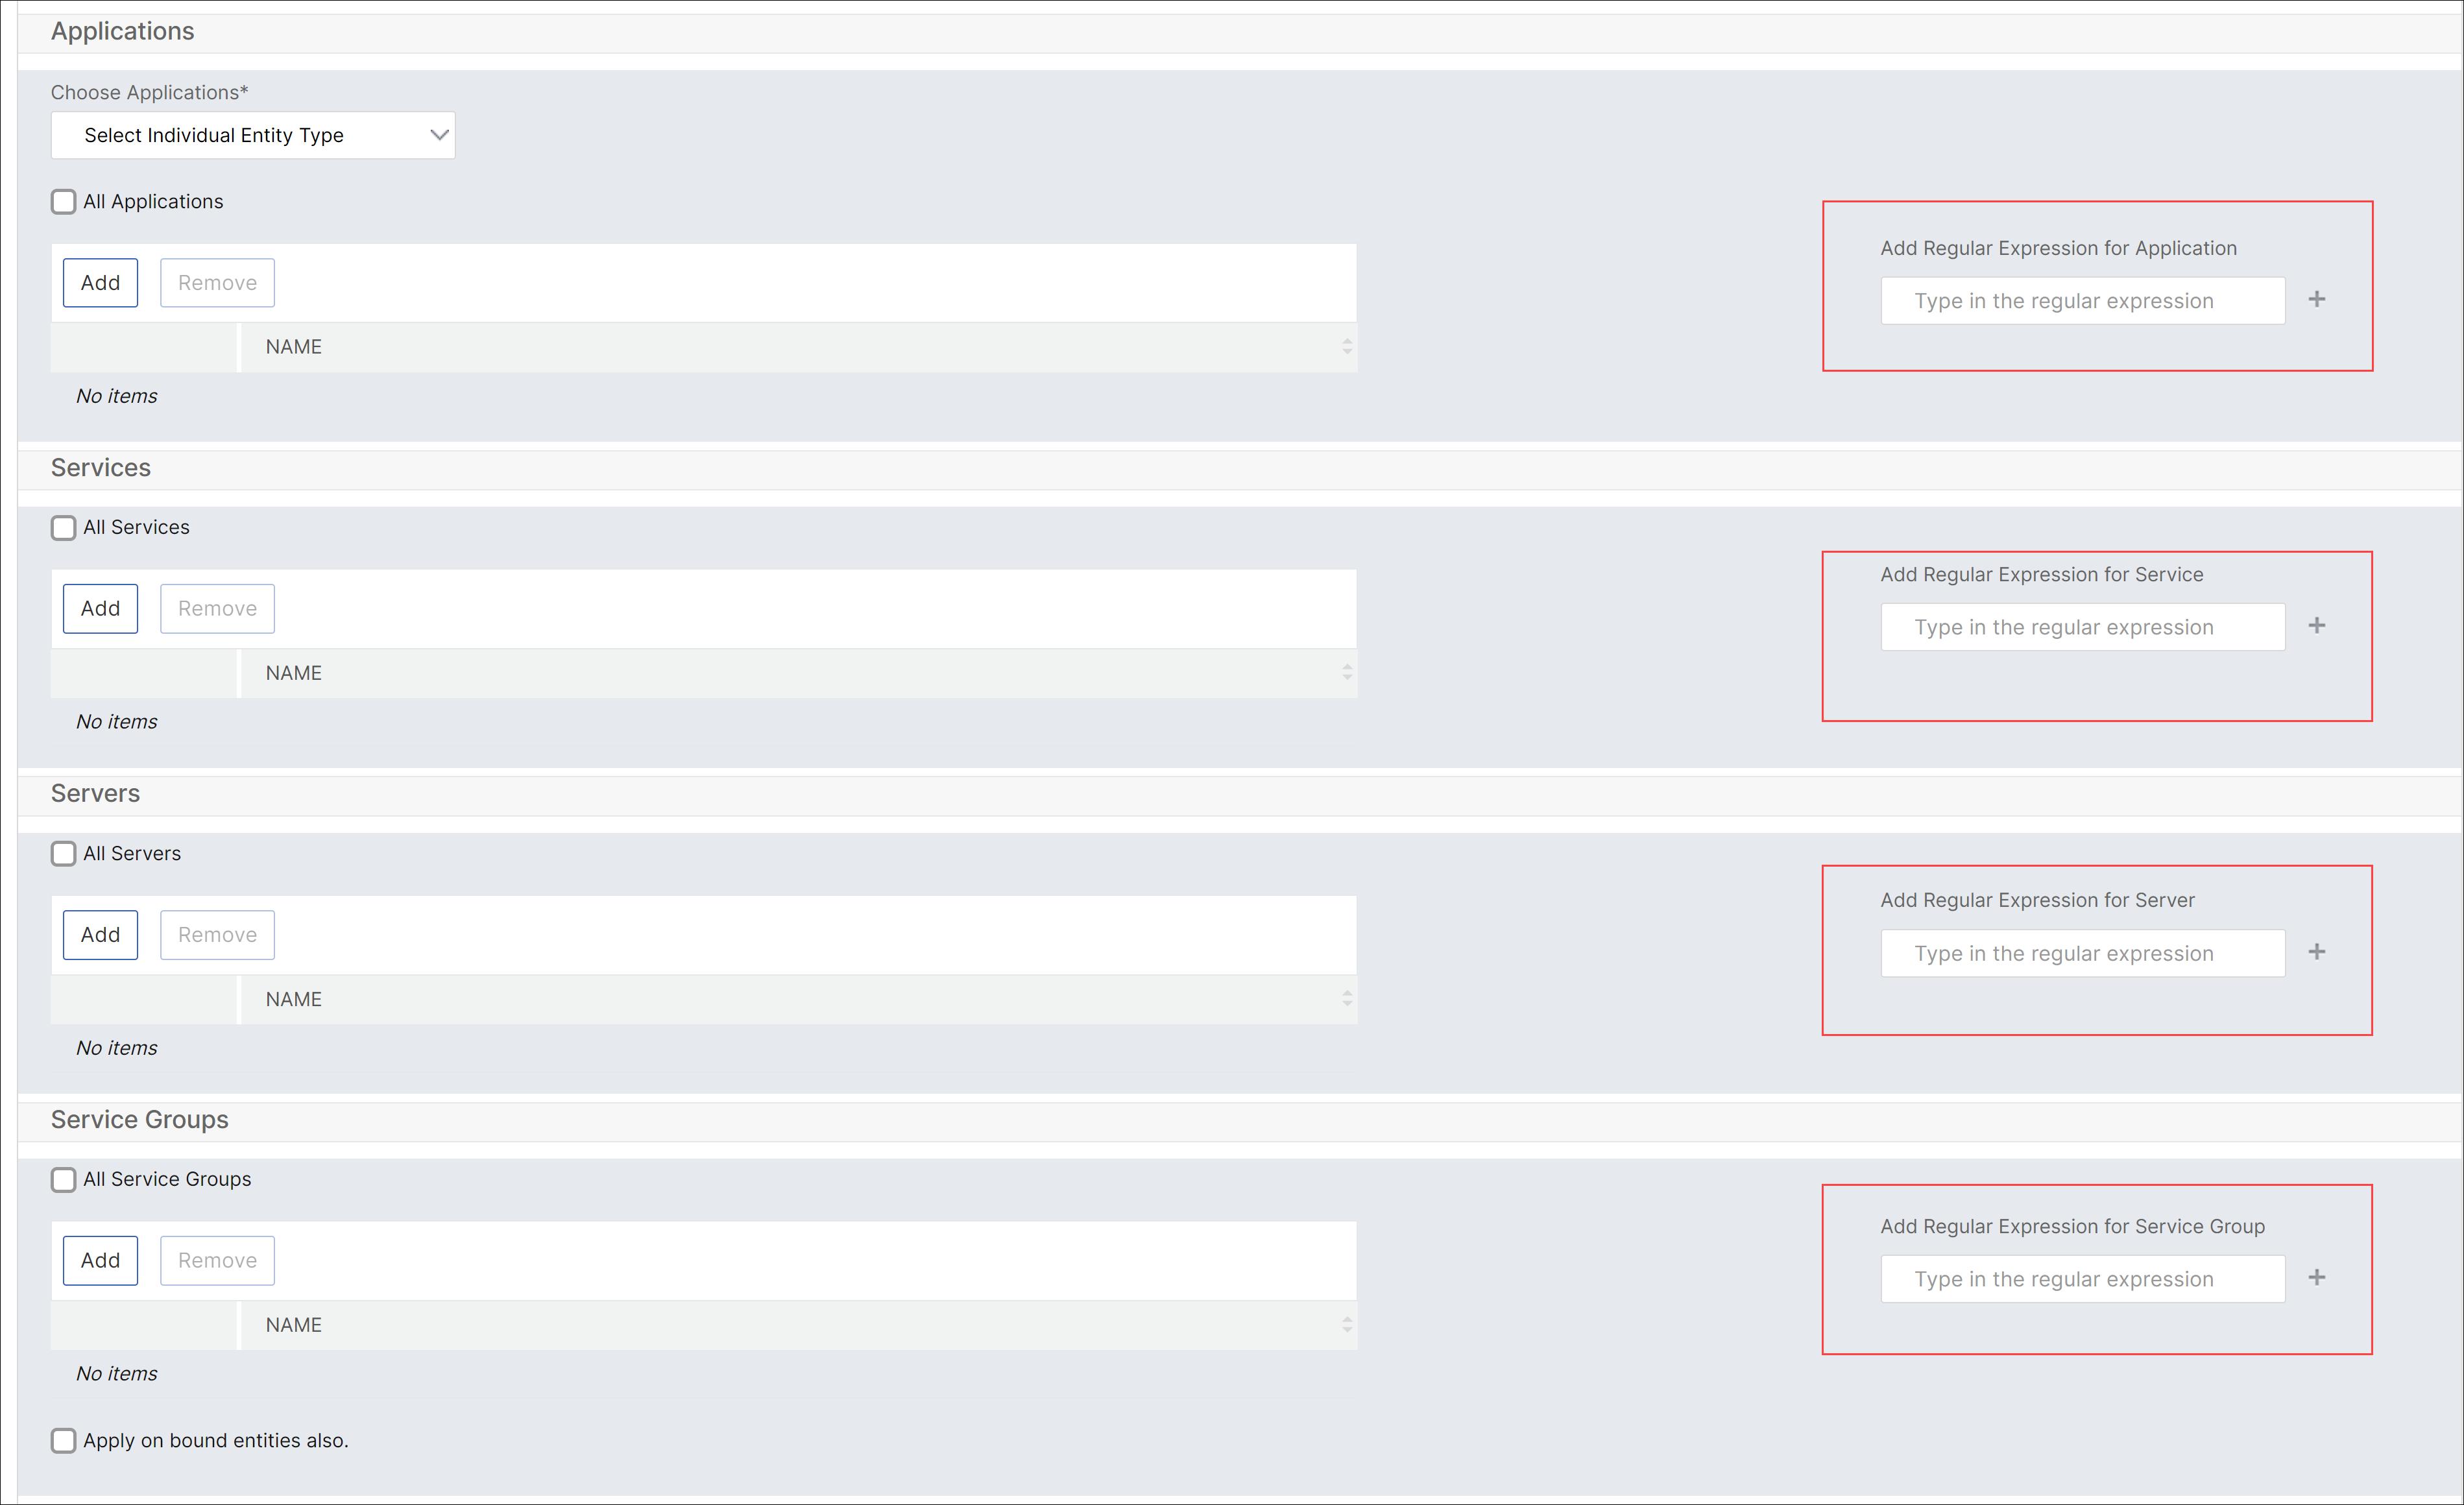
 次の図は、「個々のエンティティタイプを選択」オプションを選択したときに、正規表現を使用してネットワーク機能エンティティを追加する方法を示しています。
さらに正規表現を追加する場合は、「+」アイコンをクリックします。注:正規表現は、「サーバー」エンティティタイプのサーバー名のみに一致し、サーバーIPアドレスには一致しません。検出されたエンティティに対して「バインドされたエンティティにも適用」オプションを選択すると、ユーザーは検出されたエンティティにバインドされているエンティティに自動的にアクセスできます。正規表現は、承認スコープを更新するためにシステムに保存されます。新しいエンティティがそのエンティティタイプの正規表現に一致すると、NetScaler Console は承認スコープを新しいエンティティに更新します。構成テンプレート:ユーザーが表示または管理できる特定の構成テンプレートを選択する場合は、次の手順を実行します。-
すべての構成テンプレートチェックボックスをオフにし、構成テンプレートの追加をクリックします。
-
リストから必要なテンプレートを選択し、OKをクリックします。
StyleBook:ユーザーが表示または管理できる特定のStyleBookを選択する場合は、次の手順を実行します。-
すべてのStyleBookチェックボックスをオフにし、グループにStyleBookを追加をクリックします。個々のStyleBookを選択するか、フィルタークエリを指定してStyleBookを承認できます。個々のStyleBookを選択する場合は、個々のStyleBookペインからStyleBookを選択し、選択を保存をクリックします。クエリを使用してStyleBookを検索する場合は、カスタムフィルターペインを選択します。クエリはキーと値のペアの文字列であり、キーは
name、namespace、およびversionです。正規表現を値として使用して、グループの正規表現条件を満たすStyleBookを検索および追加することもできます。StyleBookを検索するためのカスタムフィルタークエリは、AndとOrの両方の操作をサポートしています。例:name=lb-mon|lb AND namespace=com.citrix.adc.stylebooks AND version=1.0このクエリは、次の条件を満たすStyleBookをリストします。-
StyleBook名は
lb-monまたはlbです。 -
StyleBookの名前空間は
com.citrix.adc.stylebooksです。 -
StyleBook のバージョンは
1.0です。
キー式に定義されている値式の間でOr演算を使用します。例:-
name=lb-mon|lbクエリは有効です。これは、名前がlb-monまたはlbのいずれかであるStyleBookを返します。 -
name=lb-mon | version=1.0クエリは無効です。
検索結果を表示するにはEnterを押し、クエリを保存 をクリックします。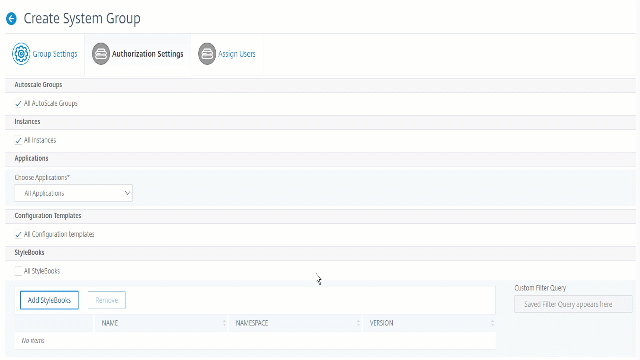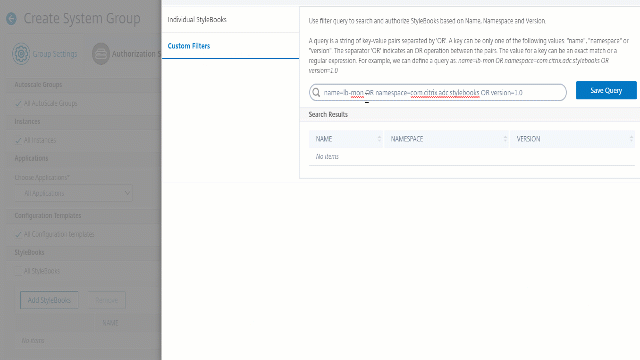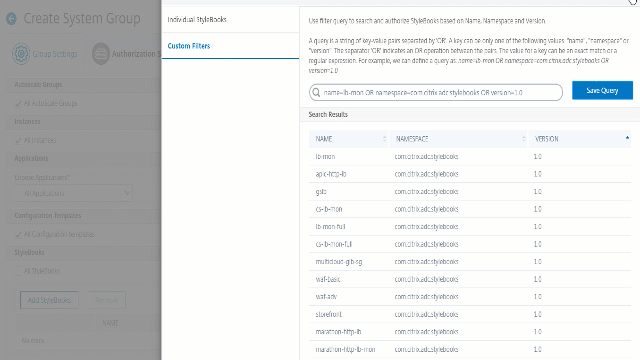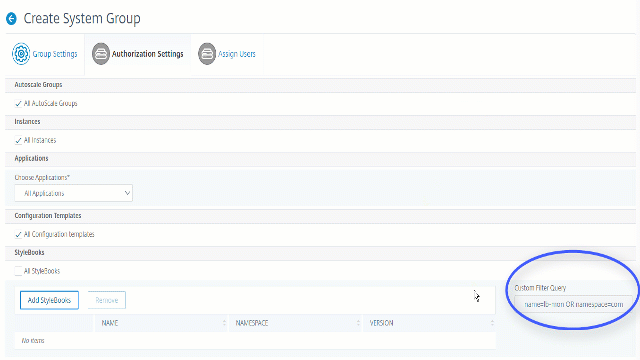 保存されたクエリは、カスタムフィルタクエリ に表示されます。保存されたクエリに基づいて、NetScaler Console はそれらの StyleBook へのユーザーアクセスを提供します。
-
-
リストから必要な StyleBook を選択し、OK をクリックします。グループを作成し、そのグループにユーザーを追加する際に、必要な StyleBook を選択できます。ユーザーが許可された StyleBook を選択すると、すべての依存 StyleBook も選択されます。
構成パック:構成パック で、次のいずれかのオプションを選択します。-
すべての構成: このオプションはデフォルトで選択されています。これにより、ユーザーは NetScaler Console にあるすべての構成を管理できます。
-
選択した StyleBook のすべての構成: このオプションは、選択した StyleBook のすべての構成パックを追加します。
-
特定の構成: このオプションを使用すると、任意の StyleBook の特定の構成を追加できます。
-
ユーザーグループによって作成されたすべての構成: このオプションを使用すると、ユーザーは同じグループのユーザーによって作成された構成のみにアクセスできます。グループを作成し、そのグループにユーザーを割り当てるときに、該当する構成パックを選択できます。
ドメイン名:ユーザーが表示または管理できる特定のドメイン名を選択する場合は、次の手順を実行します。-
すべてのドメイン名チェックボックスをオフにし、ドメイン名の追加をクリックします。
-
リストから必要なドメイン名を選択し、OKをクリックします。
-
-
グループの作成をクリックします。
-
ユーザーの割り当てセクションで、利用可能リストからユーザーを選択し、そのユーザーを構成済みリストに追加します。注:新規をクリックしてユーザーを追加することもできます。システムグループを作成する例(/en-us/netscaler-application-delivery-management-software/media/assigning-users.png)
-
完了をクリックします。
複数のネットワーク機能エンティティにわたるユーザーアクセスを管理する
管理者として、NetScaler Console のネットワーク機能エンティティの個々のレベルでユーザーアクセスを管理できます。また、正規表現フィルターを使用して、エンティティレベルでユーザーまたはグループに特定の権限を動的に割り当てることができます。
このドキュメントでは、エンティティレベルでユーザー認証を定義する方法について説明します。
始める前に、グループを作成してください。詳細については、「NetScaler Console でグループを構成する」(#configure-groups) を参照してください。
使用シナリオ:
1つ以上のアプリケーション(仮想サーバー)が同じサーバーでホストされているシナリオを考えてみましょう。スーパー管理者(George)は、Steve(アプリケーション管理者)にApp1へのアクセスのみを許可し、ホストサーバーへのアクセスは許可しないようにしたいと考えています。
次の表は、Server-AがアプリケーションApp-1とApp-2をホストしているこの環境を示しています。
| ホストサーバー | アプリケーション(仮想サーバー) | サービス | サービスグループ |
|---|---|---|---|
| サーバーA | App1 | アプリケーションサービス-1 | アプリケーションサービスグループ-1 |
| サーバーA | App2 | アプリケーションサービス-2 | アプリサービスグループ-2 |
注
NetScaler Consoleは、仮想サーバー、サービス、サービスグループ、およびサーバーをネットワーク機能エンティティとして扱います。エンティティタイプ「仮想サーバー」はアプリケーションとして参照されます。
ユーザー権限をネットワーク機能エンティティに割り当てるには、Georgeはユーザー認証を次のように定義します。
-
アカウント > ユーザー管理 > グループに移動し、グループを追加します。
-
承認設定タブで、「アプリケーションの選択」を選択します。
-
個別のエンティティタイプを選択を選択します。
-
すべてのアプリケーションエンティティタイプを選択し、利用可能なリストからApp-1エンティティを追加します。
-
グループの作成をクリックします。
-
ユーザーの割り当てで、権限を必要とするユーザーを選択します。このシナリオでは、GeorgeはSteveのユーザープロファイルを選択します。
-
完了をクリックします。
この承認設定により、SteveはApp-1のみを管理でき、他のネットワーク機能エンティティは管理できません。
注:
バインドされたエンティティにも適用オプションがクリアされていることを確認してください。そうしないと、NetScaler ConsoleはApp-1にバインドされているすべてのネットワーク機能エンティティへのアクセスを許可します。その結果、ホスティングサーバーへのアクセスも許可されます。
スーパー管理者は、各エンティティタイプに対して正規表現 (regex) を指定できます。正規表現は、ユーザー承認スコープを更新するためにシステムに保存されます。新しいエンティティがそのエンティティタイプの正規表現に一致する場合、NetScaler Consoleはユーザーに特定のネットワーク機能エンティティへのアクセスを動的に許可できます。
ユーザー権限を動的に付与するには、スーパー管理者権限を持つユーザーが承認設定タブに正規表現を追加できます。
このシナリオでは、Georgeがアプリケーションエンティティタイプに正規表現として
App*を追加すると、正規表現の条件に一致するアプリケーションがリストに表示されます。この承認設定により、SteveはApp*の正規表現に一致するすべてのアプリケーションにアクセスできます。ただし、彼のアクセスはホストされているサーバーではなく、アプリケーションのみに制限されます。
承認スコープに基づいてユーザーアクセスがどのように変化するか
管理者が異なるアクセス ポリシー設定を持つグループにユーザーを追加すると、そのユーザーは複数の承認スコープとアクセス ポリシーにマッピングされます。
この場合、NetScaler Consoleは特定の承認スコープに応じて、ユーザーにアプリケーションへのアクセスを許可します。
Policy-1とPolicy-2の2つのポリシーを持つグループに割り当てられているユーザーを考えてみましょう。
-
Policy-1 – アプリケーションへの表示のみの権限。
-
Policy-2 – アプリケーションへの表示および編集権限。
承認スコープによるユーザーアクセスの変更(/en-us/netscaler-application-delivery-management-software/media/user-authorization-with-user-authorization-scopes.png)
ユーザーはPolicy-1で指定されたアプリケーションを表示できます。また、このユーザーはPolicy-2で指定されたアプリケーションを表示および編集できます。Group-1アプリケーションへの編集アクセスは、Group-1の承認スコープに含まれていないため制限されます。
NetScaler Consoleを12.0からそれ以降のリリースにアップグレードする際のRBACのマッピング
NetScaler Consoleを12.0から13.1にアップグレードすると、グループ作成時に「読み取り/書き込み」または「読み取り」権限を提供するオプションが表示されなくなります。これらの権限は「ロールとアクセス ポリシー」に置き換えられ、ユーザーにロールベースの権限を付与する柔軟性が向上します。次の表は、リリース12.0の権限がリリース13.1にどのようにマッピングされるかを示しています。
| 12.0 | アプリケーションのみを許可 | 13.1 |
|---|---|---|
| 管理者読み書き | いいえ | admin |
| 管理者読み書き | はい | appAdmin |
| 管理者読み取り専用 | いいえ | readonly |
| 管理者読み取り専用 | はい | appReadonly |