
CVE-2021-22956の脆弱性を特定して修正する
NetScaler Consoleのセキュリティアドバイザリダッシュボードで、Current CVEs >
<number of> NetScalerインスタンスが共通脆弱性識別子 (CVE) の影響を受けている場合、この特定のCVEによって脆弱になっているすべてのインスタンスを確認できます。CVE-2021-22956の影響を受けるインスタンスの詳細を確認するには、CVE-2021-22956を選択し、View Affected Instances をクリックします。
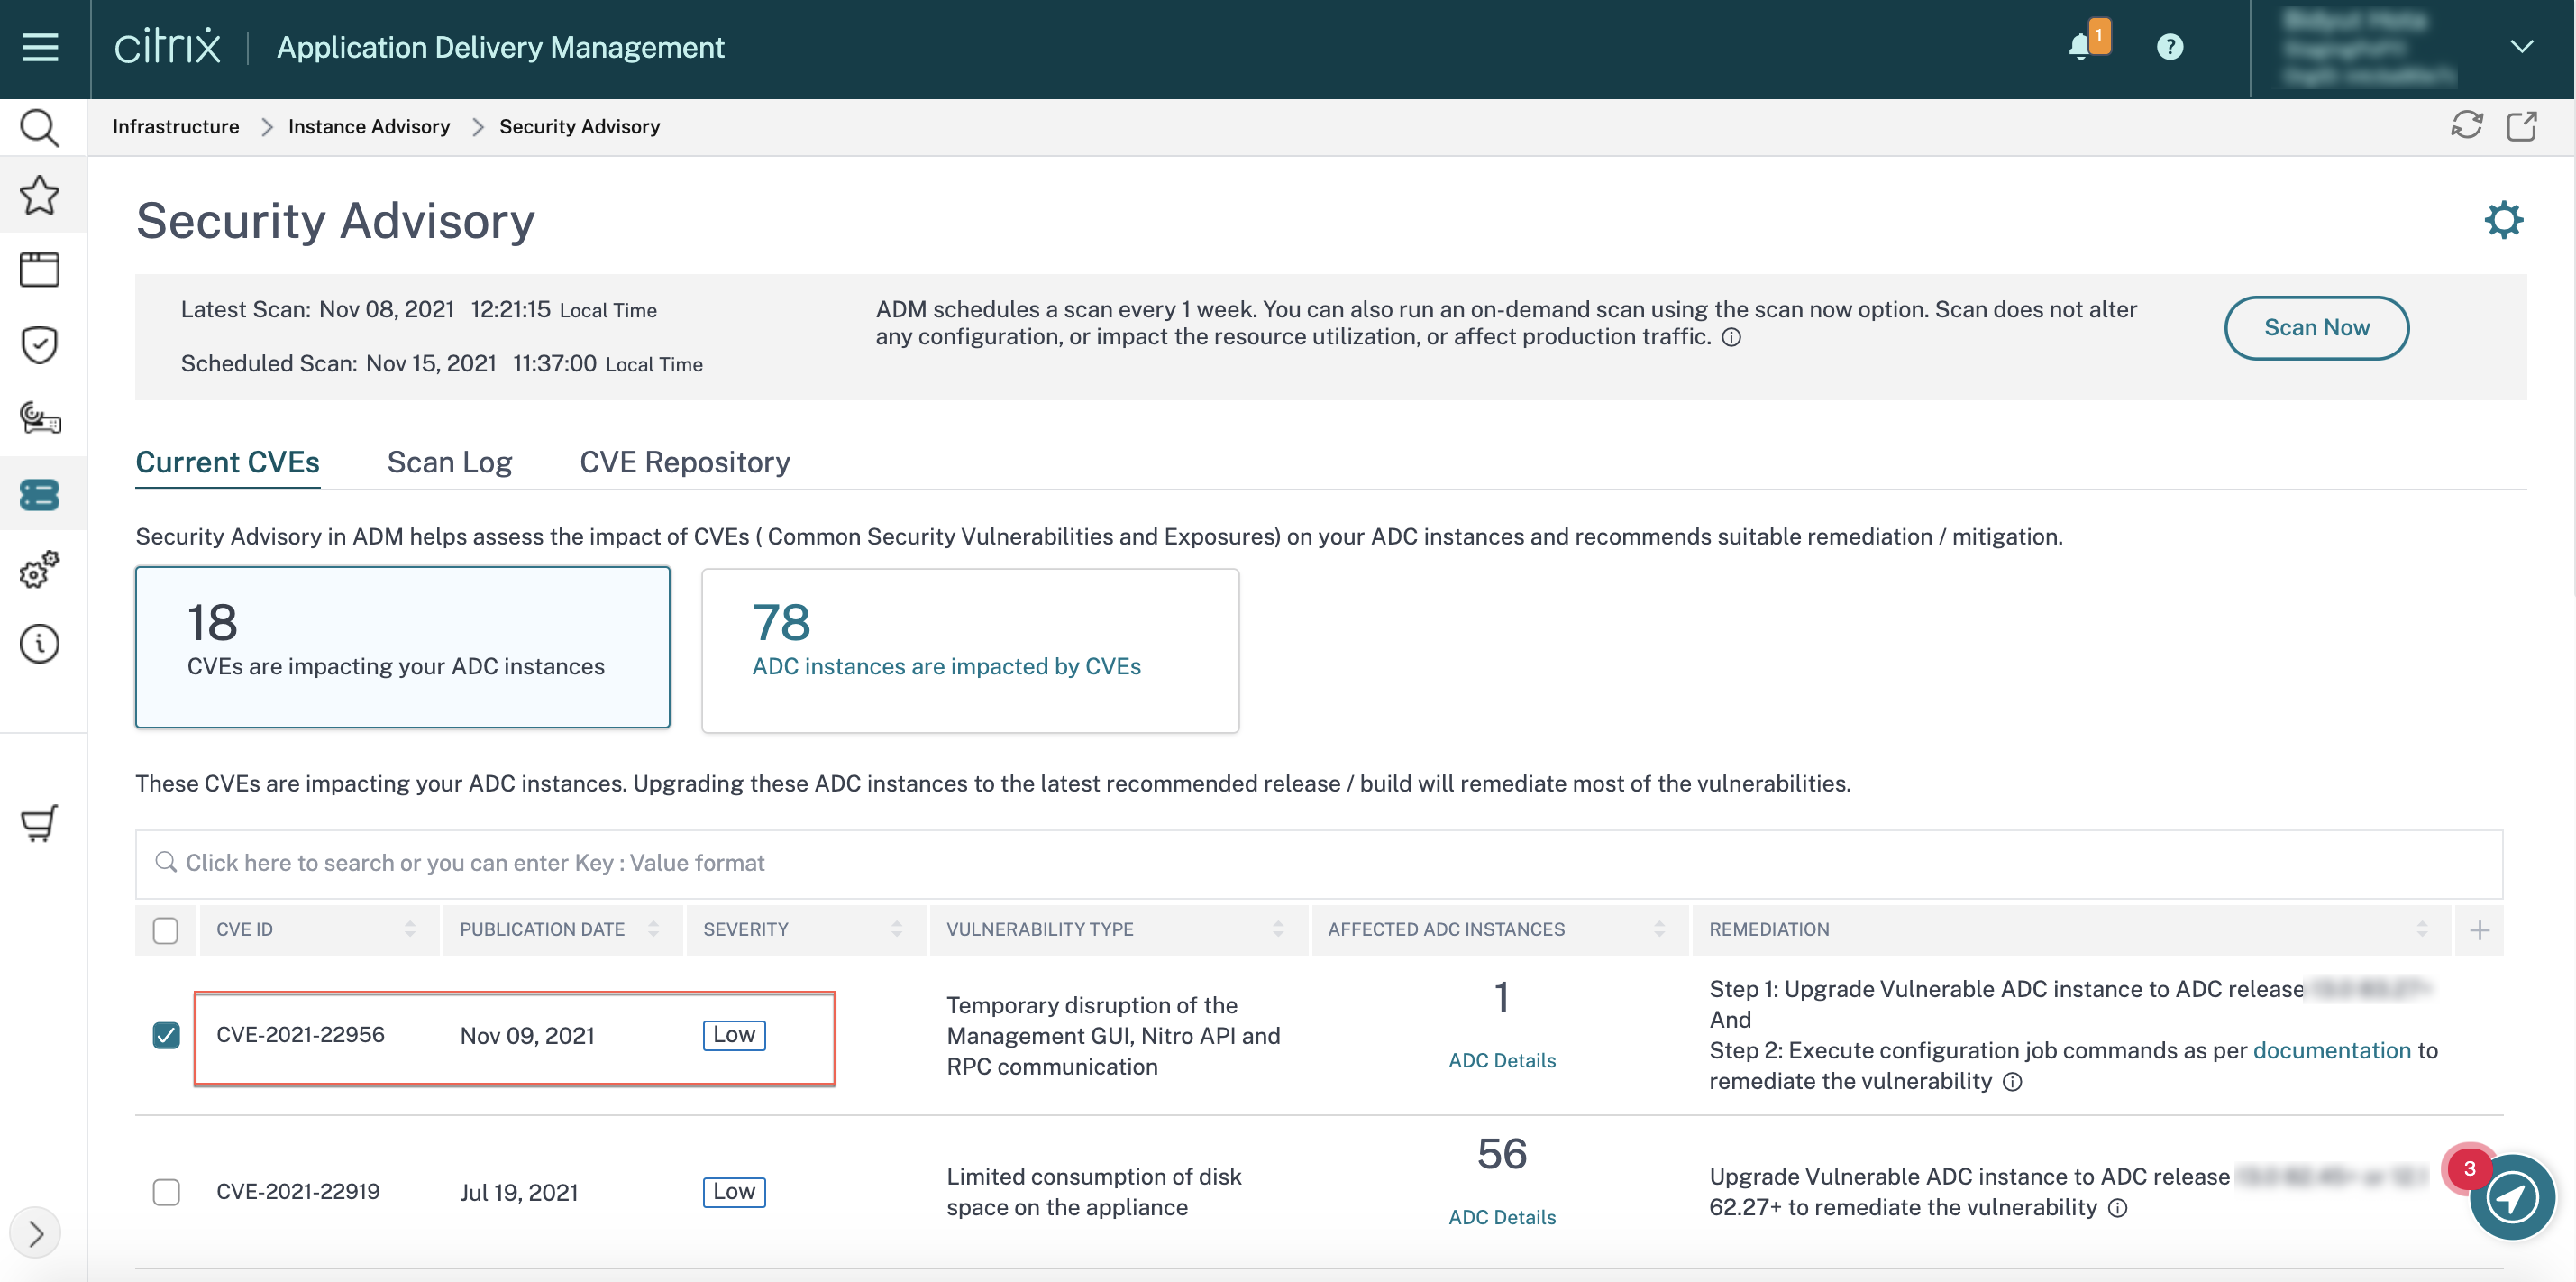
<number of> CVEの影響を受けるNetScalerインスタンスのウィンドウが表示されます。ここでは、CVE-2021-22956の影響を受けるNetScalerインスタンスの数と詳細が表示されます。
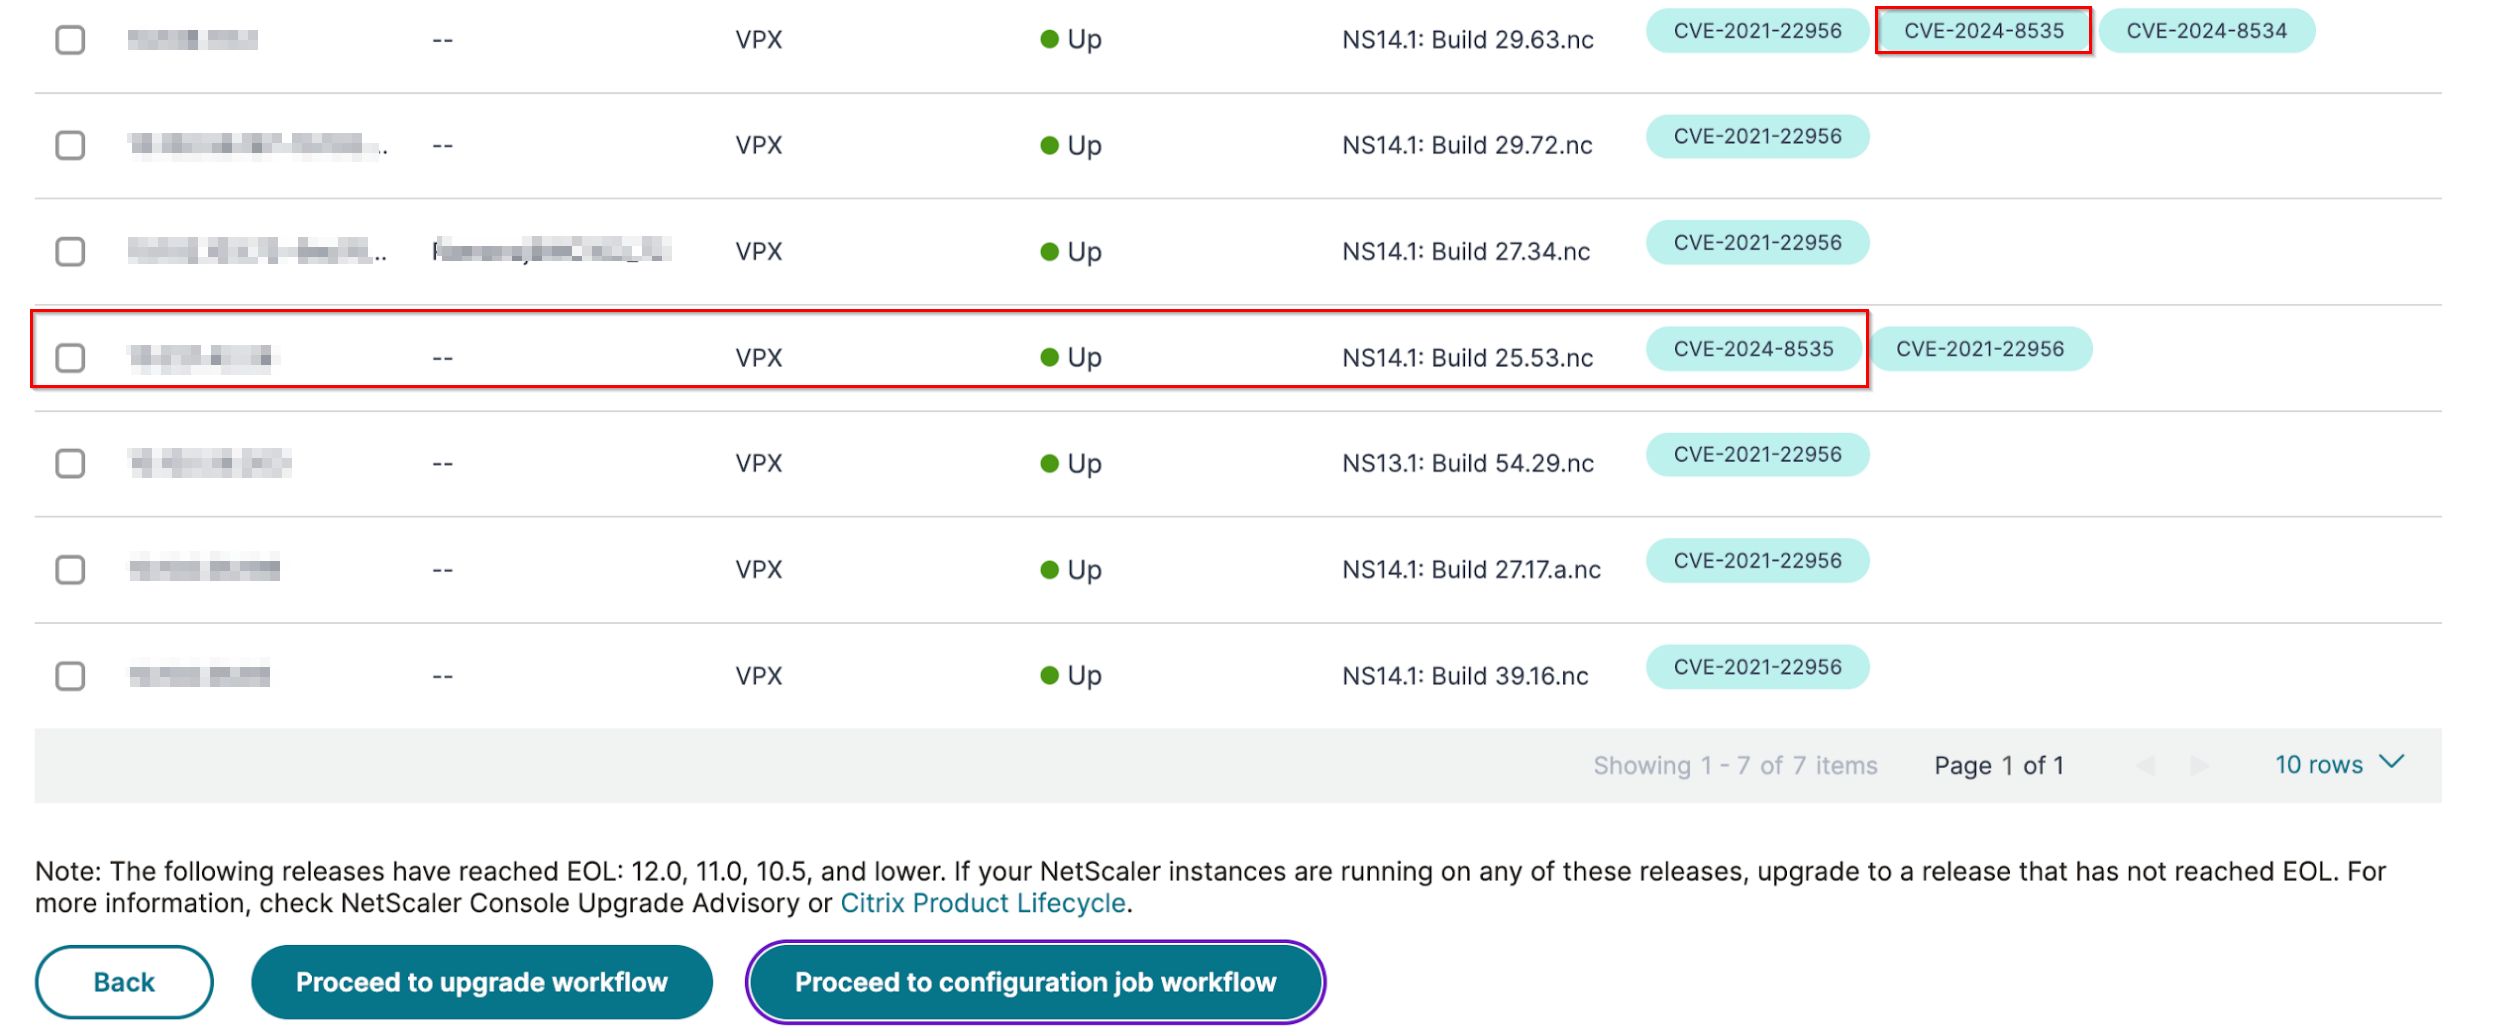
セキュリティアドバイザリダッシュボードの詳細については、Security Advisoryを参照してください。
注
セキュリティアドバイザリシステムのスキャンが完了し、セキュリティアドバイザリモジュールにCVE-2021-22956の影響が反映されるまでに時間がかかる場合があります。影響をより早く確認するには、Scan Now をクリックしてオンデマンドスキャンを開始してください。
Related information
CVE-2021-22956の影響を受けるインスタンスを特定する
CVE-2021-22956にはカスタムスキャンが必要です。このスキャンでは、NetScaler Consoleサービスが管理対象のNetScalerインスタンスに接続し、スクリプトをインスタンスにプッシュします。スクリプトはNetScalerインスタンス上で実行され、Apache設定ファイル (
httpd.conf file) と最大クライアント接続数 (maxclient) パラメータをチェックして、インスタンスが脆弱であるかどうかを判断します。スクリプトがNetScaler Consoleサービスと共有する情報は、脆弱性ステータスをブール値 (trueまたはfalse) で示したものです。スクリプトはまた、ローカルホスト、NSIP、管理アクセス権を持つSNIPなど、異なるネットワークインターフェイスのmax_clientsのカウントリストをNetScaler Consoleサービスに返します。
このスクリプトは、スケジュールされたスキャンまたはオンデマンドスキャンが実行されるたびに実行されます。スキャンが完了すると、スクリプトはNetScalerインスタンスから削除されます。
CVE-2021-22956を修正する
CVE-2021-22956の影響を受けるNetScalerインスタンスの場合、修正は2段階のプロセスです。GUIのCurrent CVEs > NetScaler instances are impacted by CVEsで、ステップ1と2を確認できます。
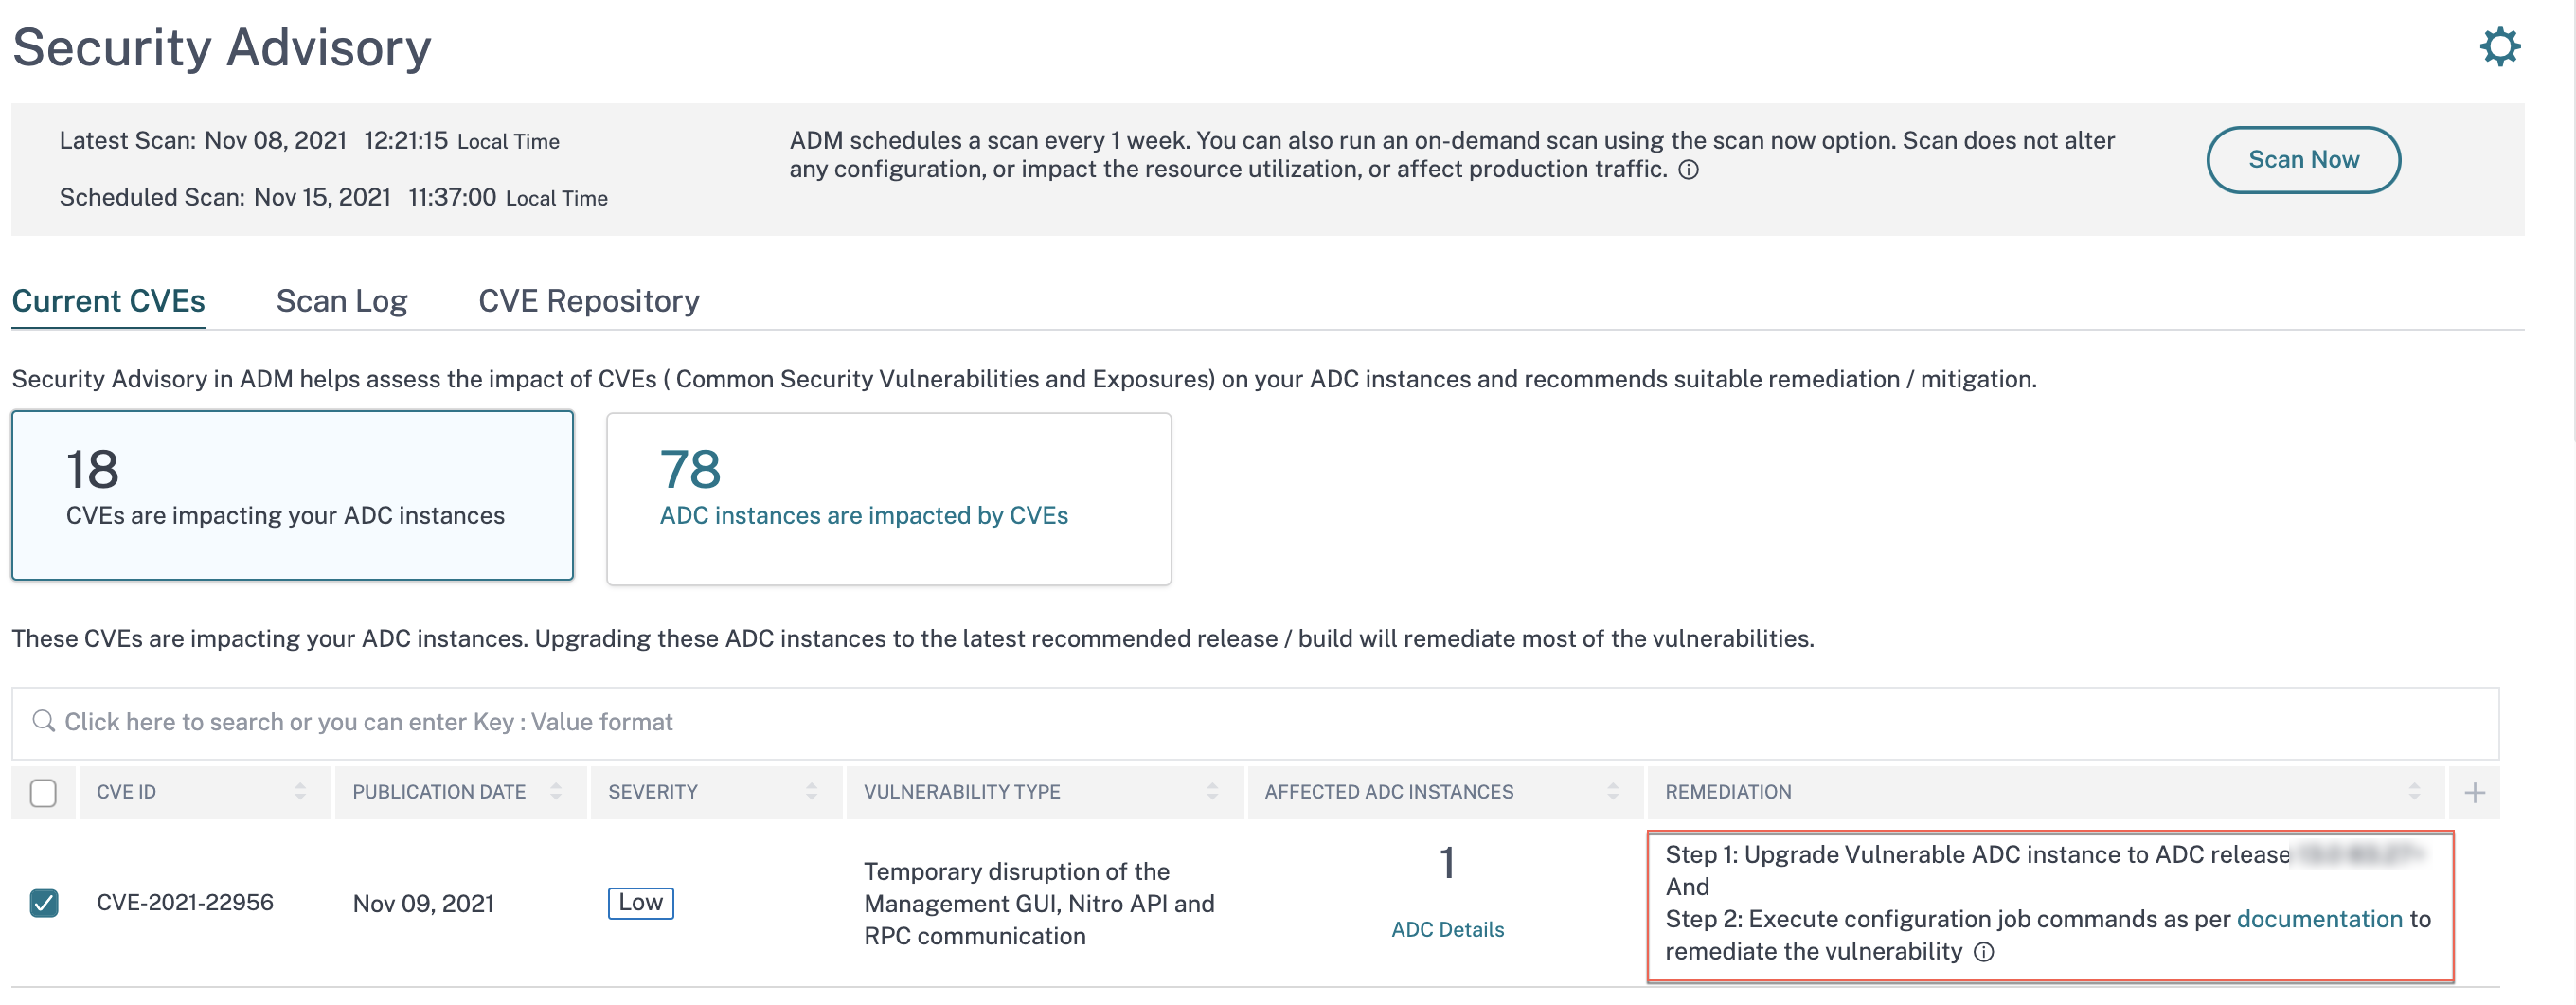
2つのステップは次のとおりです。
-
脆弱なNetScalerインスタンスを、修正を含むリリースおよびビルドにアップグレードする。
-
構成ジョブでカスタマイズ可能な組み込み構成テンプレートを使用して、必要な構成コマンドを適用する。
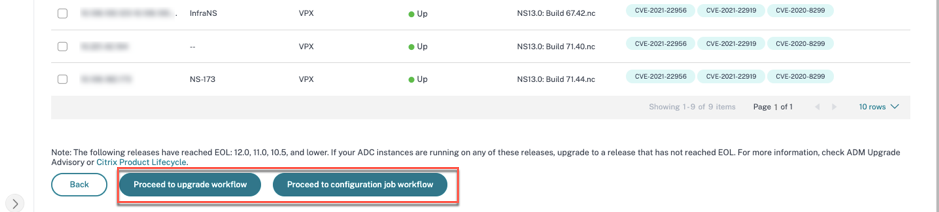
Current CVEs > NetScaler instances impacted by CVEs の下には、この2段階の修復プロセスに対応する2つの別々のワークフローが表示されます。これらは、Proceed to upgrade workflow と Proceed to configuration job workflow です。
ステップ1:脆弱なNetScalerインスタンスをアップグレードする
脆弱なインスタンスをアップグレードするには、インスタンスを選択し、Proceed to upgrade workflow をクリックします。アップグレードワークフローが開き、脆弱なNetScalerインスタンスがすでに設定されています。
NetScaler Console を使用してNetScalerインスタンスをアップグレードする方法の詳細については、「NetScalerアップグレードジョブの作成」を参照してください。
注
この手順は、すべての脆弱なNetScalerインスタンスに対して一度に実行できます。
ステップ2:構成コマンドを適用する
影響を受けるインスタンスをアップグレードした後、
<number of> NetScaler instances impacted by CVEs ウィンドウで、CVE-2021-2295 の影響を受けるインスタンスを選択し、Proceed to configuration job workflow をクリックします。ワークフローには次の手順が含まれます。
-
構成をカスタマイズする。
-
自動入力された影響を受けるインスタンスを確認する。
-
ジョブの変数に入力を指定する。
-
変数入力が設定された最終構成を確認する。
-
ジョブの実行。
インスタンスを選択してProceed to configuration job workflowをクリックする前に、次の点に留意してください。
-
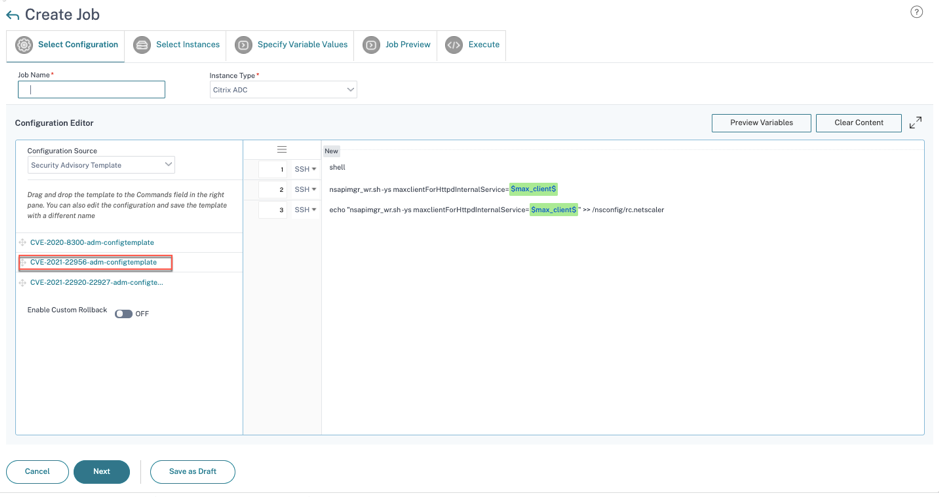
複数のCVE(CVE-2020-8300、CVE-2021-22927、CVE-2021-22920、CVE-2021-22956など)の影響を受けるNetScalerインスタンスの場合:インスタンスを選択してProceed to configuration job workflowをクリックしても、組み込みの構成テンプレートは「Select configuration」の下に自動入力されません。適切な構成ジョブテンプレートをSecurity Advisory Templateの下から右側の構成ジョブペインに手動でドラッグアンドドロップしてください。
-
CVE-2021-22956のみの影響を受ける複数のNetScalerインスタンスの場合:すべてのインスタンスで構成ジョブを一度に実行できます。たとえば、NetScaler 1、NetScaler 2、NetScaler 3があり、これらすべてがCVE-2021-22956のみの影響を受けているとします。これらのインスタンスをすべて選択してProceed to configuration job workflowをクリックすると、組み込みの構成テンプレートがSelect configurationの下に自動入力されます。
-
CVE-2021-22956と1つ以上の他のCVE(CVE-2020-8300、CVE-2021-22927、CVE-2021-22920など)の影響を受ける複数のNetScalerインスタンスで、各NetScalerに一度に修正を適用する必要がある場合:これらのインスタンスを選択してProceed to configuration job workflowをクリックすると、各NetScalerで構成ジョブを一度に実行するように指示するエラーメッセージが表示されます。
ステップ1:構成の選択
構成ジョブワークフローでは、組み込みの構成ベーステンプレートがSelect configurationの下に自動入力されます。
ステップ2:インスタンスの選択
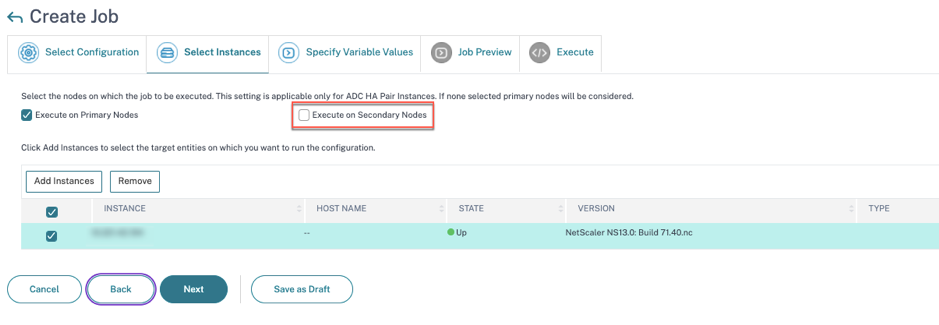
影響を受けるインスタンスはSelect Instancesの下に自動入力されます。インスタンスを選択します。このインスタンスがHAペアの一部である場合は、Execute on Secondary Nodesを選択します。Nextをクリックします。
注
クラスターモードのNetScalerインスタンスの場合、NetScaler Consoleセキュリティアドバイザリを使用すると、NetScaler Consoleはクラスター構成コーディネーター(CCO)ノードでのみ構成ジョブの実行をサポートします。CCO以外のノードでは、コマンドを個別に実行してください。
rc.netscaler はすべてのHAノードとクラスターノード間で同期され、再起動後も修正が永続的になります。
ステップ3:変数値を指定する
変数値を入力します。
変数を指定する(/en-us/netscaler-application-delivery-management-software/media/specify-variables-cve-2021-22956.png)
インスタンスの変数を指定するには、次のいずれかのオプションを選択します。
すべてのインスタンスに共通の変数: 変数
max_clientに共通の値を入力します。
変数値を入力ファイルでアップロード: 入力キーファイルのダウンロードをクリックして、入力ファイルをダウンロードします。入力ファイルで、変数
max_clientの値を入力し、ファイルをNetScaler Consoleサーバーにアップロードします。
注
上記のどちらのオプションでも、推奨される
max_client値は30です。現在の値に応じて値を設定できます。ただし、ゼロであってはならず、/etc/httpd.confファイルで設定されているmax_client以下である必要があります。NetScalerインスタンスで、Apache HTTP Server設定ファイル/etc/httpd.conf内の文字列MaxClientsを検索することで、現在設定されている値を確認できます。
ステップ4:構成をプレビューする
構成に挿入された変数値をプレビューし、次へをクリックします。
ジョブをプレビューする(/en-us/netscaler-application-delivery-management-software/media/preview-job-cve-2021-22956.png)
ステップ5:ジョブを実行する
完了をクリックして、構成ジョブを実行します。
構成ジョブを実行する(/en-us/netscaler-application-delivery-management-software/media/run-job-cve-2021-22956.png)
ジョブが実行されると、インフラストラクチャ > 構成 > 構成ジョブの下に表示されます。
すべての脆弱なNetScalerインスタンスに対して2つの修復手順を完了した後、オンデマンドスキャンを実行して、改訂されたセキュリティ体制を確認できます。