
マルチサイト展開用のオンプレミスエージェントを構成する
NetScaler Console の以前のバージョンでは、リモートデータセンターに展開された NetScaler インスタンスは、プライマリデータセンターで実行されている NetScaler Console から管理および監視できました。NetScaler インスタンスはデータをプライマリ NetScaler Console に直接送信していたため、WAN 帯域幅が消費されていました。また、分析データの処理は、プライマリ NetScaler Console の CPU およびメモリリソースを利用していました。
データセンターは世界中に配置できます。エージェントは、次のシナリオで重要な役割を果たします。
-
WAN 帯域幅の消費を削減するために、リモートデータセンターにエージェントをインストールする。
-
データ処理のためにプライマリ NetScaler Console に直接トラフィックを送信するインスタンスの数を制限する。
注
-
リモートデータセンターのインスタンスにエージェントをインストールすることをお勧めしますが、必須ではありません。必要に応じて、ユーザーは NetScaler インスタンスをプライマリ NetScaler Console に直接追加できます。
-
1つ以上のリモートデータセンターにエージェントをインストールしている場合、エージェントとプライマリサイト間の通信はフローティングIPアドレスを介して行われます。詳細については、ポートを参照してください。
-
1つ以上のリモートデータセンターのインスタンスにエージェントをインストールし、プールされたライセンスを適用できます。このシナリオでは、プライマリサイトと1つ以上のリモートデータセンター間の通信はフローティングIPアドレスを介して行われます。
-
NetScaler Console オンプレミスエージェントは、プールされたライセンスをサポートしていません。
NetScaler Console 12.1 以降では、インスタンスはエージェントで構成され、別のデータセンターにあるプライマリ NetScaler Console と通信できます。
エージェントは、プライマリ NetScaler Console と、異なるデータセンターにわたって検出されたインスタンスとの間の仲介役として機能します。エージェントをインストールする利点は次のとおりです。
-
インスタンスはエージェントに構成され、未処理のデータはプライマリ NetScaler Console ではなくエージェントに直接送信されます。エージェントは最初のレベルのデータ処理を行い、処理されたデータを圧縮形式でプライマリ NetScaler Console に送信して保存します。
-
エージェントとインスタンスは同じデータセンターに併置されているため、データ処理が高速になります。
-
エージェントをクラスタリングすると、エージェントのフェールオーバー時に NetScaler インスタンスが再配布されます。サイト内の1つのエージェントが失敗した場合、NetScaler インスタンスからのトラフィックは、同じサイト内の別の利用可能なエージェントに切り替えられます。注サイトごとにインストールされるエージェントの数は、処理されるトラフィックによって異なります。
Related information
アーキテクチャ
次の図は、2つのデータセンターにあるNetScalerインスタンスと、マルチサイトエージェントベースのアーキテクチャを使用したNetScaler Consoleの高可用性展開を示しています。
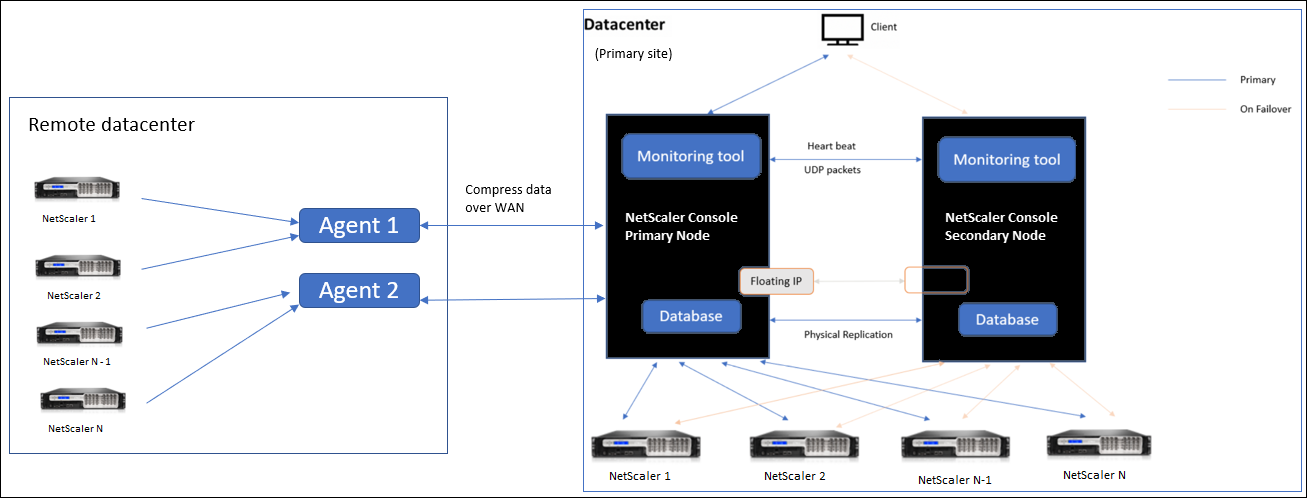
プライマリサイトには、高可用性構成で展開されたNetScaler Consoleノードがあります。プライマリサイトのNetScalerインスタンスは、NetScaler Consoleに直接登録されます。
セカンダリサイトでは、エージェントが展開され、プライマリサイトのNetScaler Consoleサーバーに登録されます。これらのエージェントはクラスターで動作し、エージェントのフェイルオーバーが発生した場合に継続的なトラフィックフローを処理します。セカンダリサイトのNetScalerインスタンスは、そのサイト内にあるエージェントを介してプライマリNetScaler Consoleサーバーに登録されます。インスタンスは、プライマリNetScaler Consoleではなく、エージェントに直接データを送信します。エージェントはインスタンスから受信したデータを処理し、圧縮形式でプライマリNetScaler Consoleに送信します。エージェントはセキュアなチャネルを介してNetScaler Consoleサーバーと通信し、チャネルを介して送信されるデータは帯域幅効率のために圧縮されます。
基本認証を有効にする
基本認証は、一時的に有効にする必要があります。
-
エージェントとディザスタリカバリノードの初期登録を完了します。
-
NetScaler GUIからライセンスアクティベーションシステム (LAS) のチェックアウトを開始します。
注:
基本認証は、初期登録にのみ必要です。
基本認証を構成する
-
設定 > 管理 > システム構成 > システム、タイムゾーン、許可されたURL、およびエージェント設定 に移動します。
-
「Basic Settings」をクリックします。
-
「Enable Allow Basic Authentication」を選択します。
-
「OK」をクリックします。
はじめに
-
データセンターにエージェントをインストールします
-
エージェントを登録します
-
エージェントをサイトに関連付けます
-
-
NetScalerインスタンスを追加します
-
新しいインスタンスを追加します
-
既存のインスタンスを更新します
-
データセンターにエージェントをインストールします
プライマリNetScaler Consoleと別のデータセンターにある管理対象のNetScalerインスタンス間の通信を有効にするために、エージェントをインストールして構成できます。
エンタープライズデータセンターで、次のハイパーバイザーにエージェントをインストールできます。
-
シトリックス ハイパーバイザー™
-
ブイエムウェア イーエスエックスアイ
-
マイクロソフト ハイパーV
-
Linux KVM サーバー
注
On-prem agents for multisite deployment are supported only with NetScaler Console high availability deployment.
エージェントのインストールを開始する前に、各エージェントにハイパーバイザーが提供する必要がある仮想コンピューティングリソースを確保してください。
| コンポーネント | 要件 |
|---|---|
| RAM | 32 GB |
| 仮想CPU | 8 CPU |
| ストレージ容量 | 30 GB |
| 仮想ネットワークインターフェイス | 1 |
| スループット | 1 ギガビーピーエス |
ポート
通信のために、エージェントとNetScaler Consoleオンプレミスサーバーの間で以下のポートを開放する必要があります。
| タイプ | ポート | 詳細 | 通信の方向 |
|---|---|---|---|
| TCP | 8443, 7443, 443 | エージェントとNetScaler Consoleオンプレミスサーバー間のアウトバウンドおよびインバウンド通信用。 | NetScalerエージェントからNetScaler Consoleへ |
エージェントとNetScalerインスタンスの間で、以下のポートを開放する必要があります。
| タイプ | ポート | 詳細 | 通信の方向 |
|---|---|---|---|
| TCP | 80 | エージェントとNetScalerインスタンス間のNITRO通信用。 | NetScaler ConsoleからNetScalerへ、およびNetScalerからNetScaler Consoleへ |
| TCP | 22 | エージェントとNetScalerインスタンス間のSSH通信用。高可用性モードで展開されたNetScaler Consoleサーバー間の同期用。 | NetScaler ConsoleからNetScalerへ、およびNetScalerエージェントからNetScalerへ |
| UDP | 4739 | エージェントとNetScalerインスタンス間のAppFlow通信用。 | ネットスケーラーからネットスケーラー コンソールへ |
| ICMP | 予約ポートなし | NetScaler ConsoleとNetScalerインスタンス間、または高可用性モードで展開されたセカンダリNetScaler Consoleサーバー間のネットワーク到達性を検出するため。 | |
| UDP | 161, 162 | NetScalerインスタンスからエージェントへのSNMPイベントを受信するため。 | ポート161 - NetScaler ConsoleからNetScaler |
| ポート 162 - NetScaler から NetScaler Console | |||
| UDP | 514 | NetScalerインスタンスからエージェントへのsyslogメッセージを受信するため。 | NetScaler から NetScaler Console |
| TCP | 5557 | エージェントとNetScalerインスタンス間のLogstream通信のため。 | NetScaler から NetScaler Console |
エージェントを登録する
-
NetScalerサイトからダウンロードしたエージェントイメージファイルを使用し、ハイパーバイザーにインポートします。エージェントイメージファイルの命名パターンは次のとおりです。MASAGENT-\<HYPERVISOR\>-\<Version.no\>。例: MASAGENT-XEN-13.0-xy.xva
-
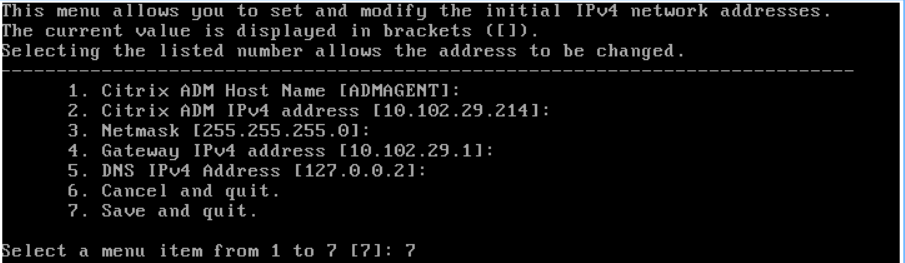
Consoleタブから、NetScaler Consoleに初期ネットワーク構成を設定します。
-
NetScaler Consoleのホスト名、IPv4アドレス、およびゲートウェイIPv4アドレスを入力します。オプション7を選択して、構成を保存して終了します。
-
登録が成功すると、コンソールはログオンを促します。資格情報として nsrecover/nsroot を使用します。
-
エージェントを登録するには、/mps/register\_agent\_onprem.pyと入力します。NetScalerエージェントの登録資格情報は、次の図に示すように表示されます。
-
NetScaler ConsoleのフローティングIPアドレスとユーザー資格情報を入力します。
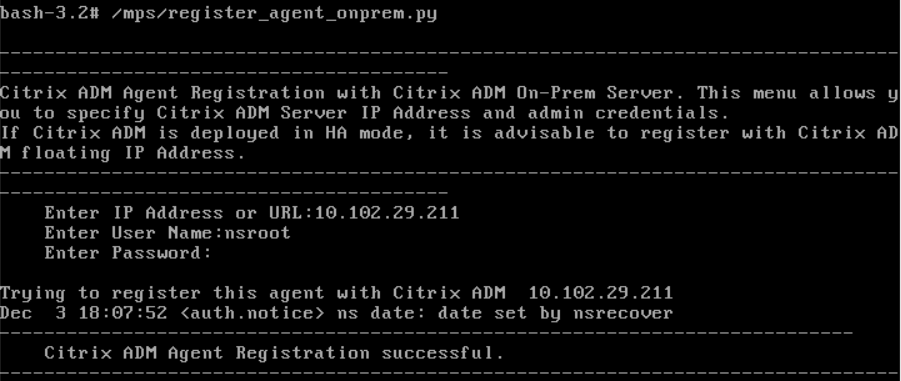
登録が成功すると、エージェントは再起動してインストールプロセスを完了します。
エージェントが再起動したら、NetScaler Console GUIにアクセスし、メインメニューからInfrastructure > Instances > Agentsページに移動して、エージェントのステータスを確認します。新しく追加されたエージェントはUp状態と表示されます。
注
NetScaler Consoleはエージェントのバージョンを表示し、エージェントが最新バージョンであるかどうかも確認します。ダウンロードアイコンは、エージェントが最新バージョンではなく、アップグレードが必要であることを示します。エージェントのバージョンをNetScaler Consoleのバージョンにアップグレードすることをお勧めします。
エージェントをサイトにアタッチする
-
エージェントを選択し、Attach Siteをクリックします。
-
「サイトの接続」ページで、リストからサイトを選択するか、プラス(+)ボタンを使用してサイトを作成します。
-
「保存」をクリックします。「注」
-
デフォルトでは、新しく登録されたすべてのエージェントはデフォルトのデータセンターに追加されます。
-
エージェントを正しいサイトに関連付けることが重要です。エージェントに障害が発生した場合、そのエージェントに割り当てられているNetScalerインスタンスは、同じサイト内の他の機能しているエージェントに自動的に切り替わります。
-
エージェントのアクション
「インフラストラクチャ > エージェント > アクションの選択」で、エージェントに対してさまざまなアクションを適用できます。
「アクションの選択」で、次の機能を使用できます。
新しい証明書をインストールする: セキュリティ要件を満たすために別のエージェント証明書が必要な場合は、追加できます。
デフォルトのパスワードを変更する: インフラストラクチャのセキュリティを確保するために、エージェントのデフォルトパスワードを変更します。
テクニカルサポートファイルを生成する: 選択したNetScalerエージェントのテクニカルサポートファイルを生成します。このファイルをダウンロードして、調査とトラブルシューティングのためにCitrixテクニカルサポートに送信できます。
NetScalerインスタンスを追加する
インスタンスとは、エージェントを介してNetScaler Consoleから検出、管理、監視したいNetScalerアプライアンスまたは仮想アプライアンスのことです。NetScaler Consoleまたはエージェントに、次のNetScalerアプライアンスおよび仮想アプライアンスを追加できます。
-
NetScaler MPX
-
NetScaler VPX
-
NetScaler SDX
-
NetScaler CPX
-
NetScaler ゲートウェイ
-
Citrix SSL フォワードプロキシ
詳細については、NetScaler Consoleにインスタンスを追加するを参照してください。
既存のインスタンスをエージェントにアタッチする
インスタンスがすでにプライマリNetScaler Consoleに追加されている場合、エージェントを編集することで、そのインスタンスをエージェントにアタッチできます。
-
インフラストラクチャ > インスタンスに移動し、インスタンスタイプを選択します。例: NetScaler。
-
編集をクリックして、既存のインスタンスを編集します。
-
クリックしてエージェントを選択します。
-
エージェントページで、インスタンスを関連付けるエージェントを選択し、OKをクリックします。注インスタンスを関連付けるサイトを必ず選択してください。
インスタンスのGUIにアクセスしてイベントを検証する
インスタンスが追加され、エージェントが構成されたら、インスタンスのGUIにアクセスして、トラップ宛先が構成されているかどうかを確認します。
NetScaler Consoleで、Infrastructure > Instances に移動します。Instances で、アクセスするインスタンスのタイプ(NetScaler VPXなど)を選択し、特定のインスタンスのIPアドレスをクリックします。
選択したインスタンスのGUIがポップアップウィンドウに表示されます。
デフォルトでは、エージェントはインスタンスのトラップ宛先として構成されています。確認するには、インスタンスのGUIにログオンし、トラップ宛先を確認します。
重要
リモートデータセンターのNetScalerインスタンスにエージェントを追加することは推奨されますが、必須ではありません。
インスタンスをプライマリMASに直接追加したい場合は、インスタンスの追加時にエージェントを選択しないでください。
NetScalerエージェントのフェイルオーバー
エージェントのフェイルオーバーは、2つ以上の登録済みエージェントを持つサイトで発生する可能性があります。サイトでエージェントが非アクティブ(DOWN状態)になると、NetScaler Consoleは非アクティブなエージェントのNetScalerインスタンスを他のアクティブなエージェントに再配布します。
重要
-
アカウントでエージェントフェイルオーバー機能が有効になっていることを確認してください。この機能を有効にするには、「NetScaler Console機能の有効化または無効化」を参照してください。
-
エージェントがスクリプトを実行している場合、そのスクリプトがサイト内のすべてのエージェントに存在することを確認してください。これにより、エージェントのフェイルオーバー後に変更されたエージェントがスクリプトを実行できます。
NetScaler Console GUIでサイトをエージェントにアタッチするには、「エージェントをサイトにアタッチする」を参照してください。
エージェントのフェイルオーバーを実現するには、NetScalerエージェントを1つずつ選択し、同じサイトにアタッチします。
たとえば、2つのエージェント10.106.1xx.2xと10.106.1xx.3xがバンガロールサイトにアタッチされ、稼働しています。いずれかのエージェントが非アクティブになると、NetScaler Consoleがそれを検出し、状態をダウンとして表示します。
NetScalerエージェントがサイトで非アクティブ(ダウン状態)になると、NetScaler Consoleはエージェントがアクティブ(アップ状態)になるまで5分間待機します。エージェントが非アクティブのままの場合、NetScaler Consoleは同じサイト内の利用可能なエージェント間でインスタンスを自動的に再配布します。
NetScaler Console は、サイト内のアクティブなエージェント間で負荷を分散するために、30 分ごとにインスタンスの再配布をトリガーします。
エージェントの到達不能しきい値と通知を構成する
エージェントがダウンしているか、特定の期間到達できない場合、電子メール、Slack、PagerDuty、ServiceNow を介してエージェントのステータスに関する通知を受け取ることができます。Infrastructure > Instances > Agents で、Settings をクリックし、5 分から 60 分の間の期間を指定し、通知を受け取りたい通知方法を選択します。
エージェントしきい値通知(/en-us/netscaler-application-delivery-management-software/media/agent-threshold-notification.png)
NetScaler® Console エージェントと NetScaler Console 間のセキュアな通信
NetScaler Console エージェントと NetScaler Console 間のセキュアな通信は、バージョン 14.1-34.x 以降で利用可能です。Console サーバーの SSL 証明書を検証することで、このセキュアな通信を有効にできます。以前は、NetScaler Console エージェントと NetScaler Console オンプレミスサーバー間の通信は、Console サーバーの SSL 証明書を検証していなかったため、潜在的なセキュリティ脆弱性につながっていました。
このセキュアな通信を有効にするには:
-
NetScaler Console に SSL 証明書が構成されていることを確認します。
-
NetScaler Console エージェントにログインします。
-
CA ルート証明書を /mpsconfig/console_onprem_cacert に配置します。これはサーバー証明書の検証に使用されます。CA ルート証明書の名前は cacert.pem である必要があります。
-
次のコマンドを実行して、セキュアな通信を構成します。 Configure_secure_communication_with_server.py
-
これにより、NetScaler Console サーバーの FQDN (完全修飾ドメイン名) または IP アドレスの入力を求められます。
-
スクリプトの実行を完了するために、FQDN または IP アドレスを入力します。セキュアな通信(/en-us/netscaler-application-delivery-management-software/media/secure-communication-mitm.png)
-
スクリプトは、提供された CA ルート証明書を使用して、FQDN または IP アドレスによって提示されたサーバー証明書を検証します。証明書の検証が成功した場合、セキュアな通信が有効になります。
-
このスクリプトは、エージェントがNetScaler Consoleに登録される前でも後でも呼び出すことができます。
注:
これはVMベースのエージェントにのみ適用されます。