
HDX™ Insight データ収集の有効化
HDX Insight は、NetScaler インスタンスを通過する ICA トラフィックに対する前例のないエンドツーエンドの可視性を提供することで、IT 部門が優れたユーザーエクスペリエンスを提供できるようにします。これは NetScaler Console Analytics の一部です。HDX Insight は、ネットワーク、仮想デスクトップ、アプリケーション、およびアプリケーションファブリック向けに、魅力的で強力なビジネスインテリジェンスと障害分析機能を提供します。HDX Insight は、ユーザーの問題を即座にトリアージし、仮想デスクトップ接続に関するデータを収集し、AppFlow レコードを生成して視覚的なレポートとして提示できます。
NetScaler でデータ収集を有効にするための構成は、展開トポロジにおけるアプライアンスの位置によって異なります。
LAN ユーザーモードで展開された NetScaler を監視するためのデータ収集の有効化
Citrix Virtual App and Desktop アプリケーションにアクセスする外部ユーザーは、NetScaler Gateway で認証する必要があります。ただし、内部ユーザーは NetScaler Gateway にリダイレクトされる必要がない場合があります。また、透過モード展開では、管理者はルーティングポリシーを手動で適用して、要求が NetScaler アプライアンスにリダイレクトされるようにする必要があります。
これらの課題を克服し、LAN ユーザーが Citrix Virtual App and Desktop アプリケーションに直接接続できるようにするために、NetScaler Gateway アプライアンス上で SOCKS プロキシとして機能するキャッシュリダイレクト仮想サーバーを構成することによって、NetScaler アプライアンスを LAN ユーザーモードで展開できます。
LAN ユーザーモードで NetScaler を展開する(/en-us/netscaler-application-delivery-management-software/media/lan-console.png)
注: NetScaler Console と NetScaler Gateway アプライアンスは同じサブネットに存在します。
このモードで展開された NetScaler アプライアンスを監視するには、まず NetScaler アプライアンスを NetScaler Insight インベントリに追加し、AppFlow を有効にし、その後、ダッシュボードでレポートを表示します。
NetScaler アプライアンスを NetScaler Console インベントリに追加した後、データ収集のために AppFlow を有効にする必要があります。
注:
-
NetScaler インスタンスで、Settings > AppFlow > Collectors に移動して、コレクター (つまり NetScaler Console) が稼働しているかどうかを確認できます。NetScaler インスタンスは、NSIP を使用して AppFlow レコードを NetScaler Console に送信します。しかし、インスタンスは SNIP を使用して NetScaler Console との接続性を検証します。したがって、SNIP がインスタンスに構成されていることを確認してください。
-
NetScaler Console 構成ユーティリティを使用して、LAN ユーザーモードで展開された NetScaler でデータ収集を有効にすることはできません。
-
コマンドとその使用法に関する詳細については、コマンドリファレンスを参照してください。
-
ポリシー式に関する情報については、ポリシーと式を参照してください。
コマンドラインインターフェイスを使用してNetScalerアプライアンスでデータ収集を構成するには:
コマンドプロンプトで、次の操作を行います。
-
アプライアンスにログオンします。
-
プロキシIPとポートを使用してフォワードプロキシキャッシュリダイレクション仮想サーバーを追加し、サービスタイプをHDXとして指定します。
add cr vserver <name> <servicetype> [<ipaddress> <port>] [-cacheType <cachetype>] [ - cltTimeout <secs>]例add cr vserver cr1 HDX 10.12.2.2 443 –cacheType FORWARD –cltTimeout 180注: NetScaler Gatewayアプライアンスを使用してLANネットワークにアクセスしている場合は、VPNトラフィックに一致するポリシーによって適用されるアクションを追加します。add vpn trafficAction <name> <qual> [-HDX ( ON or OFF )]
add vpn trafficPolicy <name> <rule> <action>例add vpn trafficAction act1 tcp -HDX ON
add vpn trafficPolicy pol1 "REQ.IP.DESTIP == 10.102.69.17" act1 -
NetScalerアプライアンスにNetScaler ConsoleをAppFlowコレクターとして追加します。
add appflow collector <name> -IPAddress <ip_addr>例:add appflow collector MyInsight -IPAddress 192.168.1.101 -
AppFlow®アクションを作成し、コレクターをアクションに関連付けます。
add appflow action <name> -collectors <string>例:add appflow action act -collectors MyInsight -
トラフィック生成のルールを指定するAppFlowポリシーを作成します。
add appflow policy <policyname> <rule> <action>例:add appflow policy pol true act -
AppFlowポリシーをグローバルバインドポイントにバインドします。
bind appflow global <policyname> <priority> -type <type>例:bind appflow global pol 1 -type ICA_REQ_DEFAULT注記タイプ値は、ICA®トラフィックに適用するためにICA_REQ_OVERRIDEまたはICA_REQ_DEFAULTである必要があります。 -
AppFlowのflowRecordIntervalパラメーターの値を60秒に設定します。
set appflow param -flowRecordInterval 60例:set appflow param -flowRecordInterval 60 -
構成を保存します。タイプ:
save ns config
シングルホップモードで展開されたNetScaler Gatewayアプライアンスのデータ収集を有効にする
NetScaler Gatewayをシングルホップモードで展開すると、ネットワークのエッジに配置されます。Gatewayインスタンスは、デスクトップ配信インフラストラクチャへのプロキシICA接続を提供します。シングルホップは、最もシンプルで一般的な展開です。シングルホップモードは、外部ユーザーが組織内の内部ネットワークにアクセスしようとした場合にセキュリティを提供します。 シングルホップモードでは、ユーザーは仮想プライベートネットワーク (VPN) を介してNetScalerアプライアンスにアクセスします。
レポートの収集を開始するには、NetScaler GatewayアプライアンスをNetScaler Consoleインベントリに追加し、NetScaler ConsoleでAppFlowを有効にする必要があります。
NetScaler ConsoleからAppFlow機能を有効にするには:
-
Webブラウザで、NetScaler ConsoleのIPアドレスを入力します (例:
<http://192.168.100.1>)。 -
User Name と Password に、管理者資格情報を入力します。
-
Infrastructure > Instances に移動し、分析を有効にするNetScalerインスタンスを選択します。
-
Select Action リストから、Configure Analytics を選択します。
-
VPN virtual servers を選択し、Enable Analytics をクリックします。
-
HDX Insight を選択し、ICA を選択します。
-
OKをクリックします。
注
シングルホップモードでAppFlowを有効にすると、以下のコマンドがバックグラウンドで実行されます。これらのコマンドは、トラブルシューティングのためにここに明示的に指定されています。
-  add appflow collector <name> -IPAddress <ip_addr>

 -  add appflow action <name> -collectors <string>

 -  set appflow param -flowRecordInterval <secs>

 -  disable ns feature AppFlow

 -  enable ns feature AppFlow

 -  add appflow policy <name> <rule> <expression>

 -  set appflow policy <name> -rule <expression>

 -  bind vpn vserver <vsname> -policy <string> -type <type> -priority <positive_integer>

 -  set vpn vserver <name> -appflowLog ENABLED

 -  save ns config
EUEM仮想チャネルデータは、NetScaler ConsoleがGatewayインスタンスから受信するHDX Insightデータの一部です。EUEM仮想チャネルは、ICA RTTに関するデータを提供します。EUEM仮想チャネルが有効になっていない場合でも、残りのHDX InsightデータはNetScaler Consoleに表示されます。
ダブルホップモードで展開されたNetScaler Gatewayアプライアンスのデータ収集を有効にする
NetScaler Gatewayのダブルホップモードは、攻撃者がセキュアなネットワーク内のサーバーに到達するために複数のセキュリティゾーンまたは非武装地帯(DMZ)を突破する必要があるため、組織の内部ネットワークに追加の保護を提供します。ICA接続が通過するホップ数(NetScaler Gatewayアプライアンス)を分析し、各TCP接続の遅延の詳細と、それがクライアントによって認識される総ICA遅延に対してどの程度であるかを分析したい場合は、NetScaler Gatewayアプライアンスがこれらの重要な統計情報を報告するようにNetScaler Consoleをインストールする必要があります。
「分析を有効にする」(/en-us/netscaler-application-delivery-management-software/media/double-hop-2.png)
最初のDMZにあるNetScaler Gatewayは、ユーザー接続を処理し、SSL VPNのセキュリティ機能を実行します。このNetScaler Gatewayは、ユーザー接続を暗号化し、ユーザーがどのように認証されるかを決定し、内部ネットワーク内のサーバーへのアクセスを制御します。
2番目のDMZにあるNetScaler Gatewayは、NetScaler Gatewayプロキシデバイスとして機能します。このNetScaler Gatewayは、ICAトラフィックが2番目のDMZを通過して、サーバーファームへのユーザー接続を完了できるようにします。
NetScaler Consoleは、最初のDMZにあるNetScaler Gatewayアプライアンスに属するサブネット、または2番目のDMZにあるNetScaler Gatewayアプライアンスに属するサブネットのいずれかに展開できます。上の画像では、最初のDMZにあるNetScaler ConsoleとNetScaler Gatewayは同じサブネットに展開されています。
ダブルホップモードでは、NetScaler Consoleは一方のアプライアンスからTCPレコードを収集し、もう一方のアプライアンスからICAレコードを収集します。NetScaler GatewayアプライアンスをNetScaler Consoleインベントリに追加し、データ収集を有効にすると、各アプライアンスはホップ数と接続チェーンIDを追跡してレポートをエクスポートします。
NetScaler ConsoleがどのNetScaler Gatewayアプライアンスがレコードをエクスポートしているかを識別できるように、各アプライアンスにはホップ数が指定され、各接続には接続チェーンIDが指定されます。ホップ数は、クライアントからサーバーへのトラフィックが流れるNetScaler Gatewayアプライアンスの数を表します。接続チェーンIDは、クライアントとサーバー間のエンドツーエンド接続を表します。
NetScaler Consoleは、ホップ数と接続チェーンIDを使用して、両方のNetScaler Gatewayアプライアンスからのデータを関連付け、レポートを生成します。
このモードで展開されたNetScaler Gatewayアプライアンスを監視するには、まずNetScaler GatewayをNetScaler Consoleインベントリに追加し、NetScaler ConsoleでAppFlowを有効にし、その後、NetScaler Consoleダッシュボードでレポートを表示する必要があります。
Optimal Gatewayに使用される仮想サーバーでHDX Insightを構成する
Optimal Gatewayで使用される仮想サーバーでHDX Insightを構成する手順:
-
Infrastructure > Instances に移動し、分析を有効にするNetScalerインスタンスを選択します。
-
Select Action リストから、Configure Analytics を選択します。
-
認証用に構成されたVPN仮想サーバーを選択し、Enable Analytics をクリックします。
-
HDX Insight を選択し、次に ICA を選択します。
-
必要に応じて、その他の詳細オプションを選択します。
-
OK をクリックします。
-
他のVPN仮想サーバーで手順3から6を繰り返します。
NetScaler Consoleでデータ収集を有効にする
NetScaler Consoleで両方のアプライアンスからICA詳細の収集を開始するように設定すると、収集される詳細は冗長になります。つまり、両方のアプライアンスが同じメトリックを報告します。この状況を回避するには、最初のNetScaler Gatewayアプライアンスの1つでICAのAppFlowを有効にし、次に2番目のアプライアンスでTCPのAppFlowを有効にする必要があります。これにより、一方のアプライアンスはICA AppFlowレコードをエクスポートし、もう一方のアプライアンスはTCP AppFlowレコードをエクスポートします。これにより、ICAトラフィックの解析にかかる処理時間も節約されます。
NetScaler ConsoleからAppFlow機能を有効にするには:
-
Webブラウザで、NetScaler ConsoleのIPアドレスを入力します(例:
<http://192.168.100.1>)。 -
User Name と Password に、管理者資格情報を入力します。
-
Infrastructure > Instances に移動し、分析を有効にするNetScalerインスタンスを選択します。
-
Select Action リストから、Configure Analytics を選択します。
-
VPN仮想サーバーを選択し、Analyticsを有効にするをクリックします。
-
HDX Insightを選択し、ICAトラフィックまたはTCPトラフィックに対してそれぞれICAまたはTCPを選択します。注NetScalerアプライアンスで、それぞれのサービスまたはサービスグループに対してAppFlowロギングが有効になっていない場合、Insight列に「有効」と表示されていても、NetScaler Consoleダッシュボードにはレコードが表示されません。
-
OKをクリックします。
データをエクスポートするためのNetScaler Gatewayアプライアンスの構成
NetScaler Gatewayアプライアンスをインストールした後、レポートをNetScaler Consoleにエクスポートするために、NetScaler Gatewayアプライアンスで以下の設定を構成する必要があります。
-
最初のDMZと2番目のDMZにあるNetScaler Gatewayアプライアンスの仮想サーバーを、相互に通信するように構成します。
-
2番目のDMZにあるNetScaler Gateway仮想サーバーを、最初のDMZにあるNetScaler Gateway仮想サーバーにバインドします。
-
2番目のDMZにあるNetScaler Gatewayでダブルホップを有効にします。
-
2番目のDMZにあるNetScaler Gateway仮想サーバーで認証を無効にします。
-
いずれかのNetScaler Gatewayアプライアンスを有効にして、ICAレコードをエクスポートするようにします
-
もう一方のNetScaler Gatewayアプライアンスを有効にして、TCPレコードをエクスポートするようにします:
-
両方のNetScaler Gatewayアプライアンスで接続チェイニングを有効にします。
コマンドラインインターフェイスを使用したNetScaler Gatewayの構成:
-
最初のDMZにあるNetScaler Gateway仮想サーバーが、2番目のDMZにあるNetScaler Gateway仮想サーバーと通信するように構成します。
add vpn nextHopServer <name> <nextHopIP> <nextHopPort> [-secure (ON or OFF)] [-imgGifToPng]

add vpn nextHopServer nh1 10.102.2.33 8443 –secure ON -
2番目のDMZにあるNetScaler Gateway仮想サーバーを、最初のDMZにあるNetScaler Gateway仮想サーバーにバインドします。最初のDMZにあるNetScaler Gatewayで次のコマンドを実行します。
bind vpn vserver <name> -nextHopServer <name>

 bind vpn vserver vs1 -nextHopServer nh1
-
2番目のDMZにあるNetScaler GatewayでダブルホップとAppFlowを有効にします。
set vpn vserver <name> [- doubleHop ( ENABLED or DISABLED )] [- appflowLog ( ENABLED or DISABLED )]

set vpn vserver vpnhop2 –doubleHop ENABLED –appFlowLog ENABLED -
2番目のDMZにあるNetScaler Gateway仮想サーバーで認証を無効にします。
set vpn vserver <name> [-authentication (ON or OFF)]

set vpn vserver vs -authentication OFF -
いずれかのNetScaler GatewayアプライアンスでTCPレコードのエクスポートを有効にします。
bind vpn vserver <name> [-policy <string> -priority <positive_integer>] [-type <type>]

bind vpn vserver vpn1 -policy appflowpol1 -priority 101 –type OTHERTCP_REQUEST -
もう一方のNetScaler GatewayアプライアンスでICAレコードのエクスポートを有効にします。
bind vpn vserver <name> [-policy <string> -priority <positive_integer>] [-type <type>]

bind vpn vserver vpn2 -policy appflowpol1 -priority 101 -type ICA_REQUEST -
両方のNetScaler Gatewayアプライアンスで接続チェーンを有効にします。
set appFlow param [-connectionChaining (ENABLED or DISABLED)]

 set appflow param -connectionChaining ENABLED
構成ユーティリティを使用してNetScaler Gatewayを構成する:
-
最初のDMZにあるNetScaler Gatewayが2番目のDMZにあるNetScaler Gatewayと通信するように構成し、2番目のDMZにあるNetScaler Gatewayを最初のDMZにあるNetScaler Gatewayにバインドします。
-
構成タブで、NetScaler Gatewayを展開し、仮想サーバーをクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、Advancedグループで公開済みアプリケーションを展開します。
-
ネクストホップサーバーをクリックし、ネクストホップサーバーを2番目のNetScaler Gatewayアプライアンスにバインドします。
-
-
2番目のDMZにあるNetScaler Gatewayでダブルホップを有効にします。
-
構成タブで、NetScaler Gatewayを展開し、仮想サーバーをクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、基本設定グループで編集アイコンをクリックします。
-
「その他」を展開し、「Double Hop」を選択して「OK」をクリックします。
-
-
2番目のDMZにあるNetScaler Gatewayの仮想サーバーで認証を無効にします。
-
「Configuration」タブで「NetScaler Gateway」を展開し、「Virtual Servers」をクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、「Basic Settings」グループで編集アイコンをクリックします。
-
「More」を展開し、「Enable Authentication」のチェックを外します。
-
-
いずれかのNetScaler GatewayアプライアンスでTCPレコードをエクスポートできるようにします。
-
「Configuration」タブで「NetScaler Gateway」を展開し、「Virtual Servers」をクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、「Advanced」グループで「Policies」を展開します。
-
「+」アイコンをクリックし、「Choose Policy」リストから「AppFlow」を選択し、「Choose Type」リストから「Other TCP Request」を選択します。
-
「Continue」をクリックします。
-
ポリシーバインディングを追加し、「Close」をクリックします。
-
-
もう一方のNetScaler GatewayアプライアンスでICAレコードをエクスポートできるようにします。
-
「Configuration」タブで「NetScaler Gateway」を展開し、「Virtual Servers」をクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、Advanced グループで、 Policies を展開します。
-
「+」アイコンをクリックし、「Choose Policy」リストから「AppFlow」を選択し、「Choose Type」リストから「Other TCP Request」を選択します。
-
続行をクリックします。
-
ポリシーバインディングを追加し、閉じるをクリックします。
-
-
両方のNetScaler Gatewayアプライアンスで接続チェーンを有効にします。
-
Configurationタブで、System > Appflowに移動します。
-
右側のペインのSettingsグループで、Change Appflow Settingsをダブルクリックします。
-
Connection Chainingを選択し、OKをクリックします。
-
-
最初のDMZにあるNetScaler Gatewayが2番目のDMZにあるNetScaler Gatewayと通信するように構成し、2番目のDMZにあるNetScaler Gatewayを最初のDMZにあるNetScaler Gatewayにバインドします。
-
ConfigurationタブでNetScaler Gatewayを展開し、Virtual Serversをクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、Advanced groupでPublished Applicationsを展開します。
-
Next Hop Serverをクリックし、2番目のNetScaler Gatewayアプライアンスにネクストホップサーバーをバインドします。
-
-
2番目のDMZにあるNetScaler Gatewayでダブルホップを有効にします。
-
ConfigurationタブでNetScaler Gatewayを展開し、Virtual Serversをクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、Basic Settingsグループで編集アイコンをクリックします。
-
Moreを展開し、Double Hopを選択し、OKをクリックします。
-
-
2番目のDMZにあるNetScaler Gatewayの仮想サーバーで認証を無効にします。
-
「Configuration」タブで「NetScaler Gateway」を展開し、「Virtual Servers」をクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、「Basic Settings」グループで編集アイコンをクリックします。
-
「More」を展開し、「Enable Authentication」のチェックを外します。
-
-
NetScaler Gatewayアプライアンスのいずれかを有効にして、TCPレコードをエクスポートします。
-
「Configuration」タブで「NetScaler Gateway」を展開し、「Virtual Servers」をクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、「Advanced」グループで「Policies」を展開します。
-
「+」アイコンをクリックし、「Choose Policy」リストから「AppFlow」を選択し、「Choose Type」リストから「Other TCP Request」を選択します。
-
「Continue」をクリックします。
-
ポリシーバインディングを追加し、「Close」をクリックします。
-
-
もう一方のNetScaler Gatewayアプライアンスを有効にして、ICAレコードをエクスポートします。
-
「Configuration」タブで「NetScaler Gateway」を展開し、「Virtual Servers」をクリックします。
-
右側のペインで仮想サーバーをダブルクリックし、「Advanced」グループで「Policies」を展開します。
-
「+」アイコンをクリックし、「Choose Policy」リストから「AppFlow」を選択し、「Choose Type」リストから「Other TCP Request」を選択します。
-
「Continue」をクリックします。
-
ポリシーバインディングを追加し、「Close」をクリックします。
-
-
両方のNetScaler Gatewayアプライアンスで接続チェイニングを有効にします。
トランスペアレントモードで展開されたNetScalerを監視するためのデータ収集を有効にする
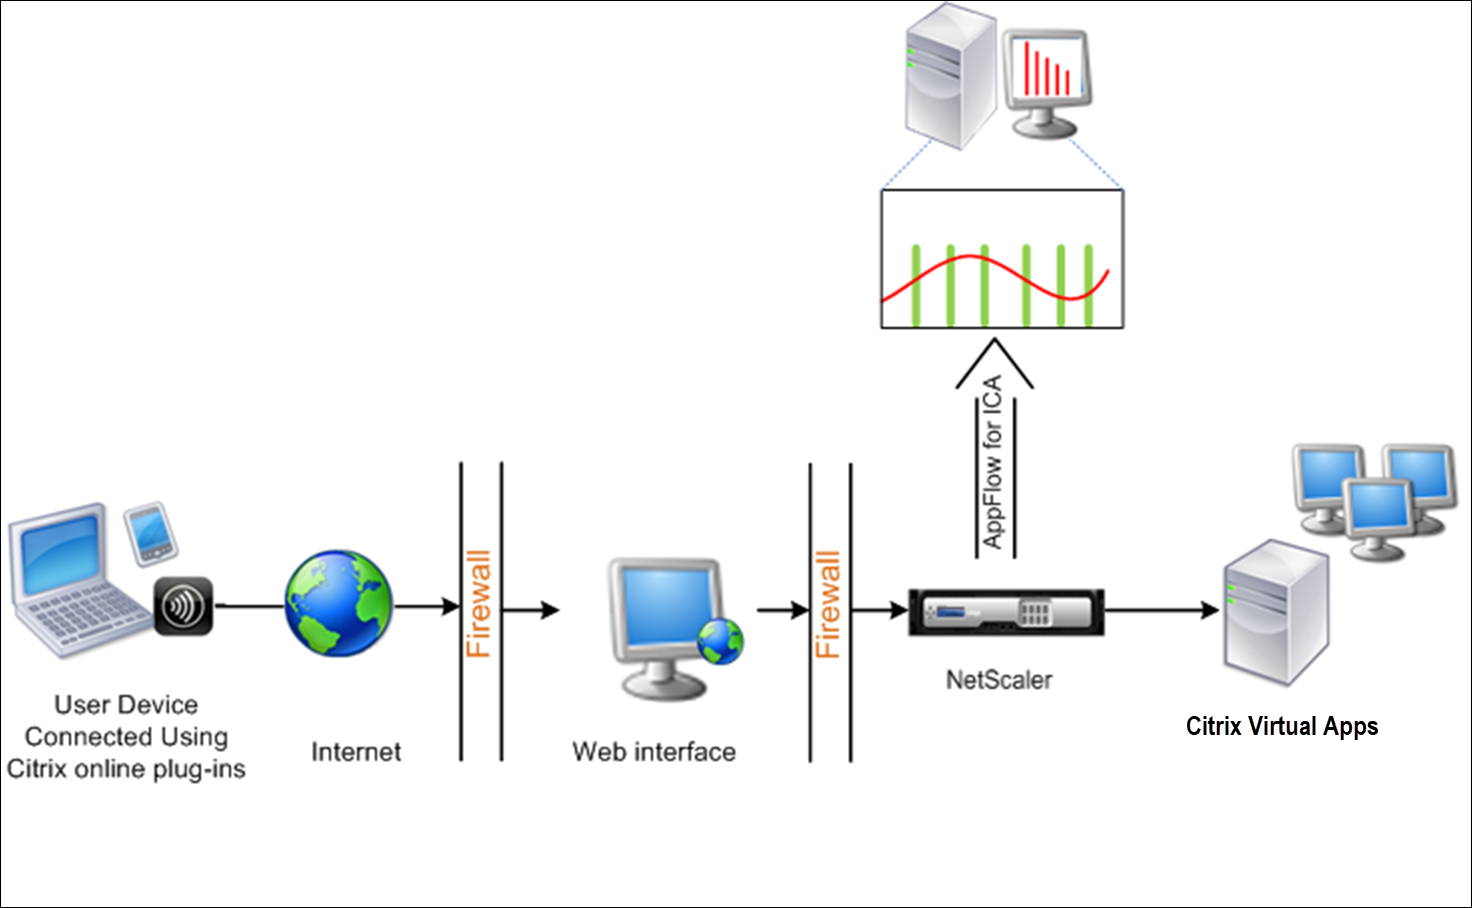
NetScalerがトランスペアレントモードで展開されている場合、クライアントは介在する仮想サーバーなしでサーバーに直接アクセスできます。Citrix Virtual Apps and Desktop環境でNetScalerアプライアンスがトランスペアレントモードで展開されている場合、ICAトラフィックはVPN経由で送信されません。
NetScalerをNetScaler Consoleインベントリに追加した後、データ収集のためにAppFlowを有効にする必要があります。データ収集の有効化は、デバイスとモードによって異なります。その場合、各NetScalerアプライアンスでNetScaler ConsoleをAppFlowコレクターとして追加し、アプライアンスを通過するすべてのICAトラフィックまたは特定のICAトラフィックを収集するようにAppFlowポリシーを構成する必要があります。
注
-
NetScaler Console構成ユーティリティを使用して、トランスペアレントモードで展開されたNetScalerでデータ収集を有効にすることはできません。
-
コマンドとその使用法に関する詳細については、コマンドリファレンスを参照してください。
-
ポリシー式に関する情報については、ポリシーと式を参照してください。
次の図は、NetScalerがトランスペアレントモードで展開されている場合のNetScaler Consoleのネットワーク展開を示しています。
コマンドラインインターフェイスを使用してNetScalerアプライアンスでデータ収集を構成するには:
コマンドプロンプトで、次の操作を行います。
-
アプライアンスにログオンします。
-
NetScalerアプライアンスがトラフィックをリッスンするICAポートを指定します。
set ns param --icaPorts <port>...例:set ns param -icaPorts 2598 1494注-
このコマンドで最大10個のポートを指定できます。
-
デフォルトのポート番号は2598です。必要に応じてポート番号を変更できます。
-
-
NetScalerアプライアンスにAppFlowコレクターとしてNetScaler Insight Centerを追加します。
add appflow collector <name> -IPAddress <ip_addr>例:add appflow collector MyInsight -IPAddress 192.168.1.101注 NetScalerアプライアンスに構成されているAppFlowコレクターを表示するには、show appflow collectorコマンドを使用します。 -
AppFlowアクションを作成し、コレクターをアクションに関連付けます。
add appflow action <name> -collectors <string> ...例:AppFlow アクション act-collectors MyInsight を追加 -
トラフィックを生成するためのルールを指定するAppFlowポリシーを作成します。
add appflow policy <policyname> <rule> <action>例:add appflow policy pol true act -
AppFlowポリシーをグローバルバインドポイントにバインドします。
bind appflow global <policyname> <priority> -type <type>例:bind appflow global pol 1 -type ICA_REQ_DEFAULT注ICAトラフィックに適用するには、typeの値がICA_REQ_OVERRIDEまたはICA_REQ_DEFAULTである必要があります。 -
AppFlow の flowRecordInterval パラメーターの値を 60 秒に設定します。
set appflow param -flowRecordInterval 60例:set appflow param -flowRecordInterval 60 -
設定を保存します。タイプ:
save ns config