
Splunkとの統合
NetScaler ConsoleをSplunkと統合して、以下の分析を表示できるようになりました。
-
WAF違反
-
ボット違反
-
SSL証明書のインサイト
-
ゲートウェイのインサイト
-
イベントとメトリック
-
HDX™インサイト
-
NetScaler® Console監査ログ
Splunkアドオンを使用すると、次のことが可能になります。
-
他のすべての外部データソースを結合します。
-
分析の可視性を一元的に高めます。
NetScaler Consoleは、ボット、WAF、SSLイベントを収集し、定期的にSplunkに送信します。Splunk Common Information Model (CIM) アドオンは、イベントをCIM互換データに変換します。管理者として、CIM互換データを使用して、Splunkダッシュボードでイベントを表示できます。
統合を成功させるには、次のことを行う必要があります。
-
NetScaler Consoleからデータを受信するようにSplunkを構成する(#configure-splunk-to-receive-data-from-pageadm-product-name-short-on-prem)
Related information
Splunkを構成して、オンプレミスのNetScaler Consoleからデータを受信する
Splunk HTTPイベントコレクターエンドポイントをセットアップし、トークンを生成する
まず、SplunkでHTTPイベントコレクターをセットアップする必要があります。このセットアップにより、NetScaler ConsoleとSplunk間の統合が可能になり、データが送信されます。次に、Splunkでトークンを生成して、次の操作を行う必要があります。
-
NetScaler ConsoleとSplunk間の認証を有効にします。
-
イベントコレクターエンドポイントを介してデータを受信します。
-
Splunkにログオンします。
-
Settings > Data Inputs > HTTP event collector に移動し、Add new をクリックします。
-
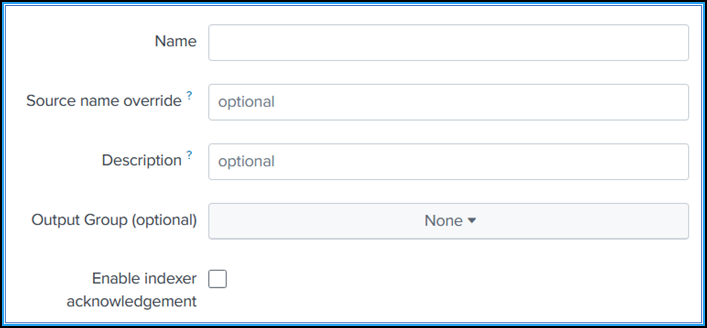
次のパラメータを指定します。
-
名前: 任意の名前を指定します。
-
ソース名の上書き (オプション): 値を設定すると、HTTP イベントコレクターのソース値が上書きされます。
-
説明 (オプション): 説明を指定します。
-
インデクサーの確認を有効にする: NetScaler Console はこのオプションをサポートしていません。このオプションを選択しないことをお勧めします。
-
-
次へをクリックします。
-
必要に応じて、入力設定ページで追加の入力パラメーターを設定できます。
-
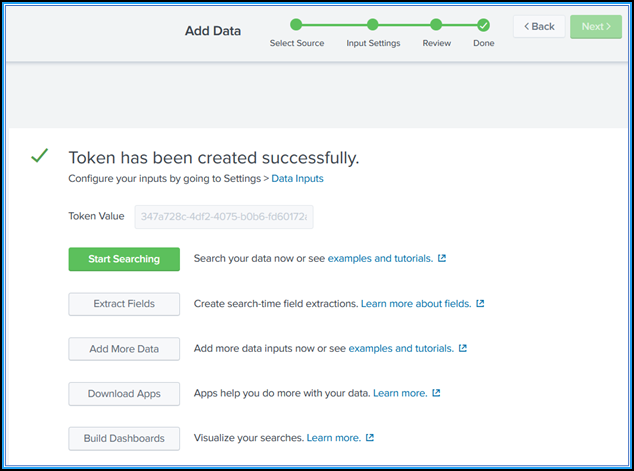
エントリを確認するには、レビューをクリックし、送信をクリックします。トークンが生成されます。NetScaler Console で詳細を追加する際に、このトークンを使用する必要があります。
Splunk Common Information Model をインストールする
Splunk では、Splunk CIM アドオンをインストールする必要があります。このアドオンは、NetScaler Console から受信したデータを取り込み、同等のイベントに対して同じフィールド名とイベントタグを使用して、取り込まれたデータを正規化し、共通の標準に一致させることを保証します。
注
Splunk CIM アドオンをすでにインストールしている場合は、この手順をスキップできます。
-
Splunkにログオンします。
-
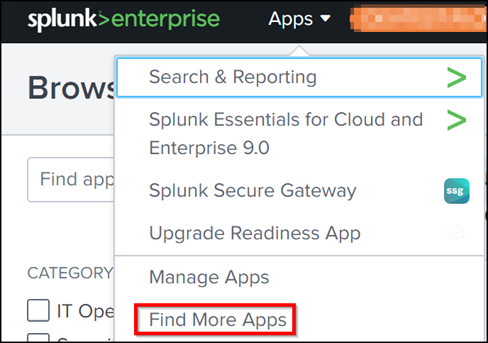
Apps > Find More Appsに移動します。
-
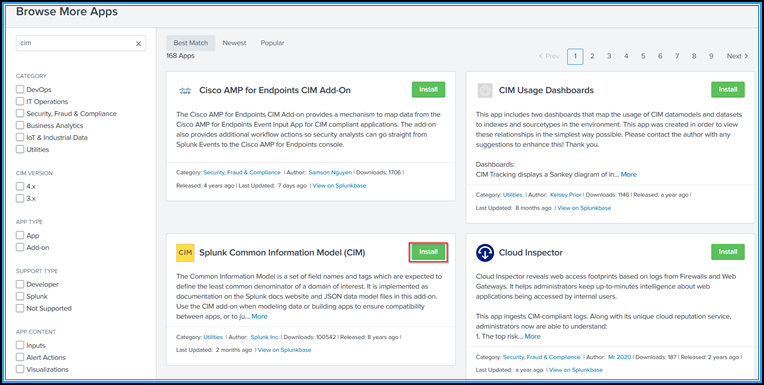
検索バーに「CIM」と入力し、Enterキーを押して**Splunk Common Information Model (CIM)**アドオンを取得し、Installをクリックします。
CIMノーマライザーをインストールする
CIMノーマライザーは、SplunkでWAFとボットのインサイトを表示するためにインストールする必要がある追加のプラグインです。
-
Splunkポータルで、Apps > Find More Appsに移動します。
-
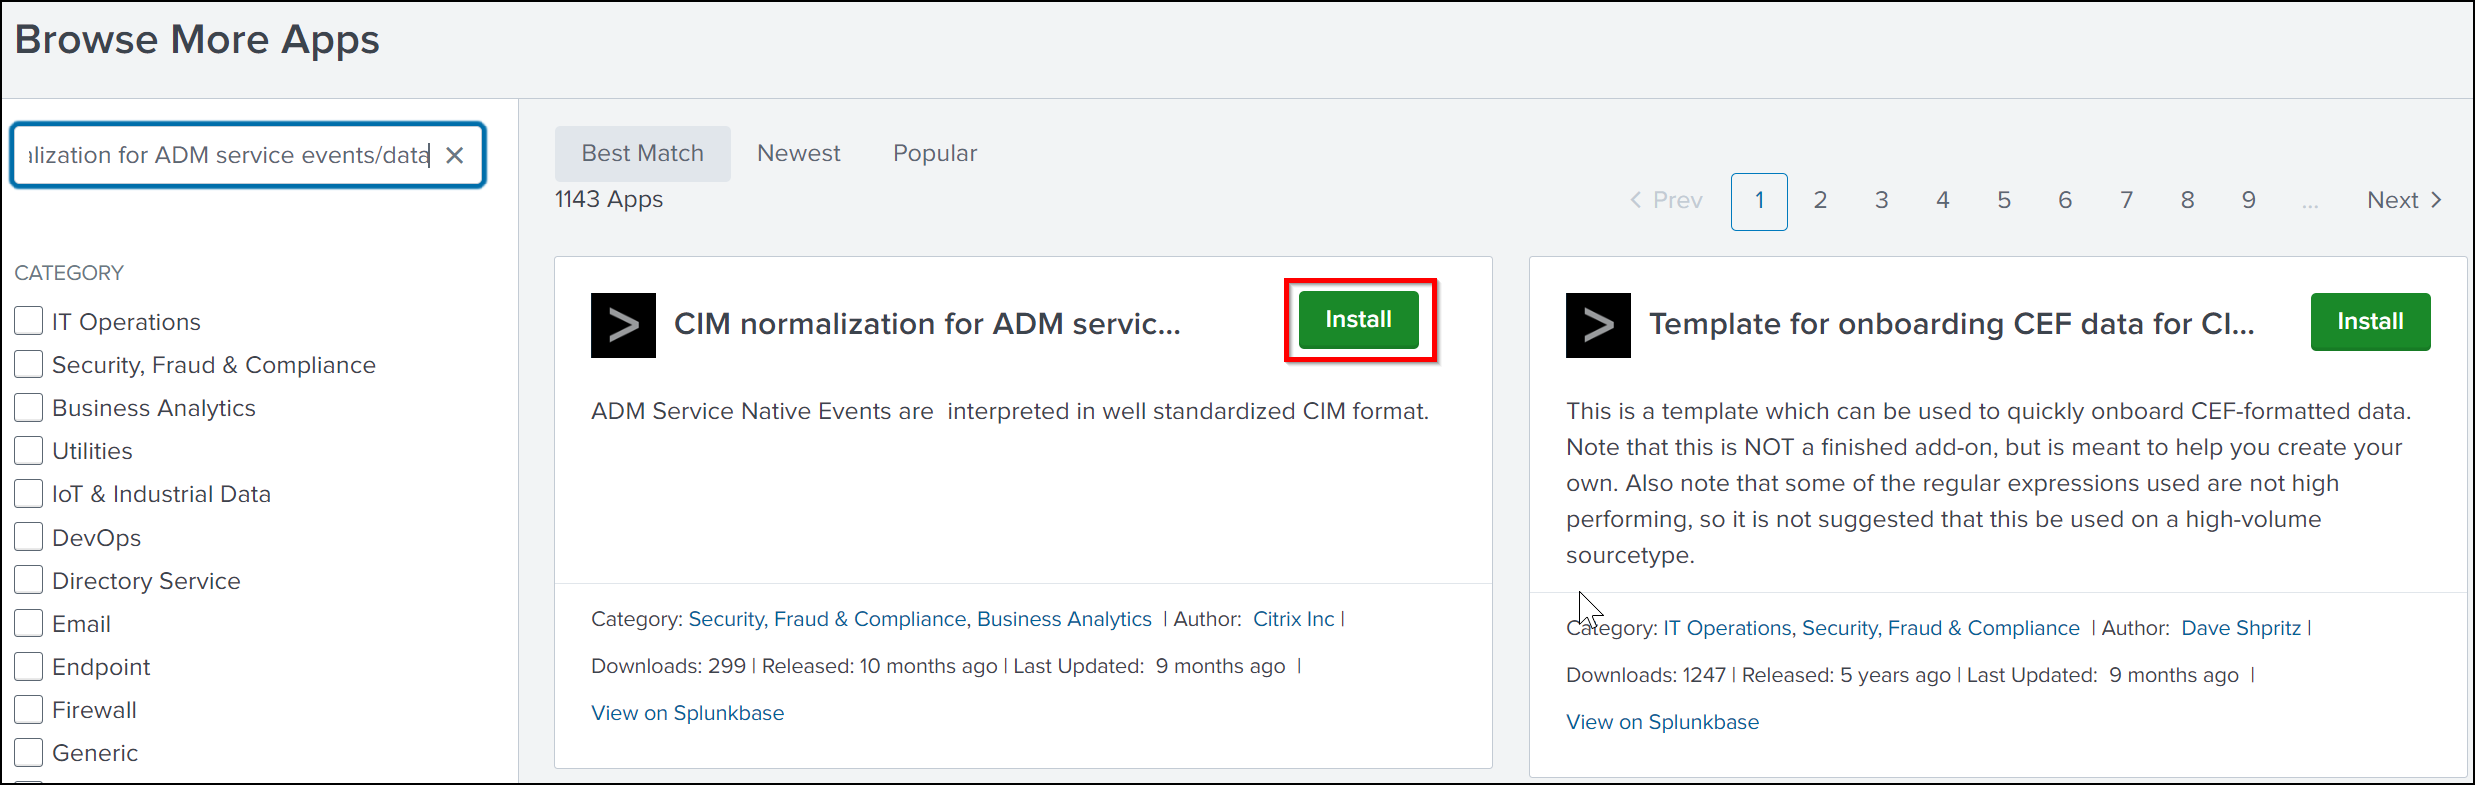
検索バーに「NetScaler Consoleサービスイベント/データ用CIM正規化」と入力し、Enterキーを押してアドオンを取得し、Installをクリックします。
Splunkでサンプルダッシュボードを準備する
Splunk CIMをインストールしたら、WAFとボット、SSL証明書のインサイト、イベントとメトリックのテンプレートを使用してサンプルダッシュボードを準備する必要があります。ダッシュボードテンプレート (
.tgz) ファイルをダウンロードし、任意のエディター (例: メモ帳) を使用してその内容をコピーし、Splunkにデータを貼り付けてダッシュボードを作成できます。
注:
サンプルダッシュボードを作成するための以下の手順は、すべてのユースケースに適用できます。必要な
jsonファイルを使用する必要があります。
-
Citrixダウンロードページにログオンし、サードパーティエンドポイント用サンプルダッシュボードの下にあるサンプルダッシュボードをダウンロードします。
-
ファイルを解凍し、任意のテキストエディタで
jsonファイルを開き、ファイルからデータをコピーします。解凍すると、3つのjsonファイルが取得されます。以下を使用します。-
adm_splunk_security_violations.jsonファイルを使用してWAFおよびBotサンプルダッシュボードを作成します。 -
adm_splunk_ssl_certificate.jsonファイルを使用してSSL証明書インサイトサンプルダッシュボードを作成します。 -
adm_splunk_events_and_metrics_history.jsonファイルを使用してNetScaler Consoleイベントおよびメトリックダッシュボードを作成します。
-
-
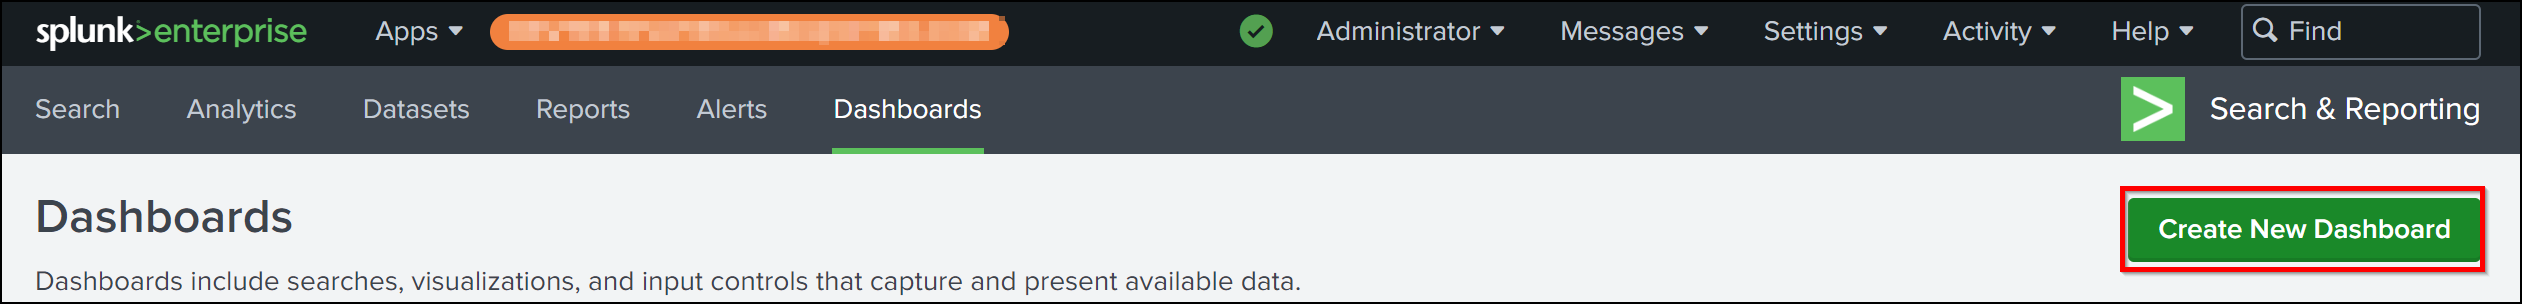
Splunkポータルで、Search & Reporting > Dashboardsに移動し、Create New Dashboardをクリックします。
-
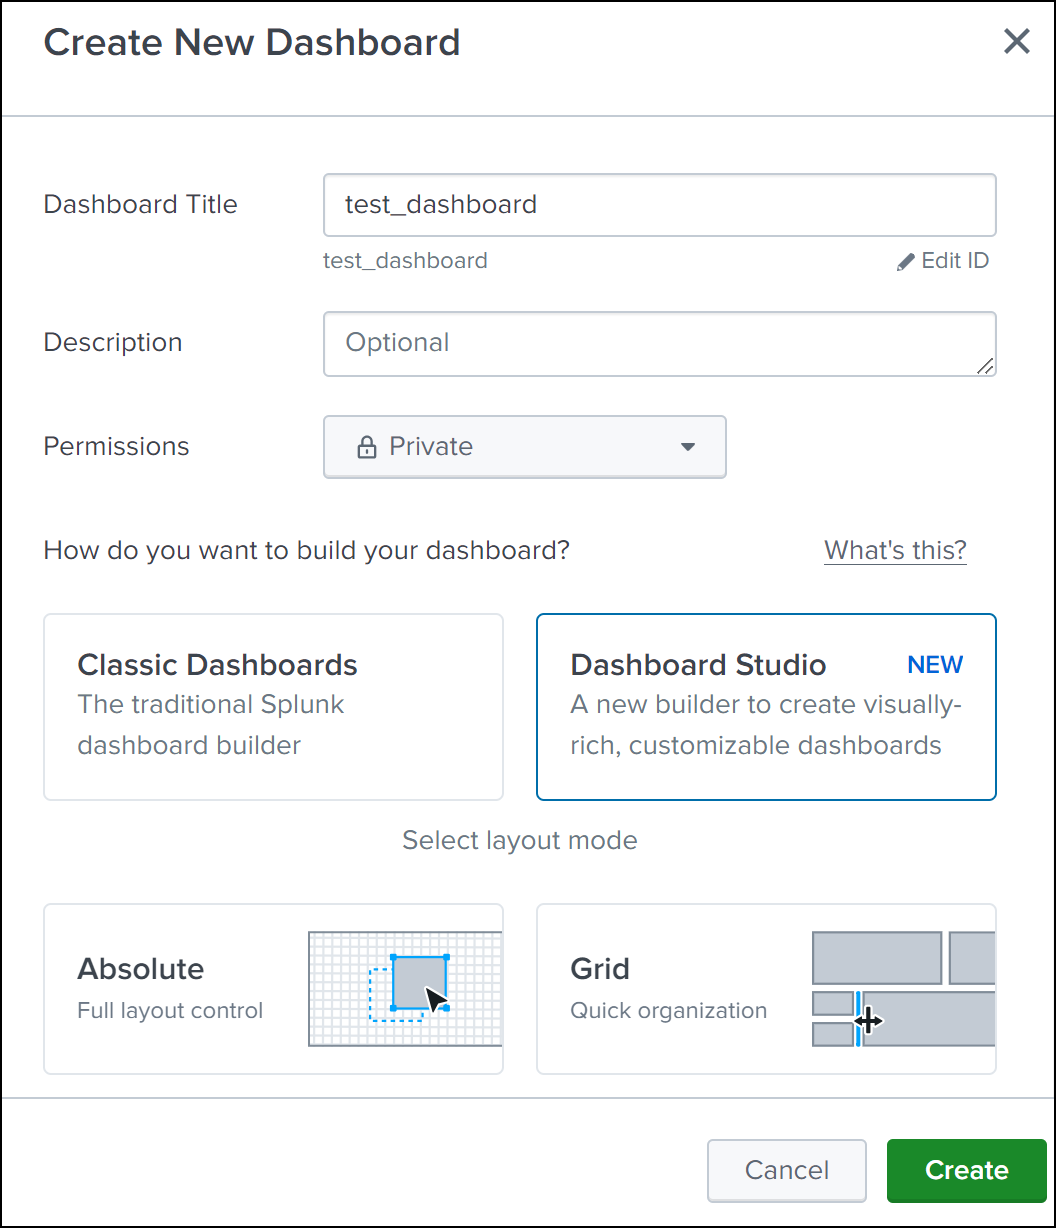
Create New Dashboardページで、次のパラメータを指定します。
-
ダッシュボードのタイトル - 任意のタイトルを指定します。
-
説明 - オプションで、参照用に説明を指定できます。
-
権限 - 要件に基づいて、PrivateまたはShared in Appを選択します。
-
Dashboard Studioを選択します。
-
いずれかのレイアウト(AbsoluteまたはGrid)を選択し、Createをクリックします。
 「Create」をクリックした後、レイアウトから「Source」アイコンを選択します。「ソースレイアウト」(/en-us/netscaler-application-delivery-management-software/media/splunk-source-icon.png)
-
-
既存のデータを削除し、ステップ2でコピーしたデータを貼り付け、「Back」をクリックします。
-
「Save」をクリックします。サンプルダッシュボードを表示できます。以下はWAFとボットのサンプルダッシュボードの例です。「サンプルダッシュボード」(/en-us/netscaler-application-delivery-management-software/media/splunk-sample-dashboard.png)
NetScaler Consoleオンプレミスを構成してSplunkにデータをエクスポートする
Splunkでの準備はすべて完了しました。最後のステップは、サブスクリプションを作成し、トークンを追加してNetScaler Consoleを構成することです。
以下の手順を完了すると、現在NetScaler Consoleで利用可能な更新されたダッシュボードをSplunkで表示できます。
-
NetScaler Consoleにログオンします。
-
「Settings > Observability Integration」に移動します。
-
「Integrations」ページで、「Add」をクリックします。
-
「Create Subscription」ページで、次の詳細を指定します。
-
「Subscription Name」フィールドに任意の名前を指定します。
-
NetScaler Console を ソース として選択し、次へ をクリックします。
-
Splunk を選択し、構成 をクリックします。エンドポイントの構成 ページで:
-
エンドポイントURL – Splunkエンドポイントの詳細を指定します。エンドポイントは
<https://SPLUNK_PUBLIC_IP:SPLUNK_HEC_PORT/services/collector/event>形式である必要があります。注:セキュリティ上の理由から、HTTPSを使用することをお勧めします。-
SPLUNK_PUBLIC_IP – Splunk用に構成された有効なIPアドレス。
-
SPLUNK_HEC_PORT – HTTPイベントエンドポイント構成中に指定したポート番号を示します。デフォルトのポート番号は8088です。
-
Services/collector/event – HECアプリケーションのパスを示します。
-
-
認証トークン – Splunkから認証トークンをコピーして貼り付けます。
-
「送信」をクリックします。
-
-
「次へ」をクリックします。
-
「インサイトの追加」をクリックし、「機能の選択」タブで、エクスポートしたい機能を選択して「選択したものを追加」をクリックします。注:NetScaler Console監査ログを選択した場合、Splunkに監査ログをエクスポートする頻度として「毎日」または「毎時」を選択できます。
-
「次へ」をクリックします。
-
「インスタンスの選択」タブで、「すべてのインスタンスを選択」または「カスタム選択」のいずれかを選択し、「次へ」をクリックします。
-
「すべてのインスタンスを選択」 - すべてのNetScalerインスタンスからSplunkにデータをエクスポートします。
-
「カスタム選択」 - リストからNetScalerインスタンスを選択できます。リストから特定のインスタンスを選択した場合、データは選択されたNetScalerインスタンスからのみSplunkにエクスポートされます。
-
-
「送信」をクリックします。「注:」:選択されたインサイトのデータは、NetScaler Consoleで違反が検出された直後にSplunkにプッシュされます。
-
Splunkでダッシュボードを表示する
NetScaler Consoleでの設定が完了すると、データはNetScaler Consoleからエクスポートされ、イベントがSplunkに表示されます。
追加の手順なしで、Splunkで更新されたダッシュボードを表示する準備が整いました。
Splunkに移動し、作成したダッシュボードをクリックして、更新されたダッシュボードを表示します。
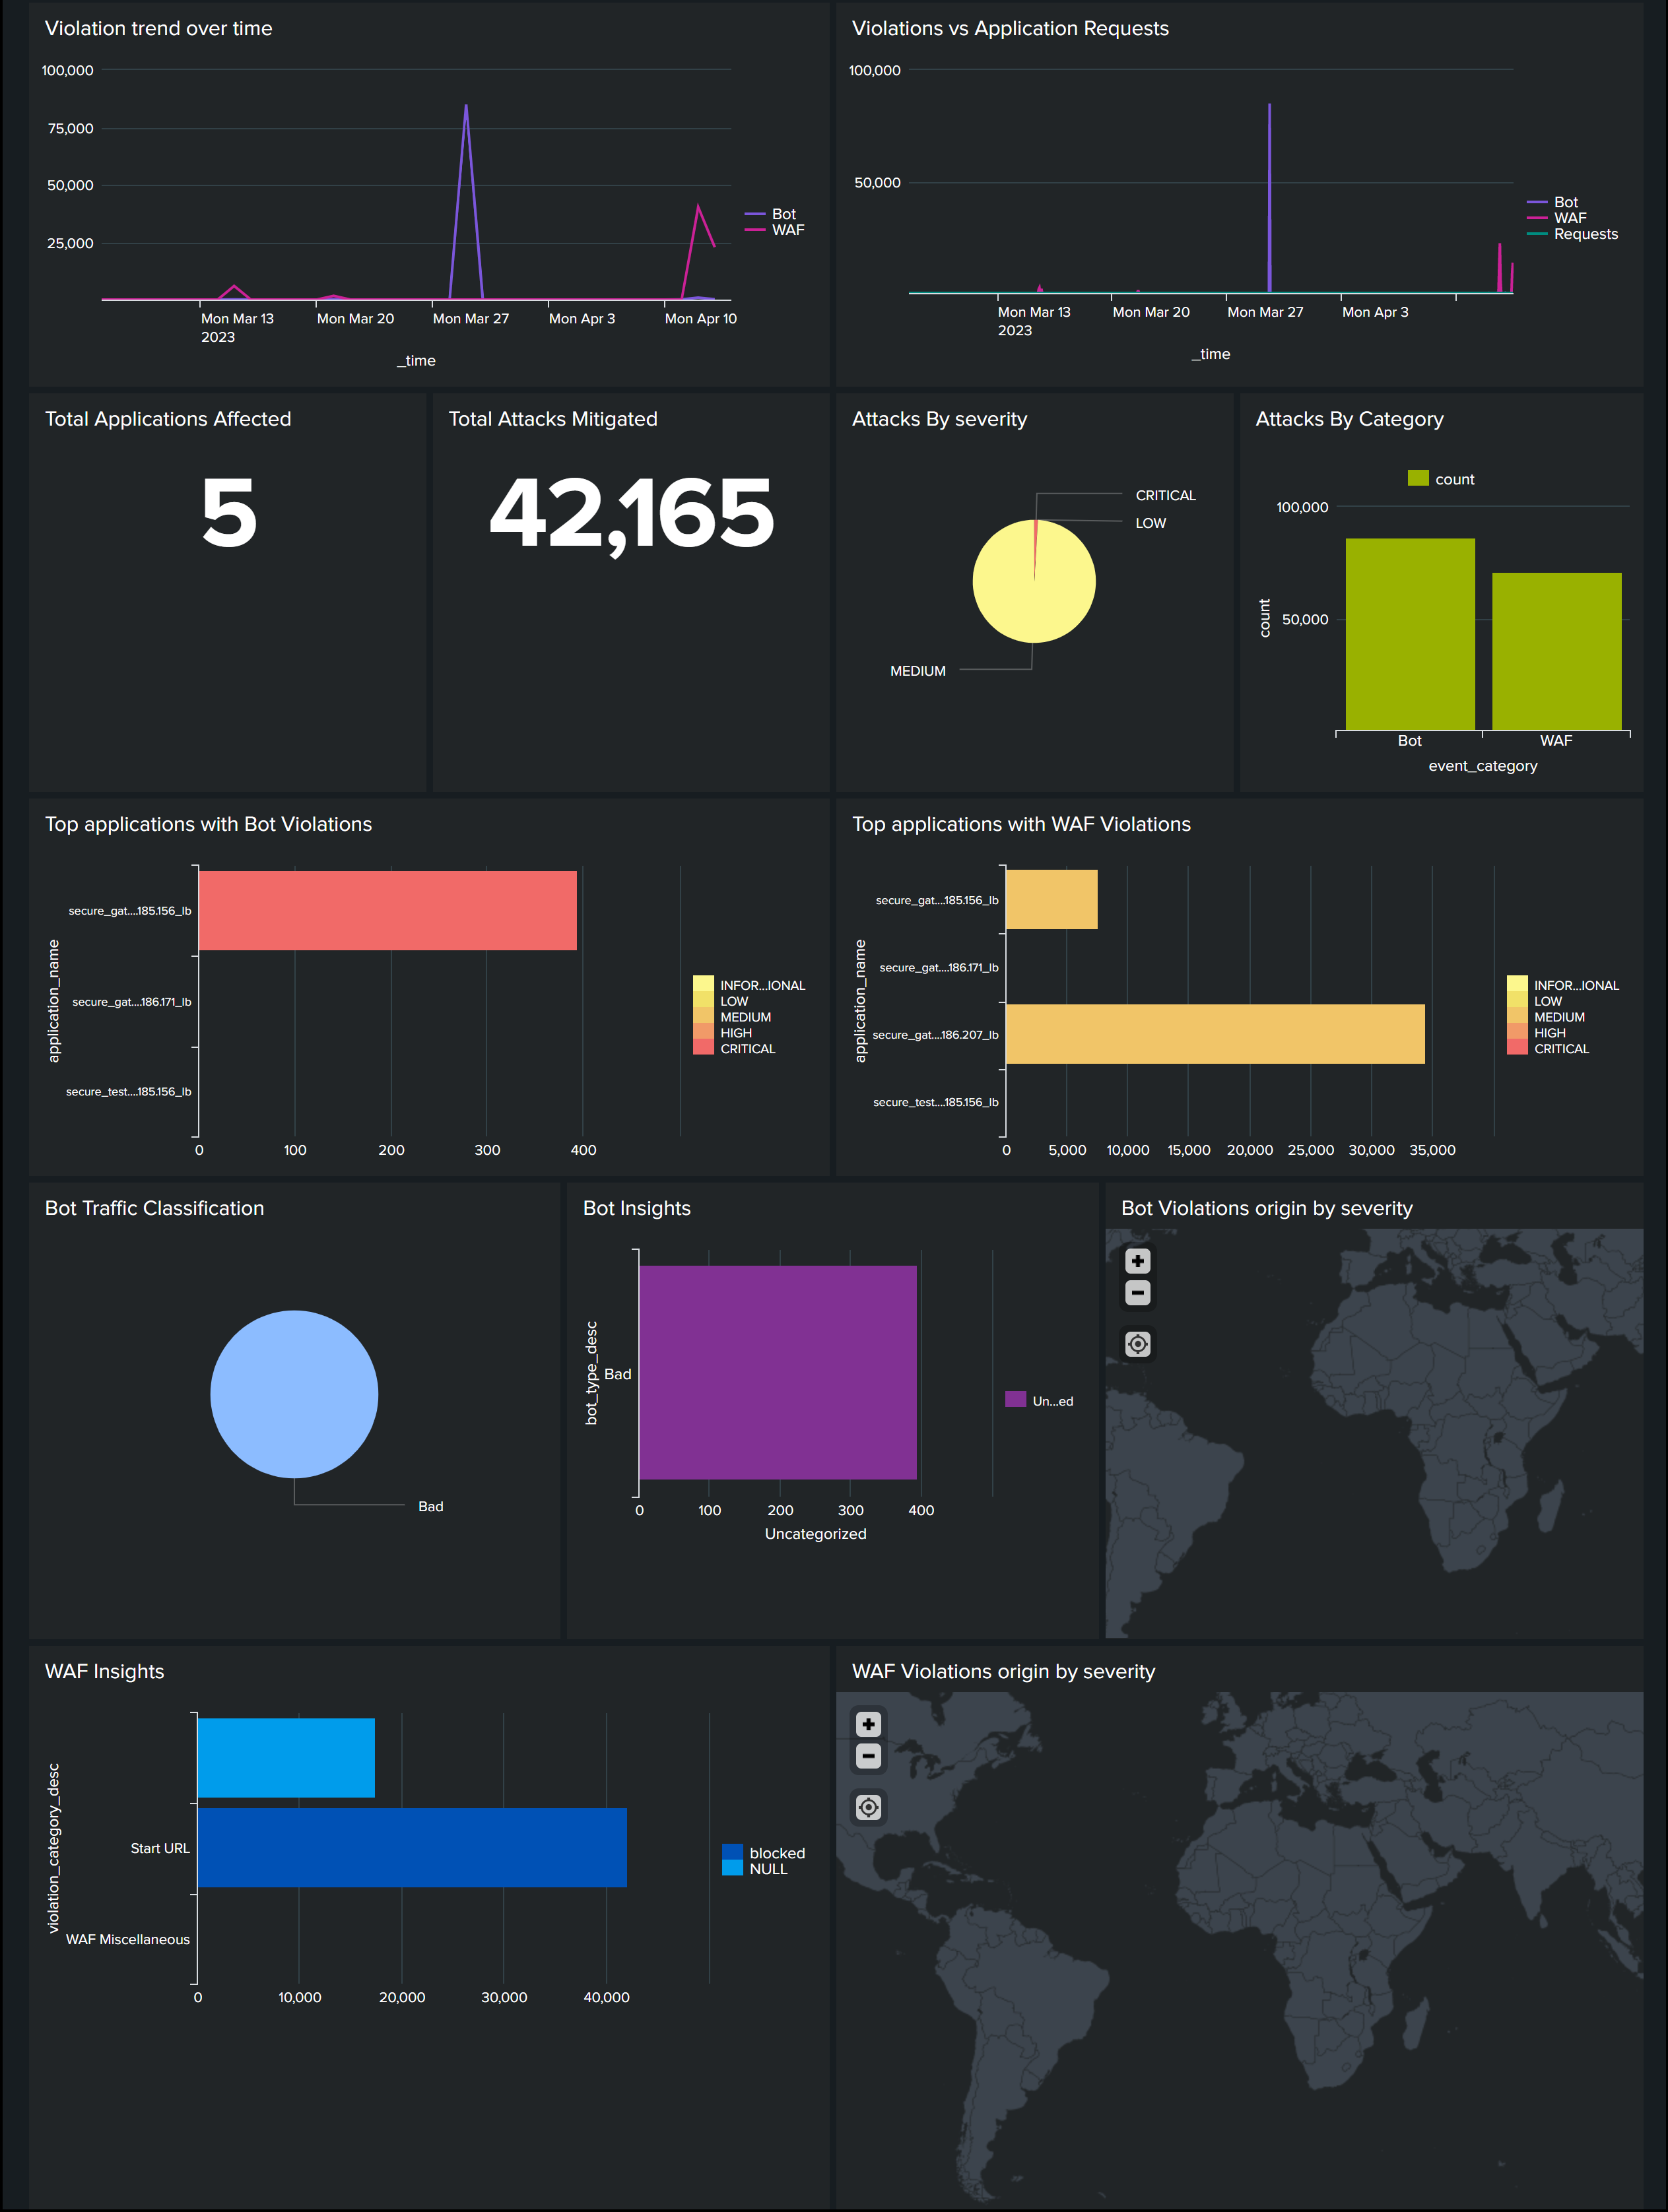
以下は、更新されたWAFおよびBotダッシュボードの例です。
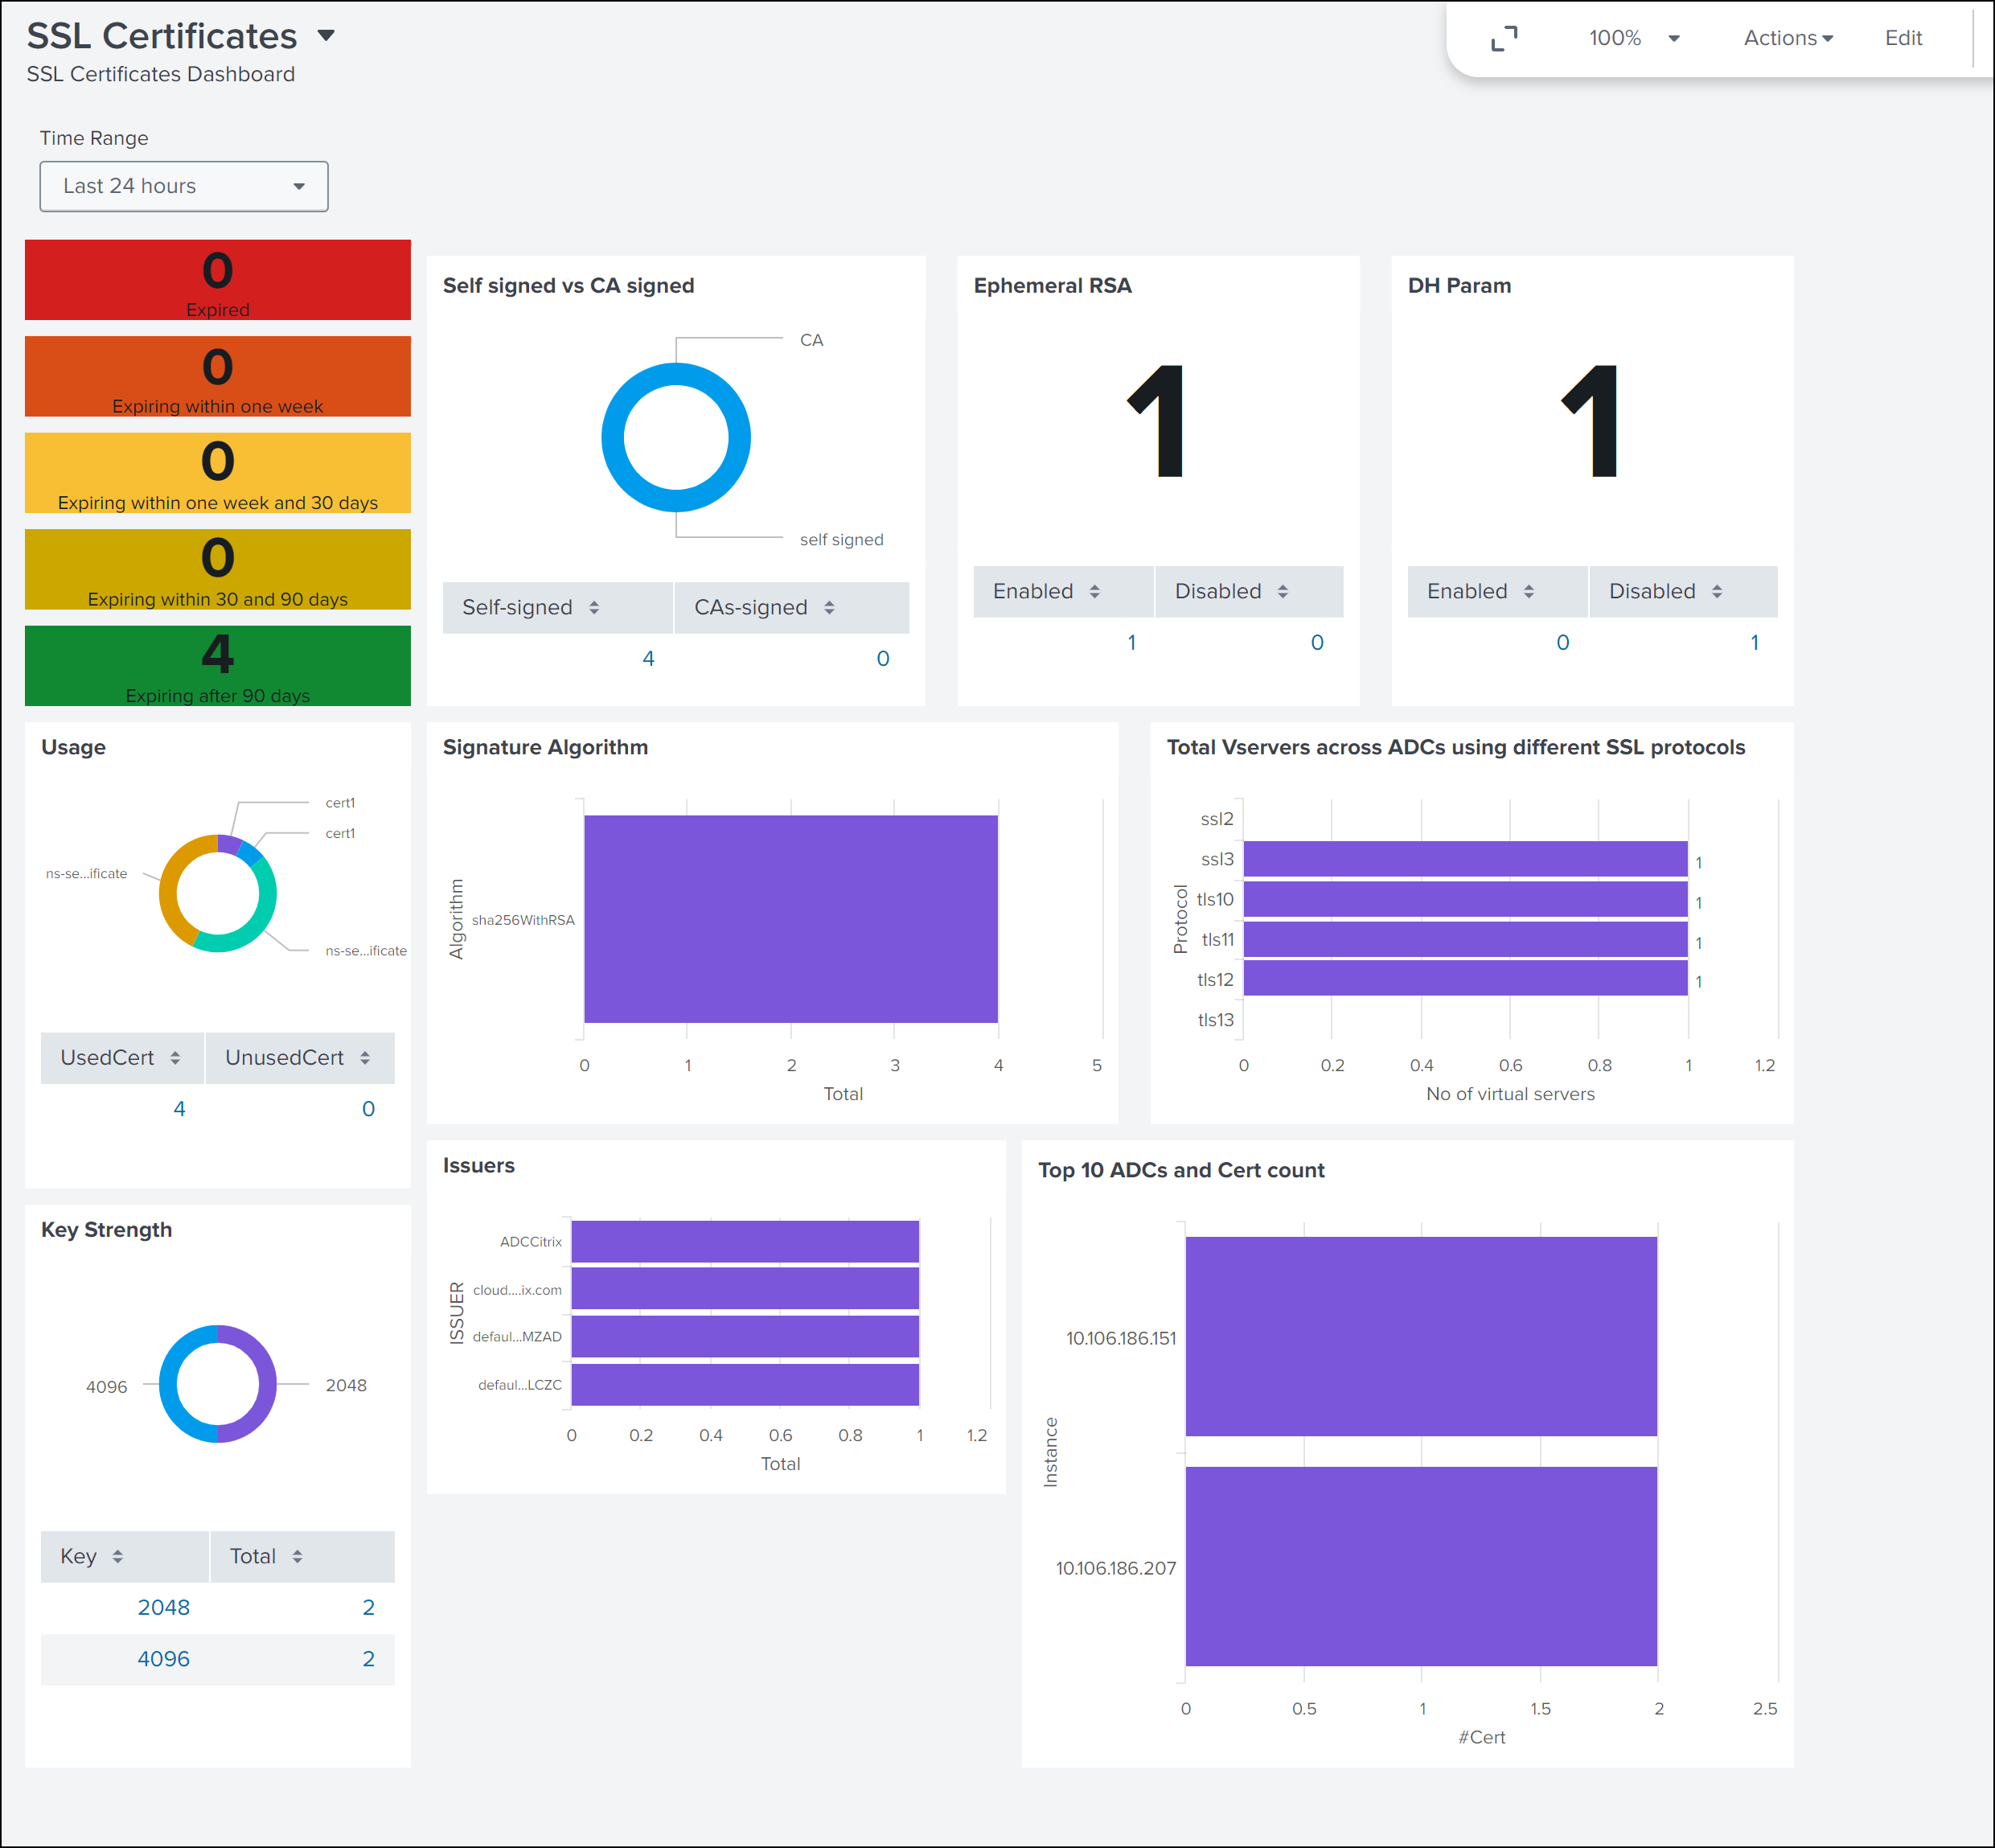
以下は、更新されたSSL証明書インサイトダッシュボードの例です。
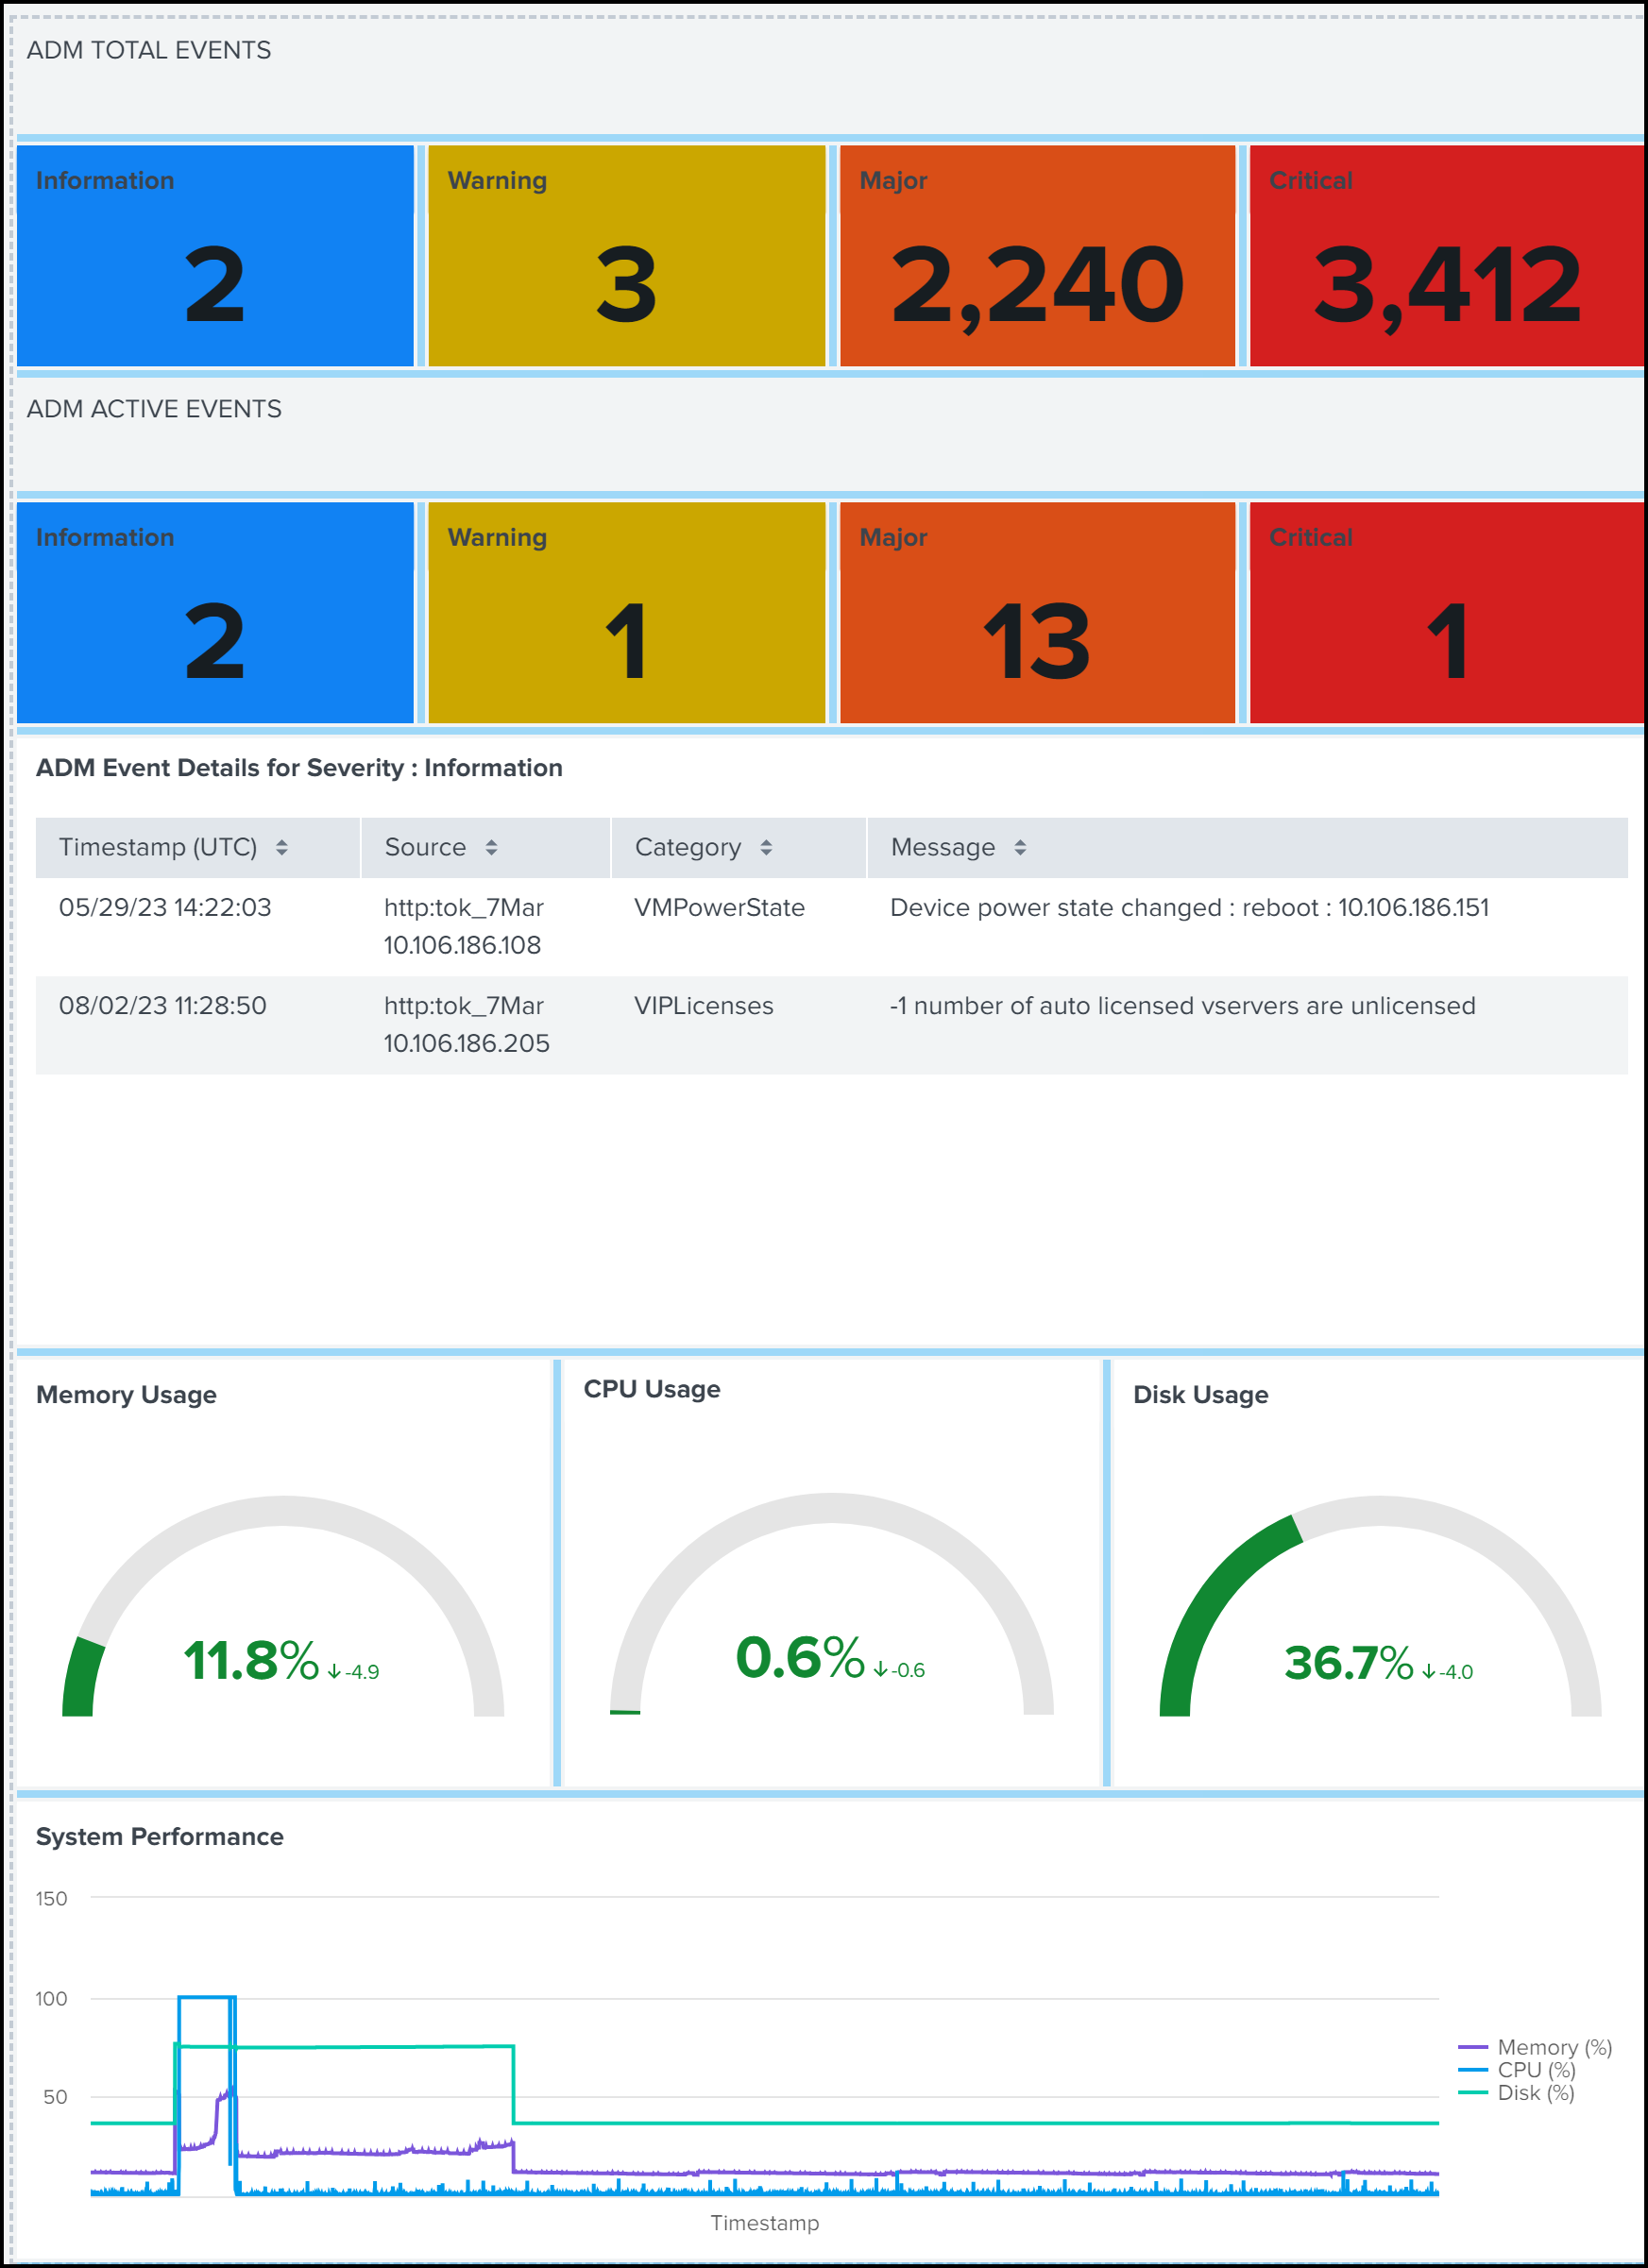
以下は、更新されたイベントおよびメトリックダッシュボードの例です。
注記:
メモリ、CPU、ディスクの使用状況データは、NetScaler Consoleからの現在の値を示します。これらの値の上昇および下降傾向は、5分ごとの以前の値との比較に基づいて表示されます。
ダッシュボードとは別に、サブスクリプションを作成した後、Splunkでデータを表示することもできます。
-
Splunkで、Search & Reportingをクリックします。
-
検索バーで:
-
sourcetype="metrics"と入力し、リストから期間を選択してNetScaler Consoleのメトリックデータを表示します。 -
sourcetype="event"と入力し、リストから期間を選択してNetScaler Consoleのイベントデータを表示します。 -
sourcetype="bot"またはsourcetype="waf"と入力し、リストから期間を選択してボット/WAFデータを表示します。 -
sourcetype="ssl"と入力し、リストから期間を選択してSSL証明書のインサイトデータを表示します。 -
sourcetype="gateway_insights"と入力し、リストから期間を選択してGatewayインサイトデータを表示します。 -
sourcetype="hdx_insights"と入力し、リストから期間を選択してGatewayインサイトデータを表示します。 -
sourcetype= "audit_logs"と入力し、リストから期間を選択して監査ログデータを表示します。
-