
CVE-2021-22927およびCVE-2021-22920の脆弱性に対処する
NetScaler Consoleのセキュリティアドバイザリダッシュボードで、現在のCVE >
<number of> CVEの影響を受けるNetScalerインスタンスの下に、CVE-2021-22927およびCVE-2021-22920によって脆弱なすべてのインスタンスが表示されます。これら2つのCVEの影響を受けるインスタンスの詳細を確認するには、1つ以上のCVEを選択し、影響を受けるインスタンスを表示をクリックします。
CVE-2021-22927およびCVE-2021-22920のセキュリティアドバイザリダッシュボード(/en-us/netscaler-application-delivery-management-software/media/security-advisory-cve-2021-22927-2021-22920.png)
注
セキュリティアドバイザリシステムのスキャンが完了し、セキュリティアドバイザリモジュールにCVE-2021-22927およびCVE-2021-22920の影響が反映されるまでに数時間かかる場合があります。影響をより早く確認するには、今すぐスキャンをクリックしてオンデマンドスキャンを開始します。
セキュリティアドバイザリダッシュボードの詳細については、セキュリティアドバイザリを参照してください。
<number of> CVEの影響を受けるNetScalerインスタンスウィンドウが表示されます。以下のスクリーンショットでは、CVE-2021-22927およびCVE-2021-22920の影響を受けるNetScalerインスタンスの数と詳細を確認できます。
CVE-2020-8300の影響を受けるインスタンス(/en-us/netscaler-application-delivery-management-software/media/cve-2021-22927-2021-22920-impacted-instances.png)
Related information
CVE-2021-22927およびCVE-2021-22920に対処する
CVE-2021-22927およびCVE-2021-22920の影響を受けるNetScalerインスタンスの場合、対処は2段階のプロセスです。GUIの現在のCVE > CVEの影響を受けるNetScalerインスタンスの下に、ステップ1と2が表示されます。
CVE-2021-22927およびCVE-2021-22920の対処手順(/en-us/netscaler-application-delivery-management-software/media/remediate-steps-cve-2021-22927-2021-22920.png)
2つのステップは次のとおりです。
-
脆弱なNetScalerインスタンスを、修正を含むリリースおよびビルドにアップグレードします。
-
構成ジョブでカスタマイズ可能な組み込み構成テンプレートを使用して、必要な構成コマンドを適用します。このステップは、脆弱なNetScalerごとに一度に1つずつ実行し、そのNetScalerのすべてのSAMLアクションを含めます。
注
「CVE-2020-8300」(/ja-jp/netscaler-application-delivery-management-software/current-release/instance-advisory/remediate-vulnerabilities.html)のNetScalerインスタンスで設定ジョブをすでに実行している場合は、ステップ2をスキップしてください。
Current CVEs > NetScaler instances impacted by CVEsの下に、この2段階の修復プロセスに2つの異なるワークフローが表示されます。これらはProceed to upgrade workflowとProceed to configuration job workflowです。
修正ワークフロー(/en-us/netscaler-application-delivery-management-software/media/remediation-workflows-cve-2021-22927-2021-22920.png)
ステップ1:脆弱なNetScalerインスタンスをアップグレードする
脆弱なインスタンスをアップグレードするには、インスタンスを選択し、Proceed to upgrade workflowをクリックします。アップグレードワークフローが開き、脆弱なNetScalerインスタンスがすでに設定されています。
修正ステップ1(/en-us/netscaler-application-delivery-management-software/media/remediation-step1-cve-2021-22927-2021-22920.png)
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「NetScalerアップグレードジョブの作成」(/ja-jp/netscaler-application-delivery-management-software/current-release/networks/configuration-jobs/how-to-upgrade-netscaler-instances.html#create-an-upgrade-maintenance-job-to-upgrade-netscaler-instances)を参照してください。
注
このステップは、すべての脆弱なNetScalerインスタンスに対して一度に実行できます。 注
CVE-2021-22920およびCVE-2021-22927に脆弱なすべてのNetScalerインスタンスに対してステップ1を完了したら、オンデマンドスキャンを実行します。Current CVEsの下の更新されたセキュリティポスチャは、NetScalerインスタンスがこれらのCVEのいずれかにまだ脆弱であるかどうかを理解するのに役立ちます。新しいポスチャから、設定ジョブを実行する必要があるかどうかも確認できます。 CVE-2020-8300のNetScalerインスタンスに適切な設定ジョブをすでに適用し、NetScalerインスタンスをアップグレードした場合は、オンデマンドスキャンを実行した後、そのインスタンスはCVE-2020-8300、CVE-2021-22920、およびCVE-2021-22927に対して脆弱であるとは表示されなくなります。
ステップ2:設定コマンドを適用する
影響を受けるインスタンスをアップグレードした後、
<number of> NetScaler instances impacted by CVEsウィンドウで、CVE-2021-22927およびCVE-2021-22920の影響を受けるインスタンスを1つ選択し、Proceed to configuration job workflowをクリックします。ワークフローには次のステップが含まれます。
-
設定のカスタマイズ。
-
自動入力された影響を受けるインスタンスの確認。
-
ジョブの変数に対する入力の指定。
-
変数入力が設定された最終設定を確認する。
-
ジョブを実行する。
インスタンスを選択し、Proceed to configuration job workflow をクリックする前に、以下の点に留意してください。
-
複数のCVE(CVE-2020-8300、CVE-2021-22927、CVE-2021-22920、CVE-2021-22956など)の影響を受けるNetScalerインスタンスの場合:インスタンスを選択してProceed to configuration job workflowをクリックしても、組み込みの構成テンプレートは「Select configuration」の下に自動入力されません。適切な構成ジョブテンプレートをSecurity Advisory Templateの下から手動で右側の構成ジョブペインにドラッグアンドドロップしてください。
-
CVE-2021-22956のみの影響を受ける複数のNetScalerインスタンスの場合:すべてのインスタンスで構成ジョブを一度に実行できます。たとえば、NetScaler 1、NetScaler 2、NetScaler 3があり、これらすべてがCVE-2021-22956のみの影響を受けているとします。これらのインスタンスをすべて選択し、Proceed to configuration job workflowをクリックすると、組み込みの構成テンプレートがSelect configurationの下に自動入力されます。
-
CVE-2021-22956と1つ以上の他のCVE(CVE-2020-8300、CVE-2021-22927、CVE-2021-22920など)の影響を受ける複数のNetScalerインスタンスの場合、各NetScalerに一度に修正を適用する必要がある場合:これらのインスタンスを選択してProceed to configuration job workflowをクリックすると、各NetScalerで構成ジョブを一度に実行するように指示するエラーメッセージが表示されます。
ステップ1:構成を選択する
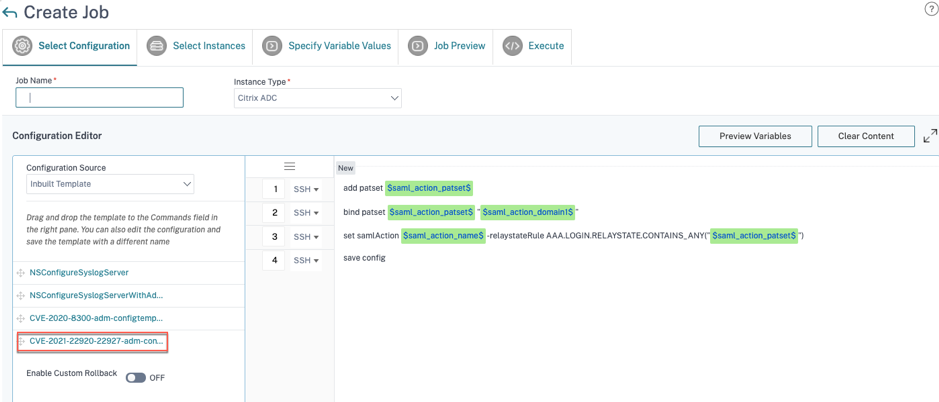
構成ジョブワークフローでは、組み込みの構成ベーステンプレートがSelect configurationの下に自動入力されます。
注
ステップ2で構成コマンドを適用するために選択されたNetScalerインスタンスが、CVE-2021-22927、CVE-2021-22920、およびCVE-2020-8300にも脆弱である場合、CVE-2020-8300のベーステンプレートが自動入力されます。CVE-2020-8300テンプレートは、これら3つのCVEすべてに必要な構成コマンドのスーパーセットです。このベーステンプレートをNetScalerインスタンスの展開と要件に合わせてカスタマイズしてください。
影響を受けるNetScalerインスタンスごとに、一度に1つずつ個別の構成ジョブを実行し、そのNetScalerのすべてのSAMLアクションを含める必要があります。たとえば、2つの脆弱なNetScalerインスタンスがあり、それぞれに2つのSAMLアクションがある場合、この構成ジョブを2回実行する必要があります。各NetScalerにつき1回、そのすべてのSAMLアクションをカバーするように実行します。
| NetScaler 1 | NetScaler 2 |
|---|---|
| ジョブ1:2つのSAMLアクション | ジョブ2:2つのSAMLアクション |
ジョブに名前を付け、以下の仕様に合わせてテンプレートをカスタマイズします。組み込みの構成テンプレートは、単なる概要またはベーステンプレートです。以下の要件に基づいて、デプロイメントに合わせてテンプレートをカスタマイズしてください。
a. SAMLアクションとその関連ドメイン
デプロイメント内のSAMLアクションの数に応じて、1~3行目を複製し、各SAMLアクションのドメインをカスタマイズする必要があります。
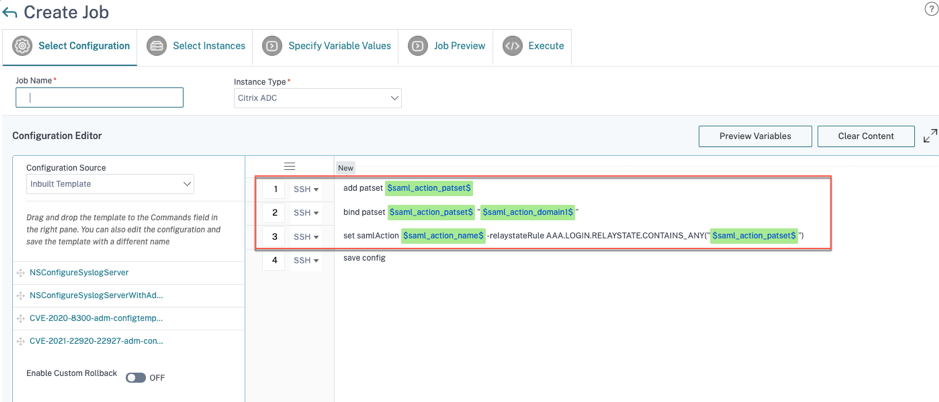
たとえば、2つのSAMLアクションがある場合、1~3行目を2回繰り返し、それに応じて各SAMLアクションの変数定義をカスタマイズします。
また、SAMLアクションにN個のドメインがある場合、そのSAMLアクションに対して行がN回表示されるように、
bind patset $saml_action_patset$ “$saml_action_domain1$”の行を手動で複数回入力する必要があります。そして、以下の変数定義名を変更します。
-
saml_action_patset: これは構成テンプレート変数であり、SAMLアクションのパターンセット(patset)の名前の値を表します。実際の値は、構成ジョブワークフローのステップ3で指定できます。このドキュメントの「ステップ3:変数値を指定する」セクションを参照してください。 -
saml_action_domain1: これは構成テンプレート変数であり、その特定のSAMLアクションのドメイン名を表します。実際の値は、構成ジョブワークフローのステップ3で指定できます。このドキュメントの「ステップ3:変数値を指定する」セクションを参照してください。
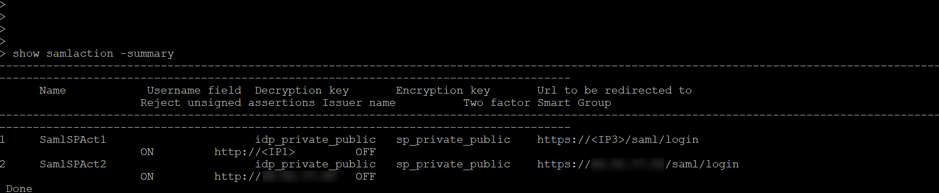
デバイスのすべてのSAMLアクションを見つけるには、コマンド
show samlactionを実行します。
ステップ2:インスタンスを選択する
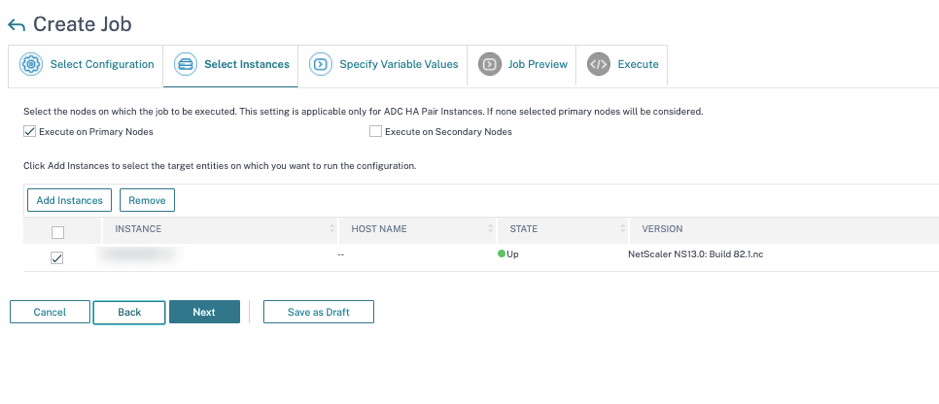
影響を受けるインスタンスは、インスタンスの選択の下に自動入力されます。インスタンスを選択し、次へをクリックします。
ステップ3:変数値を指定する
変数値を入力します。
-
saml_action_patset: SAMLアクションの名前を追加します -
saml_action_domain1:https://<example1.com>/の形式でドメインを入力します -
saml_action_name: ジョブを設定しているSAMLアクションと同じものを入力します
変数を指定します(/en-us/netscaler-application-delivery-management-software/media/specify-variables-cve-2021-22927-2021-22920.png)
ステップ4:構成をプレビューする
構成に挿入された変数値をプレビューし、次へをクリックします。
ジョブをプレビューします(/en-us/netscaler-application-delivery-management-software/media/preview-job-cve-2021-22927-2021-22920.png)
ステップ5:ジョブを実行する
完了をクリックして、構成ジョブを実行します。
構成ジョブを実行します(/en-us/netscaler-application-delivery-management-software/media/run-job-cve-2021-22927-2021-22920.png)
ジョブが実行されると、インフラストラクチャ > 構成 > 構成ジョブの下に表示されます。
脆弱なすべてのNetScalerインスタンスに対して2つの修復手順を完了した後、オンデマンドスキャンを実行して、改訂されたセキュリティ体制を確認できます。
シナリオ
このシナリオでは、2つのNetScalerインスタンスがCVE-2021-22920に対して脆弱であり、すべてのインスタンスを修復する必要があります。次の手順に従います。
-
このドキュメントの「インスタンスのアップグレード」セクションに記載されている手順に従って、3つのNetScalerインスタンスすべてをアップグレードします。
-
構成ジョブワークフローを使用して、一度に1つのNetScalerに構成パッチを適用します。このドキュメントの「構成コマンドの適用」セクションに記載されている手順を参照してください。
脆弱なNetScaler 1には、2つのSAMLアクションがあります。
-
SAMLアクション1には1つのドメインがあります
-
SAMLアクション2には2つのドメインがあります
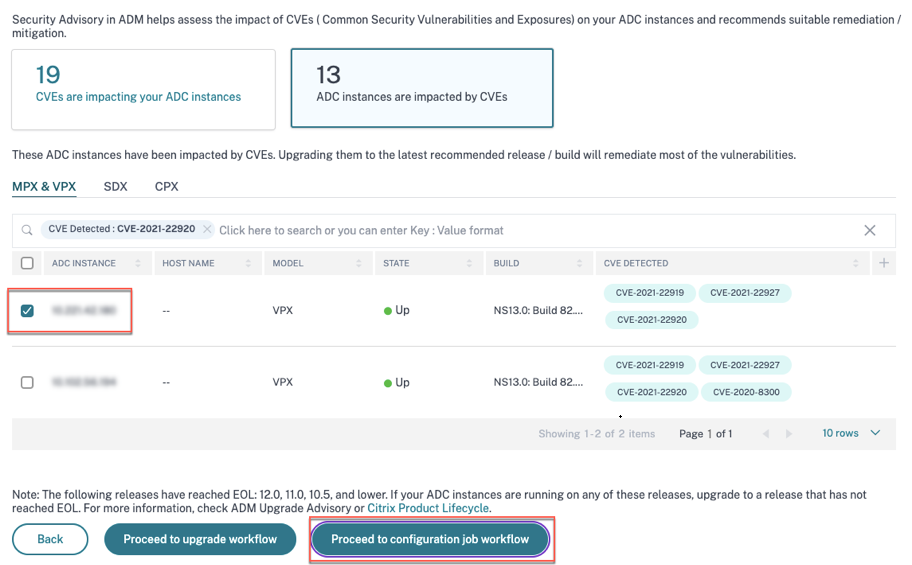
NetScaler 1を選択し、**「構成ジョブワークフローに進む」**をクリックします。組み込みのベーステンプレートが自動入力されます。次に、ジョブ名を入力し、指定された構成に従ってテンプレートをカスタマイズします。
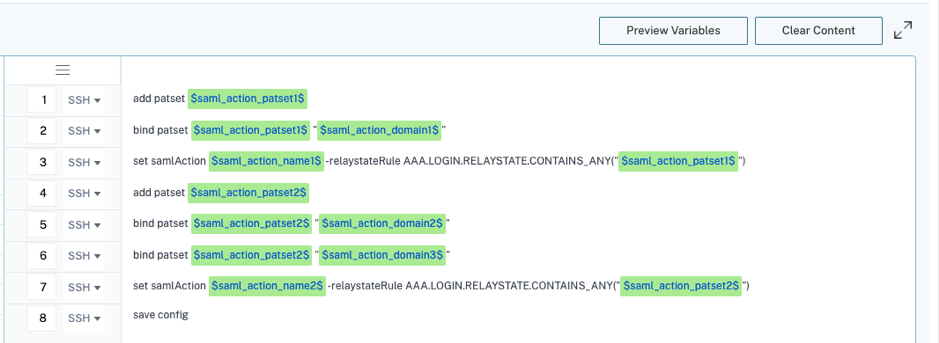
次の表に、カスタマイズされたパラメータの変数定義を示します。
表。SAMLアクションの変数定義
| NetScaler構成 | patsetの変数定義 | SAMLアクション名の変数定義 | ドメインの変数定義 |
|---|---|---|---|
| SAMLアクション1には1つのドメインがあります | saml_action_patset1 | saml_action_name1 | saml_action_domain1 |
| SAMLアクション2には2つのドメインがあります | saml_action_patset2 | saml_action_name2 | saml_action_domain2, saml_action_domain3 |
「インスタンスの選択」でNetScaler 1を選択し、「次へ」をクリックします。「変数値を指定」ウィンドウが表示されます。このステップでは、前のステップで定義されたすべての変数に値を指定する必要があります。
変数シナリオを指定する(/en-us/netscaler-application-delivery-management-software/media/specify-variables-scenario-cve-2021-22927-2021-22920.png)
次に、変数をレビューします。
変数シナリオをレビューする(/en-us/netscaler-application-delivery-management-software/media/review-variables-scenario-cve-2021-22927-2021-22920.png)
「次へ」をクリックし、次に「完了」をクリックしてジョブを実行します。
ジョブが実行されると、「インフラストラクチャ > 構成 > 構成ジョブ」の下に表示されます。
NetScaler1の2つの修復手順を完了したら、NetScaler 2とNetScaler 3を修復するために同じ手順に従います。修復が完了したら、オンデマンドスキャンを実行して、改訂されたセキュリティ体制を確認できます。