
ACMEプロトコルを使用した証明書の自動更新
NetScaler Consoleは、SSL/TLS証明書の更新を自動化するために設計されたオープンプロトコルであるACME(Automated Certificate Management Environment)をサポートしています。
以前は、ネットワーク管理者は証明書を更新するために、手間のかかる多段階の手動プロセスを経る必要がありました。ACMEのサポートは、証明書の自動更新のための堅牢なフレームワークを提供することで、これらの課題を軽減し、以下の操作を実行します。
-
信頼できる認証局(CA)から新しい証明書を要求する。
-
自動化された方法(例:DNS-01チャレンジ)を使用してドメインの所有権を検証する。
-
有効期限が切れる前に証明書を自動的に更新する。
Related information
NetScaler® ConsoleでのACMEサポート
NetScaler Consoleは
acme.shクライアントを使用し、以下の認証局をサポートしています。
-
レッツエンクリプト
-
DigiCert Inc
-
セクティゴ・リミテッド
-
エントラスト・インク
-
GlobalSign
-
GoDaddy.com, Inc
-
ZeroSSL
-
Google トラスト サービス
-
Google パブリック CA
-
BuyPass Go SSL
-
アクタリス
-
SSL.com
-
ハシコープ ヴォールト
-
スモールステップ
-
ペブル
-
HARICA
-
EJBCA
NetScaler Console での証明書の自動更新は、次の手順で行われます。
-
NetScaler Console が
acme.shクライアントを使用してドメインの証明書要求を開始すると、クライアントは選択された認証局 (たとえば、Let's Encrypt や DigiCert) に接続します。 -
CA はドメイン所有権を証明するためのチャレンジを発行します。この場合、それは DNS-01 チャレンジです。
-
NetScaler Console は、事前に設定された資格情報を使用して、CA から提供された値でドメインの DNS TXT レコードを自動的に更新します。
-
CA は TXT レコードを検証し、ドメイン所有権を確認します。
-
正常な検証が完了すると、CAはSSL/TLS証明書をNetScaler Consoleに発行します。
-
NetScaler Consoleは、証明書をそれぞれのストア(証明書ストア/ゼロタッチストア)に保存します。
-
お客様が指定した更新期間に基づいて、NetScaler Consoleは証明書の有効期限が切れる前に、この更新プロセスを自動的に繰り返します。
ACMEサポートのハイレベルアーキテクチャ(/en-us/netscaler-application-delivery-management-software/media/acme-high-level-architecture.png)
NetScaler ConsoleのACMEサポートにより、以下の操作を実行できます。
-
証明書の有効期限が切れる前に自動的に更新する
-
更新時にあるCAから別のCAに切り替える
-
CSRを生成またはアップロードし、新しい証明書を要求する
主な利点は次のとおりです。
-
証明書の発行または更新において手動での介入が不要な、完全に自動化されたライフサイクル。
-
組織のニーズに合わせたカスタマイズ可能な更新スケジュール(例:有効期限の7日前に更新するように設定)。
-
有効期限切れの証明書によるダウンタイムを排除します。
-
有効期限の追跡と更新を自動化することで、運用上のオーバーヘッドを削減します。
-
常に有効で、CAのベストプラクティスに準拠した証明書により、セキュリティ体制が向上します。
ACME統合のための設定手順
ACMEの統合は一度限りのプロセスであり、以下の手順が含まれます。
-
ステップ1:認証局(CA)を構成します。
-
ステップ2:更新する証明書を選択します。
-
ステップ3:DNSプロバイダーを追加し、それぞれのドメインをマッピングします。
前提条件
-
認証局(CA)の有効なアカウントと、そのライセンスを持っていることを確認してください。
-
DNSプロバイダーのアクセス資格情報を持っていることを確認してください。
ステップ1:認証局(CA)を構成する
更新に使用される認証局(CA)を登録するには、以下の手順を実行します。
-
Infrastructure > SSL Dashboard に移動します。ACMEを初めて構成する場合は、「SSL証明書の自動更新」というバナーが表示されます。Get Started をクリックします。ACMEの開始(/en-us/netscaler-application-delivery-management-software/media/acme-get-started.png)またはInfrastructure > SSL Dashboard > Third-party Integration > CA Vendors に移動し、Add をクリックします。
-
名前を入力し、CAベンダーを選択します。現在、Let's Encrypt と DigiCert Inc のみがサポートされています。
-
メールアドレス、ACMEディレクトリURLなどのその他の詳細情報を提供します。
-
NetScaler Console が証明書を自動的に更新する必要がある日数を入力します。
-
「保存して続行」をクリックします。NetScaler Console は CA への接続を試行します。接続に失敗した場合は、提供された詳細を確認し、構成の詳細を修正してから再試行してください。ACME CAベンダーの構成(/en-us/netscaler-application-delivery-management-software/media/acme-configure-ca-vendor.png)
ステップ 2: 更新する証明書を選択する
CA の詳細が追加されると、NetScaler Console はすべての証明書(証明書ストアとゼロタッチストアの両方から)を自動的にスキャンし、構成された CA によって発行された証明書を個別に一覧表示します。一覧表示された証明書を確認します。
-
自動的に更新したい証明書を選択します。たとえば、CA として Let’s Encrypt を構成し、Let’s Encrypt から 2 つ、別のベンダーから 2 つの証明書がある場合、ダッシュボードには次のように表示されます:
Let’s Encrypt: 2 and Other CA: 2。ACMEサポートのハイレベルアーキテクチャ(/en-us/netscaler-application-delivery-management-software/media/acme-select-certificates.png) -
別の CA によって発行された証明書を追加するには「追加」をクリックするか、自動的に更新したくない証明書を削除するには「削除」をクリックします。別のベンダーの証明書を選択すると、ベンダー変更を確認するプロンプトが表示されます。確認すると、これらの証明書は更新期間に達したときに、新しく構成された CA を通じて更新されます。注:証明書ストアとゼロタッチ証明書ストアに重複する証明書がないことを確認してください。重複する証明書がある場合、更新プロセスは各ストアで2回実行されます。ACMEサポートのハイレベルアーキテクチャ(/en-us/netscaler-application-delivery-management-software/media/acme-vendor-change-prompt.png)
-
「保存して続行」をクリックします。注:証明書は更新後もそれぞれのストアに残ります。たとえば、証明書が証明書ストアに保存されている場合、その更新されたバージョンも証明書ストアに配置されます。証明書がゼロタッチストアに保存されている場合、その更新されたバージョンもゼロタッチストアに配置されます。証明書の展開動作はストアの種類によって異なります。
-
証明書が証明書ストアに保存されている場合、それらは手動でNetScalerに展開する必要があります。
-
証明書がゼロタッチストアに保存されている場合、管理者の介入なしにNetScalerに自動的に展開されます。 更新された証明書のシームレスで完全に自動化された展開には、ゼロタッチ証明書管理を使用することをお勧めします。詳細については、「ゼロタッチ証明書管理」を参照してください。
-
ステップ3:DNSプロバイダーを追加し、ドメインをマッピングする
-
「DNSプロバイダーとドメインマッピング」ページで「追加」をクリックします。
-
「DNSプロバイダーの選択」ドロップダウンリストからDNSプロバイダーを選択します。
acme.shでサポートされているDNSプロバイダーがドロップダウンリストに表示されます。リストにDNSプロバイダーが表示されない場合、それはサポートされていないことを意味します。 -
アクセスキーID、シークレットアクセスキーなどのプロバイダーの詳細を入力し、「保存」をクリックして設定を保存します。
-
「ドメインマッピング」の下にある「ドメインの追加」をクリックします。
-
設定済みのDNSプロバイダーによって提供されるドメインを選択します。重要:各ドメインが正しいDNSプロバイダーにリンクされていることを確認してください。NetScaler Consoleはこれらのマッピングを使用して、DNS-01チャレンジを自動的に実行します。発行または更新中に、NetScaler ConsoleはマッピングされたDNSプロバイダーに必要なTXTレコードを作成します。検証が成功すると、CAは証明書を発行または更新します。証明書は、関連するすべてのドメインがDNSプロバイダーに正しくマッピングされている場合にのみ更新されます。たとえば、組織がDNSプロバイダーとしてAmazon Route53を使用している場合。まず、DNSプロバイダーの詳細の下にAmazon Route53の資格情報(アクセスキーIDとシークレットキー)を追加します。次に、Amazon Route53によって管理されているドメイン(例:example.com、app.example.com)をマッピングします。これらのドメインの証明書が発行または更新されると、NetScaler ConsoleはAmazon Route53に必要なTXTレコードを自動的に作成します。検証が成功すると、CAは証明書を発行または更新します。次のパブリックDNSプロバイダーがサポートされています。
-
1984.ホスティング
-
ACME DNS
-
アクメプロキシ サーバー API
-
アクティブ24
-
Akamai.com エッジDNS
-
アリユン
-
All-inkl Kasサーバー
-
Alviy.com
-
アマゾン ルート53
-
Anexia.com CloudDNS
-
ArtFiles.de
-
ArvanCloud.ir
-
autoDNS-InternetX
-
アジュール DNS
-
Azion.om
-
Beget.com
-
BookMyName.com
-
Bunny.net
-
CloudFlare
-
ClouDNS.net
-
ConoHa
-
Constellix.com
-
コアネットワーク
-
cPanelサーバーAPI
-
Curanet.dk
-
cyon.ch
-
DDNSS.de
-
deSEC.io
-
DigitalOcean
-
DirectAdmin
-
DNSサービス
-
DNSExit.com
-
dns.la
-
DNSMadeEasy
-
DNSシンプル
-
dnsHome.de
-
DNSPod.cn
-
DNSPod.com
-
ドメイン・オフェンシブ do.de
-
DomeneShop.no
-
DreamHost
-
DuckDNS.org
-
durabledns.com
-
Dyn.com
-
DynDnsFree.de
-
Dynu.com
-
DynV6.com
-
easyDNS.net
-
エッジセンター DNS API
-
EUserv.com
-
エクソスケール
-
Fornex.com
-
FreeDNS
-
FreeMyIP.com
-
ガンディ ライブDNS
-
Gcore.com
-
GeoScaling.com
-
GoDaddy.com
-
グーグル クラウド DNS
-
グーグル ドメイン
-
Hetzner.com
-
Hexonet.com
-
hosting.de
-
HuaweiCloud.com
-
ハリケーンエレクトリック
-
ハリケーンエレクトリック HE.net DDNS
-
インフォブロックス
-
Infomaniak.com
-
INWX
-
イオノス クラウド DNS
-
IONOS.de
-
InternetBS.net
-
アイエスピーコンフィグ 3.1
-
jdcloud.com
-
Joker.com
-
kapper.net
-
King.host
-
ノットDNS
-
Leaseweb.com
-
Lexicon DNSクライアント
-
リマシティ・ドット・デ
-
リノード
-
Linode.com-Old
-
ルーピア
-
LuaDNS
-
MailinaBox
-
MaraDNS
-
mijn.host
-
Misaka.io
-
MyDNS.JP
-
ミシックビースト・ドット・コム
-
Name.com
-
ネームチープ
-
ネームマスター.de
-
ネームシロ
-
ナネロ.com
-
ネダーホスト.nl
-
ネオデジット.net
-
ネットカップ
-
ネットリファイ.com
-
nic.ru
-
ニャラ
-
NLnetLabs NSD
-
NS1.com
-
ネクセス
-
one.com
-
Online.net
-
omg.lol
-
OpenProvider
-
オープンスタック デジグネイト API
-
オーピーエヌセンス
-
オラクル クラウド インフラストラクチャ - OCI
-
OVH.com
-
プレスク XML
-
PointHQ
-
Porkbun.com
-
PowerDNS
-
RackCorp.com
-
RackSpace.com
-
rage4.com
-
RcodeZero
-
reg.ru
-
ScaleWay.com
-
シュルントテック
-
セレクテル
-
SelfHost.de
-
ServerCow.de
-
Simply.com
-
テクニティウム DNS サーバー
-
tele3.cz
-
Tencent.com
-
Timeweb.Cloud
-
TransIP.nl
-
UltraDNS
-
ユナイテッドドメインズ リセリング
-
unoeuro.com
-
variomedia.de
-
Vercel.com
-
veesp.com
-
versio.nl AuroraDNS
-
VSCALE
-
vshosting.cz CloudDNS
-
ヴルトル
-
Websupport.sk
-
West.cn
-
World4You.com
-
ヤンデックス 360 フォー ビジネス の ディーエヌエス エーピーアイ。
-
ヤンデックス クラウド DNS
-
ジローレ
-
Zone.eu
-
ZoneEdit.com
-
ゾノミ
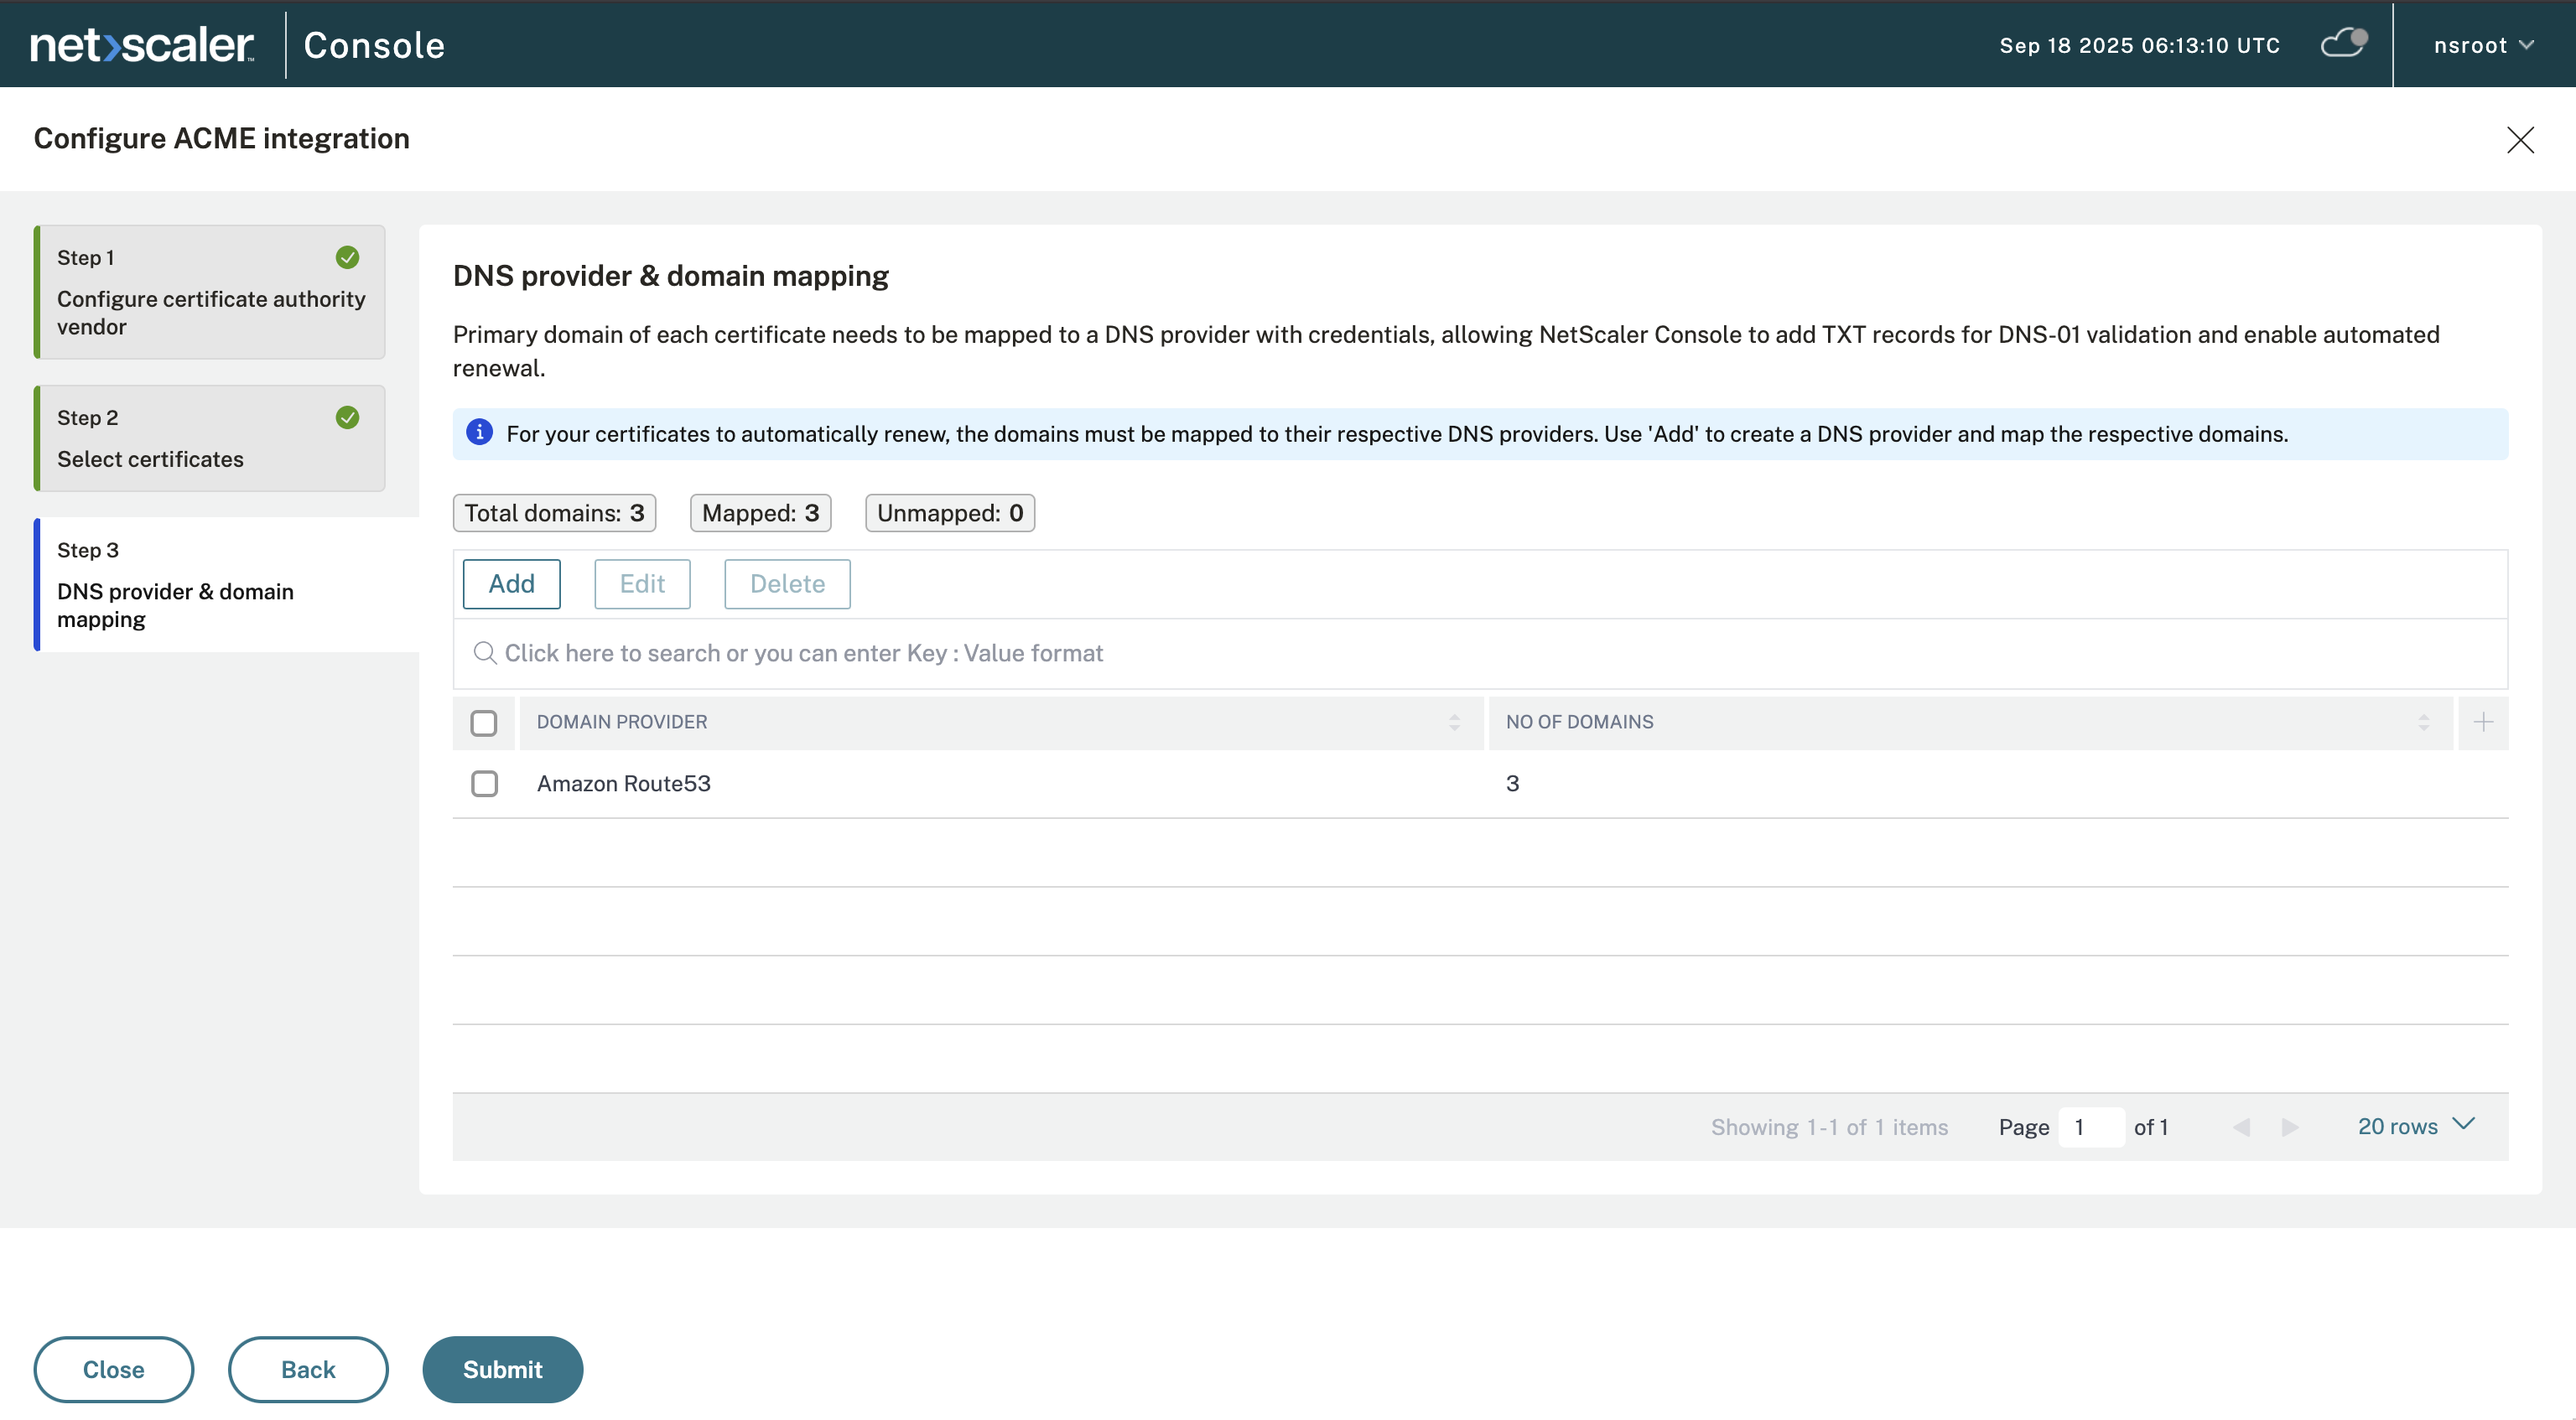
-
3つのステップがすべて完了すると、NetScaler ConsoleはACME CAサーバーを構成します。選択された証明書は、マッピングされたドメインに対して更新されます。 NetScaler Consoleは、証明書の有効性を定期的にチェックし、有効期限が切れる前に(設定された期間に基づいて)更新します。手動での介入が不要なため、証明書は常に有効で最新の状態に保たれます。
発行と更新
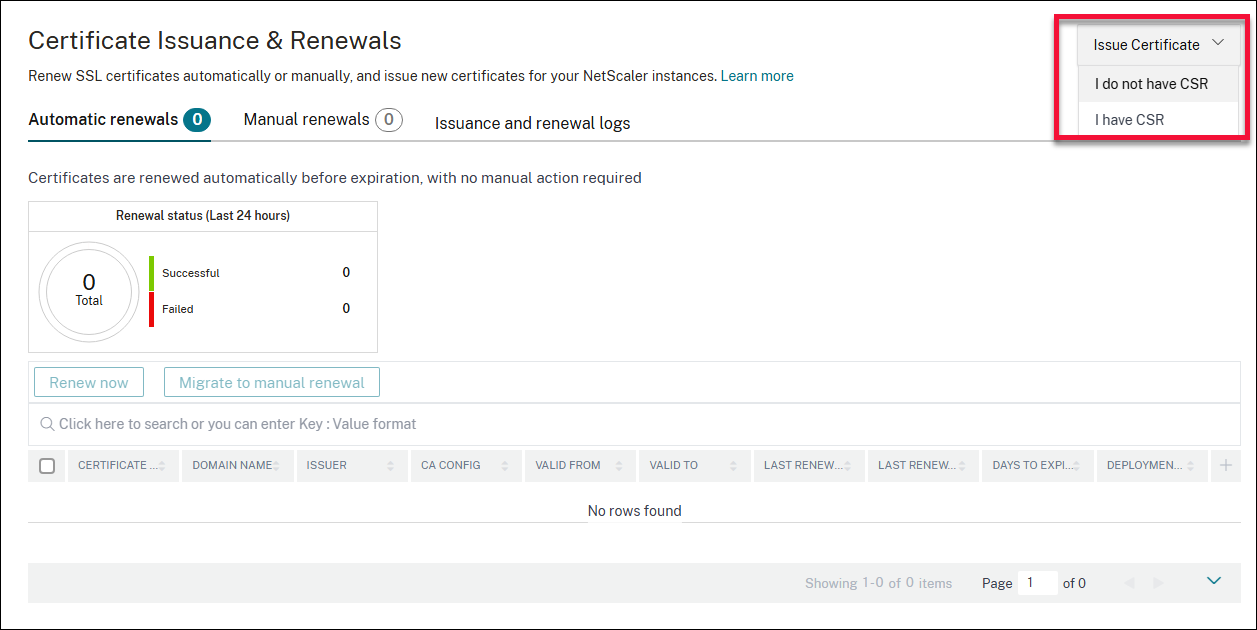
Infrastructure > SSL Dashboard > Issuance & Renewals に移動して、すべての更新アクティビティと、証明書発行から発生した新しいリクエストを確認します。
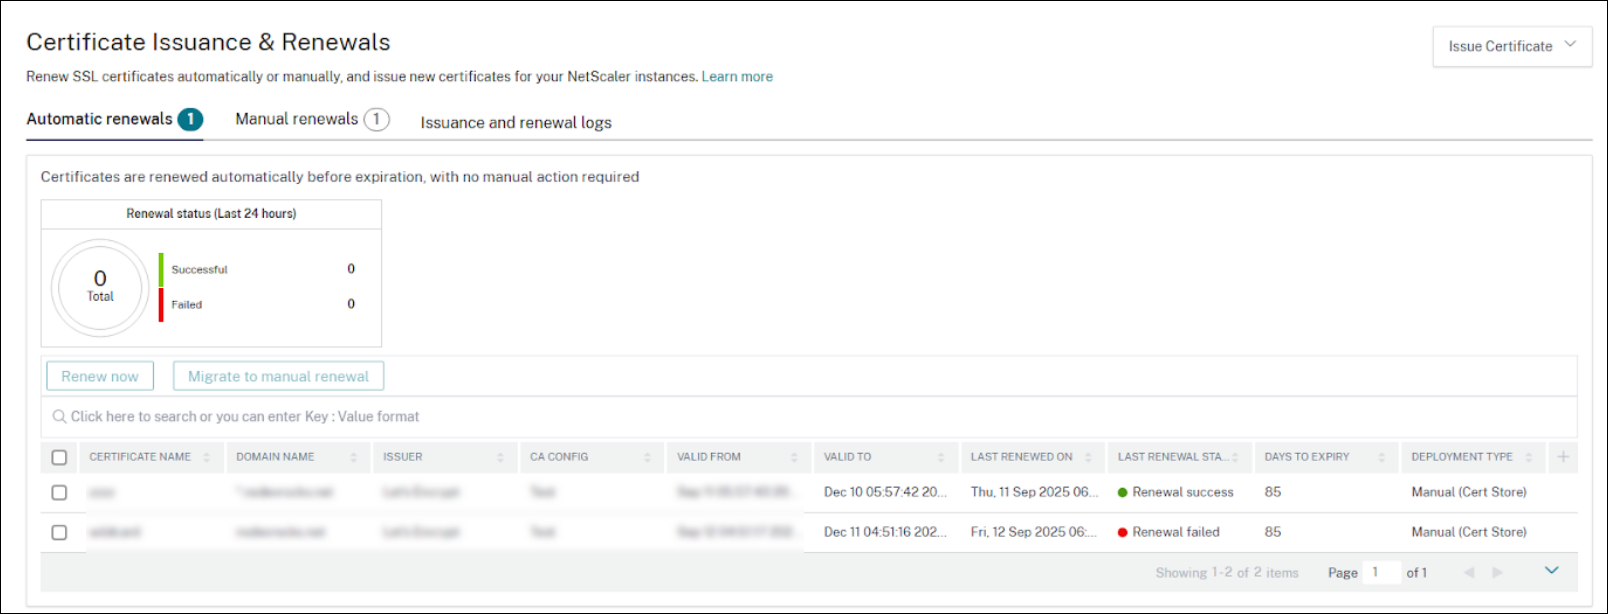
自動更新
Automatic renewals タブには、自動更新に登録されている証明書が一覧表示されます。設定された更新期間に達すると、NetScaler Consoleはそれらを自動的に更新します。
スケジュールされた更新期間よりも前に、オンデマンド更新をトリガーすることもできます。オンデマンド更新を行うには、必要な証明書を選択し、Renew now をクリックします。
一部の証明書を自動更新したくない場合は、手動更新に移行できます。証明書を自動更新から手動更新に移行するには、必要な証明書を選択し、Migrate to manual renewal をクリックします。
手動更新
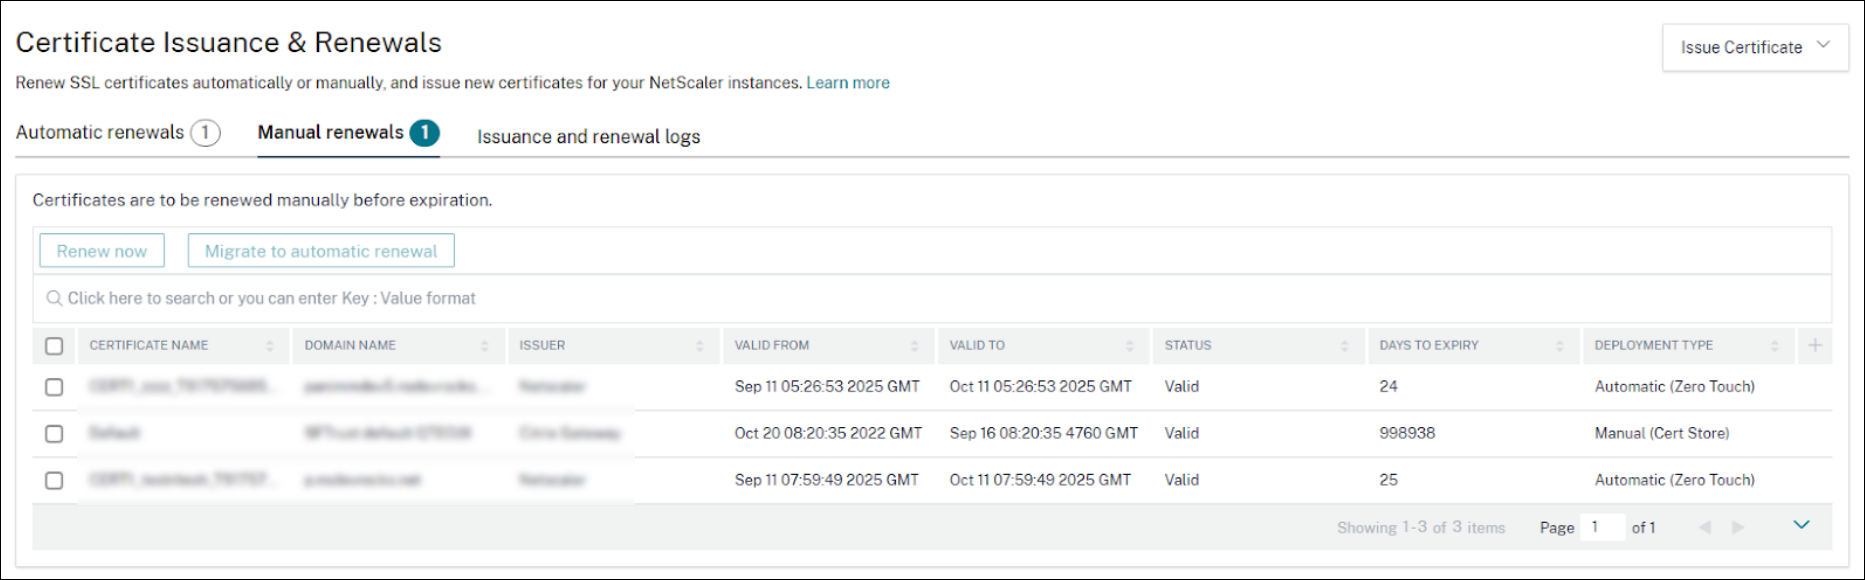
Manual renewals タブには、手動で更新する必要があるすべての証明書が一覧表示されます。これらの証明書は、オフラインで証明書を更新して適切なストアに新しい証明書をアップロードするか、Renew now オプションを使用して手動で更新する必要があります。
証明書を更新するには、証明書を選択し、Renew now をクリックします。証明書が登録済みのCAによって発行され、そのドメインのDNSプロバイダーが構成されている場合、自動更新に移行することなく、ACMEを使用してオンデマンドで更新できます。
証明書を自動更新に移行することもできます。証明書を手動更新から自動更新に移行するには、必要な証明書を選択し、Migrate to automatic renewal をクリックします。
注:
一度に更新または移行できる証明書は1つだけです。
発行と更新のログ
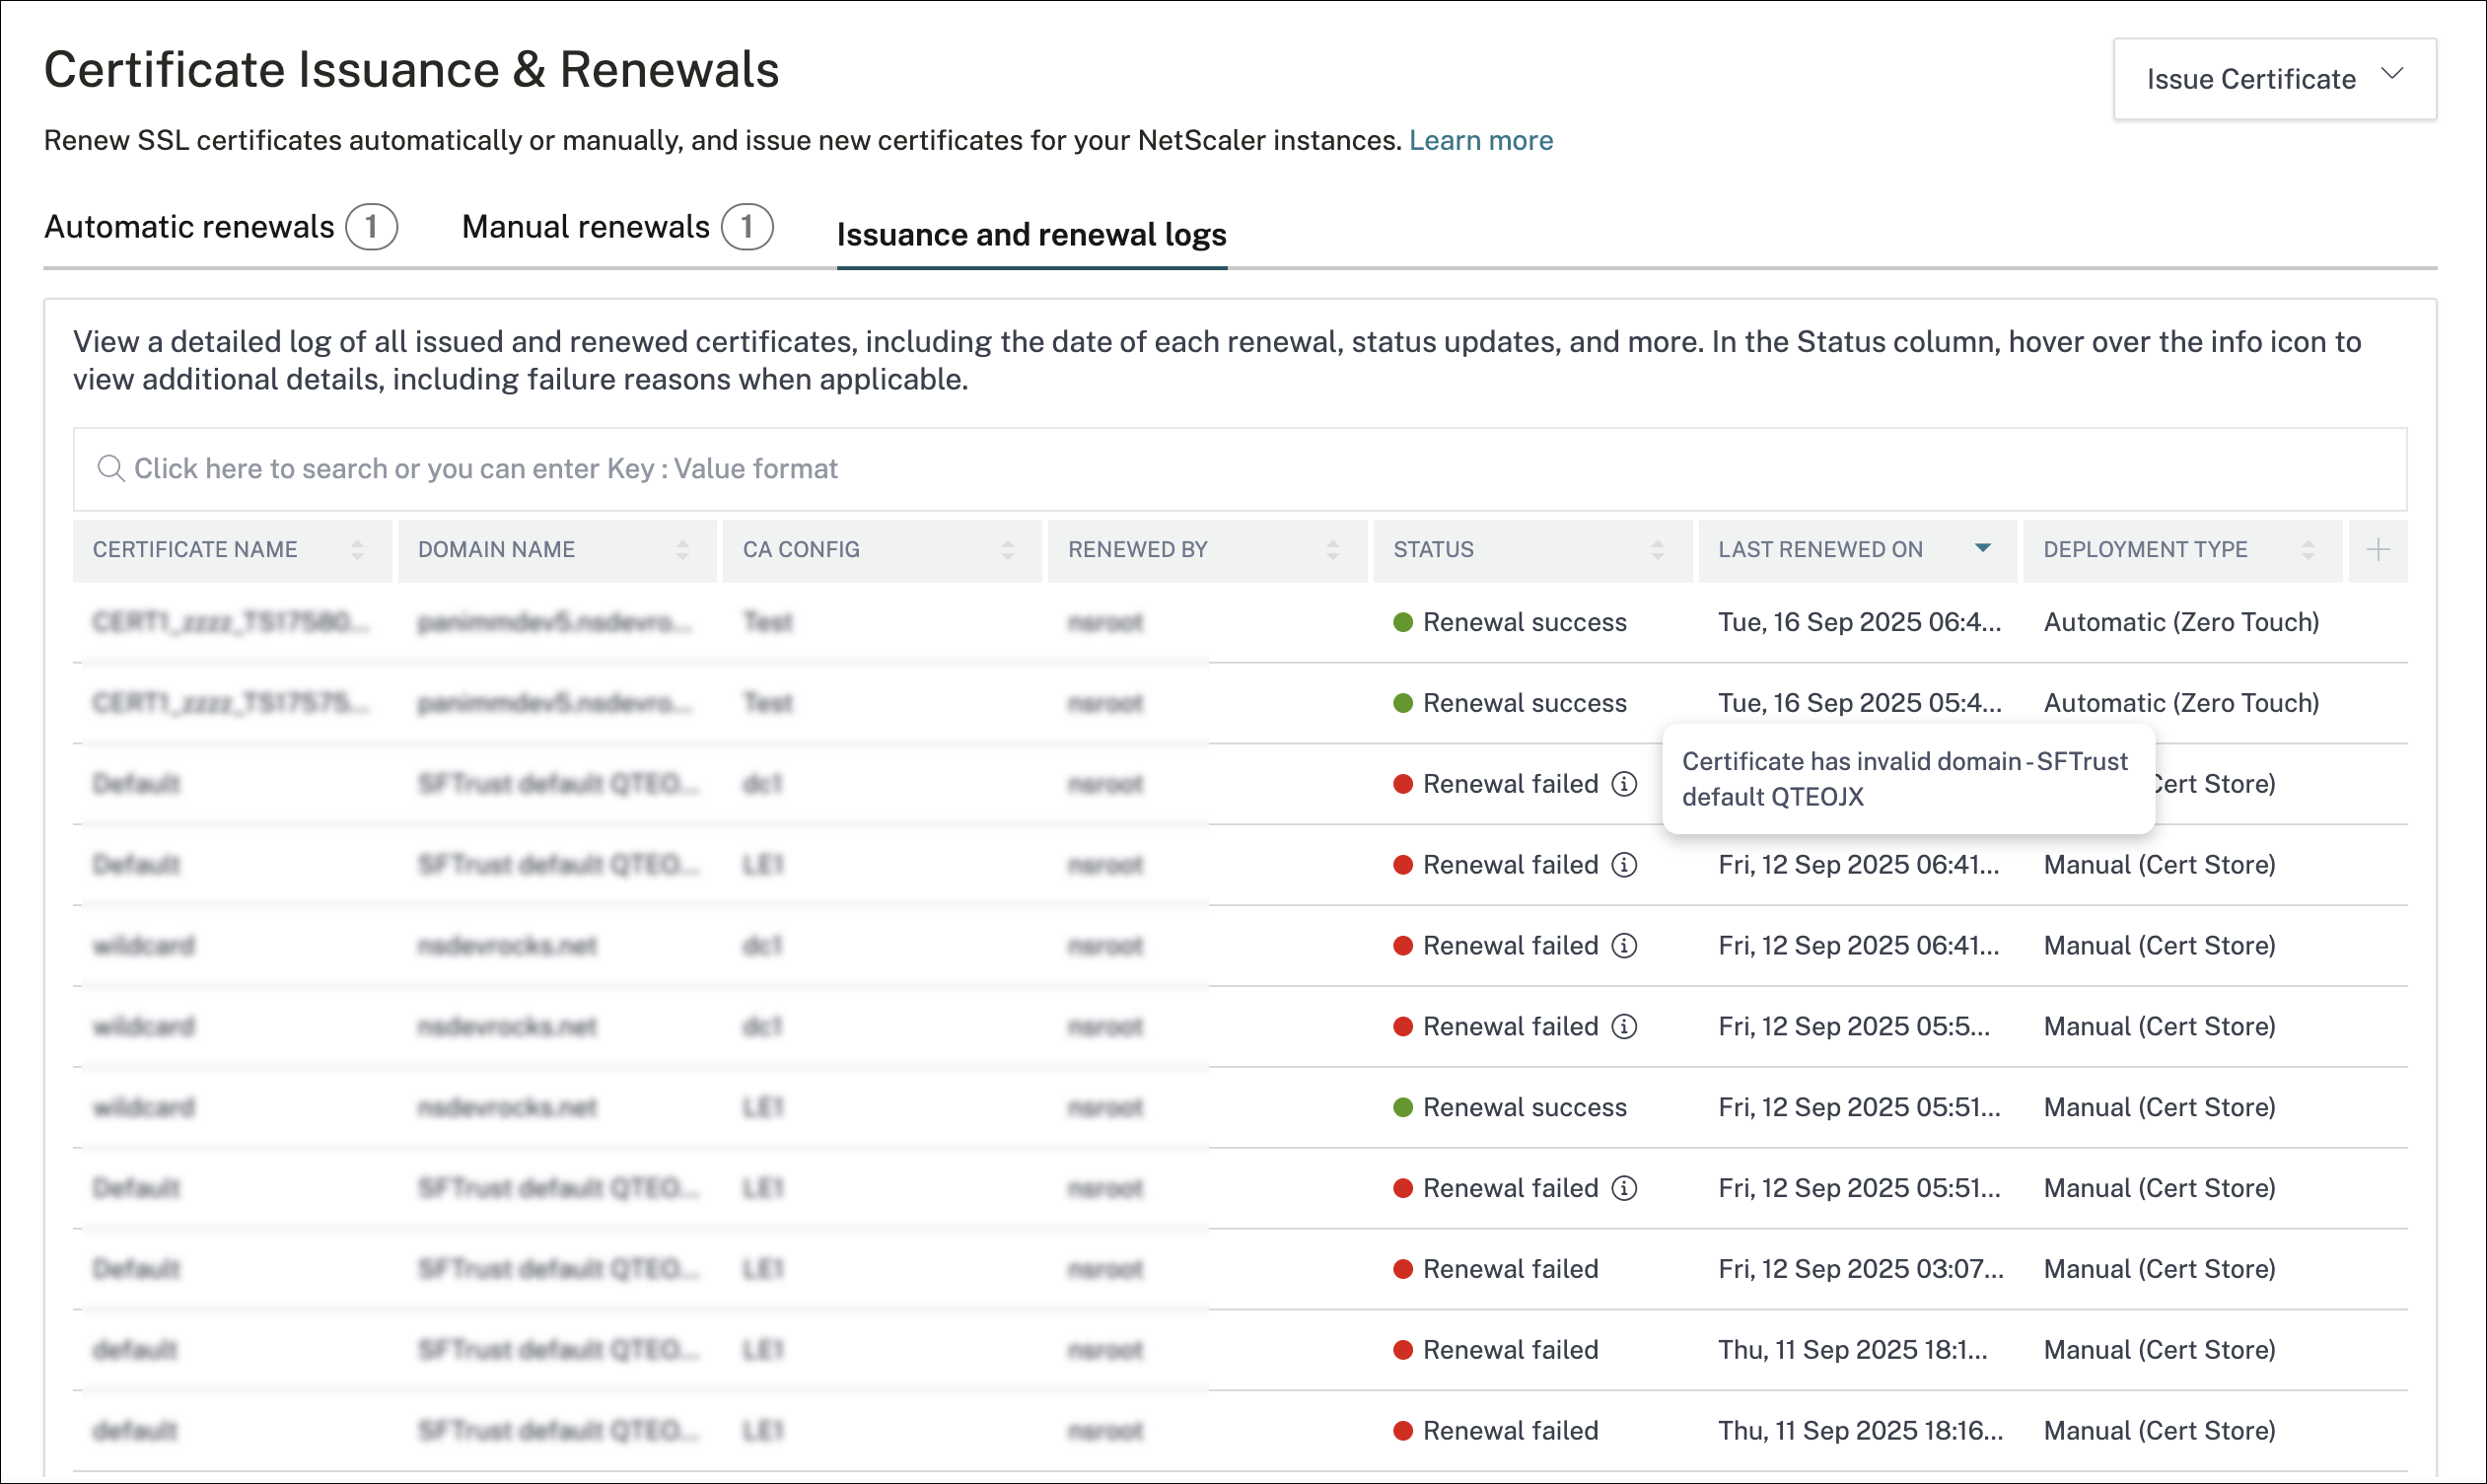
発行と更新のログタブには、ACMEを使用した証明書要求のリスト(発行と更新を含む)が表示されます。失敗したイベントについては、情報アイコンをクリックして詳細なエラー情報を表示できます。
証明書の発行
NetScaler ConsoleのACME統合は、ACMEプロトコルを使用して新しい証明書を直接要求することをサポートしています。NetScaler Console内でCSRを作成するか、既存のCSRをアップロードして新しい証明書を要求できます。
Infrastructure > SSL dashboard > Issuances & Renewalに移動し、Issue Certificateをクリックして、シナリオに基づいて次のいずれかを選択します。
-
CSRがありません: CSRをまだ持っていない場合、NetScaler ConsoleでCSRを生成し、新しい証明書を発行できます。
-
CSRがあります: オフラインで生成されたCSRをすでに持っている場合、それをアップロードして証明書を発行できます。
CSRなしで証明書を発行する
CSRを生成して新しい証明書を発行するには、次の手順を実行します。
-
Infrastructure > SSL dashboard > Issuances & Renewalに移動し、Issue Certificateをクリックして、CSRがありませんを選択します。
-
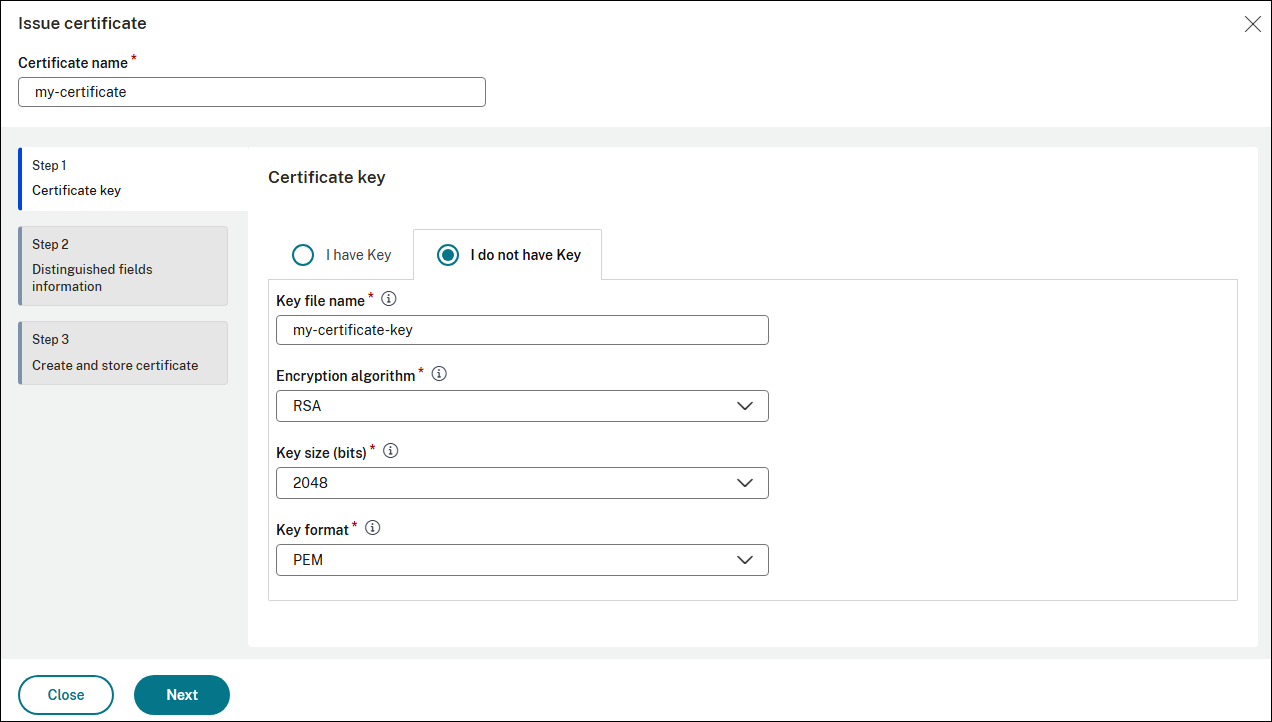
Certificate keyページで、キーがありますを選択して既存のキーをアップロードするか、キーがありませんを選択して新しいキーを生成します。
-
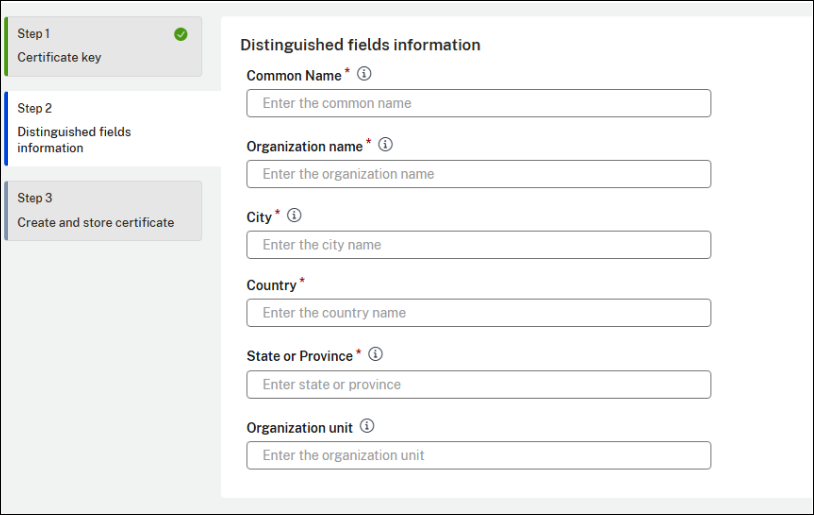
必要なCSR情報を入力します。
-
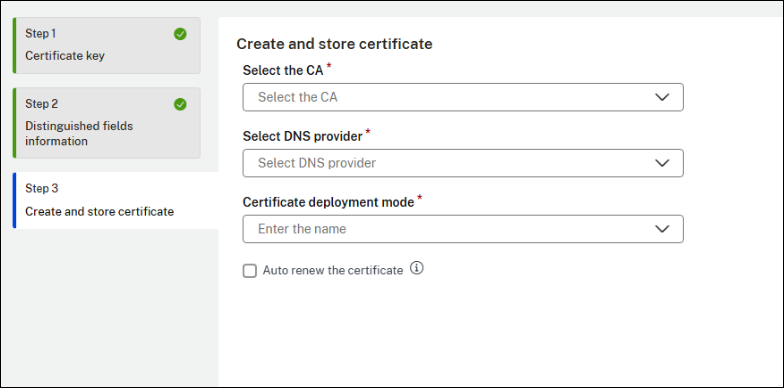
ACMEリクエストのCA、DNSプロバイダー、および証明書展開モードを選択します。手動展開の場合はCert Storeを、NetScalerでの自動展開の場合はZero Touch Storeを選択します。
-
将来的に証明書を自動更新する場合は、証明書を自動更新を選択します。
-
保存をクリックします。
CSRを使用して証明書を発行する
オフラインで生成されたCSRが既にある場合で、それをアップロードして証明書を発行したい場合は、次の手順を実行します。
-
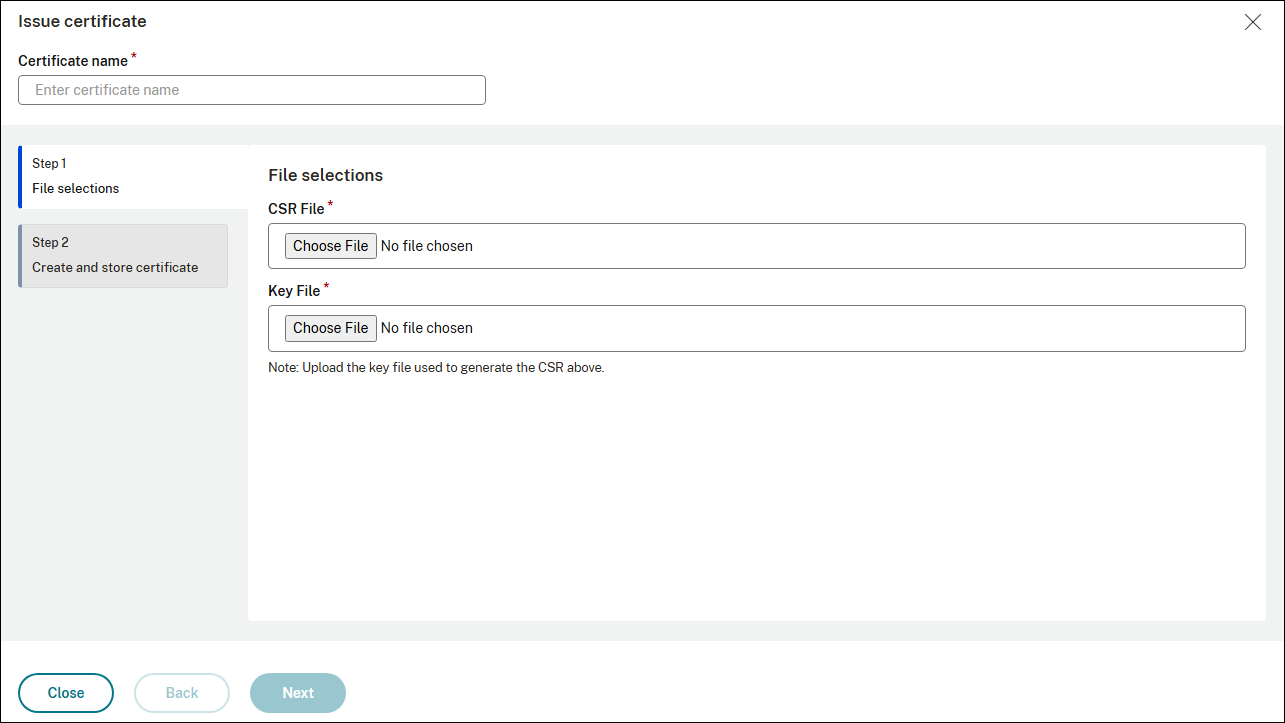
Infrastructure > SSL dashboard > Issuances & Renewalに移動し、Issue CertificateをクリックしてI have CSRを選択します。
-
ローカルシステムからCSRファイルと関連するキーファイルを選択します。
-
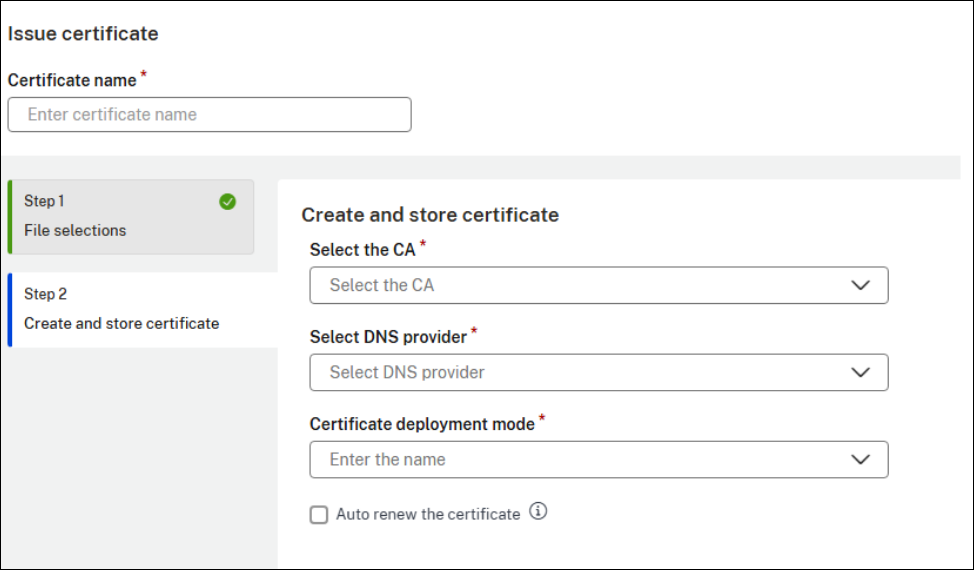
ACMEリクエストのCA、DNSプロバイダー、および証明書展開モードを選択します。手動展開の場合はCert Storeを、NetScalerでの自動展開の場合はZero Touch Storeを選択します。
-
将来的に証明書を自動更新する場合は、証明書を自動更新を選択します。
-
「保存」をクリックします。
サードパーティ統合
複数のCAベンダーとDNSプロバイダーを追加および管理できます。
「サードパーティ統合」ページから、次のアクションを実行できます。
-
CAベンダーの追加または編集
-
自動更新設定の変更
-
既存の構成済みCAからの証明書の追加または編集
-
DNSプロバイダーの追加または編集
-
ドメインマッピングの変更
CAベンダーの追加または編集
複数のCAベンダーを登録して、異なるベンダーによって発行された証明書を管理できます。既存のCAベンダーの詳細を編集することもできます。
-
SSL dashboard > Third party integration > ACME > CA Vendors に移動し、「追加」をクリックします。
-
CAベンダーを追加するには、CAベンダーの名前を指定し、CAを選択します。
-
既存のCAベンダーの詳細を編集するには、CAベンダーを選択し、「編集」をクリックします。
-
必要な詳細を追加または更新します。
-
「保存」をクリックします。
自動更新設定を変更する
自動更新設定を変更するには、次の手順を実行します。
-
SSLダッシュボード > サードパーティ統合 > ACME > CAベンダー に移動します。
-
CAベンダーを選択し、「編集」をクリックします。
-
「証明機関ベンダーの構成」で、「自動更新設定」セクションの要件に応じて日数を変更します。
-
「保存して続行」をクリックします。
-
ワークフローを完了します。
既存の構成済みCAから証明書を追加または編集する
既存の構成済みCAから証明書を追加または編集するには、次の手順を実行します。
-
SSLダッシュボード > サードパーティ統合 > ACME > CAベンダー に移動します。
-
CAベンダーを選択し、「編集」をクリックします。
-
「ステップ2 証明書の選択」に移動し、必要な証明書を追加または削除します。
-
「保存して続行」をクリックします。
-
ワークフローを完了します。
注記:
証明書が元のCAからマッピング解除されていない場合、新しいCAの選択リストには表示されません。
DNSプロバイダーの追加または編集
新しいDNSプロバイダーを追加するか、既存のDNSプロバイダーの既存のドメインマッピングを編集するには、次の手順を実行します。
-
SSLダッシュボード > サードパーティ統合 > ACME > DNSプロバイダー に移動します。
-
DNSプロバイダーを追加するには、Add をクリックします。DNSプロバイダーを選択し、Save をクリックします。
-
既存のDNSプロバイダーを編集するには、DNSプロバイダーを選択し、Edit をクリックします。
-
必要な詳細を追加または更新します。
-
Save をクリックします。
ドメインマッピングの変更
既存のDNSプロバイダーのドメインマッピングを編集するには、次の手順を実行します。
-
SSLダッシュボード > サードパーティ統合 > ACME > DNSプロバイダー に移動します。
-
DNSプロバイダーを選択し、Edit をクリックします。
-
Domain mapping に移動し、必要に応じてドメインを追加または削除します。
-
Save をクリックします。
「重要:」:
ドメインがマッピング解除されると、証明書の更新は停止します。更新が継続されるように、常にドメインを有効なDNSプロバイダーに再マッピングしてください。
制限事項
-
証明書の更新は、
acme.shでサポートされているDNSプロバイダーに対してのみ行われます。
自動証明書更新に関する問題のトラブルシューティング
このセクションでは、発生する可能性のある一般的なエラーメッセージとその根本原因をいくつか示します。
-
証明書内のドメイン名がACME要件に従って有効でない場合、「Certificate has invalid domain - ADCD」エラーが報告されます。
-
要求されたドメイン名にドットがない場合(「example.com」ではなく「example」など)、「Invalid identifiers requested :: Cannot issue for "testdomain": Domain name needs at least one dot」が報告されます。
-
ACMEクライアントがCAからノンスを取得できない場合(多くの場合、ネットワークまたはサーバーの問題が原因)、「Could not get nonce from the CA server. Please check the CA server configuration.」が報告されます。
-
ACMEクライアントがCAサーバーとの通信を初期化できない場合(設定ミスが原因である可能性あり)、「Cannot initialize API for the CA server. Please check the CA server configuration.」が報告されます。
-
ドメイン名の形式が無効であるか、ACMEプロトコルで許可されていない場合、「Invalid domain name provided. Please check the domain name and try again.」が報告されます。
-
ドメインリストに変更がなく、証明書が既に存在する場合に証明書要求が行われると、「Domains not changed. Certificate with same configuration already exists.」が報告されます。
-
ACMEクライアントがドメイン検証に必要なDNS TXTレコードを追加できない場合、「Error adding TXT record for domain validation. Please check the DNS configuration and try again.」が報告されます。
-
署名が一致しない場合(多くの場合、クライアントとサーバー間の時刻同期の問題が原因)、「Signature does not match. Please check the server time as it may not be in sync.」が報告されます。
-
DNSベースのドメイン検証にDNSプロバイダーが指定されていない場合、「Certificate is missing a DNS provider name.」が報告されます。
-
「アクティブなDNSプロバイダーが設定されていないため、更新はスキップされました。」は、証明書の更新が試行されたが、アクティブなDNSプロバイダーが設定されていない場合に報告されます。
-
「連絡先の検証エラー :: メールアドレスを解析できません」は、提供された連絡先メールアドレスが無効であるか、解析できない場合に報告されます。
-
「注文確定リクエストを処理できません。(無効なACMEディレクトリURLの場合)」は、ACMEクライアントが注文を確定できない場合に報告されます。これは、多くの場合、無効または到達不能なACMEディレクトリURLが原因です。
-
「DNSプロバイダー - TestDNSが存在しないか、アクティブではありません。」は、指定されたDNSプロバイダーがシステムで見つからないか、非アクティブである場合に報告されます。
-
「設定CA IDが空であるか、存在しません。」は、CA設定IDが不足しているか、既存の設定と一致しない場合に報告されます。