
CVE検出
NetScalerは、インスタンスのバージョン、構成、システムファイルをスキャンして脆弱性を特定することにより、CVEを検出します。更新されたCVEリポジトリを使用し、詳細な影響分析と修復の提案を提供します。
Security AdvisoryダッシュボードのCVE Detectionセクションには、次の項目がリストされます。
-
検出されたCVEの数
-
影響を受けるNetScalerインスタンスの数
-
最終スキャン実行日
-
重大度別に「緊急」、「高」、「中」、「低」に分類された、影響を受けるNetScalerインスタンス
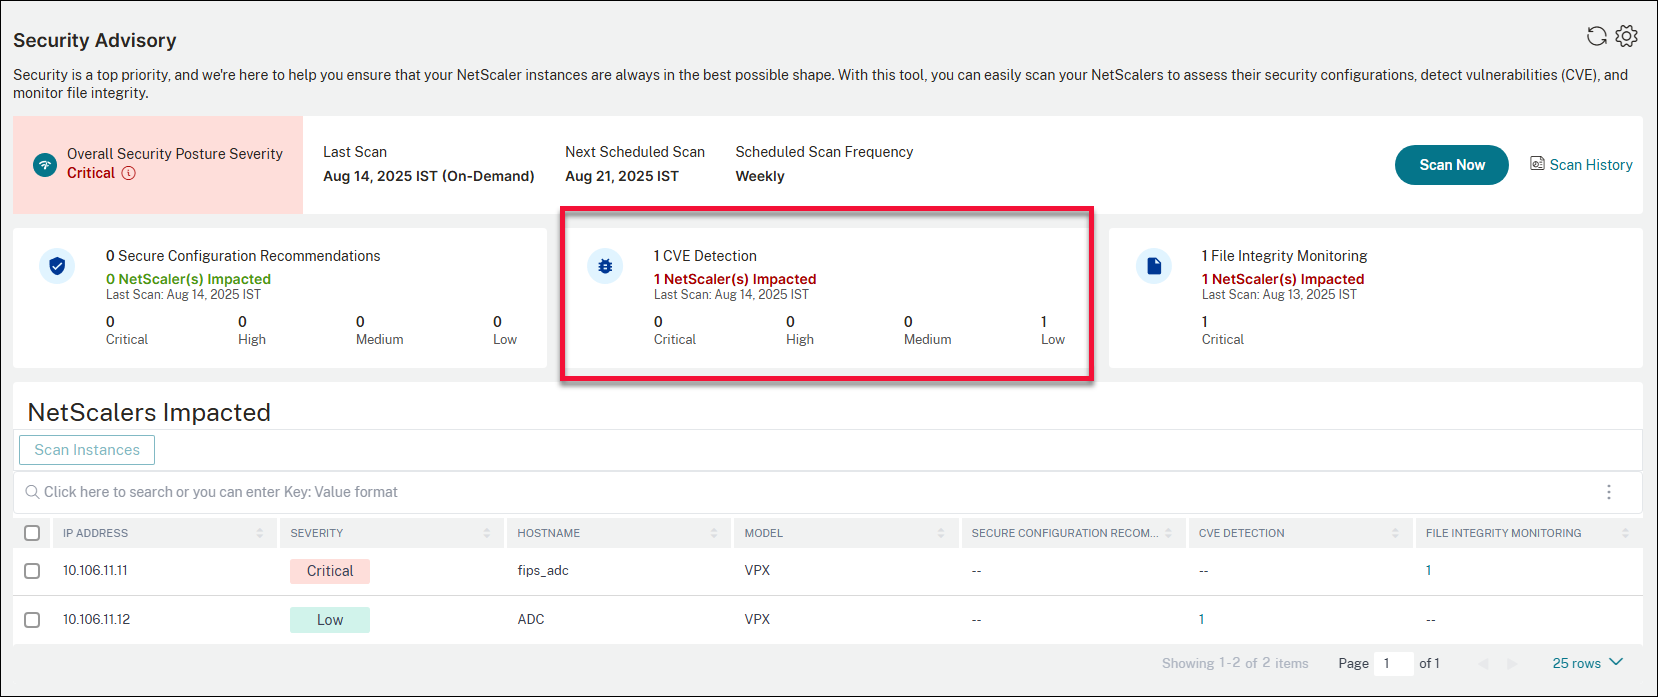
管理者として、NetScalerに定期的にスケジュールされたシステムスキャンを実行させることも、必要に応じてオンデマンドスキャンを実行することもできます。
-
システムスキャン - デフォルトですべての管理対象インスタンスをスキャンします。NetScaler Consoleがシステムスキャンの日時を決定するため、変更することはできません。
-
オンデマンドスキャン - 必要に応じてインスタンスを手動でスキャンできます。前回のシステムスキャンからかなりの時間が経過している場合は、オンデマンドスキャンを実行して現在のセキュリティ体制を評価できます。または、修正が適用された後にスキャンを実行して、改訂された体制を評価することもできます。オンデマンドスキャンを実行するには、セキュリティアドバイザリでScan nowをクリックします。
CVE Detectionセクションをクリックすると、詳細情報を表示できます。
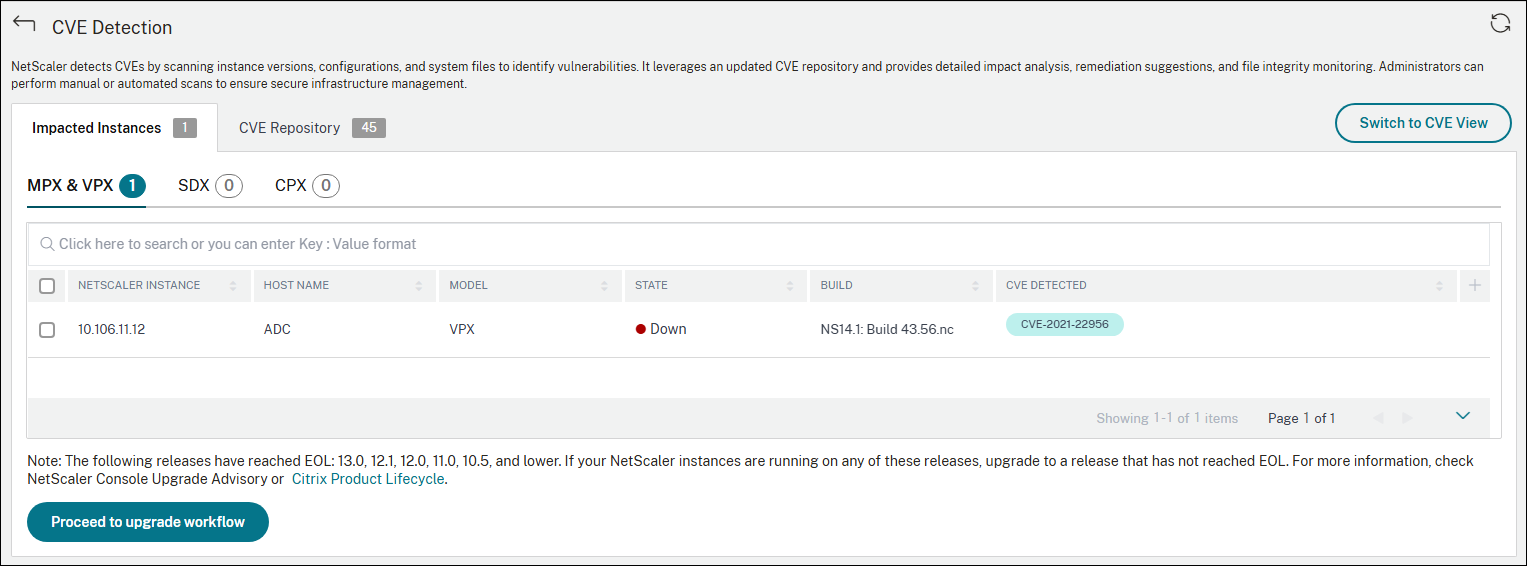
CVE Detectionセクションには、2つのビューがあります。
-
インスタンスビュー
-
CVEビュー
Related information
インスタンスビュー
インスタンスビューには、影響を受けるインスタンスおよびCVEリポジトリタブが含まれています。
影響を受けるインスタンスタブには、影響を受けるNetScalerインスタンスのリストが表示されます。
影響を受けるインスタンスビュー(/en-us/netscaler-application-delivery-management-software/media/impacted-instances-tab.png)
影響を受けるインスタンスは、次のフォームファクターに基づいて分類されます。
-
MPXおよびVPX
-
SDX
-
CPX
-
BLX
インスタンスを次の条件に基づいて検索することもできます。
-
検出されたCVE
-
ホスト名
-
モデル
-
NetScalerインスタンス
-
状態
この表には、次の詳細が表示されます。
-
NetScaler IPアドレス
-
ホスト名
-
NetScalerモデル番号
-
NetScalerの状態
-
ソフトウェアのバージョンとビルド
-
NetScalerに影響を与えるCVEのリスト。
ほとんどのCVEは修復としてアップグレードが必要ですが、アップグレードと追加の手順が必要なものもあります。
-
CVE-2020-8300の修復については、「CVE-2020-8300の脆弱性を修復する」を参照してください。
-
CVE-2021-22927およびCVE-2021-22920については、「CVE-2021-22927およびCVE-2021-22920の脆弱性を修復する」を参照してください。
-
CVE-2021-22956については、「CVE-2021-22956の脆弱性を特定して修復する」を参照してください。
-
CVE-2022-27509については、「CVE-2022-27509の脆弱性を修復する」を参照してください。注NetScalerインスタンスにカスタマイズがある場合は、NetScalerのアップグレードを計画する前に、「カスタマイズされたNetScaler構成のアップグレードに関する考慮事項」を参照してください。
脆弱性のあるNetScalerインスタンスを、修正を含むリリースとビルドにアップグレードできます。アップグレードするには、次のいずれかを実行します。
-
アップグレードワークフロー - インスタンスを選択し、アップグレードワークフローに進むをクリックします。
-
構成ジョブワークフロー - インスタンスを選択し、構成ジョブワークフローをクリックします。
アップグレードワークフローが開始され、脆弱性のあるNetScalerがターゲットNetScalerとして自動入力されます。NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「ジョブを使用してNetScalerインスタンスをアップグレードする」を参照してください。
注:
-
リリース13.0、12.1、12.0、11.0、10.5、およびそれ以前のバージョンは、すでにサポート終了(EOL)です。NetScalerインスタンスがこれらのリリースのいずれかで実行されている場合は、サポートされているリリースにアップグレードしてください。
-
アップグレードするリリースとビルドは、お客様の判断に委ねられます。どのリリースとビルドにセキュリティ修正が含まれているかについては、修復列のアドバイスを参照してください。それに応じて、まだサポート終了に達していないサポート対象のリリースとビルドを選択してください。
CVEビューに切り替えるには、CVEビューに切り替えるをクリックします。
CVEビュー
CVEビューには、インフラストラクチャに影響を与えるすべてのCVEと、影響を受けるすべてのNetScalerインスタンスの結果が表示され、修復が提案されます。この情報を使用して、セキュリティリスクを修正するための修復を適用できます。
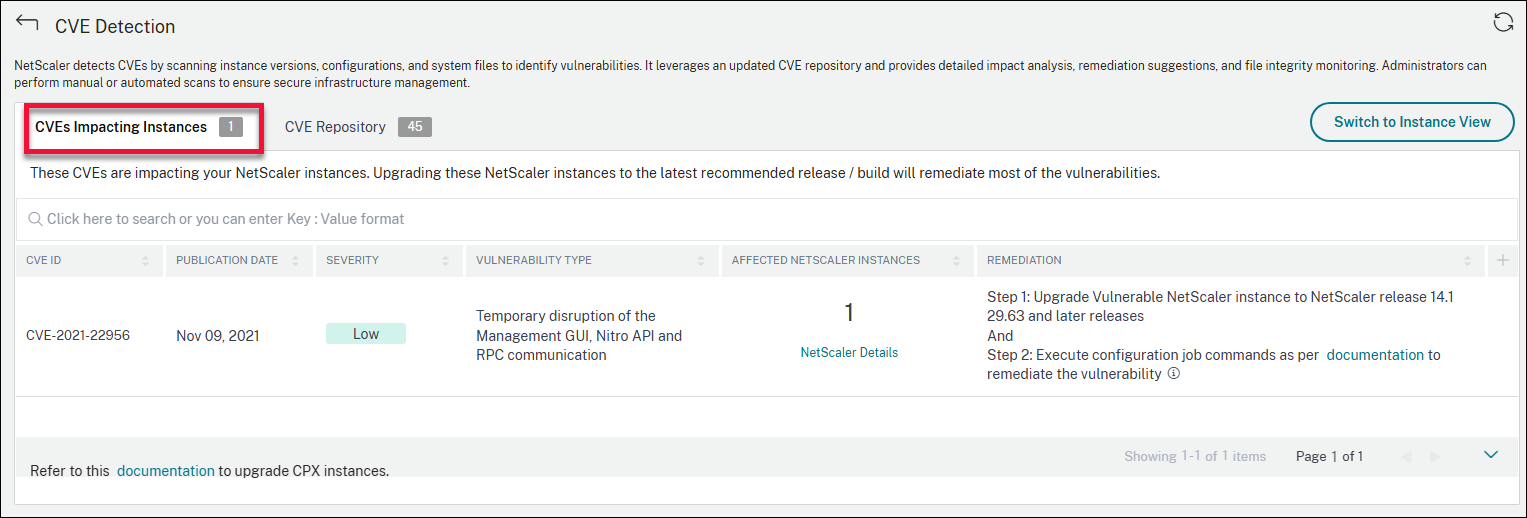
NetScalerインスタンスに影響を与えるCVEの数を示す表には、次の詳細が含まれています。
-
CVE ID: インスタンスに影響を与えるCVEのID。
-
公開日: そのCVEのセキュリティ速報がリリースされた日付。
-
深刻度スコア: 深刻度の種類(高/中/重大)とスコア。スコアを表示するには、深刻度の種類にカーソルを合わせます。
-
脆弱性の種類: このCVEの脆弱性の種類。
-
影響を受けるNetScalerインスタンス: CVE IDが影響を与えているインスタンスの数。ホバーすると、NetScalerインスタンスのリストが表示されます。
-
修正: 利用可能な修正策。通常はインスタンスのアップグレード、または構成パックの適用です。
同じインスタンスが複数のCVEの影響を受ける可能性があります。この表は、特定の1つのCVEまたは選択された複数のCVEがいくつのインスタンスに影響を与えているかを確認するのに役立ちます。影響を受けるインスタンスのIPアドレスを確認するには、影響を受けるNetScalerインスタンスの下にあるNetScalerの詳細にカーソルを合わせます。影響を受けるインスタンスの詳細を確認するには、表の下部にある影響を受けるインスタンスを表示をクリックします。 プラス記号をクリックして、表の列を追加または削除することもできます。
CVEリポジトリ
インスタンスビューとCVEビューの両方に、CVEリポジトリタブが含まれています。このタブには、2019年12月以降にCitrixが発表した、NetScalerインフラストラクチャに影響を与える可能性のあるすべてのNetScaler関連CVEの詳細が表示されます。
-
CVE ID
-
脆弱性の種類
-
公開日
-
重大度レベル
-
修正
-
セキュリティ速報へのリンク
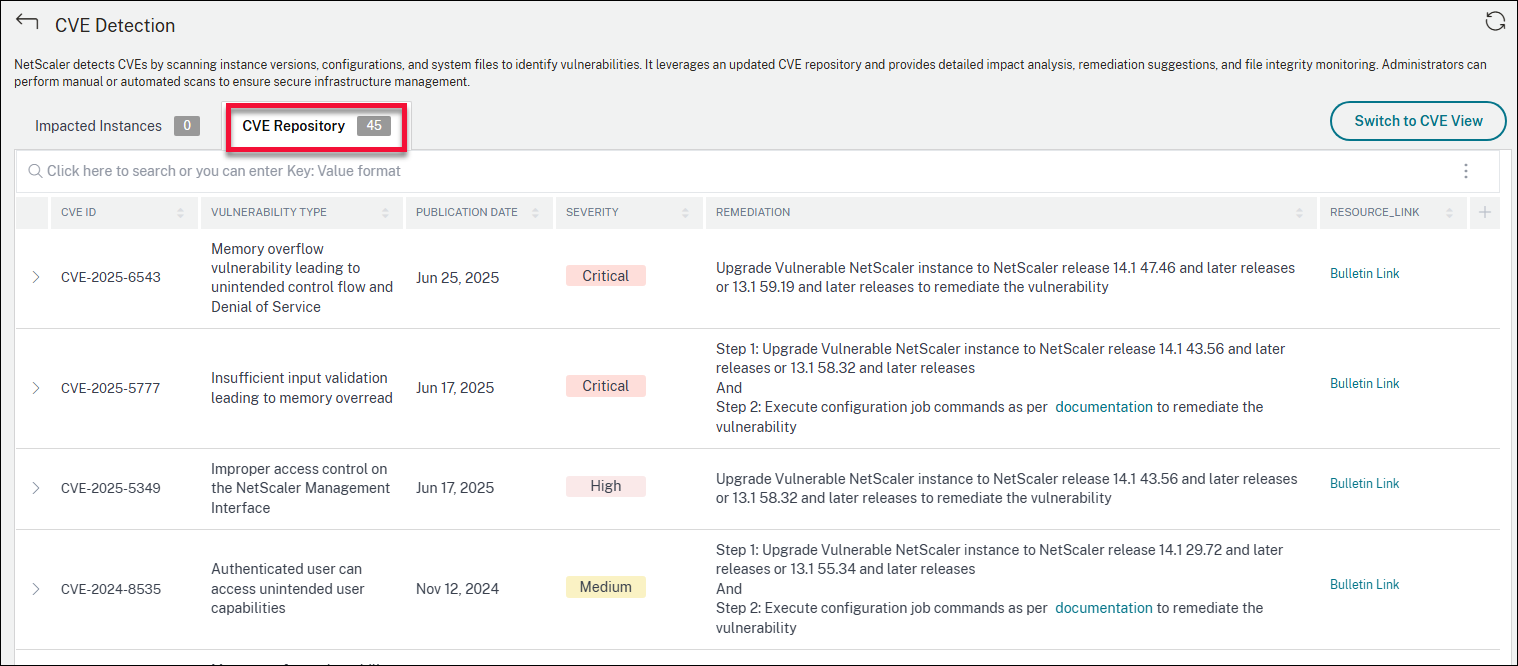
このビューを使用して、セキュリティアドバイザリの範囲内のCVEを理解し、CVEについて詳しく知ることができます。サポートされていないCVEについては、「セキュリティアドバイザリでサポートされていないCVE」を参照してください。
注意事項
-
セキュリティアドバイザリは、サポート終了 (EOL) に達したNetScalerビルドをサポートしていません。NetScalerでサポートされているビルドまたはバージョンにアップグレードすることをお勧めします。
-
CVE検出でサポートされているインスタンス: すべてのNetScaler (SDX、MPX、VPX) およびGateway。
-
ファイル整合性監視でサポートされているインスタンス: MPX、VPXインスタンス、およびGateway。
-
サポートされているCVE: 2019年12月以降のすべてのCVE。注:Windows用NetScaler Gatewayプラグインに影響を与える脆弱性の検出と修復は、NetScaler Consoleセキュリティアドバイザリではサポートされていません。サポートされていないCVEの詳細については、「セキュリティアドバイザリでサポートされていないCVE」を参照してください。
-
NetScaler Consoleセキュリティアドバイザリは、脆弱性を特定する際に、いかなる種類の機能の誤設定も考慮しません。
-
NetScaler Consoleセキュリティアドバイザリは、CVEの特定と修復のみをサポートします。セキュリティ記事で強調されているセキュリティ上の懸念事項の特定と修復はサポートしていません。
-
NetScaler、Gatewayリリースの範囲: この機能はメインビルドに限定されます。セキュリティアドバイザリには、特別なビルドは含まれません。
-
セキュリティアドバイザリは、管理パーティションではサポートされていません。
-
-
CVEで利用可能なスキャンの種類は次のとおりです。
-
バージョン スキャン: このスキャンでは、NetScaler ConsoleがNetScalerインスタンスのバージョンと、修正が利用可能なバージョンおよびビルドを比較する必要があります。このバージョン比較により、NetScaler Consoleセキュリティアドバイザリは、NetScalerがCVEに対して脆弱であるかどうかを特定できます。たとえば、CVEがNetScalerリリースおよびビルドxx.yyで修正されている場合、セキュリティアドバイザリは、xx.yyより小さいビルド上のすべてのNetScalerインスタンスを脆弱であると見なします。バージョン スキャンは現在、セキュリティアドバイザリでサポートされています。
-
構成スキャン: このスキャンでは、NetScaler ConsoleがCVEスキャンに固有のパターンをNetScaler構成ファイル (
nsconf) と照合する必要があります。特定の構成パターンがNetScaler ns.confファイルに存在する場合、そのインスタンスはそのCVEに対して脆弱であると見なされます。このスキャンは通常、バージョン スキャンと組み合わせて使用されます。 構成スキャンは現在、セキュリティアドバイザリでサポートされています。 -
カスタム スキャン: このスキャンでは、NetScaler Consoleが管理対象のNetScalerインスタンスに接続し、スクリプトをプッシュして実行する必要があります。スクリプトの出力は、NetScaler ConsoleがNetScalerがCVEに対して脆弱であるかどうかを特定するのに役立ちます。例としては、特定のシェルコマンド出力、特定のCLIコマンド出力、特定のログ、特定のディレクトリまたはファイルの存在または内容などがあります。カスタムスキャンを必要とするCVEの場合、スクリプトはスケジュールされたスキャンまたはオンデマンドスキャンが実行されるたびに実行されます。収集されたデータと特定のカスタムスキャンのオプションの詳細については、そのCVEのセキュリティアドバイザリドキュメントを参照してください。
-
-
スキャンはNetScaler上の本番トラフィックに影響を与えず、NetScaler上のNetScaler構成を変更することもありません。
-
NetScaler Console Security Advisory は CVE 軽減をサポートしていません。NetScaler インスタンスに軽減策(一時的な回避策)を適用した場合でも、NetScaler Console は、修復が完了するまで、その NetScaler を脆弱な NetScaler として識別し続けます。
-
FIPS インスタンスでは、CVE スキャンはサポートされていません。