CVE-2025-6543 の脆弱性を特定して修正する
NetScaler Console のセキュリティアドバイザリダッシュボードの Current CVEs
<number of> NetScaler instances are impacted by CVEs で、CVE-2025-6543 によって脆弱なすべてのインスタンスを確認できます。CVE の影響を受けるインスタンスの詳細を確認するには、CVE-2025-6543 を選択し、View Affected Instances をクリックします。
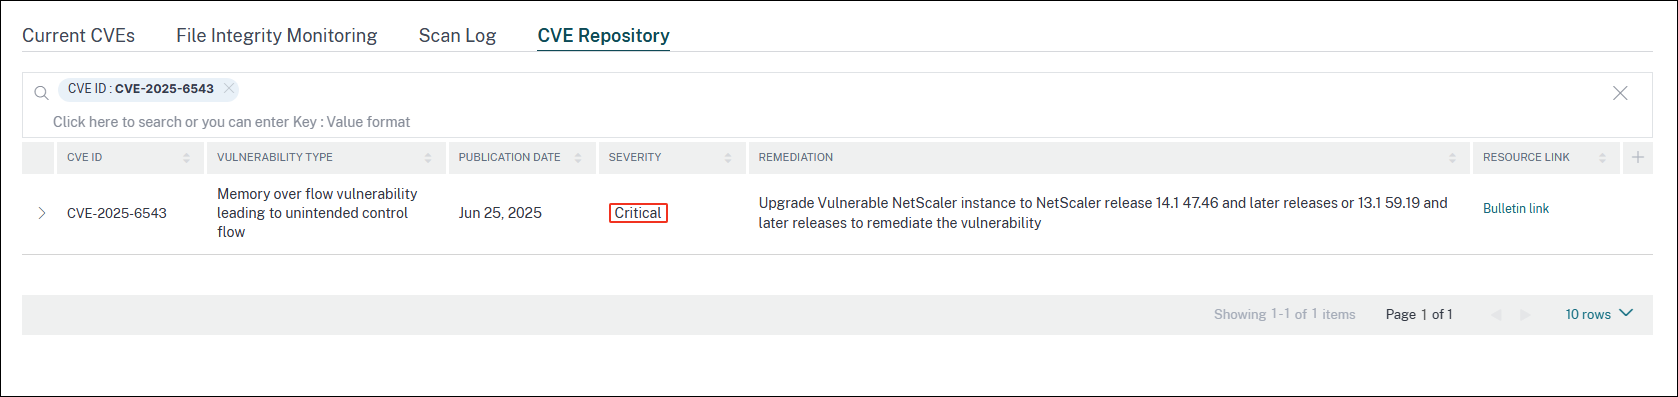
注:
NetScaler の脆弱性の理由を理解するには、セキュリティアドバイザリの Scan logs タブで CSV レポートをダウンロードしてください。
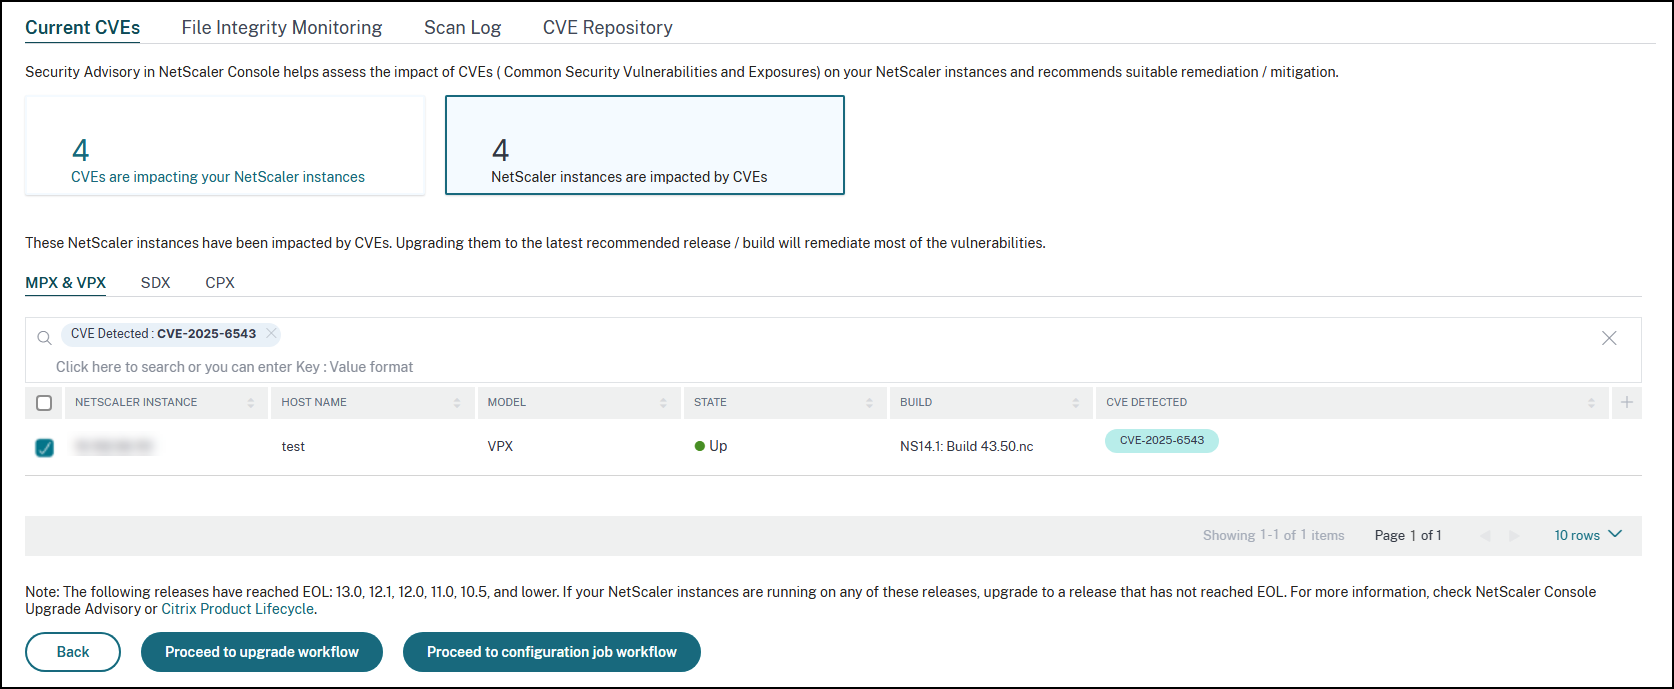
「
<number of> NetScaler instances impacted by CVEs」ウィンドウが表示されます。以下のスクリーンショットでは、CVE-2025-6543 の影響を受ける NetScaler インスタンスの数と詳細を確認できます。
セキュリティアドバイザリダッシュボードの詳細については、Security Advisory を参照してください。
注:
セキュリティアドバイザリシステムのスキャンが完了し、セキュリティアドバイザリモジュールに CVE-2025-6543 の影響が反映されるまでに数時間かかる場合があります。影響をより早く確認するには、Scan-Now をクリックしてオンデマンドスキャンを開始してください。
Related information
CVE-2025-6543 を修正する
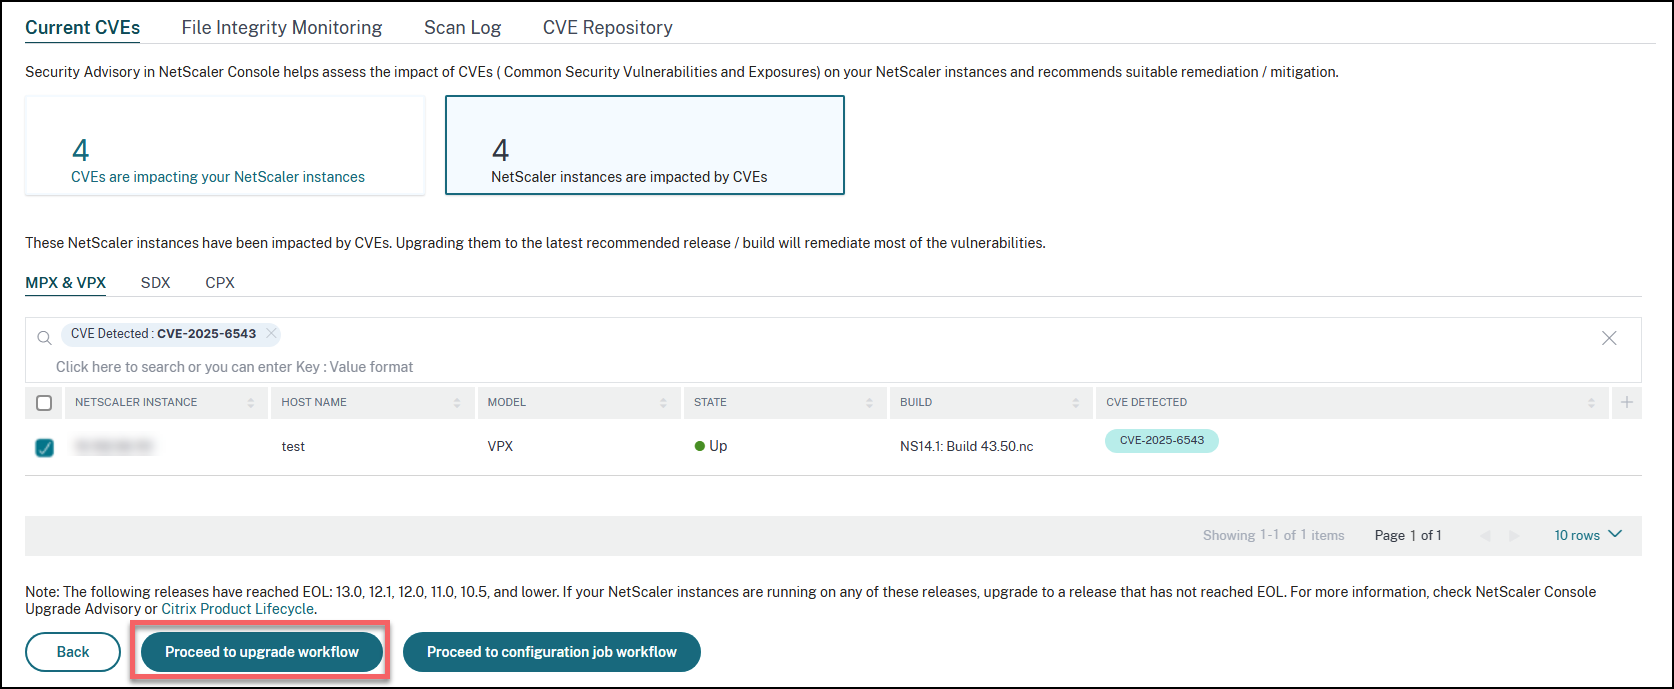
CVE-2025-6543 の影響を受ける NetScaler インスタンスの場合、修正は単一ステップのプロセスであり、脆弱な NetScaler インスタンスを修正を含むリリースとビルドにアップグレードする必要があります。GUI の Current CVEs > NetScaler instances are impacted by CVEs で、修正手順を確認できます。
Current CVEs> NetScaler instances impacted by CVEs の下には、この単一ステップの修正プロセスである「Proceed to upgrade workflow」というワークフローが表示されます。
脆弱なインスタンスをアップグレードするには、インスタンスを選択し、Proceed to upgrade workflow をクリックします。アップグレードワークフローが開き、脆弱な NetScaler インスタンスがすでに設定されています。
重要
脆弱性のあるNetScalerインスタンスに/etc/httpd.confファイルが/nsconfigディレクトリにコピーされている場合は、NetScalerのアップグレードを計画する前に、カスタマイズされたNetScaler構成のアップグレードに関する考慮事項を参照してください。
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、NetScalerアップグレードジョブの作成を参照してください。