
ゼロタッチ証明書管理
NetScaler Consoleでは、ビルド14.1-34.x以降を実行している管理対象のNetScalerインスタンスで、ゼロタッチ証明書管理を構成できます。ゼロタッチ証明書管理を使用すると、手動による介入を排除し、アプリケーション要求に対応するためのインメモリゼロタッチ証明書ストアを構築できます。NetScaler Consoleにすべての証明書とキーをアップロードし、管理対象のNetScalerインスタンスで有効にするには、 > > に移動します。NetScalerは定期的に証明書リポジトリをポーリングし、必要に応じて必要な証明書を配信します。
ゼロタッチ証明書管理を使用すると、NetScaler®によって次のプロセスが自動的に実行されます。
-
証明書の追加、バインド、およびリンク
-
特定の順序で、またはまとめて証明書とキーを提供する
-
要求に基づいて適切な証明書をインストールして使用する
-
定期的なポーリングサイクル中に期限切れの証明書を削除する
NetScalerインスタンスでのゼロタッチ証明書の動作の詳細については、「NetScalerゼロタッチ証明書管理」を参照してください。
管理者として、NetScaler Consoleで次のことを確認する必要があります。
-
NetScalerインスタンスがビルド14.1-34.x以降を実行しており、NetScaler Consoleで管理されていること。
-
証明書(任意の形式)とキーをアップロードします。次に、管理対象のNetScalerインスタンスでゼロタッチを有効にします。
-
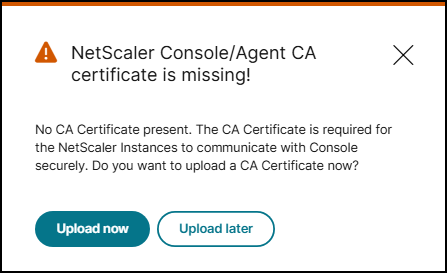
NetScaler Consoleに有効なCA証明書が存在することを確認します。更新されたConsole CA証明書がある場合は、管理対象のNetScalerインスタンスでゼロタッチを有効にする前に証明書をアップロードしてください。NetScaler ConsoleにCA証明書がない場合、次のエラーメッセージが表示されます。
Related information
証明書のアップロード
-
インフラストラクチャ > SSLダッシュボード > ゼロタッチ証明書管理 に移動します。
-
「開始」をクリックします。「開始」(/en-us/netscaler-application-delivery-management-software/media/zero-touch-certificate.png)
-
ビルド14.1-34.x以降を実行しているNetScalerインスタンスが一覧表示されます。「ゼロタッチを構成」をクリックしてゼロタッチを有効にするか、「スキップ」をクリックして次のステップに進むことができます。
-
「アップロード」をクリックして、すべての証明書(.pem、.cer、.crtなどの任意の形式)をアップロードします。注:
-
証明書またはキーファイルは8192バイト未満である必要があります。
-
複数の証明書またはキーファイルをアップロードする場合、サポートされる最大サイズは50000バイトです。
-
証明書またはキーファイルがパスワードで保護されている場合は、パスワードを指定してください。パスワードが指定されていない場合、証明書またはキーファイルはアップロードされません。
-
ゼロタッチ証明書管理を有効にする
証明書をアップロードしたら、管理対象のNetScalerインスタンスでゼロタッチを有効にする必要があります。
-
「ゼロタッチ証明書管理」ページで、「ゼロタッチを構成」をクリックします。「構成」(/en-us/netscaler-application-delivery-management-software/media/configure-zero-touch.png)
-
「インスタンスの追加」をクリックし、インスタンスを選択してから、「有効にする」をクリックします。「ゼロタッチを有効にする」(/en-us/netscaler-application-delivery-management-software/media/enable-zero-touch.png)
NetScaler Consoleは、デフォルトのポーリング間隔を使用して、NetScalerインスタンスからすべての証明書をポーリングします。「今すぐポーリング」オプションを使用して、すぐにポーリングできます。
「SSLダッシュボード」では、アクティブおよび非アクティブな証明書の詳細を示すゼロタッチ証明書の使用状況も表示できます。
SSLダッシュボードビュー(/en-us/netscaler-application-delivery-management-software/media/zero-touch-ssl-dashboard.png)
SSLフィルターモードのサポート
NetScalerインスタンスは、特定のSSL証明書と秘密鍵のメタデータをフェッチします。この最小特権アプローチにより、インスタンスは必要なアセットのみにアクセスし、1つのインスタンスの侵害が証明書インフラストラクチャ全体を公開するのを防ぎます。この機能は、複数の管理者が異なる目的でNetScalerインスタンスのグループを管理する環境で特に役立ちます。
利点の一部を以下に示します。
-
セキュリティセグメンテーション - 攻撃対象領域を最小限に抑え、組織のセキュリティポリシーに準拠するために、NetScalerレベルでメタデータアクセスを制限します。
-
合理化された管理者エクスペリエンス - 管理者にNetScalerインスタンスのグループに関連するアセットのみを表示することで、マルチテナントまたは部門展開における複雑さを軽減します。
-
最適化されたリソース利用 - 必要なSSL証明書と秘密鍵のメタデータのみをフェッチすることで、システムメモリの肥大化を防ぎます。
フィルターモード構成は、NetScalerインスタンスとSSLファイルが特定の同期タイプを介してどのように相互作用するかを定義します。これらの設定はNetScaler Consoleを通じて管理でき、各インスタンスが必要なメタデータのみをフェッチするようにします。
| コンポーネント | 同期タイプ | 説明 |
|---|---|---|
| NetScalerインスタンス | カスタム同期 | このモードのNetScalerインスタンスは、インスタンスに具体的にマッピングされた証明書とキーのメタデータのみをフェッチします。 |
| NetScaler インスタンス | グローバル同期 | このモードのNetScalerインスタンスは、アップロードされたすべての証明書と秘密鍵のメタデータをフェッチします。 |
| SSLファイル | カスタムファイル | これらのファイルは、カスタム同期モードのNetScalerインスタンスに具体的にマッピングされます。 |
| SSLファイル | グローバルファイル | これらのファイルのメタデータは、グローバル同期モードのすべてのNetScalerインスタンスによってフェッチされます。 |
フィルターモード設定の構成
フィルターモードを構成するには、インスタンスとファイルの同期タイプを定義します。これにより、機密性の高いメタデータの安全で最適化された配布が保証されます。
SSLダッシュボードの証明書ファイルおよびNetScalerインスタンスセクションにあるアップロードボタンを使用して、証明書と秘密鍵を直接アップロードできます。
GUIを使用して構成するには:
-
新しいファイルをアップロード(初日) - 新しいアセットを追加するには、証明書ファイルとNetScalerインスタンス > アップロードに移動します。次の同期タイプのいずれかを選択します。
-
グローバル - グローバル同期モードを使用し、アップロードを完了するには、これを選択します。
-
カスタム - カスタム同期モードを使用し、マッピングする特定のインスタンスを選択してからファイルをアップロードするには、これを選択します。
-
-
既存のファイルを移動する (N日目) - 証明書とキーをグローバル同期モードからカスタム同期モードに移行するには、ターゲットのNetScalerインスタンスを選択し、既存のファイルを追加をクリックします。
-
ドメインを選択 - インスタンスが選択されたら、移行をトリガーする関連ドメインを選択します。NetScaler Consoleは、対応する証明書と秘密鍵ファイルを自動的に検出し、カスタム同期モードに移行します。
-
アセットを表示 - ランディングページに移動して、カスタム同期モードで各NetScalerインスタンスにマッピングされているすべての証明書と秘密鍵ファイルを表示します。
-
同期モードを切り替える - インスタンスをグローバル同期モードに戻すには、ランディングページでグローバル同期に切り替えるをクリックします。