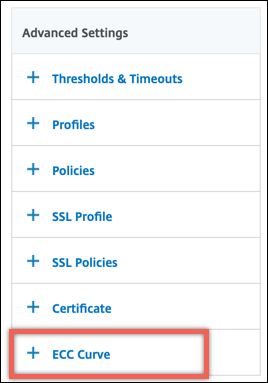
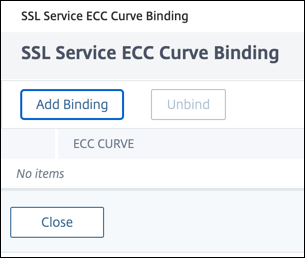
ECDHE暗号
すべてのNetScalerアプライアンスは、フロントエンドとバックエンドでECDHE暗号グループをサポートしています。SDXアプライアンスでは、SSLチップがVPXインスタンスに割り当てられている場合、MPXアプライアンスの暗号サポートが適用されます。それ以外の場合は、VPXインスタンスの通常の暗号サポートが適用されます。
これらの暗号をサポートするビルドとプラットフォームの詳細については、 NetScalerアプライアンスで使用可能な暗号を参照してください。
ECDHE暗号スイートは、楕円曲線暗号(ECC)を使用します。キーサイズが小さいため、ECCは、ミリ秒単位が重要なモバイル(ワイヤレス)環境やインタラクティブな音声応答環境で特に役立ちます。キーサイズを小さくすると、電力、メモリ、帯域幅、および計算コストを節約できます。
NetScalerアプライアンスは以下のECCカーブをサポートしています。
-
P_256
-
P_384
-
P_224
-
P_521
-
X_25519 (リリース14.1-12.x以降では、フロントエンドのTLS 1.3でのみサポートされています。TLS 1.2 と 1.3 (リリース 14.1-25.x 以降) のバックエンドでサポートされています。
5 つのカーブすべてを SSL フロントエンドエンティティにバインドできます。デフォルトでは、カーブは X_25519、P_256、P_384、P_224、P_521 の順序でバインドされます。リリース 14.1-12.x にアップグレードしても、既存の SSL 仮想サーバーと SSL プロファイルのカーブバインディングは変更されません。X25519 を使用するには、設定を変更して X25519 を手動でバインドする必要があります。あるいは、リストの先頭に X25519 を追加するには、
bind ssl vserverまたはbind ssl profileコマンドの 'ALL' ec_curve オプションを使用してください。このコマンドは、すべてのカーブをデフォルトの順序で内部的にバインド解除およびバインドします。
最初の 4 つの ECC カーブを SSL バックエンドエンティティにバインドできます。デフォルトでは、4 つのカーブはすべて P_256、P_384、P_224、P_521 の順序でバインドされます。
順序を変更するには、最初にすべてのカーブをバインド解除してから、目的の順序でバインドする必要があります。
Related information
CLIを使用してECCカーブをSSL仮想サーバーにバインドする
サポートされている ECC カーブ:P_256、P_384、P_224、P_521、および X_25519。
コマンドプロンプトで入力します:
bind ssl vserver <vServerName > -eccCurveName <eccCurveName >
例:
bind ssl vserver  v1 -eccCurveName P_224

 sh ssl vserver v1

 Advanced SSL configuration for VServer v1:
 DH: DISABLED
 Ephemeral RSA: ENABLED Refresh Count: 0
 Session Reuse: ENABLED Timeout: 120 seconds
 Cipher Redirect: DISABLED
 SSLv2 Redirect: DISABLED
 ClearText Port: 0
 Client Auth: DISABLED
 SSL Redirect: DISABLED
 Non FIPS Ciphers: DISABLED
 SNI: DISABLED
 SSLv2: DISABLED SSLv3: ENABLED TLSv1.0: ENABLED  TLSv1.1: DISABLED  TLSv1.2: DISABLED
 Push Encryption Trigger: Always
 Send Close-Notify: YES
 ECC Curve: P_224

 1) Cipher Name: DEFAULT
 Description: Predefined Cipher Alias
 Done
GUI を使用して ECC カーブを SSL 仮想サーバーにバインドする
サポートされている ECC カーブ:P_256、P_384、P_224、P_521、および X_25519。
-
Traffic Management > Load Balancing > Virtual Serversに移動します。
-
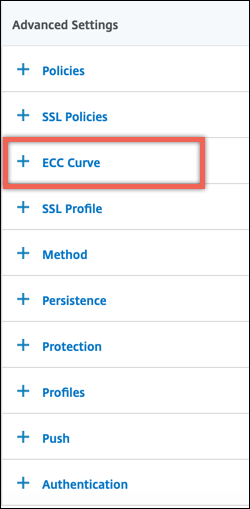
-
ECC カーブセクションの内側をクリックします。
-
SSL 仮想サーバー ECC カーブバインディングページで、バインディングの追加をクリックします。
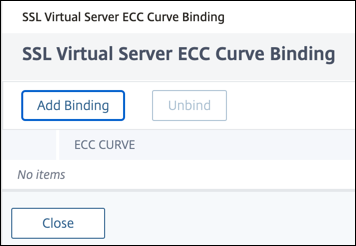
-
「 ECC カーブバインディング」で、「 **ECC カーブを選択」**をクリックします。
-
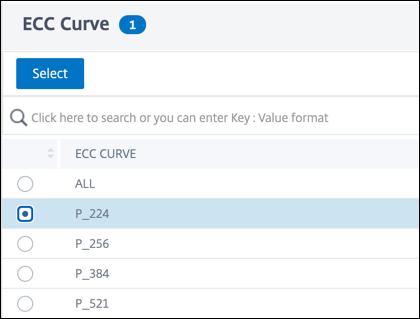
-
[Bind] をクリックします。
-
[閉じる] をクリックします。
-
[完了] をクリックします。
CLI を使用して ECC カーブを SSL サービスにバインドする
サポートされている ECC カーブ:P_256、P_384、P_224、P_521、X_25519。
コマンドプロンプトで入力します:
bind ssl service <ServiceName > -eccCurveName <eccCurveName >
例:
> bind ssl service sslsvc -eccCurveName P_224

 > sh ssl service sslsvc

     Advanced SSL configuration for Back-end SSL Service sslsvc:
     DH: DISABLED
     DH Private-Key Exponent Size Limit: DISABLED    Ephemeral RSA: DISABLED
     Session Reuse: ENABLED      Timeout: 300 seconds
     Cipher Redirect: DISABLED
     ClearText Port: 0
     Server Auth: DISABLED
     SSL Redirect: DISABLED
     Non FIPS Ciphers: DISABLED
     SNI: DISABLED
     OCSP Stapling: DISABLED
     SSLv3: ENABLED  TLSv1.0: ENABLED  TLSv1.1: ENABLED  TLSv1.2: ENABLED  TLSv1.3: DISABLED
     Send Close-Notify: YES
     Strict Sig-Digest Check: DISABLED
     Zero RTT Early Data: ???
     DHE Key Exchange With PSK: ???
     Tickets Per Authentication Context: ???

     ECC Curve: P_224


 1)  Cipher Name: DEFAULT_BACKEND
     Description: Default cipher list for Backend SSL session
  Done
CLI を使用して ECC カーブを SSL サービスグループにバインドする
サポートされている ECC カーブ:P_256、P_384、P_224、P_521、X_25519。
コマンドプロンプトで入力します:
bind ssl servicegroup <ServicegroupName > -eccCurveName <eccCurveName >
例:
> bind ssl service sslsg -eccCurveName X_25519

 > sh ssl service sslsvc

     Advanced SSL configuration for Back-end SSL Service Group sslsg:
     Session Reuse: ENABLED        Timeout: 300 seconds
     Server Auth: DISABLED
     Non FIPS Ciphers: DISABLED
     SNI: DISABLED
     OCSP Stapling: DISABLED
     SSLv3: ENABLED  TLSv1.0: ENABLED  TLSv1.1: ENABLED  TLSv1.2: ENABLED  TLSv1.3: DISABLED
     Send Close-Notify: YES
     Strict Sig-Digest Check: DISABLED

     ECC Curve: X_25519


 1)  Cipher Name: DEFAULT_BACKEND
     Description: Default cipher list for Backend SSL session
  Done