
SSL フォワードプロキシ機能の開始
重要:
-
OCSP チェックでは、証明書の有効性をチェックするためにインターネット接続が必要です。NSIPアドレスを使用してインターネットからアプライアンスにアクセスできない場合は、アクセス制御リスト(ACL)を追加して、NSIPアドレスからサブネットIP(SNIP)アドレスにNATを実行します。SNIP はインターネットにアクセスできる必要があります。例:
add ns acl a1 ALLOW -srcIP = <NSIP> -destIP “!=” 10.0.0.0-10.255.255.255

 add rnat RNAT-1 a1

 bind rnat RNAT-1 <SNIP>

apply acls -
ドメイン名を解決する DNS ネームサーバーを指定します。
-
アプライアンスの日付が NTP サーバと同期していることを確認します。日付が同期されていない場合、アプライアンスはオリジンサーバー証明書の有効期限が切れているかどうかを効果的に検証できません。
SSL フォワードプロキシ機能を使用するには、次のタスクを実行する必要があります。
-
エクスプリシットモードまたはトランスペアレントモードでプロキシサーバーを追加します。
-
SSL インターセプトを有効にします。
-
SSL プロファイルを構成します。
-
SSL ポリシーをプロキシサーバーに追加してバインドします。
-
SSL インターセプト用の CA 証明書とキーのペアを追加してバインドします。
-
注:
透過プロキシモードで構成されたADCアプライアンスは、HTTPプロトコルとHTTPSプロトコルのみをインターセプトできます。telnet などの他のプロトコルをバイパスするには、プロキシ仮想サーバーに次のリッスンポリシーを追加する必要があります。
仮想サーバーは、HTTP と HTTPS の着信トラフィックのみを受け入れるようになりました。
set cs vserver transparent-pxy1 PROXY * * -cltTimeout 180 -Listenpolicy "CLIENT.TCP.DSTPORT.EQ(80) || CLIENT.TCP.DSTPORT.EQ(443)"`
展開によっては、次の機能を設定する必要がある場合があります。
-
認証サービス (推奨) — ユーザーを認証します。認証サービスがない場合、ユーザーアクティビティはクライアントIPアドレスに基づきます。
-
URL フィルタリング — カテゴリ、レピュテーションスコア、および URL リストによって URL をフィルタリングします。
-
分析 — NetScalerApplication Delivery Management(ADM)でのユーザーアクティビティ、ユーザーリスク指標、帯域幅消費量、トランザクションの詳細を表示します。
注: SSL フォワードプロキシは、最も一般的な HTTP および HTTPS 標準を実装し、それに続く類似の製品を実装この実装は、特定のブラウザを念頭に置いて行われ、最も一般的なブラウザと互換性があります。SSL フォワードプロキシは、一般的なブラウザと Google Chrome、Internet Explorer、および Mozilla Firefox の最新バージョンでテストされています。
Related information
SSL 転送プロキシウィザード
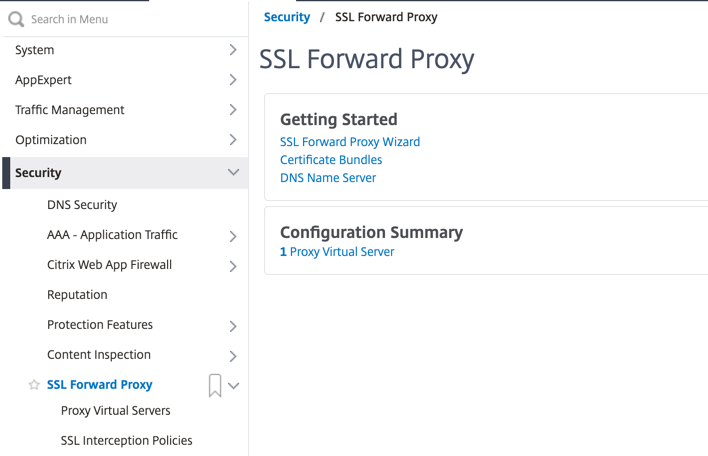
透過プロキシサーバーへのリッスンポリシーの追加
制限事項
SSL転送プロキシは、クラスタ設定、管理パーティション、およびCitrix ADC FIPSアプライアンスではサポートされません。