
NetScaler ケルベロス SSO の概要
NetScaler Kerberos SSO機能を使用するには、ユーザーはまずKerberosまたはサポートされているサードパーティ認証サーバーで認証します。認証されると、ユーザーは保護された Web アプリケーションへのアクセスをリクエストします。Web サーバーは、ユーザーがその Web アプリケーションにアクセスする権限を持っていることの証明を要求して応答します。ユーザーのブラウザは Kerberos サーバーに接続し、Kerberos サーバーはユーザーがそのリソースにアクセスする権限を持っていることを確認し、その証拠となるサービスチケットをユーザーのブラウザーに提供します。ブラウザは、サービスチケットを添付した状態で、ユーザーのリクエストを Web アプリケーションサーバーに再送信します。Web アプリケーションサーバーはサービスチケットを検証し、ユーザーがアプリケーションにアクセスできるようにします。
認証、承認、および監査のトラフィック管理では、次の図に示すようにこのプロセスを実装しています。この図は、LDAP認証とKerberos認証を備えた安全なネットワーク上で、NetScalerアプライアンスと認証、承認、および監査トラフィック管理を通る情報の流れを示しています。他の種類の認証を使用する認証、承認、および監査トラフィック管理環境の情報フローは基本的に同じですが、詳細が異なる場合があります。
図1:LDAP と Kerberos による安全なネットワーク
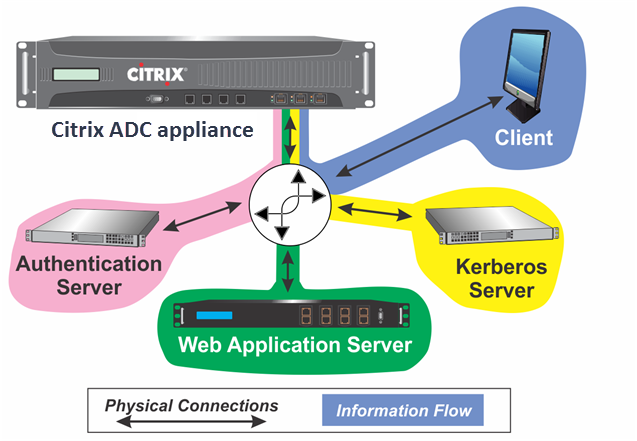
Kerberos 環境で認証と認可によるトラフィック管理の認証、承認、監査を行うには、次のアクションを実行する必要があります。
-
クライアントは、NetScalerアプライアンス上のトラフィック管理仮想サーバーにリソースの要求を送信します。
-
トラフィック管理仮想サーバーは要求を認証仮想サーバーに渡し、認証仮想サーバーはクライアントを認証してから要求をトラフィック管理仮想サーバーに戻します。
-
トラフィック管理仮想サーバーは、クライアントの要求をウェブアプリケーションサーバーに送信します。
-
Web アプリケーションサーバーは、Kerberos 認証を要求する 401 Unauthorized メッセージでトラフィック管理仮想サーバーに応答し、クライアントが Kerberos をサポートしていない場合は NTLM 認証にフォールバックします。
-
トラフィック管理仮想サーバーは Kerberos SSO デーモンと通信します。
-
Kerberos SSO デーモンは Kerberos サーバに接続し、保護されたアプリケーションへのアクセスを許可するサービスチケットをリクエストするためのチケット交付チケット (TGT) を取得します。
-
Kerberos SSO デーモンは、ユーザーのサービスチケットを取得し、そのチケットをトラフィック管理仮想サーバーに送信します。
-
トラフィック管理仮想サーバーは、チケットをユーザーの最初のリクエストに添付し、変更されたリクエストをウェブアプリケーションサーバーに送り返します。
-
Web アプリケーションサーバーは 200 OK メッセージで応答します。
これらのステップはクライアントには意識されず、クライアントはリクエストを送信してリクエストされたリソースを受け取るだけです。
Related information
NetScaler Kerberos SSOと認証方法の統合
認証、承認、監査のトラフィック管理認証メカニズムはすべて、NetScaler Kerberos SSOをサポートしています。認証、承認、および監査のトラフィック管理は、Kerberos SSOメカニズム、CAC(スマートカード)、SAML認証メカニズムによるKerberos SSOメカニズム、およびNetScalerアプライアンスに対するあらゆる形式のクライアント認証をサポートします。また、クライアントがHTTP基本認証またはフォームベース認証のいずれかを使用してNetScalerアプライアンスにログオンする場合、HTTPベーシック、HTTPダイジェスト、フォームベース、およびNTLM(バージョン1および2)のSSOメカニズムもサポートします。
次の表は、サポートされている各クライアント側の認証方法と、そのクライアント側の方法でサポートされているサーバー側の認証方法を示しています。
表1. サポートされている認証方法
| ベーシック/ダイジェスト/NTLM | Kerberos制約付き委任 | ユーザーなりすまし | |
|---|---|---|---|
| CAC (スマートカード): SSL/T LS レイヤで | X | X | |
| フォームベース (LDAP/RADIUS/TACACS) | X | X | X |
| HTTP ベーシック (LDAP/RADIUS/TACACS) | X | X | X |
| Kerberos | X | ||
| NT LM v1/v2 | X | X | |
| SAML | X | ||
| SAML ツーファクター | X | X | X |
| 2 段階認証書 | X | X | X |