
認証中のポーリング
NetScalerリリースビルド13.0.79.64以降、NetScalerアプライアンスを多要素認証中にポーリングメカニズムを構成できるようになりました。
NetScalerアプライアンスでポーリングが構成されている場合、エンドポイント(Webブラウザーやアプリなど)は、設定された間隔で認証中にアプライアンスをポーリング(プローブ)して、送信された認証リクエストのステータスを取得できます。
NetScalerアプライアンスでの認証中にエンドポイントがTCP接続を切断した場合に認証を処理するようにポーリングを構成できます。
Related information
注意事項
-
ポーリング設定は、LDAP、RADIUS、および TACACS 認証方式でサポートされています。
-
クライアントは、第 2 要素以降から認証要求をプローブできます。
ポーリングを設定する理由
認証中にアプリ(ログインアプリと認証アプリなど)を切り替えると、エンドポイントがNetScalerアプライアンスとの接続を失い、認証フローが中断することがあります。ポーリングを設定すると、この認証のブレークを回避できます。
ポーリングメカニズムを理解する
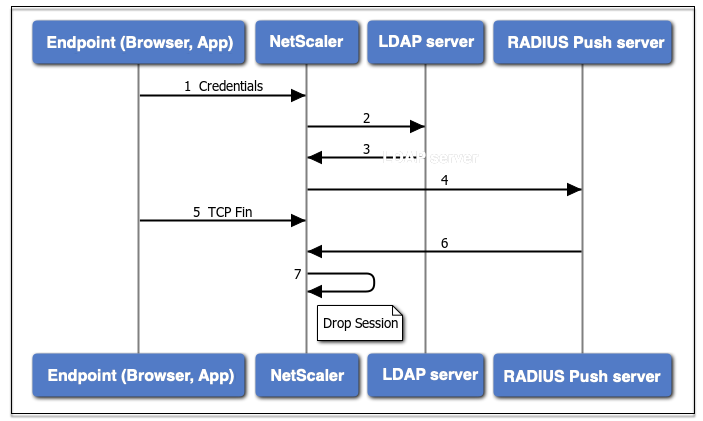
次に、ポーリングが設定されていない認証中のイベントのフローの例を示します。
ポーリングメカニズムにより、NetScalerアプライアンスは、まれにエンドポイントでTCP接続がリセットされた場合でも、認証プロセスを再開しなくても、エンドポイントでの継続的な認証を再開できます。
-
エンドポイント (アプリまたは Web ブラウザ) は、認証情報を使用して認証します。
-
ユーザー名とパスワードは、既存の第 1 要素ディレクトリ (LDAP/Active Directory) に対して検証されます。
-
正しいクレデンシャルが指定されている場合、認証は次の要素に移行します。
-
この時点で、NetScalerアプライアンスはRADIUSプッシュサーバーに要求を送信します。
-
NetScalerアプライアンスがRADIUSサーバーからの応答を待っている間、エンドポイントはTCP接続を切断します。
-
NetScalerはRADIUSプッシュサーバーから応答を受け取ります。
-
クライアントのTCP接続が見つからないため、NetScalerアプライアンスはセッションをドロップし、ログインは失敗します。
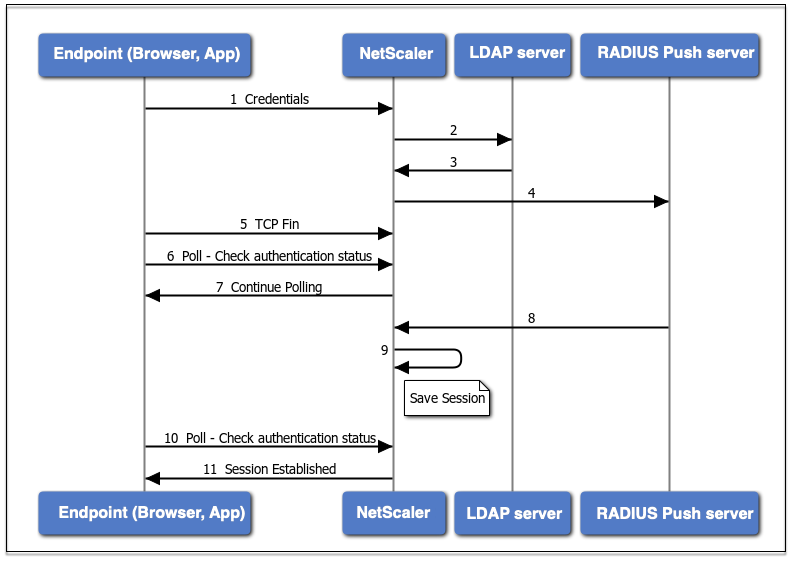
次に、ポーリングが設定された認証時のイベントのフローの例を示します。
-
エンドポイント (アプリまたは Web ブラウザ) は、認証情報を使用して認証します。
-
ユーザー名とパスワードは、既存の第 1 要素ディレクトリ (LDAP/Active Directory) に対して検証されます。
-
正しいクレデンシャルが指定されている場合、認証は次の要素に移行します。
-
この時点で、NetScalerアプライアンスはRADIUSプッシュサーバーに要求を送信します。
-
NetScalerアプライアンスがRADIUSサーバーからの応答を待っている間、エンドポイントはTCP接続を切断します。
-
エンドポイントはNetScalerアプライアンスにポーリング(プローブ)を送信して認証ステータスを確認します。
-
NetScalerアプライアンスはRADIUSサーバーからの応答がないため、エンドポイントにポーリングの継続を要求します。
-
NetScalerアプライアンスは、RADIUSプッシュサーバーから応答を受け取ります。
-
クライアント TCP 接続が見つからない場合、ADC はセッション状態を保存します。
-
エンドポイントは再びポーリングして、認証ステータスを確認します。
-
NetScalerアプライアンスがセッションを確立し、ログインが成功します。
CLI を使用したポーリングの設定
次に、CLI 設定の例を示します。
第 1 要素を構成する
add authentication ldapAction ldap-new -serverIP 10.106.40.65 -serverPort 636 -ldapBase "dc=aaatm-test,dc=com" -ldapBindDn administrator@aaatm-test.com -ldapBindDnPassword 2f63d3659103464a4fad0ade65e2ccfd4e8440e36ddff941d29796af03e01139 -encrypted -encryptmethod ENCMTHD_3 -ldapLoginName sAMAccountName -groupAttrName memberof -subAttributeName CN -secType SSL -alternateEmailAttr userParameters

 add authentication Policy ldap-new -rule true -action ldap-new

 bind authentication vserver avs -policy ldap-new -priority 1 -nextFactor rad_factor
第 2 要素を構成する
add authentication radiusAction rad1 -serverIP 10.102.229.120 -radKey 1b1613760143ce2371961e9a9eb5392c86a4954a62397f29a01b5d12b42ce232 -encrypted -encryptmethod ENCMTHD_3

 add authentication Policy rad -rule true -action rad1
Poll.xml ログインスキーマを構成する
add authentication loginSchema polling_schema -authenticationSchema LoginSchema/Poll.xml

 add authentication policylabel rad_factor -loginSchema polling_schema

 bind authentication policylabel rad_factor -policyName rad -priority 1 -gotoPriorityExpression NEXT
GUI を使用したポーリングの設定
GUI を使用した多要素認証の設定手順の詳細については、 nFactor 認証の設定を参照してください。
以下は、セカンドファクター以降のポーリング用にNetScalerを構成するために必要な大まかな手順の例です。
-
LDAP など、認証の最初の要素を作成します。
-
RADIUS など、認証の 2 番目の要素を作成します。
-
NetScaler (/nsConfig/loginSchema/LoginSchema/) にある Poll.xml を第 2 ファクタのログインスキーマとして追加します。