
利用者に応じたサービスチェーン
通信ネットワークを通過するデータトラフィックが大幅に増加しているため、サービスプロバイダーがすべてのトラフィックをすべての付加価値サービス(VAS)に誘導することはもはや現実的ではありません。サービスプロバイダーは、VAS の使用を最適化し、トラフィックをインテリジェントに誘導してユーザーエクスペリエンスを向上させる必要があります。たとえば、動画を含まないトラフィックには動画最適化は必要ありません。さらに、加入者が4Gネットワークに接続している場合、コンテンツは高解像度(HD)でストリーミングできるため、ビデオの最適化は必要ない場合があります。ただし、ビデオを最適化すると、3G ネットワークのユーザーのエクスペリエンスが向上します。同様に、キャッシュはより高速で優れたユーザーエクスペリエンスを提供し、サブスクライバープランによっては有効にできます。VASのもう一つの例は保護者による制限です。親が未成年の子供に携帯電話を提供する場合、子供がアクセスするウェブサイトを何らかの形で管理したいと思うでしょう。
上記とそれ以上のことを実現するには、サービスプロバイダーは加入者ごとに付加価値サービスを提供できなければなりません。つまり、サービスプロバイダーネットワーク内のエンティティは、加入者情報を抽出し、この情報に基づいてパケットをインテリジェントにステアリングできなければなりません。
サービスチェイニングは、加入者からのトラフィックがインターネットに到達する前に通過しなければならないサービスのセットを決定します。NetScalerは、すべてのトラフィックをすべてのサービスに送信する代わりに、サブスクライバーに対して定義されたポリシーに基づいて、サブスクライバーからのすべてのリクエストを特定のサービスセットにインテリジェントにルーティングします。
次の図は、サービスチェーンに関係するエンティティを示しています。表示されている値は、図の後の手順で設定されています。NetScalerアプライアンス上のコンテンツスイッチ仮想サーバーは、定義されたルールに応じて、付加価値サービスに要求を転送するか、スキップし、LSNを実行した後にパケットをインターネットに送信します。
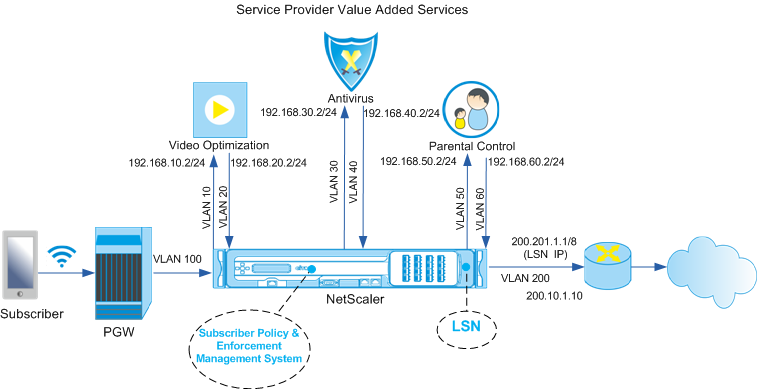
Related information
CLI を使用して上記のデプロイメントのサービスチェーニングを設定するには
アプライアンスのサブネット IP (SNIP) アドレスを追加します。
例:
add ns ip 192.168.10.1 255.255.255.0 -type snip

 add ns ip 192.168.20.1 255.255.255.0 -type snip

 add ns ip 192.168.30.1 255.255.255.0 -type snip

 add ns ip 192.168.40.1 255.255.255.0 -type snip

 add ns ip 192.168.50.1 255.255.255.0 -type snip

 add ns ip 192.168.60.1 255.255.255.0 -type snip

 add ns ip 100.1.1.1 255.0.0.0 -type snip

 add ns ip 200.201.1.1 255.0.0.0 -type snip
VLAN を追加します。VLAN は、アプライアンスがトラフィックの送信元を識別するのに役立ちます。VLAN をインターフェイスとサブネット IP アドレスにバインドします。VAS ごとに入力 VLAN と出力 VLAN を追加します。
例:
add vlan 10

 add vlan 20

 add vlan 30

 add vlan 40

 add vlan 50

 add vlan 60

 add vlan 100

 add vlan 200

 bind vlan 10 -ifnum 1/4 -tagged -IPAddress 192.168.10.1 255.255.255.0

 bind vlan 20 -ifnum 1/4 -tagged -IPAddress 192.168.20.1 255.255.255.0

 bind vlan 20 -ifnum 1/4 -tagged -IPAddress 192.168.30.1 255.255.255.0

 bind vlan 20 -ifnum 1/4 -tagged -IPAddress 192.168.40.1 255.255.255.0

 bind vlan 20 -ifnum 1/4 -tagged -IPAddress 192.168.50.1 255.255.255.0

 bind vlan 20 -ifnum 1/4 -tagged -IPAddress 192.168.60.1 255.255.255.0

 bind vlan 100 -ifnum 1/2 -tagged -IPAddress 100.1.1.1 255.0.0.0

 bind vlan 200 -ifnum 1/3 -tagged -IPAddress 200.201.1.1 255.0.0.0
加入者トラフィックがアプライアンスに到着する VLAN を指定します。サブスクライバセッション内のサービスパス名を検索する場所をアプライアンスに指示するサービスパス AVP を指定します。プライマリ PCEF 機能については、インターフェイスタイプを RADIUS と GX と指定します。
例:
set ns param -servicePathIngressVLAN 100

 set subscriber gxinterface -servicepathAVP 1001 1005 -servicepathVendorid 10415

 set subscriber param -interfaceType RadiusAndGx
Diameter タイプのサービスと仮想サーバーを設定し、サービスを仮想サーバーにバインドします。次に、PCRF レルムとサブスクライバ Gx インターフェイスパラメータを指定します。PCEF の主な機能として、RADIUS リスナーサービスと RADIUS インターフェイスを設定します。
例:
add service sd1 10.102.232.200 DIAMETER 3868

 add lb vserver vdiam DIAMETER 0.0.0.0 0 -persistenceType DIAMETER -persistAVPno 263

 bind lb vserver vdiam sd1

 set ns diameter -identity netscaler.sc1.net -realm pcrf1.net

 set subscriber gxInterface -vServer vdiam -pcrfRealm pcrf1.net -holdOnSubscriberAbsence YES -idleTTL 1200 -negativeTTL 120

 add service srad1 10.102.232.236 RADIUSListener 1813

 set subscriber radiusInterface -listeningService srad1
VAS を入力 VLAN に関連付けるサービス機能を追加します。サービスパスを追加してチェーンを定義します。つまり、パケットの送信先の VAS と、その VAS に送信する順序を指定します。サービスパス名は通常 PCRF によって送信されます。ただし、次のいずれかに当てはまる場合は、デフォルトのサブスクライバプロファイル(*)のサービスパスが適用されます。
-
PCRF には加入者情報はありません。
-
加入者情報にはこの AVP は含まれていません。
-
アプライアンスは PCRF にクエリを実行できません。たとえば、PCRF を表すサービスは DOWN です。
この名前を含むサービスパス AVP は、事前にグローバル設定の一部として設定しておく必要があります。サービス関数をサービスパスにバインドします。サービスインデックスは、VAS がチェーンに追加される順序を指定します。最も大きい数字 (255) はチェーンの始まりを示します。
例:
add ns servicefunction SF1 -ingressVLAN 20

 add ns servicefunction SF2 -ingressVLAN 40

 add ns servicefunction SF3 -ingressVLAN 60

 add ns servicepath pol1

 bind ns servicepath pol1 -servicefunction SF1 -index 255

 bind ns servicepath pol1 -servicefunction SF2 -index 254

 bind ns servicepath pol1 -servicefunction SF3 -index 253

 add ns servicepath pol2

 bind ns servicepath pol2 -servicefunction SF2 -index 255

 add ns servicepath pol3

 bind ns servicepath pol3 -servicefunction SF1 -index 255

 add subscriber profile * -subscriberrules default_path
LSN 設定を追加します。つまり、NAT プールを定義し、アプライアンスが LSN を実行する必要があるクライアントを特定します。
例:
add lsn pool pool1

 bind lsn pool pool1 200.201.1.1

 add lsn client client1

 bind lsn client client1 -network 100.0.0.0 -netmask 255.0.0.0

 add lsn group group1 -clientname client1

 bind lsn group group1 -poolname pool1
アプライアンスはデフォルトで LSN を実行します。LSNをオーバーライドするには、overridelSNパラメータを有効にしたネットプロファイルを作成し、このプロファイルを付加価値サービス(VAS)用に構成されたすべての負荷分散仮想サーバーにバインドする必要があります。
例:
add netprofile np1

 set netprofile np1 -overrideLsn ENABLED

 set lb vserver vs1 -netprofile np1
アプライアンスで VAS を設定します。これには、サービスと仮想サーバーを作成し、サービスを仮想サーバーにバインドすることが含まれます。
例:
add service vas1 192.168.10.2 ANY 80 -usip YES

 add service vas2 192.168.30.2 ANY 80 -usip YES

 add service vas3 192.168.50.2 ANY 80 -usip YES

 add service sint 200.10.1.10 ANY 80 -usip YES

 add lb vserver vs1 ANY -m MAC -l2Conn ON

 add lb vserver vs2 ANY -m MAC -l2Conn ON

 add lb vserver vs3 ANY -m MAC -l2Conn ON

 add lb vserver vint ANY -m MAC -l2Conn ON

 bind lb vserver vs1 vas1

 bind lb vserver vs2 vas2

 bind lb vserver vs3 vas3

 bind lb vserver vint sint
コンテンツスイッチング (CS) 構成を追加します。これには、仮想サーバー、ポリシー、およびそれらに関連するアクションが含まれます。トラフィックは CS 仮想サーバに到着し、適切な負荷分散仮想サーバにリダイレクトされます。仮想サーバーとサービス機能を関連付ける式を定義します。
例:
add cs vserver cs1 ANY * 80 -l2Conn ON

 add cs action csact1 -targetLBVserver vs1

 add cs action csact2 -targetLBVserver vs2

 add cs action csact3 -targetLBVserver vs3

 add cs action csactint -targetLBVserver vint

 add cs policy cspol1 -rule "SUBSCRIBER.SERVICEPATH.IS_NEXT("SF1") && SYS.VSERVER("vs1").STATE.EQ(UP)" -action csact1

 add cs policy cspol2 -rule "SUBSCRIBER.SERVICEPATH.IS_NEXT("SF2") && SYS.VSERVER("vs2").STATE.EQ(UP)" -action csact2

 add cs policy cspol3 -rule "SUBSCRIBER.SERVICEPATH.IS_NEXT("SF3") && SYS.VSERVER("vs3").STATE.EQ(UP)" -action csact3

 bind cs vserver cs1 -policyName cspol1 -priority 110

 bind cs vserver cs1 -policyName cspol2 -priority 120

 bind cs vserver cs1 -policyName cspol3 -priority 130

 bind cs vserver cs1 -lbvserver vint
GUI を使用してアプライアンスのサービスチェーニングを設定するには
-
-
インターフェイスの種類: RADIUS と GXを指定します。
-
Diameter 仮想サーバ、PCRF レルム、およびサブスクライバ GX インターフェイスパラメータを設定します。
-
RADIUS インターフェイスパラメータを指定します。
-