
CloudBridge Connector の相互運用性 — Cisco ASA
NetScalerアプライアンスとCisco ASAアプライアンスの間にCloudBridge Connectorトンネルを構成して、2つのデータセンターを接続したり、ネットワークをクラウドプロバイダーに拡張したりできます。NetScalerアプライアンスとCisco ASAアプライアンスはCloudBridge Connector トンネルのエンドポイントを形成し、ピアと呼ばれます。
Related information
CloudBridge Connector のトンネル設定の例
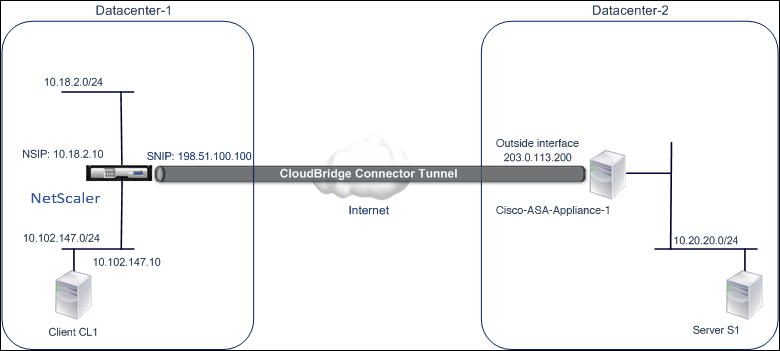
CloudBridge Connector トンネル内のトラフィックフローの図として、次のアプライアンス間にCloudBridge Connector トンネルが設定されている例を考えてみましょう。
-
データセンター1として指定されたデータセンターにあるNetScalerアプライアンスNS_Appliance-1
-
データセンター-2 として指定されたデータセンター内の Cisco ASA アプライアンス Cisco-ASA アプライアンス-1
NS_Appliance-1 と Cisco-asa-Appliance-1 により、CloudBridge Connector トンネルを介したデータセンター 1 とデータセンター 2 のプライベートネットワーク間の通信が可能になります。この例では、NS_Appliance-1 と Cisco-ASA-Appliance-1 により、CloudBridge Connector トンネルを介したデータセンター 1 のクライアント CL1 とデータセンター 2 のサーバー S1 間の通信が可能になります。クライアント CL1 とサーバー S1 は、異なるプライベートネットワーク上にあります。
NS_Appliance-1 では、CloudBridge Connector のトンネル構成には IPsec プロファイルエンティティ NS_Cisco-ASA_IPsec_Profile、CloudBridge Connector トンネルエンティティ NS_Cisco-ASA_Tunnel、およびポリシーベースルーティング (PBR) エンティティ ns_Cisco-ASA_PBR が含まれます。
CloudBridge Connectorのトンネル設定について考慮すべきポイント
CloudBridge Connector トンネルの設定を開始する前に、次のことを確認してください。
-
NetScalerアプライアンスとCisco ASAアプライアンスの間のCloudBridge Connector トンネルでは、次のIPsec設定がサポートされています。
| IPSec のプロパティ | 設定 |
|---|---|
| IPsec モード | トンネルモード |
| IKE バージョン | バージョン1 |
| IKE 認証方式 | 事前共有キー |
| IKE 暗号化アルゴリズム | AES, 3DES |
| IKE ハッシュアルゴリズム | HMAC SHA1、HMAC MD5 |
| ESP 暗号化アルゴリズム | AES, 3DES |
| ESP ハッシュアルゴリズム | HMAC SHA1、HMAC MD5 |
-
CloudBridge Connector トンネルの両端にあるNetScalerアプライアンスとCisco ASAアプライアンスで同じIPsec設定を指定する必要があります。
-
NetScalerには、IKEハッシュアルゴリズムとESPハッシュアルゴリズムを指定するための共通パラメータ(IPSecプロファイル)が用意されています。また、IKE 暗号化アルゴリズムと ESP 暗号化アルゴリズムを指定するためのもう 1 つの共通パラメータも用意されています。 そのため、Cisco ASA アプライアンスでは、IKE(フェーズ 1 設定)と ESP(フェーズ 2 設定)で同じハッシュアルゴリズムと同じ暗号化アルゴリズムを指定する必要があります。
-
次のことを許可するには、NetScaler側とCisco ASA側でファイアウォールを構成する必要があります。
-
ポート 500 の任意の UDP パケット
-
ポート 4500 の任意の UDP パケット
-
任意の ESP(IP プロトコル番号 50)パケット
-
CloudBridge Connector トンネル用の Cisco ASA の設定
Cisco ASA アプライアンスで CloudBridge Connector トンネルを設定するには、Cisco ASA アプライアンスを設定、監視、および保守するための主要なユーザインターフェイスである Cisco ASA コマンドラインインターフェイスを使用します。
Cisco ASA アプライアンスで CloudBridge Connector トンネル設定を開始する前に、次のことを確認してください。
-
Cisco ASA アプライアンスの管理者認証情報を持つユーザアカウントを持っています。
-
Cisco ASA コマンドラインインターフェイスに精通している。
-
Cisco ASA アプライアンスは稼働中で、インターネットに接続されています。また、CloudBridge Connector トンネルを介してトラフィックを保護するプライベートサブネットにも接続されています。
注
Cisco ASA アプライアンスで CloudBridge Connector トンネルを設定する手順は、Cisco のリリースサイクルによっては、時間の経過とともに変わる可能性があります。Citrix では、次のURLにあるIPsec VPNトンネルの設定に関するCisco ASAの公式製品マニュアルに従うことを推奨しています。
NetScalerアプライアンスとCisco ASAアプライアンス間のCloudBridge Connector トンネルを構成するには、Cisco ASAアプライアンスのコマンドラインで次のタスクを実行します。
-
IKE ポリシーを作成します。IKE ポリシーは、IKE ネゴシエーション(フェーズ 1)中に使用するセキュリティパラメータの組み合わせを定義します。たとえば、IKE ネゴシエーションで使用されるハッシュアルゴリズム、暗号化アルゴリズム、認証方法などのパラメータは、このタスクで設定されます。
-
外部インターフェイスで IKE を有効にします。トンネルトラフィックがトンネルピアに流れる外部インターフェイスで IKE を有効にします。
-
トンネルグループを作成します。トンネルグループは、トンネルのタイプと事前共有キーを指定します。 トンネルタイプは ipsec-l2l に設定する必要があります。これは IPsec LAN to LAN の略です。事前共有キーはテキスト文字列で、CloudBridge Connectorトンネルのピアが相互に認証するために使用します。 事前共有キーは相互に照合され、IKE 認証が行われます。そのため、認証を成功させるには、Cisco ASAアプライアンスとNetScalerアプライアンスに同じ事前共有キーを設定する必要があります。
-
トランスフォームセットを定義します。トランスフォームセットは、IKE ネゴシエーションが成功した後の CloudBridge Connector トンネルを介したデータ交換に使用されるセキュリティパラメータ(フェーズ 2)の組み合わせを定義します。
-
アクセスリストを作成します。暗号アクセスリストを使用して、IP トラフィックを CloudBridge トンネルで保護するサブネットを定義します。アクセスリストのソースとターゲットのパラメータには、CloudBridge Connector トンネルを介して保護されるCiscoアプライアンス側とNetScaler側のサブネットを指定します。アクセスリストは permit に設定する必要があります。Ciscoアプライアンス側のサブネット内のアプライアンスから送信され、NetScaler側のサブネット内のアプライアンスを宛先とするリクエストパケットで、アクセスリストの送信元と宛先のパラメーターと一致するリクエストパケットは、CloudBridge Connectorトンネルを介して送信されます。
-
クリプトマップを作成します。クリプトマップは、セキュリティアソシエーション (SA) の IPsec パラメータを定義します。これらには、CloudBridge トンネルを介してトラフィックを保護するサブネットを識別する暗号アクセスリスト、IPアドレスによるピア(NetScaler)識別、およびピアセキュリティ設定と一致するトランスフォームセットが含まれます。
-
クリプトマップを外部インターフェイスに適用します。このタスクでは、トンネルトラフィックがトンネルピアに流れる外部インターフェイスにクリプトマップを適用します。クリプトマップをインターフェイスに適用すると、Cisco ASA アプライアンスは、すべてのインターフェイストラフィックをクリプトマップセットと照らし合わせて評価し、接続またはセキュリティアソシエーションネゴシエーション中に指定されたポリシーを使用するように指示します。
以下の手順の例では、CloudBridge Connector の設定とデータフローの例で使用されている Cisco ASA アプライアンス Cisco-ASA-Appliance-1 の設定を作成します。
Cisco ASA コマンドラインを使用して IKE ポリシーを作成するには
Cisco ASA アプライアンスのコマンドプロンプトで、次のコマンドをグローバル構成モードから順番に入力します。
| コマンド | 例 | コマンドの説明 |
|---|---|---|
| crypto ikev1 policy priority | Cisco-ASA-appliance-1(config)# crypto ikev1 policy 1 | IKE ポリシー構成モードを開始し、作成するポリシーを指定します。(各ポリシーは、割り当てた優先度番号によって一意に識別されます。)この例では、ポリシー 1 を設定しています。 |
| encryption (3des | aes) | Cisco-ASA-appliance-1 (config-ikev1-policy)# encryption 3des | 暗号化アルゴリズムを指定します。この例では、3DES アルゴリズムを設定します。 |
| hash (sha | md5) | Cisco-ASA-appliance-1 (config- ikev1-policy)# hash sha | ハッシュアルゴリズムを指定します。この例では SHA を設定します。 |
| authenticationpre-share | Cisco-ASA-appliance-1 (config- ikev1-policy)# authentication pre-share | 事前共有認証方法を指定します。 |
| グループ 2 | Cisco-ASA-appliance-1 (config- ikev1-policy)# group 2 | 1024 ビットのDiffie-Hellmanグループ識別子 (2) を指定します。 |
| ライフタイム秒 | Cisco-ASA-appliance-1 (config- ikev1-policy)# lifetime 28800 | セキュリティアソシエーションの有効期間を秒単位で指定します。この例では、NetScalerアプライアンスのライフタイムのデフォルト値である28800秒を構成しています。 |
Cisco ASA コマンドラインを使用して外部インターフェイスで IKE を有効にするには
Cisco ASA アプライアンスのコマンドプロンプトで、次のコマンドをグローバル構成モードから順番に入力します。
| コマンド | 例 | コマンドの説明 |
|---|---|---|
| crypto ikev1 enable outside | Cisco-ASA-appliance-1(config)# crypto ikev1 enable outside | トンネルトラフィックがトンネルピアに流れるインターフェイスで IKEv1 を有効にします。この例では、outside という名前のインターフェイスで IKEv1 を有効にします。 |
To create a tunnel group by using the Cisco ASA command line
Cisco ASA アプライアンスのコマンドプロンプトで、 Cisco ASA コマンドラインを使用して、接続された pdf トンネルグループの show のように、グローバル構成モードで次のコマンドを入力します。
Cisco ASA コマンドラインを使用してクリプトアクセスリストを作成するには
Cisco ASA アプライアンスのコマンドプロンプトで、グローバル構成モードで次のコマンドを次の順序で入力します。
| コマンド | 例 | コマンドの説明 |
|---|---|---|
| access-list access-list-number permit IP source source-wildcard destination destination-wildcard | Cisco-ASA-appliance-1(config)# access-list 111 permit ip 10.20.20.0 0.0.0.255 10.102.147.0 0.0.0.255 | CloudBridge Connector トンネルで IP トラフィックを保護するサブネットを決定する条件を指定します。この例では、サブネット 10.20.20.0/24(Cisco-ASA-Appliance-1 側)と 10.102.147.0/24(NS_Appliance-1 側)からのトラフィックを保護するようにアクセスリスト 111 を設定しています。 |
Cisco ASA コマンドラインを使用してトランスフォームセットを定義するには
Cisco ASA アプライアンスのコマンドプロンプトで、グローバル構成モードで次のコマンドを入力します。 ASA コマンドラインテーブルを使用したトランスフォームセット pdf を参照してください。
Cisco ASA コマンドラインを使用してクリプトマップを作成するには
Cisco ASA アプライアンスのコマンドプロンプトで、グローバル構成モードから次のコマンドを順番に入力します。
| コマンド | 例 | コマンドの説明 |
|---|---|---|
| crypto map map-name seq-num match address access-list-name | Cisco-ASA-appliance-1 (config)# crypto map NS-CISCO-CM 1 match address 111 | クリプトマップを作成し、それにアクセスリストを指定します。この例では、シーケンス番号 1 のクリプトマップ NS-CISCO-CM を設定し、NS-CISCO-CM にアクセスリスト 111 を割り当てています。 |
| crypto map map-name seq-num set peer ip-address | Cisco-ASA-appliance-1 (config)# crypto map NS-CISCO-CM 1 set peer 198.51.100.100 | ピア(NetScalerアプライアンス)をIPアドレスで指定します。この例では、NetScalerアプライアンスのトンネルエンドポイントIPアドレスである198.51.100.100を指定しています。 |
| crypto map map-name seq-num set ikev1 transform-set transform-set-name | Cisco-ASA-appliance-1 (config)# crypto map NS-CISCO-CM 1 set ikev1 transform-set NS-CISCO-TS | このクリプトマップエントリに使用できるトランスフォームセットを指定します。この例では、トランスフォームセット NS-CISCO-TS を指定しています。 |
Cisco ASA コマンドラインを使用してクリプトマップをインターフェイスに適用するには
Cisco ASA アプライアンスのコマンドプロンプトで、グローバル構成モードから次のコマンドを順番に入力します。
| コマンド | 例 | コマンドの説明 |
|---|---|---|
| crypto map map-nameinterface interface-name | Cisco-ASA-appliance-1(config)# crypto map NS-CISCO-CM interface outside | CloudBridge Connectorトンネルトラフィックが通過するインターフェイスにクリプトマップを適用します。この例では、クリプトマップ NS-CISCO-CM を外部のインターフェイスに適用します。 |
CloudBridge Connectorトンネル用のCitrix ADCアプライアンスの構成
NetScalerアプライアンスとCisco ASAアプライアンス間のCloudBridge Connector トンネルを構成するには、NetScalerアプライアンスで次のタスクを実行します。NetScalerコマンドラインまたはNetScalerグラフィカルユーザーインターフェイス(GUI)のいずれかを使用できます。
-
IPsec プロファイルを作成します。
-
IPsec プロトコルを使用する IP トンネルを作成し、IPsec プロファイルをそれに関連付けます。
-
PBR ルールを作成して IP トンネルに関連付けます。
NetScalerコマンドラインを使用してIPSECプロファイルを作成するには:
コマンドプロンプトで入力します。
-
add ipsec profile <name> -psk <string> -ikeVersion v1 -encAlgo AES -hashAlgo HMAC_SHA1 -perfectForwardSecrecy ENABLE -
show ipsec profile <name>
NetScalerコマンドラインを使用してIPSECトンネルを作成し、IPSECプロファイルをそのトンネルにバインドするには:
コマンドプロンプトで入力します。
-
add ipTunnel <name> <remote> <remoteSubnetMask> <local> -protocol IPSEC –ipsecProfileName <string> -
show ipTunnel <name>
NetScalerコマンドラインを使用してPBRルールを作成し、IPSECトンネルをそのルールにバインドするには:
コマンドプロンプトで入力します。
-
**add pbr** <pbrName> **ALLOW** –**srcIP** <subnet-range> -**destIP** <subnet-range> -
**ipTunnel** <tunnelName> -
**apply pbrs** -
**show pbr** <pbrName>
GUI を使用して IPSEC プロファイルを作成するには:
-
IPsec プロファイルの追加ページで 、次のパラメータを設定します。
-
名前
-
暗号化アルゴリズム
-
ハッシュアルゴリズム
-
IKE プロトコルバージョン
-
Perfect Forward Secrecy (このパラメータを有効にする)
-
-
2 つの CloudBridge Connector トンネルピアが相互認証に使用する IPsec 認証方法を設定します。事前共有キー認証方法を選択し、事前共有キーが存在するパラメータを設定します。
GUI を使用して IP トンネルを作成し、IPSEC プロファイルをそのトンネルにバインドするには:
-
「IPv4 トンネル」タブで、「追加」をクリックします。
-
IP トンネルの追加ページで 、次のパラメータを設定します。
-
名前
-
リモート IP
-
リモートマスク
-
ローカル IP タイプ (「ローカル IP タイプ」ドロップダウンリストで、「 サブネット IP」を選択します)。
-
ローカル IP(選択した IP タイプの設定済み IP アドレスがすべてローカル IP ドロップダウンリストに表示されます。リストから目的の IP を選択します。)
-
Protocol
-
IPSec プロファイル
-
GUI を使用して PBR ルールを作成し、IPSEC トンネルをそのルールにバインドするには:
-
「 PBR****の作成 」ページで、次のパラメータを設定します。
-
名前
-
アクション
-
ネクストホップタイプ ( IP トンネルの選択)
-
IP トンネル名
-
送信元 IP アドレスが低い
-
ソース IP ハイ
-
デスティネーション IP フロー
-
デスティネーション IP ハイ
-
NetScalerアプライアンス上の対応する新しいCloudBridge Connector トンネル構成がGUIに表示されます。CloudBridge Connector トンネルの現在のステータスは、設定済みのCloudBridgeコネクタペインに表示されます。緑色のドットは、トンネルがアップしていることを示します。赤い点は、トンネルがダウンしていることを示します。
次のコマンドは、「CloudBridge Connector 構成の例」のNetScalerアプライアンスNS_Appliance-1の設定を作成します。
>  add ipsec profile NS_Cisco-ASA_IPSec_Profile -psk  examplepresharedkey -ikeVersion v1 –encAlgo AES –hashalgo HMAC_SHA1 –lifetime 315360 -perfectForwardSecrecy ENABLE

 Done

 >  add iptunnel NS_Cisco-ASA_Tunnel 203.0.113.200 255.255.255.255 198.51.100.100 –protocol IPSEC –ipsecProfileName NS_Cisco-ASA_IPSec_Profile


 Done

 > add pbr NS_Cisco-ASA_Pbr -srcIP 10.102.147.0-10.102.147.255 –destIP 10.20.0.0-10.20.255.255 –ipTunnel NS_Cisco-ASA_Tunnel


 Done

 > apply pbrs

 Done
CloudBridge Connector トンネルの監視
CloudBridge Connectorのトンネル統計カウンタを使用して、Citrix ADCアプライアンス上のCloudBridge Connectorトンネルのパフォーマンスを監視できます。Citrix ADCアプライアンスでのCloudBridge Connector トンネル統計の表示の詳細については、「 CloudBridge Connector トンネルの監視」を参照してください。