
HTML SQL インジェクション攻撃を処理するための緩和ルールと拒否ルール
着信トラフィックがある場合、違反検出ロジックはトラフィック違反をチェックします。HTML SQL インジェクション攻撃が検出されない場合、トラフィックは通過できます。ただし、違反が検出された場合、緩和ルール(許可)と拒否ルールによって、違反の処理方法が定義されます。セキュリティチェックが許可モード(デフォルトモード)で設定されている場合、ユーザが緩和ルールまたは許可ルールを明示的に設定していない限り、検出された違反はブロックされます。
許可モードに加えて、セキュリティチェックを拒否モードで構成し、違反の処理に拒否ルールを使用することもできます。このモードでセキュリティチェックが設定されている場合、ユーザーが明示的に拒否ルールを設定している場合、検出された違反はブロックされます。拒否ルールが構成されていない場合は、ユーザー設定アクションが適用されます。
注:
デフォルトでは、URL は正規表現です。
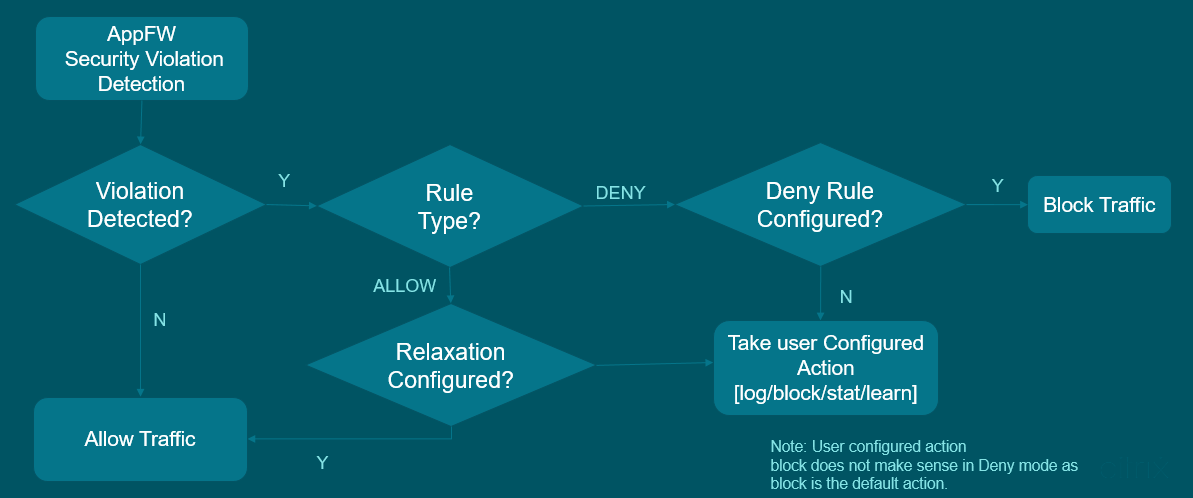
次の図は、動作モードの動作を許可および拒否する方法を説明しています。
-
違反が検出されると、緩和ルール(許可)および拒否ルールによって、違反の処理方法が定義されます。
-
セキュリティチェックが拒否モードに設定されている場合(許可モードに設定されている場合は、ステップ 5 に進みます)、拒否ルールを明示的に設定していない限り、違反はブロックされます。
-
違反が拒否ルールと一致する場合、アプライアンスはトラフィックをブロックします。
-
トラフィック違反がルールと一致しない場合、アプライアンスはユーザー定義アクション(ブロック、リセット、またはドロップ)を適用します。
-
セキュリティチェックが許可モードで構成されている場合、Web App Firewall モジュールは、許可ルールが構成されているかどうかを確認します。
-
違反が許可ルールと一致する場合、アプライアンスはトラフィックをバイパスすることを許可し、それ以外の場合はブロックされます。
Related information
CLI を使用してセキュリティチェックイン、緩和、強制モードを設定する
コマンドプロンプトで入力します。
set appfw profile <name> –SQLInjectionAction [block stats learn] – SQLInjectionRuleType [ALLOW DENY]
例:
set appfw profile prof1 sqlInjectionAction block -sqlInjectionRuleType ALLOW DENY
GUI を使用してセキュリティチェックイン、緩和、強制モードを設定する

CLIを使用して緩和ルールと適用ルールをWebアプリケーションファイアウォールプロファイルにバインドする
コマンドプロンプトで入力します。
bind appfw profile <name> -SQLInjection <string> <formActionURL>
例:
bind appfw profile p1 -SQLInjection field_f1 "/login.php" –RuleType ALLOW
bind appfw profile p2 -SQLInjection field_f1 "/login.php" –RuleType ALLOW
