
パス監視を使用したクラスター内のサービスの監視
クラスタ構成では、監視サービスの所有権はノード間で分散されます。したがって、さまざまなノードがさまざまなサービスを監視します。サービスを監視するノードはサービスオーナーと呼ばれます。サービス所有者のみがサーバーをプローブして、割り当てられたサービスのステータスを監視します。さらに、サービスのステータスをクラスター内の他のすべてのノードに伝達します。分散監視の欠点は、すべてのノードとサーバー間のネットワーク接続とリンク状態が決定されないことです。この欠点を克服するには、パスモニタリングを使用できます。
注
サービスを監視するノードは選択できません。サービスを監視するノードの選択は、内部メカニズムを通じて行われます。
show service <service name> and show serviceGroup <service group name> コマンドを使用すると、サービスを監視する所有者ノードを確認できます。
パス監視は、ノードとサーバーが提供するサービスとの間のネットワーク接続とリンク状態をチェックします。ノードは ICMP ping を送信して、サーバーにアクセスできるかどうかを確認します。
Related information
パス・モニタリングの仕組み
N1、N2、N3の3つのノードで構成されるNetScalerクラスターの例を考えてみましょう。N2 は HTTP サービス (S1) の状態を監視するサービスオーナーです。クラスター内の他のノードにサービスの状態をアドバタイズします。パス監視は、クラスター内のすべてのノード、すべてのサービスで有効になっています。各ノードは ICMP ping のみをサーバーに送信します。サービス所有者は HTTP サービスリクエストと ICMP ping の両方を送信します。各ノードは、そのパス監視状態をサービス所有者に報告します。
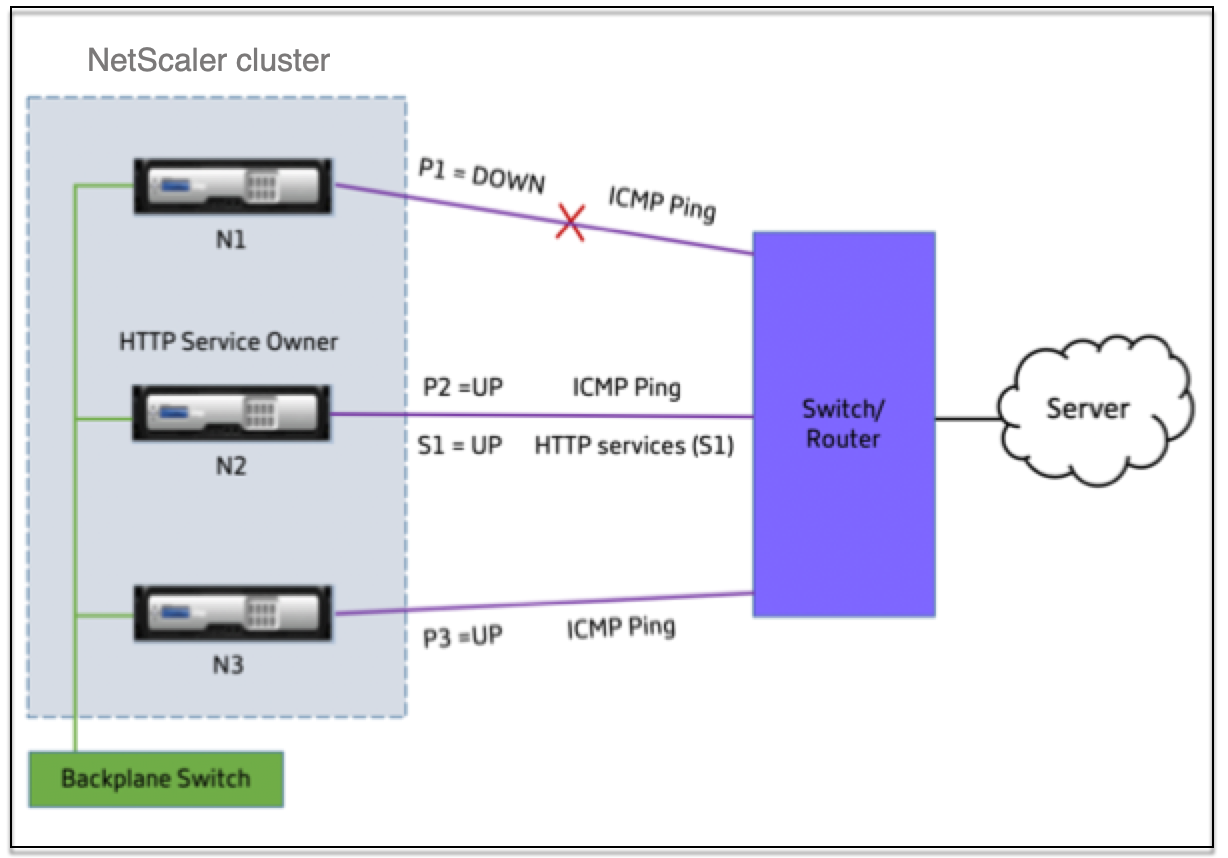
次の 2 つのパラメータは、ノードのサービス状態を決定します。
-
S = サービス所有者が通知したサービスの状態
-
P = 各ノードのパス監視状態
ノードがサーバーにアクセスできるかどうかによって、そのノードのパス監視状態が決まります。
次の表は、PathMonitorInDV パラメータが有効または無効の場合に、パス監視状態に基づいて設定されたサービス状態を示しています。
| パラメーター | 経路監視状態 | サービス状態 |
|---|---|---|
| PathMonitorInDV = いいえ。これがデフォルトの構成です。 | P1 = ダウン | S1 = ダウン |
| P2 = アップ | S1 = ダウン | |
| P3 = アップ | S1 = ダウン | |
| pathMonitorIndv = YES | P1 = ダウン | S1 = ダウン |
| P2 = アップ | S1 = アップ | |
| P3 = アップ | S1 = アップ |
この例では、サービス所有者は、パス監視状態が DOWN に設定されているノードに基づいて、すべてのノードのサービス状態を決定します。いずれかのノードのパス監視状態が DOWN の場合、サービス所有者はすべてのノードのサービス状態を DOWN に設定します。各ノードのパス監視状態が UP の場合のみ、すべてのノードのサービス状態が UP に設定されます。
PathMonitorInDV パラメーターを有効にすることで、個々のノードのパス監視を使用できます。このパラメータにより、サービス所有者は各ノードのパス監視状態に基づいて各ノードのサービス状態を設定できます。
注
PathMonitorInDV パラメータを設定すると、パーシスタンスなどの一部の機能が動作しなくなる可能性があります。
パス監視の設定
パスモニタリングは、すべてのサービスとサービスグループに適用されます。パス監視パラメータはデフォルトでは無効になっています。
CLIを使用してサービス/サービスグループのパス監視を有効にするには
コマンドプロンプトで入力します。
add service <service name> <IP address> <service type> <port> [-pathMonitor <YES | NO>] [-pathMonitorIndv <YES | NO>]

 add servicegroup <servicegroup name> <service type> [-pathMonitor <YES | NO>] [-pathMonitorIndv <YES | NO>]
例:
add service s1 1.1.1.1 HTTP 80 -pathMonitor YES
 add servicegroup sg_1 HTTP -pathMonitor YES

 add service s1 1.1.1.1 HTTP 80 -pathMonitor YES -pathMonitorIndv YES
 add servicegroup sg_1 HTTP -pathMonitor YES -pathMonitorIndv YES
次のように set コマンドからパス監視パラメータを設定することもできます。
set service <service name> [-pathMonitor <YES | NO>] [-pathMonitorIndv <YES | NO>]
 set servicegroup <servicegroup name> [-pathMonitor <YES | NO>] [-pathMonitorIndv <YES | NO>]
例:
set service s1 -pathMonitor YES
 set servicegroup sg_1 -pathMonitor YES


 set service s1 -pathMonitorIndv YES
 set servicegroup sg_1 -pathMonitorIndv NO