
ユーザーアカウントとパスワード管理
NetScalerでは、ユーザーアカウントとパスワード構成を管理できます。以下は、 システムユーザーアカウントまたは管理者ユーザーアカウントを
nsroot使用して実行できるアクティビティの一部です。
-
システムユーザーアカウントのロックアウト
-
システムユーザーアカウントをロックして管理アクセスできるようにする
-
ロックされたシステムユーザーアカウントのロックを解除して管理アクセスできるようにする
-
システムユーザーアカウントの管理アクセスを無効にする
-
nsroot パスワードの変更をユーザーに通知する
-
nsroot管理ユーザーのパスワード変更を強制 -
システムユーザーアカウントの機密ファイルを削除する
-
システムユーザー向けの強力なパスワード設定
Related information
システムユーザーアカウントのロックアウト
ブルートフォースセキュリティ攻撃を防ぐために、ユーザーロックアウト設定を構成できます。この構成により、ネットワーク管理者はシステムユーザーがNetScalerにログオンできないようにすることができます。また、ロック期間が終了する前にユーザーアカウントのロックを解除してください。
再起動後に失敗したユーザーログインの詳細を取得するには
persistentLoginAttempts、 パラメーターを有効にします。
コマンドプロンプトで入力します:
set aaa parameter -maxloginAttempts <value> -failedLoginTimeout <value> -persistentLoginAttempts (ENABLED | DISABLED)
例:
set aaa parameter -maxloginAttempts 3 -failedLoginTimeout 10 -persistentLoginAttempts ENABLED
注:
この
aaa.user.login_attempts式を有効にするには、「永続的なログイン試行」パラメータを無効にする必要があります。
コマンドを
unset aaa parameter -persistentLoginAttempts実行して、永続的なログイン試行を無効にします (有効になっている場合)。
ログイン試行機能の詳細については、「 ユーザーの現在のログイン試行を取得するためのサポート」を参照してください。
次の show コマンド出力には、認証、許可、および監査パラメータの設定ステータスが表示されます。
show aaaparameter

 Configured AAA parameters

 EnableStaticPageCaching: YES

 EnableEnhancedAuthFeedback: NO

 DefaultAuthType: LOCAL MaxAAAUsers: Unlimited

 AAAD nat ip: None

 EnableSessionStickiness : NO

 aaaSessionLoglevel: INFORMATIONAL

 AAAD Log Level: INFORMATIONAL

 ...

 Persistent Login Attempts: DISABLED
GUI を使用してシステムユーザーアカウントのロックアウトを設定します
-
AAA パラメータの設定ページで 、次のパラメータを設定します。
-
最大ログイン試行回数。ユーザーが試すことができる最大ログオン試行回数。
-
ログイン失敗タイムアウト。ユーザーによる無効なログオン試行の最大回数。
-
永続的なログインの試行。リブート後も失敗したユーザーのログイン試行を永続的に保存できます。
-
-
[OK] をクリックします。
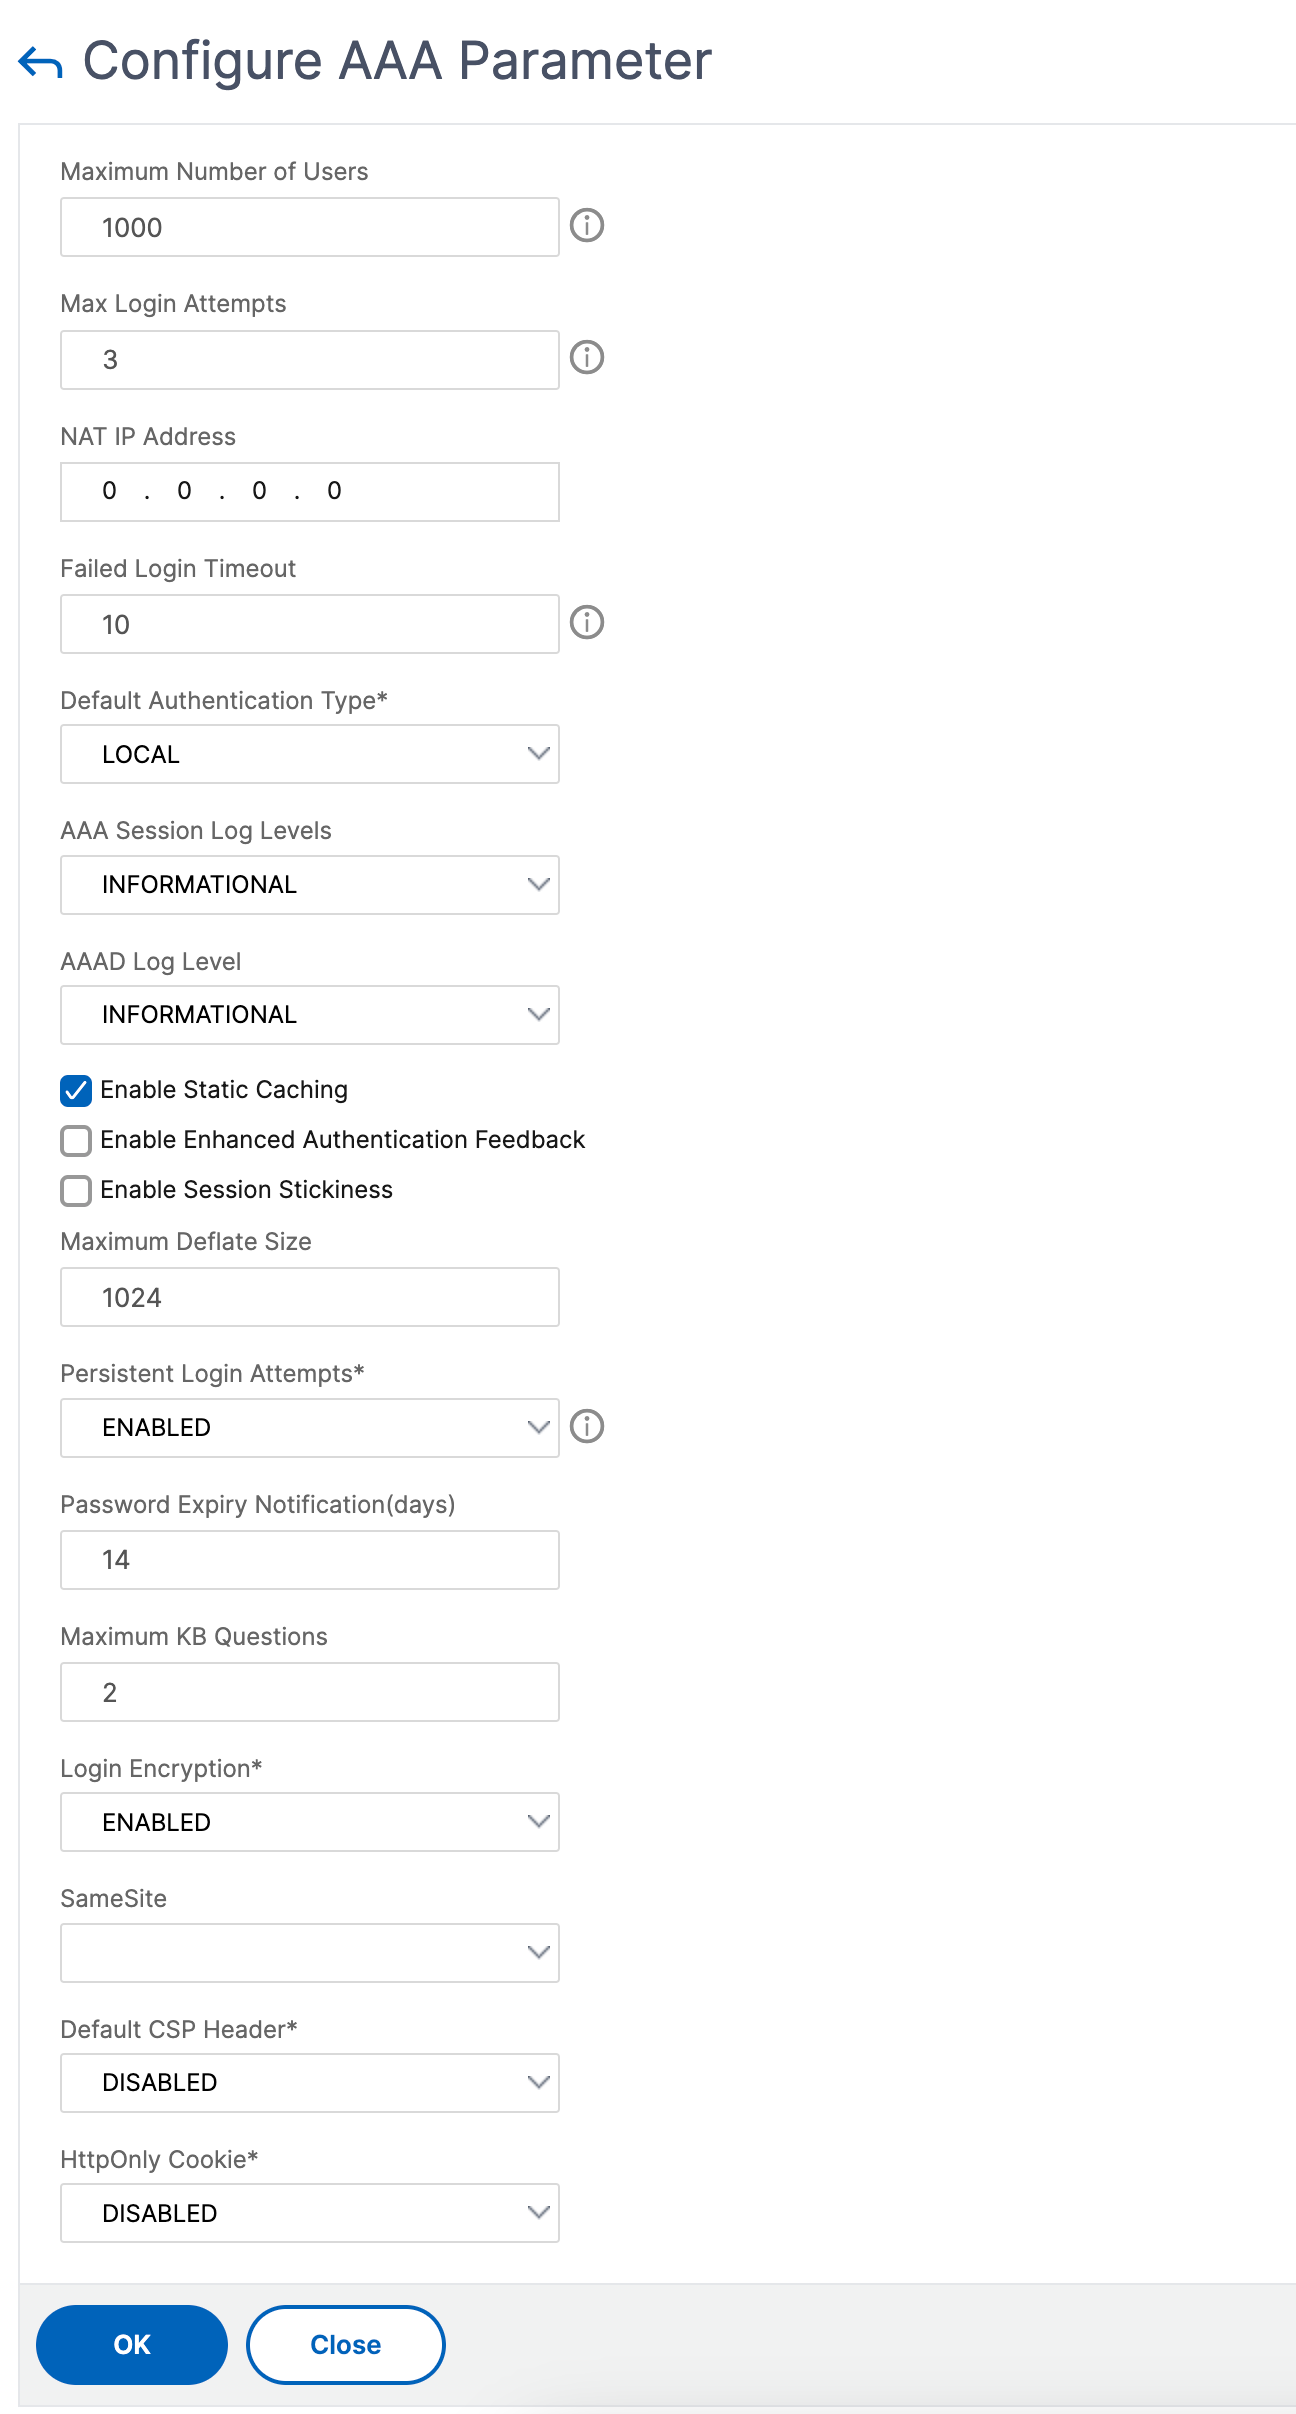
パラメータを設定すると、3 回以上ログインを試みると、ユーザーアカウントは 10 分間ロックされます。また、ユーザーは有効な認証情報を使用しても 10 分間ログオンできません。
注
ロックされたユーザーがNetScalerにログオンしようとすると、 エラーメッセージが表示
RBA Authentication Failure: maxlogin attempt reached for test.されます。
システムユーザーアカウントをロックして管理アクセスできるようにする
NetScalerでは、システムユーザーを24時間ロックし、ユーザーへのアクセスを拒否できます。
NetScalerは、システムユーザーと外部ユーザーの両方の構成をサポートします。
注
この機能は、
aaaパラメータのpersistentLoginAttemptsオプションを無効にした場合にのみサポートされます。
コマンドプロンプトで次のように入力します:
set aaa parameter –persistentLoginAttempts DISABLED
ここで、ユーザーアカウントをロックするには、コマンドプロンプトで次のように入力します。
lock aaa user test
GUI を使用してシステムユーザーアカウントをロックする
-
「 AAA パラメータの設定」の「 持続的ログイン試行回数 」リストで、「 無効」を選択します。
-
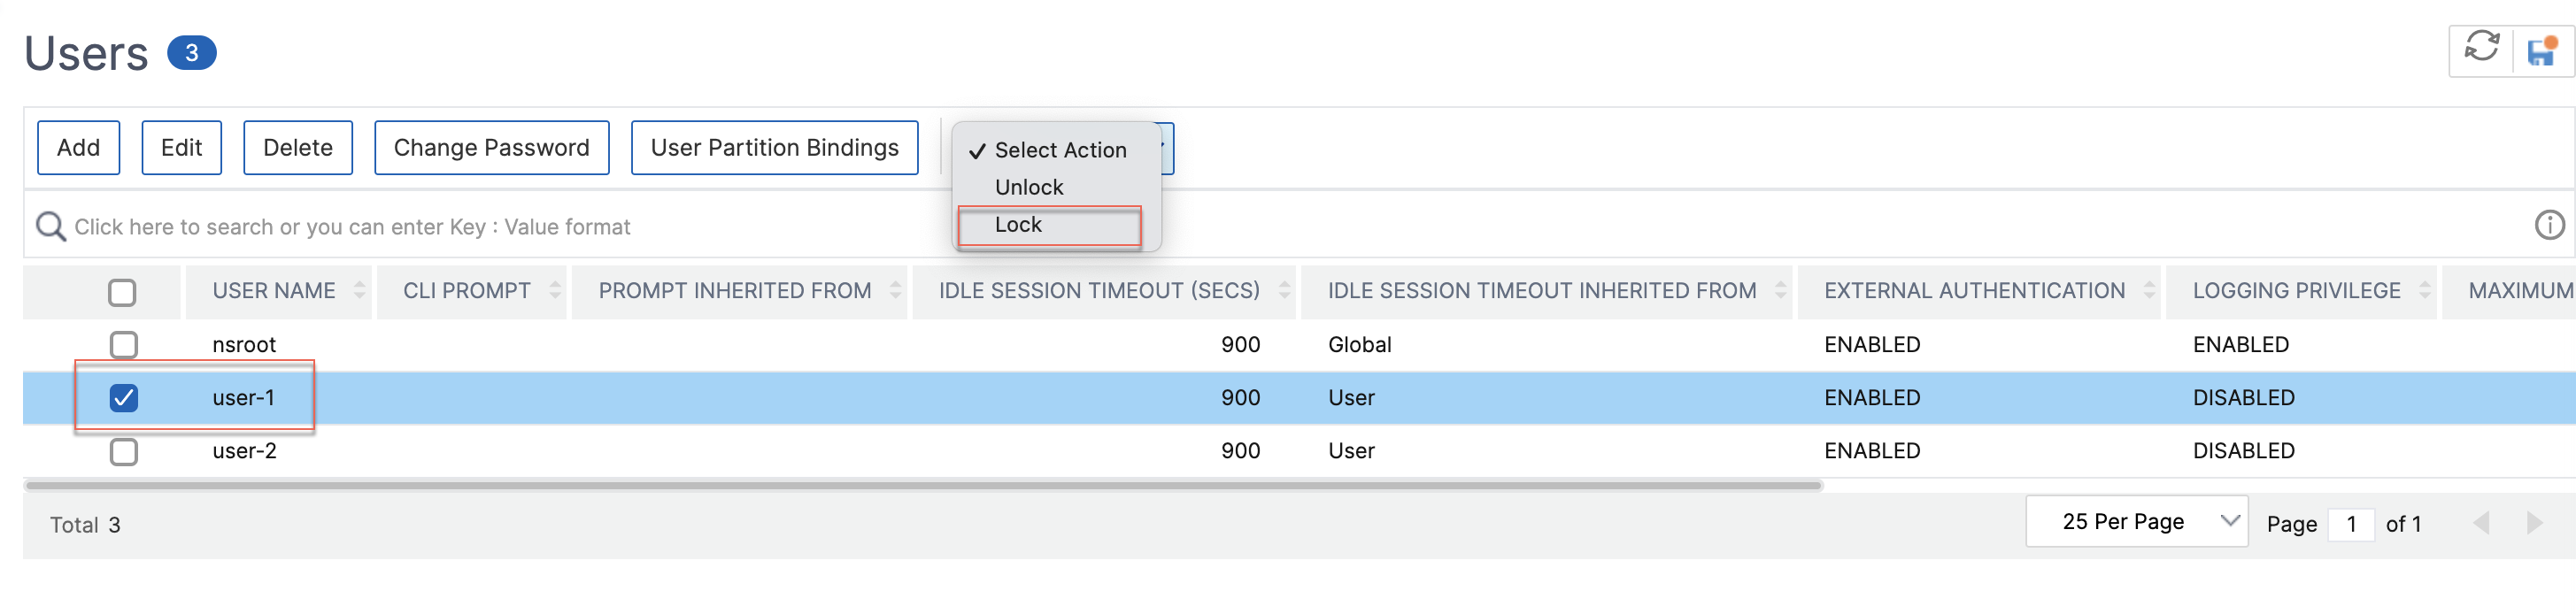
**[System]>[User Administration]>[Users]**の順に選択します。
-
ユーザーを選択します。
-
「アクションの選択」リストで、「 ロック」を選択します。
注
NetScaler GUIには、外部ユーザーをロックするオプションはありません。外部ユーザーをロックするには、ADC 管理者は CLI を使用する必要があります。 ロックされたシステムユーザー(ロック認証、承認、および監査ユーザーコマンドでロックされている)がNetScalerにログインしようとすると、「RBA認証失敗:ユーザーテストは24時間ロックされています。」というエラーメッセージが表示されます。
ユーザーが管理アクセスにログオンするようにロックされている場合、コンソールアクセスは免除されます。ロックされたユーザーは、コンソールにログオンできます。
ロックされたシステムユーザーアカウントのロックを解除して管理アクセスできるようにする
システムユーザーと外部ユーザーは、ロック認証、承認、および監査ユーザーコマンドを使用して 24 時間ロックできます。
注
NetScalerでは、管理者はロックされたユーザーのロックを解除できます。この機能では、「PersistentLoginAttempts」コマンドで設定する必要はありません。
コマンドプロンプトで入力します:
unlock aaa user test
GUI を使用してシステムユーザーのロック解除を設定する
-
**[System]>[User Administration]>[Users]**の順に選択します。
-
ユーザーを選択します。
-
ロック解除] をクリックします。
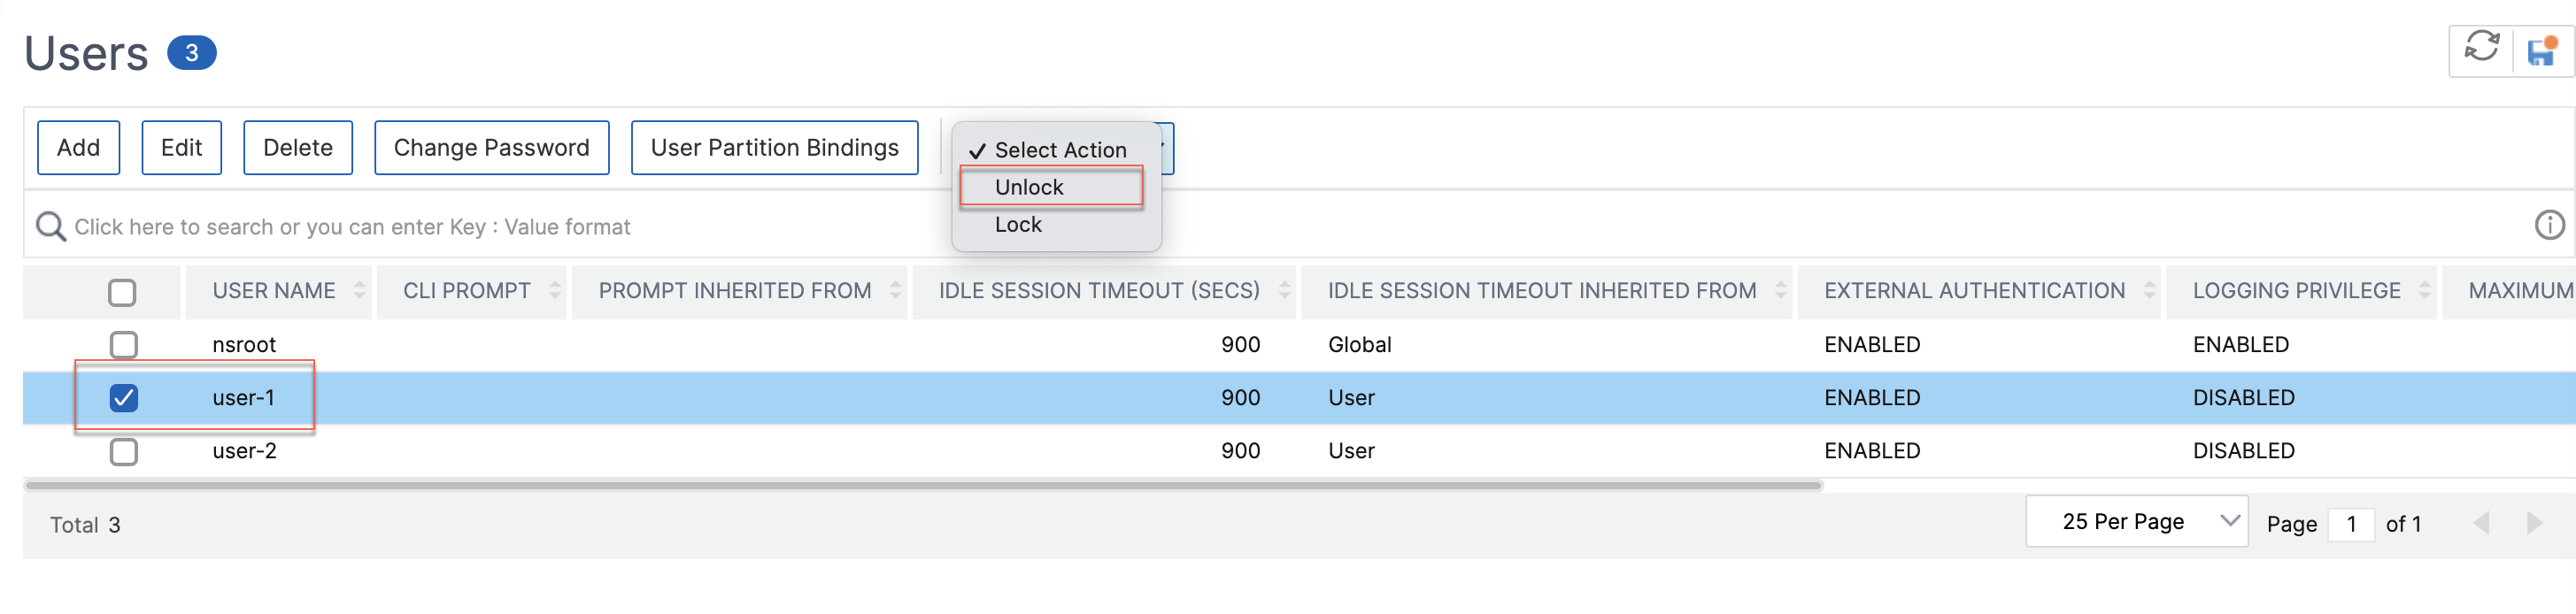
NetScaler GUIには、ADCで作成されたシステムユーザーのみが表示されるため、GUIには外部ユーザーのロックを解除するオプションはありません。外部ユーザーのロックを解除するには、
nsroot 管理者は CLI を使用する必要があります。
システムユーザーアカウントの管理アクセスを無効にする
外部認証がNetScalerおよび管理者として構成されている場合、システムユーザーが管理アクセスにログオンすることを拒否したい場合は、システムパラメーターのLocalAuthオプションを無効にする必要があります。
コマンドプロンプトで、次のように入力します:
set system parameter localAuth <ENABLED|DISABLED>
例:
set system parameter localAuth DISABLED
GUI を使用してシステムユーザーへの管理アクセスを無効にする
nsroot パスワードの変更をユーザーに通知する
セキュリティを強化するために、
nsrootパスワードを頻繁に変更することをお勧めします。パスワードの変更は、有効期限が切れる前に通知されます。
nsroot パスワード変更の通知は CLI または GUI から設定できます。
コマンドプロンプトで入力します:
set system parameter -daystoexpire 30 -warnpriorndays 30
次のパラメータを設定できます:
-
daystoexpire-パスワードの有効期限が切れるまでの残り日数
-
warnpriorndays-パスワードの有効期限が切れるまでに警告を発するまでの日数
注:
daystoexpireパラメータを設定する場合は、 warnpriorndaysパラメータを設定する必要があります。
NetScaler CLIコンソールに表示される警告メッセージの例は次のとおりです:

GUI を使用して nsroot パスワードの変更をユーザーに通知する

管理ユーザーのパスワード変更を強制する
セキュリティで
nsroot保護された認証では、 システムパラメーターでオプションが有効になっている場合、NetScalerはユーザーにforcePasswordChangeデフォルトパスワードを新しいパスワードに変更するように求めます。デフォルトのクレデンシャルを使用して、初回ログイン時に CLI または GUIからnsrootパスワードを変更できます。
コマンドプロンプトで入力します:
set system parameter -forcePasswordChange ( ENABLED | DISABLED )
NSIP の SSH セッションの例:
ssh nsroot@1.1.1.1
 Connecting to 1.1.1.1:22...
 Connection established.
 To escape to local shell, press Ctrl+Alt+].
 ###############################################################################
 WARNING: Access to this system is for authorized users only #
 Disconnect IMMEDIATELY if you are not an authorized user! #

 ###############################################################################
 Please change the default NSROOT password.
 Enter new password:
 Please re-enter your password:
 Done
システムユーザーアカウントの機密ファイルを削除する
システムユーザーアカウントの認証キーや公開キーなどの機密データを管理するには、
removeSensitiveFiles オプションを有効にする必要があります。システムパラメータが有効になっているときに機密ファイルを削除するコマンドは次のとおりです。
-
rm cluster instance
-
rm cluster node
-
rm 高可用性ノード
-
コンフィグをクリア
-
join cluster
-
add cluster instance
コマンドプロンプトで入力します:
set system parameter removeSensitiveFiles ( ENABLED | DISABLED )
例:
set system parameter -removeSensitiveFiles ENABLED
システムユーザー向けの強力なパスワード設定
安全な認証のため、NetScalerはシステムユーザーと管理者に、コンソールにログオンするための強力なパスワードを設定するよう求めます。パスワードは長くなければならず、次の組み合わせでなければなりません。
-
小文字を 1 つ
-
大文字 1 文字
-
1 つの数字
-
1 つの特殊文字
コマンドプロンプトで入力します:
set system parameter -strongpassword <value> -minpasswordlen <value>
各項目の意味は次のとおりです。
Strongpassword。強力なパスワード (enable all / enablelocal) を有効にした後は、すべてのパスワードまたは機密情報に次のものが必要です。
-
1 文字以上の小文字
-
少なくとも 1 文字の大文字
-
1 文字以上の数字
-
少なくとも 1 つの特殊文字
enablelocalの除外リストは - NS_FIPS, NS_CRL, NS_RSAKEY, NS_PKCS12, NS_PKCS8, NS_LDAP, NS_TACACS, NS_TACACSACTION, NS_RADIUS, NS_RADIUSACTION, NS_ENCRYPTION_PARAMS。そのため、システムユーザーに対してこれらの ObjectType コマンドに対して強固なパスワードチェックは行われません。
指定できる値:
enableall、 enablelocal、 無効デフォルト値:無効
minpasswordlen。システムユーザーパスワードの最小文字数。強力なパスワードがデフォルトで有効になっている場合、最小文字数は4です。ユーザーが入力した値は 4 以上でもかまいません。強力なパスワードが無効になっている場合のデフォルトの最小値は 1 です。いずれの場合も、最大値は 127 です。
最小値:1 最大値:127
例:
set system parameter -strongpassword enablelocal -minpasswordlen 6
既定のユーザーアカウント
nsrecoverユーザーアカウントは、管理者がNetScalerアプライアンスを復元するために使用されます。予期しない問題が発生してデフォルトのシステムユーザー ( nsroot) がログインできない場合は、 を使用してNetScalerにnsrecoverログオンできます。 nsrecover ログインはユーザー設定とは無関係で、シェルプロンプトに直接アクセスできます。設定の上限に達しているかどうかに関係なく、いつでもnsrecoverからログインできます。