
大規模NAT64
注:
大規模NAT64(LSN64)機能は、NetScaler 14.1リリース以降では廃止されました。
廃止された機能はすぐには削除されません。NetScalerアプライアンスは、将来のリリースで削除されるまで、廃止された機能を引き続きサポートします。
IPv4アドレスの枯渇が差し迫っているため、ISPはIPv6インフラストラクチャへの移行を開始しました。ただし、公衆インターネットのほとんどが依然としてIPv4を使用しているため、移行中も、ISPはIPv6とともにIPv4を引き続きサポートする必要があります。大規模NAT64は、IPv6インフラストラクチャを備えたISPがIPv6のみの加入者をIPv4インターネットに接続するためのIPv6移行ソリューションです。DNS64は、IPv6のみのクライアントによるIPv4専用ドメインの検出を可能にするソリューションです。DNS64を大規模なNAT64と組み合わせて使用すると、IPv6のみのクライアントとIPv4のみのサーバー間のシームレスな通信が可能になります。
NetScalerアプライアンスは大規模なNAT64とDNS64を実装し、RFC 6145、6146、6147、6052、3022、2373、2765、2464に準拠しています。
アーキテクチャ
NetScalerアプライアンスを使用するISPのNAT64アーキテクチャは、ISPのコアネットワークに導入されたNetScalerアプライアンスを介してIPv4インターネットにアクセスするIPv6サブスクライバーで構成されています。IPv6加入者は、ISPのIPv6専用アクセスネットワークを介してISPコアネットワークに接続されます。
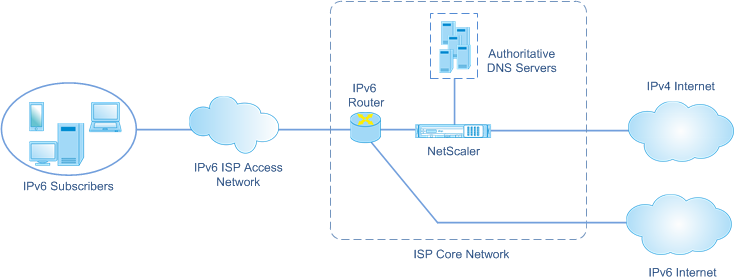
NetScalerアプライアンスの大規模なNAT64機能により、NetScalerアプライアンス上のセッション情報を維持したまま、IPv6クライアントとIPv4サーバー間の通信をIPv6からIPv4へのパケット変換によって、またはその逆が可能になります。NetScaler DNS64機能は、IPv4専用ドメインのDNS AAAAレコードを合成してサブスクライバーに送信することにより、IPv4のみのドメインをIPv6サブスクライバーに提供します。
大規模な NAT64 には、NAT64 プレフィックスと NAT IPv4 プールという 2 つの主要コンポーネントがあります。DNS64 には、NAT64 プレフィックスと同じ値を持つ DNS64 プレフィックスという 1 つの主要コンポーネントがあります。
インターネット上のIPv4専用Webサーバーでホストされているドメイン名に対するAAAAリクエストをIPv6のみのサブスクライバーから受信すると、NetScaler DNS64機能はドメイン名のAAAAレコードを合成してサブスクライバーに送信します。AAAAレコードは、DNS64プレフィックス(NAT64プレフィックスに設定されている)とドメイン名の実際のIPv4アドレスを連結することによって合成されます。
これで、加入者には、目的のドメイン名に対応する IPv6 宛先アドレスが割り当てられました。サブスクライバーは、合成された IPv6 アドレスに要求を送信します。IPv6リクエストを受信すると、大規模なNetScaler NAT64機能がIPv6リクエストパケットをIPv4リクエストパケットに変換します。大規模な NAT64 は、IPv4 要求の宛先アドレスを IPv4 アドレスに設定します。IPv4 アドレスは、IPv6 アドレスから NAT64 プレフィックスを取り除くことにより、IPv6 要求の宛先アドレスから抽出されます。宛先ポートは IPv6 リクエストから保持されます。また、大規模NAT64は、IPv4パケットの送信元IPアドレス:送信元ポートを、設定されたNATプールから選択されたNAT IPアドレス:NATポートに設定します。
アプライアンスは、大規模な NAT64 機能を使用するすべてのアクティブセッションの記録を保持します。これらのセッションは大規模な NAT64 セッションと呼ばれます。また、アプライアンスは、大規模な NAT64 セッションごとに、サブスクライバの IPv6 アドレスとポート、NAT IPv4 アドレスとポートの間のマッピングを管理します。これらのマッピングは大規模な NAT64 マッピングと呼ばれます。NetScalerアプライアンスは、大規模なNAT64セッションエントリと大規模なNAT64マッピングエントリから、(インターネットから受信した)応答パケットを特定のNAT64セッションに属するものとして認識します。
アプライアンスは、特定の NAT64 セッションに属する IPv4 応答パケットを受信すると、NAT64 セッションに保存されている情報を使用して IPv4 パケットを IPv6 パケットに変換し、IPv6 応答パケットを加入者に送信します。
例:NAT64 および DNS64 デプロイメントのトラフィックフロー
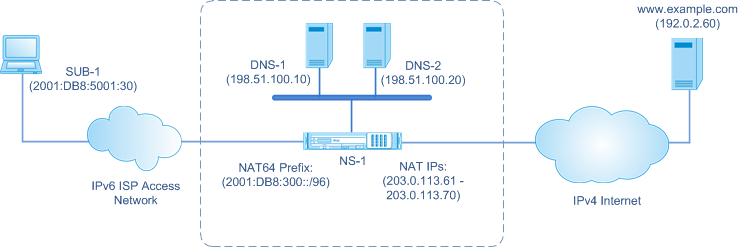
NetScalerアプライアンスNS-1と、ISPのコアネットワークにある2つのローカルDNSサーバー(DNS-1とDNS-2)、およびIPv6サブスクライバーのSUB-1で構成される大規模なNAT64およびDNS64環境の例を考えてみましょう。SUB-1は、ISPのIPv6アクセスネットワークを介してNS-1に接続されています。 NS-1には、IPv6サブスクライバSUB-1とIPv4ホスト(内部および外部)間の通信を可能にする大規模なNAT64およびDNS64構成が含まれています。
大規模なNAT64構成には、IPv6リクエストをIPv4リクエストに変換したり、IPv4レスポンスをIPv6レスポンスに変換したりするためのNAT64プレフィックス(2001:DB 8:300:: /96)とNAT IPv4プールが含まれています。
DNS64 構成には、DNS 負荷分散仮想サーバー LBVS-DNS64-1 (2001: DB 8:9999:: 99) と DNS64 プレフィックス (2001: DB 8:300:: /96) が含まれます。LBVS-DNS64-1は、ISPのサブスクライバーにとってローカルDNSサーバーDNS-1およびDNS-2となります。NAT64 プレフィックスと同じ値を持つ DNS64 プレフィックスは、DNS サーバー DNS-1 および DNS-2 から受信した DNS A レコードから DNS AAAA レコードを合成するために使用されます。NS-1は、IPv4ホストを解決するためのDNS要求に対してSUB-1に合成されたAAAAレコードで応答します。
DNS64 トラフィックフロー
IPv6 サブスクライバ SUB-1 と
www.example.com、インターネット上の IPv4 専用の Web サーバにあるサイトとの間では、次のようにトラフィックが流れます。
-
IPv6 サブスクライバ SUB-1 は、指定された DNS サーバ (2001: DB 8:9999:: 99) に
www.example.comの DNS AAAA リクエストを送信します。 -
NetScalerアプライアンスNS1のDNS負荷分散仮想サーバーLBVS-DNS64-1(2001:DB 8:9999:: 99)がAAAAリクエストを受信します。LBVS-DNS64-1のロードバランシングアルゴリズムは、DNSサーバーDNS-1を選択し、AAAAリクエストをそのサーバーに転送します。
-
DNS-1 は、
www.example.comで使用できる AAAA レコードがないため、空のレコードまたはエラーメッセージを返します。 -
LBVS-DNS64-1 では DNS64 オプションが有効になっていて、CL1 からの AAAA リクエストが DNS64-Policy-1 で指定された条件と一致するため、NS1 は
www.example.comの IPv4 アドレスの DNS A リクエストを DNS-1 に送信します。 -
DNS-1 の応答には、192.0.2.60 というレコードが A レコードとして返されます。
www.example.com -
NS1 の DNS64 モジュールは、LBVS-DNS64-1 に関連する DNS64 プレフィックス (2001: DB 8:300:: /96) と
www.example.com= 2001: DB 8:300:: 192.0.2.60 の IPv4 アドレス (192.0.2.60) を連結してwww.example.comの AAAA レコードを合成します -
NS1 は、合成された AAAA レコードを IPv6 クライアント CL1 に送信します。NS1はAレコードもメモリにキャッシュします。NS1 はキャッシュされた A レコードを使用して、後続の AAAA リクエスト用に AAAA レコードを合成します。
NAT64 トラフィックフロー
-
IPv6 サブスクライバー SUB-1 は 2001: DB 8:5001:30
www.example.comにリクエストを送信します。 IPv6 パケットには次のものが含まれます。-
ソース IP アドレス = 2001: DB 8:5001:30
-
送信元ポート = 2552
-
宛先 IP アドレス = 2001: DB 8:300:: 192.0.2.60
-
宛先ポート = 80
-
-
IPv6 サブスクライバー SUB-1 は 2001: DB 8:5001:30
www.example.comにリクエストを送信します。 IPv6 パケットには次のものが含まれます。-
ソース IP アドレス = 2001: DB 8:5001:30
-
送信元ポート = 2552
-
宛先 IP アドレス = 2001: DB 8:300:: 192.0.2.60
-
宛先ポート = 80
-
-
NS-1がIPv6パケットを受信すると、大規模なNAT64モジュールは、次のように変換されたIPv4要求パケットを作成します。
-
送信元 IP アドレス = 設定されている NAT プール (203.0.113.61) で使用可能な IPv4 アドレスのいずれか
-
送信元ポート = NAT IPv4 アドレス (3002) が割り当てられているポートのいずれか
-
宛先 IP アドレス = IPv6 アドレス (192.0.2.60) から NAT64 プレフィックス (2001: DB 8:300:: /96) を削除して IPv6 リクエストの宛先アドレスから抽出された IPv4 アドレス
-
送信先ポート = IPv6 リクエストの送信先ポート (80)
-
-
大規模な NAT64 モジュールは、この大規模な NAT64 フローのマッピングとセッションエントリも作成します。セッションとマッピングのエントリには、次の情報が含まれます。
-
IPv6 パケットの送信元 IP アドレス = 2001: DB 8:5001:30
-
IPv6 パケットの送信元ポート = 2552
-
NAT IP アドレス = 203.0.113.61
-
NAT ポート = 3002
-
NS-1は、生成されたIPv4パケットをインターネット上の宛先に送信します。
-
-
要求パケットを受信すると、
www.example.comサーバはパケットを処理し、NS-1に応答パケットを送信する。IPv4 応答パケットには次の内容が含まれます。-
送信元 IP アドレス = 192.0.2.60
-
送信元ポート = 80
-
宛先 IP アドレス = 203.0.113.61
-
デスティネーションポート = 3002
-
-
IPv4応答パケットを受信すると、NS-1は大規模NAT64マッピングとセッションエントリを調べ、IPv4応答パケットが大規模なNAT64セッションに属していることを検出します。大規模な NAT64 モジュールは、変換された IPv6 応答パケットを作成します。
-
ソース IP アドレス = 2001: DB 8:300:: 192.0.2.60
-
送信元ポート = 80
-
ターゲット IP アドレス = 2001: DB 8:5001:30
-
デスティネーションポート = 2552
-
-
NS-1は、変換されたIPv6応答をクライアントSUB-1に送信します。
NetScalerアプライアンスでサポートされる大規模なNAT64機能
NetScaler ADCアプライアンスの大規模NAT64は、標準のLSN機能セットをサポートしています。これらの LSN 機能の詳細については、「 LSN アーキテクチャ」を参照してください。
NetScaler アプライアンスでサポートされる大規模な NAT64 機能の一部を次に示します。
-
ALG。SIP、RTSP、FTP、ICMP、TFTPプロトコル用のアプリケーション層ゲートウェイ(ALG)のサポート。
-
確定型/固定型 NAT ロギングを最小限に抑えるため、サブスクライバへのポートブロックの事前割り当てがサポートされます。
-
マッピング。エンドポイント独立マッピング (EIM)、アドレス依存マッピング (ADM)、およびアドレスポート依存マッピング (APDM) をサポートします。
-
フィルタリング。エンドポイント独立フィルタリング (EIF)、アドレス依存フィルタリング (ADF)、およびアドレスポート依存フィルタリング (APDF) をサポートします。
-
クォータ。ポート数、サブスクライバあたりのセッション、および LSN グループあたりのセッション数の制限を設定できます。
-
スタティックマッピング。大規模な NAT64 マッピングの手動定義をサポートします。
-
ヘアピンフロー。NAT IP アドレスを使用するサブスクライバまたは内部ホスト間の通信をサポートします。
-
464XLAT接続。IPv6 サブスクライバホスト上の IPv4 専用アプリケーションと IPv6 ネットワーク経由のインターネット上の IPv4 ホスト間の通信をサポートします。
-
可変長のNAT64プレフィックスとDNS64プレフィックス。NetScalerアプライアンスは、32、40、48、56、64、96の長さのNAT64およびDNS64プレフィックスの定義をサポートしています。
-
複数の NAT64 および DNS64 プレフィックス。NetScalerアプライアンスは、複数のNAT64およびDNS64プレフィックスをサポートします。
-
LSN クライアント。IPv6 プレフィックスと拡張 ACL6 ルールを使用して、大規模な NAT64 のサブスクライバーを指定または識別できます。
-
ロギング。法執行機関向け NAT64 セッションのロギングをサポートします。また、次のロギングもサポートされています。
-
信頼性の高いシスログ。TCP 経由で外部ログサーバーへの SYSLOG メッセージの送信をサポートし、より信頼性の高い転送メカニズムを実現します。
-
ログサーバーの負荷分散。冗長なログメッセージの保存を防ぐための外部ログサーバーの負荷分散をサポートします。
-
最小限のロギング。確定的な LSN 構成またはポートブロック付きの動的 LSN 構成により、大規模な NAT64 ログ量が大幅に減少します。
-
MSISDN 情報をログに記録します。加入者の MSISDN 情報を大規模な NAT64 ログに含めることで、インターネット上の加入者のアクティビティを識別および追跡できます。
-