アクセス制御リスト
Access Control List(ACL; アクセスコントロールリスト)は IP トラフィックをフィルタリングし、ネットワークを不正アクセスから保護します。ACLは、Citrix ADCがアクセスを許可するかどうかを決定するために評価する一連の条件です。たとえば、財務部門は、人事部門やドキュメントなどの他の部門からリソースにアクセスすることを許可したくないと思っており、それらの部門はデータへのアクセスを制限したいと考えています。
Citrix ADCはデータパケットを受信すると、データパケット内の情報とACLで指定された条件を比較し、アクセスを許可または拒否します。組織の管理者は、次の処理モードで機能するように ACL を設定できます。
-
ALLOW:パケットを処理します。
-
BRIDGE:パケットを処理せずに宛先にブリッジします。パケットは、レイヤ 2 およびレイヤ 3 転送によって直接送信されます。
-
DENY:パケットをドロップします。
ACL ルールは、Citrix ADC の第 1 レベルの防御です。
Citrix ADCでは、次のタイプのACLがサポートされています。
-
シンプルな ACL は、送信元 IP アドレス、およびオプションでプロトコル、宛先ポート、またはトラフィックドメインに基づいてパケットをフィルタリングします。ACL で指定された特性を持つパケットはすべてドロップされます。
-
拡張 ACL は、送信元 IP アドレス、送信元ポート、アクション、プロトコルなどのさまざまなパラメータに基づいてデータパケットをフィルタリングします。拡張 ACL は、Citrix ADC がパケットを処理したり、パケットをブリッジしたり、パケットをドロップしたりするためにパケットが満たす必要がある条件を定義します。
命名法
Citrix ADCユーザーインターフェイスでは、単純ACLと拡張ACLという用語は、IPv4パケットを処理するACLを指します。IPv6 パケットを処理する ACL は、単純な ACL6 および拡張 ACL6 と呼ばれます。両方のタイプについて説明する場合、このドキュメントでは、両方を単純 ACL または拡張 ACL と呼びます。
ACL の優先順位
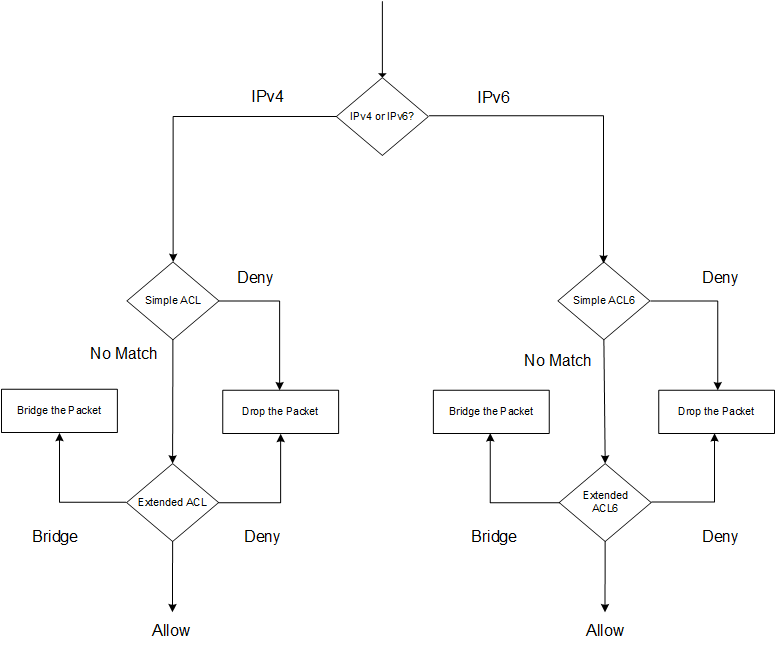
簡易 ACL と拡張 ACL の両方が設定されている場合、最初に着信パケットが簡易 ACL と比較されます。
Citrix ADCは、まず受信パケットがIPv4パケットかIPv6パケットかを判断し、パケットの特性を単純ACLか単純ACL6と比較します。一致するものが見つかると、パケットはドロップされます。一致するものが見つからない場合、パケットは拡張 ACL または拡張 ACL6 と比較されます。この比較の結果が一致する場合、パケットは ACL で指定されたとおりに処理されます。パケットは、ブリッジング、ドロップ、または許可できます。一致するものが見つからない場合、パケットは許可されます。
図1:簡易 ACL および拡張 ACL フローシーケンス