
データセンターと AWS クラウド間の CloudBridge Connectorの設定
データセンターと AWS クラウドの間に CloudBridge Connector トンネルを設定して、データセンターと AWS クラウドのインフラストラクチャとコンピューティング機能を活用できます。AWS を使用すると、初期設備投資や拡張ネットワークインフラストラクチャの維持コストなしで、ネットワークを拡張できます。必要に応じて、インフラストラクチャをスケールアップまたはスケールダウンできます。たとえば、需要が増えたときに、より多くのサーバー機能をリースできます。
データセンターをAWSクラウドに接続するには、データセンターに存在するCitrix ADCアプライアンスと、AWSクラウドに存在するCitrix ADC仮想アプライアンス(VPX)の間にCloudBridge Connectorトンネルを設定します。
データセンターと Amazon AWS クラウド間のCloudBridge Connectorトンネルの図のように、データセンターの DC と Citrix ADC 仮想アプライアンス (VPX) NS_VPX_アプライアンス-AWS の間でCloudBridge Connectorトンネルが設定されている例を考えてみます。
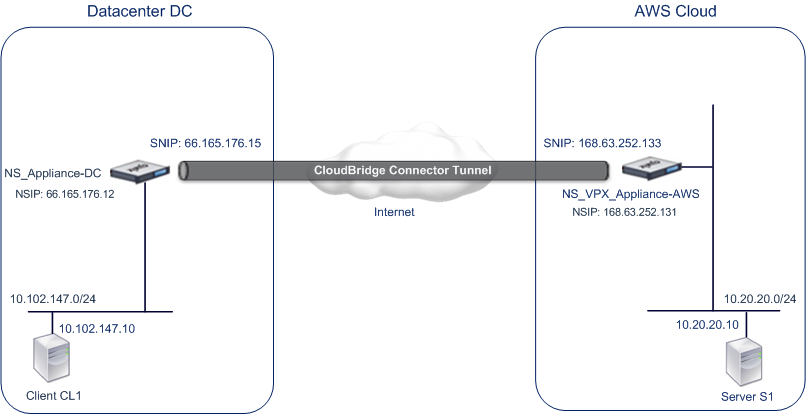
NS_アプライアンス-DCとNS_VPX_アプライアンス-AWSの両方がL3モードで機能します。これにより、データセンター DC のプライベートネットワークと AWS クラウド間の通信が可能になります。NS_アプライアンス DC および NS_VPX_アプライアンス-AWS は、データセンター DC のクライアント CL1 と AWS クラウドのサーバー S1 との間の通信をCloudBridge Connectorのトンネルを介して有効にします。クライアント CL1 とサーバー S1 は、異なるプライベートネットワーク上にあります。
注:
AWS は L2 モードをサポートしていないため、両方のエンドポイントで L3 モードのみを有効にする必要があります。
CL1 と S1 間の通信を正しく行うため、NS_アプライアンス DC および NS_VPX_アプライアンス AWS で L3 モードが有効になり、ルートは次のように更新されます。
-
CL1 には、S1 に到達するための NS_アプライアンス DC へのルートがあります。
-
NS_アプライアンス-DCは、S1に到達するためのNS_VPX_アプライアンス-AWSへのルートを持っています。
-
S1 には、CL1 に到達するための NS_VPX_アプライアンス-AWS へのルートが必要です。
-
NS_VPX_アプライアンス-AWSには、CL1に到達するためのNS_アプライアンス-DCへのルートがあります。
次の表に、データセンター DC における Citrix ADC アプライアンス NS_アプライアンス DC の設定を示します。
| エンティティ | Name | 詳細 |
|---|---|---|
| NSIPアドレス | 66.165.176.12 | |
| SNIPアドレス | 66.165.176.15 | |
| CloudBridge Connector tunnel | CC_Tunnel_DC-AWS | CloudBridge Connectorトンネルのローカルエンドポイント IP アドレス:66.165.176.15、CloudBridge Connectorトンネルのリモートエンドポイント IP アドレス:168.63.252.133、GRE トンネルの詳細-名前= CC_Tunnel_DC-AWS |
次の表は、AWSクラウド上のCitrix ADC VPX NS_VPX_アプライアンス-AWSの設定を示しています。
| エンティティ | Name | 詳細 |
|---|---|---|
| NSIPアドレス | 10.102.25.30 | |
| NSIPアドレスにマッピングされたパブリックEIPアドレス | 168.63.252.131 | |
| SNIPアドレス | 10.102.29.30 | |
| SNIP アドレスにマッピングされたパブリック EIP アドレス | 168.63.252.133 | |
| CloudBridge Connector tunnel | CC_Tunnel_DC-AWS | CloudBridge Connectorトンネルのローカルエンドポイント IP アドレス:168.63.252.133、CloudBridge Connectorトンネルのリモートエンドポイント IP アドレス:66.165.176.15; GRE トンネルの詳細 名= CC_Tunnel_DC-AWS、IPSec プロファイルの詳細、名前= CC_Tunnel_DC-AWS、暗号化アルゴリズム= AES、ハッシュアルゴリズム= HMACSHA |
Related information
前提条件
CloudBridge Connectorトンネルを設定する前に、次のタスクが完了していることを確認します。
-
AWSクラウド上でCitrix ADC仮想アプライアンス(VPX)のインスタンスをインストール、設定、起動します。Citrix ADC VPXをAWSにインストールする手順については、「AWS でのCitrix ADC VPXインスタンスのデプロイ」を参照してください。
-
Citrix ADC物理アプライアンスを展開して構成するか、またはデータセンター内の仮想化プラットフォームでCitrix ADC仮想アプライアンス(VPX)をProvisioning して構成します。
-
CloudBridge Connector トンネルのエンドポイントの IP アドレスが相互にアクセス可能であることを確認します。
Citrix ADC VPX ライセンス
インスタンスの初期起動後、Citrix ADC VPX for AWSにはライセンスが必要です。独自のライセンス (BYOL) を持参する場合は、 http://support.citrix.com/article/CTX122426の VPX ライセンスガイドを参照してください。
次の操作を実行する必要があります。
-
Citrix Webサイトのライセンスポータルを使用して、有効なライセンスを生成します。
-
ライセンスをインスタンスにアップロードします。
有料 マーケットプレイスインスタンスの場合は、ライセンスをインストールする必要はありません。該当する機能セットとパフォーマンスが自動的にアクティブ化されます。
構成の手順
データセンター内に存在するCitrix ADCアプライアンスと、AWSクラウド上に存在するCitrix ADC仮想アプライアンス(VPX)との間にCloudBridge Connectorトンネルを設定するには、Citrix ADCアプライアンスのGUIを使用します。
GUIを使用すると、Citrix ADCアプライアンスで作成されたCloudBridge Connectorトンネル構成が、CloudBridge Connectorトンネルの他のエンドポイントまたはピア(AWS上のCitrix ADC VPX)に自動的にプッシュされます。したがって、対応するCloudBridge Connectorトンネル設定を作成するために、AWS上のCitrix ADC VPX GUI(GUI)にアクセスする必要はありません。
両方のピア(データセンターに存在するCitrix ADCアプライアンスと、AWSクラウド上に存在するCitrix ADC仮想アプライアンス(VPX))のCloudBridge Connectorトンネル構成は、次のエンティティで構成されます。
-
IPSec プロファイル:IPSec プロファイルエンティティは、CloudBridge Connectorトンネルの両方のピアで IPSec プロトコルで使用される、IKE バージョン、暗号化アルゴリズム、ハッシュアルゴリズム、PSK などの IPSec プロトコルパラメータを指定します。
-
GRE トンネル:IP トンネルは、ローカル IP アドレス(ローカルピアで設定されたパブリック SNIP アドレス)、リモート IP アドレス(リモートピアで設定されたパブリック SNIP アドレス)、CloudBridge Connector トンネルのセットアップに使用するプロトコル(GRE)、および IPSec プロファイルエンティティを指定します。
-
PBR ルールを作成し、IP トンネルを関連付ける:PBR エンティティは、一連の条件と IP トンネルエンティティを指定します。送信元 IP アドレスの範囲と宛先 IP の範囲は、PBR エンティティの条件です。トラフィックが CloudBridge Connector トンネルを通過するサブネットを指定するには、送信元 IP アドレスの範囲と宛先 IP アドレスの範囲を設定する必要があります。たとえば、データセンター内のサブネット上のクライアントから発信され、AWS クラウド内のサブネット上のサーバー宛てのリクエストパケットがあるとします。このパケットが、データセンター内の Citrix ADC アプライアンス上の PBR エンティティの送信元および宛先 IP アドレス範囲と一致する場合、そのパケットは PBR エンティティに関連付けられた CloudBridge Connector トンネルを介して送信されます。
コマンドラインインターフェイスを使用して IPSEC プロファイルを作成するには
コマンドプロンプトで入力します。
-
add ipsec profile <name> [-**ikeVersion** ( V1 | V2 )] [-**encAlgo** ( AES | 3DES ) ...] [-**hashAlgo** <hashAlgo> ...] [-**lifetime** <positive_integer>] (-**psk** | (-**publickey** <string> -**privatekey** <string> -**peerPublicKey** <string>)) [-**livenessCheckInterval** <positive_integer>] [-**replayWindowSize** <positive_integer>] [-**ikeRetryInterval** <positive_integer>] [-**retransmissiontime** <positive_integer>] -
**show ipsec profile** <name>
コマンドラインインターフェイスを使用して IP トンネルを作成し、IPSEC プロファイルをそのトンネルにバインドするには
コマンドプロンプトで入力します。
-
add ipTunnel <name> <remote><remoteSubnetMask> <local> [-protocol <protocol>] [-ipsecProfileName <string>] -
show ipTunnel <name>
コマンドラインインターフェイスを使用して PBR ルールを作成し、IPSEC トンネルをバインドするには
コマンドプロンプトで入力します。
-
add ns pbr <pbr_name> ALLOW -srcIP = <local_subnet_range> -destIP = <remote_subnet_range> -ipTunnel <tunnel_name> -
apply ns pbrs -
show ns pbr <pbr_name>
例
    > add ipsec profile CC_Tunnel_DC-AWS -encAlgo AES -hashAlgo HMAC_SHA1

     Done
     > add ipTunnel CC_Tunnel_DC-AWS 168.63.252.133 255.255.255.0 66.165.176.15 –protocol GRE -ipsecProfileName CC_Tunnel_DC-AWS

     Done
     > add ns pbr PBR-DC-AWS ALLOW –srcIP 66.165.176.15 –destIP 168.63.252.133 ipTunnel CC_Tunnel_DC-AWS

     Done
     > apply ns pbrs

     Done
GUIを使用してCitrix ADCアプライアンスでCloudBridge Connectorトンネルを構成するには
-
Webブラウザのアドレス行に、Citrix ADCアプライアンスのNSIPアドレスを入力します。
-
アプライアンスのアカウント認証情報を使用して、Citrix ADCアプライアンスのGUIにログオンします。
-
\[システム\] > \[CloudBridge Connector\] に移動します。
-
右側のペインの \[はじめに\] で、\[CloudBridge の作成/監視\] をクリックします。
-
アプライアンスで CloudBridge Connectorトンネルを初めて設定すると、 ようこそ 画面が表示されます。
-
ようこそ 画面で、\[は じめに\] をクリックします。
注:
Citrix ADCアプライアンスでCloudBridge Connectorトンネルをすでに構成している場合は、ようこそ画面が表示されないため、[開始]をクリックしないでください。
-
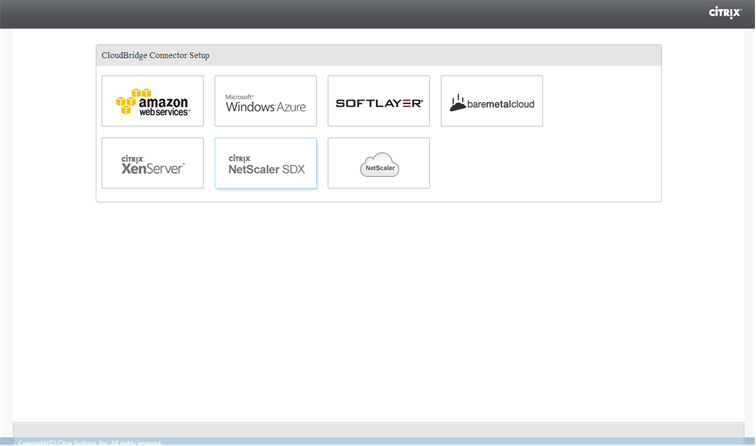
\[CloudBridge Connectorの設定\] ペインで、\[Amazon ウェブサービス\] をクリックします。
-
\[Amazon\] ペインで、AWS アカウントの認証情報(AWS アクセスキー ID および AWS シークレットアクセスキー)を入力します。これらのアクセスキーは、AWS GUI コンソールから入手できます。[続行] をクリックします。
注
以前は、別のリージョンが選択されていても、セットアップウィザードは常に同じ AWS リージョンに接続します。その結果、選択したAWSリージョンで実行されているCitrix ADC VPXへのCloudBridge Connectorトンネルを設定すると失敗していました。この問題は現在修正されています。
-
\[Citrix ADC\] ペインで、AWS で実行されている Citrix ADC 仮想アプライアンスの NSIP アドレスを選択します。次に、Citrix ADC仮想アプライアンスのアカウント資格情報を入力します。[続行] をクリックします。
-
CloudBridge Connector設定 ペインで、次のパラメータを設定します。
-
CloudBridge Connector名— ローカルアプライアンス上の CloudBridge Connector設定の名前。ASCII アルファベットまたはアンダースコア (_) 文字で始まり、ASCII 英数字、アンダースコア、ハッシュ (#)、ピリオド (.)、スペース、コロン (:)、アットマーク (@)、等しい (=)、およびハイフン (-) 文字のみを含める必要があります。CloudBridge Connectorの設定が作成された後は変更できません。
-
-
\[ローカル設定\] で、次のパラメータを設定します。
-
サブネット IP:CloudBridge Connectorトンネルのローカルエンドポイントの IP アドレス。SNIP タイプのパブリック IP アドレスである必要があります。
-
-
\[リモート設定\] で、次のパラメータを設定します。
-
サブネット IP— AWS 側の CloudBridge Connectorのトンネルエンドポイントの IP アドレス。AWS上のCitrix ADC VPXインスタンスでは、SNIPタイプのIPアドレスである必要があります。
-
NAT:AWS上のCitrix ADC VPXインスタンスで設定されたSNIPにマッピングされたAWS内のパブリックIPアドレス(EIP)。
-
-
\[ **PBR設定\]**で、次のパラメータを設定します。
-
演算:等しい(=)または等しくない(! =) 論理演算子。
-
送信元 IP 低:発信 IPv4 パケットの送信元 IP アドレスと照合する最小の送信元 IP アドレス。
-
送信元 IP High:発信 IPv4 パケットの送信元 IP アドレスと照合する最大送信元 IP アドレス。
-
演算:等しい(=)または等しくない(! =) 論理演算子。
-
宛先 IP 低:発信 IPv4 パケットの宛先 IP アドレスと照合する最小の宛先 IP アドレス。
-
宛先 IP 高:発信 IPv4 パケットの宛先 IP アドレスと照合する最大の宛先 IP アドレス。
-
-
(オプション)\[**セキュリティ設定\]**で、CloudBridge Connectorトンネルに次の IPSec プロトコルパラメータを設定します。
-
暗号化アルゴリズム:CloudBridge トンネル内の IPSec プロトコルで使用される暗号化アルゴリズム。
-
ハッシュアルゴリズム:CloudBridge トンネル内の IPSec プロトコルで使用されるハッシュアルゴリズム。
-
\[Key\]:相互認証に 2 つのピアが使用する次の IPSec 認証方法のいずれかを選択します。
-
キーの自動生成— ローカルアプライアンスによって自動的に生成される事前共有キー(PSK)と呼ばれるテキスト文字列に基づく認証。ピアの PSK キーは、認証のために相互に照合されます。
-
特定のキー:手動で入力した PSK に基づく認証。ピアの PSK は、認証のために相互に照合されます。
-
事前共有セキュリティキー:事前共有キーベースの認証用に入力されたテキストストリング。
-
-
証明書のアップロード:デジタル証明書に基づく認証。
-
\[Public Key\]:IPSec セキュリティアソシエーションを確立する前に、リモートピアに対してローカルピアを認証するために使用されるローカルデジタル証明書。同じ証明書が存在し、ピアの Peer Public Key パラメータに設定する必要があります。
-
秘密キー:ローカルデジタル証明書の秘密キー。
-
ピア公開キー:ピアのデジタル証明書。IPSec セキュリティアソシエーションを確立する前に、ローカルエンドポイントに対してピアを認証するために使用されます。同じ証明書が存在し、ピアの Public key パラメータに設定する必要があります。
-
-
-
-
[完了] をクリックします。
データセンター内のCitrix ADCアプライアンスの新しいCloudBridge Connectorトンネル構成が、GUIの[ホーム]タブに表示されます。AWSクラウド内のCitrix ADC VPXアプライアンス上の対応する新しいCloudBridge Connectorトンネル構成がGUIに表示されます。CloudBridge Connectorトンネルの現在のステータスは、\[設定済み CloudBridge\] ペインに表示されます。緑色のドットは、トンネルがアップしていることを示します。赤い点は、トンネルがダウンしていることを示します。
CloudBridge Connectorトンネルの監視
CloudBridge Connectorのトンネル統計カウンタを使用して、Citrix ADCアプライアンス上のCloudBridge Connectorトンネルのパフォーマンスを監視できます。Citrix ADCアプライアンスでのCloudBridge Connector トンネル統計の表示の詳細については、「 CloudBridge Connector トンネルの監視」を参照してください。