
Snort規則の統合
Web アプリケーションへの悪意のある攻撃では、内部ネットワークを保護することが重要です。悪意のあるデータは、インターフェースレベルでウェブアプリケーションに影響を与えるだけでなく、悪意のあるパケットがアプリケーション層にも届きます。このような攻撃を克服するには、内部ネットワークを検査する侵入検知および防止システムを構成することが重要です。
Snortルールはアプライアンスに統合され、アプリケーション層でデータパケット内の悪意のある攻撃を検査します。snot ルールをダウンロードして WAF シグニチャルールに変換できます。シグニチャは、DOS 攻撃、バッファオーバーフロー、ステルスポートスキャン、CGI 攻撃、SMB プローブ、OS フィンガープリンティングの試みなどの悪意のあるアクティビティを検出できるルールベースの設定になっています。Snort ルールを統合することで、インターフェースとアプリケーションレベルでセキュリティソリューションを強化できます。
Related information
Snort ルールを設定
設定は、最初に Snort ルールをダウンロードし、次に WAF シグニチャルールにインポートすることから始まります。ルールを WAF シグネチャに変換すると、そのルールを WAF セキュリティチェックとして使用できます。Snort ベースのシグニチャルールは、受信データパケットを検査して、ネットワークに悪意のある攻撃がないかどうかを検出します。
Snort ルールを WAF シグネチャに変換するための新しいパラメーター「vendorType」がインポートコマンドに追加されました。
パラメータ「vendorType」は、SNORT ルールに対してのみ SNORT で設定されます。
コマンドインターフェイスを使用して snort ルールをダウンロードする
Snort ルールは次の URL からテキストファイルとしてダウンロードできます。
https://www.snort.org/downloads/community/snort3-community-rules.tar.gz
コマンドインターフェイスを使用して Snort ルールをインポートする
ダウンロード後、Snort ルールをアプライアンスにインポートできます。
コマンドプロンプトで入力します:
import appfw signatures <src> <name> [-xslt <string>] [-comment <string>] [-overwrite] [-merge [-preservedefactions]] [-sha1 <string>] [-VendorType Snort]
例:
import appfw signatures http://www.example.com/ns/signatures.xml sig-snort –comment “signatures from snort rules” –VendorType snort
引数:
SRC。インポートされた署名オブジェクトを保存する場所の URL (プロトコル、ホスト、パス、およびファイル名)。
注:
インポートするオブジェクトが、アクセスにクライアント証明書認証を必要とする HTTPS サーバ上にある場合、インポートは失敗します。最大長の必須引数:2047
名前。Citrix ADC のシグネチャオブジェクトに割り当てる名前。最大長の必須引数:31
マージ。既存の署名を新しい署名ルールと統合します。
保存された改ざん。シグニチャルールのデフアクションを保存します。
ベンダータイプ。WAF 署名を生成するサードパーティベンダー。指定できる値:スノート。
Citrix ADC GUI を使用してスノートルールを設定します
Snort ルールの GUI 設定は、Cenzic、Qualys、Whitehat などの他の外部ウェブアプリケーションスキャナーの設定と似ています。
以下の手順に従って Snort を設定します:
-
[ 構成]>[セキュリティ]>[Citrix Web App Firewall]>[署名]に移動します。
-
「 署名 」ページで、**「追加」**をクリックします。
-
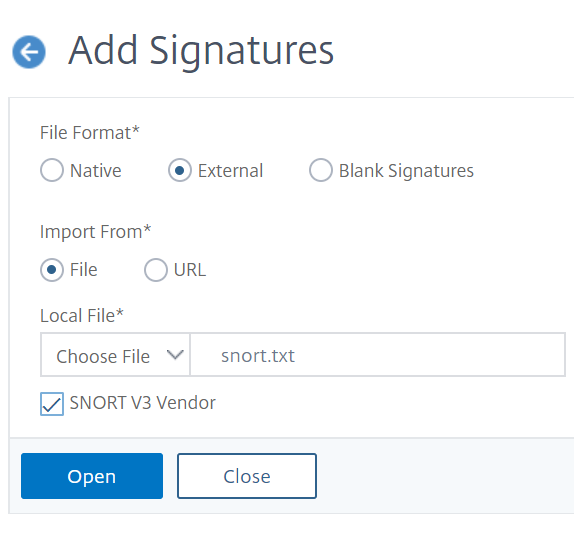
「 署名の追加 」ページで、次のパラメータを設定して Snort ルールを設定します。
-
ファイル形式。ファイルフォーマットを外部として選択します。
-
からインポートします。インポートオプションを Snort ファイルまたは URL として選択し、URL を入力します。
-
Snort V3 ベンダー。チェックボックスを選択して、ファイルまたは URL から Snort ルールをインポートします。
-
-
[開く] をクリックします。
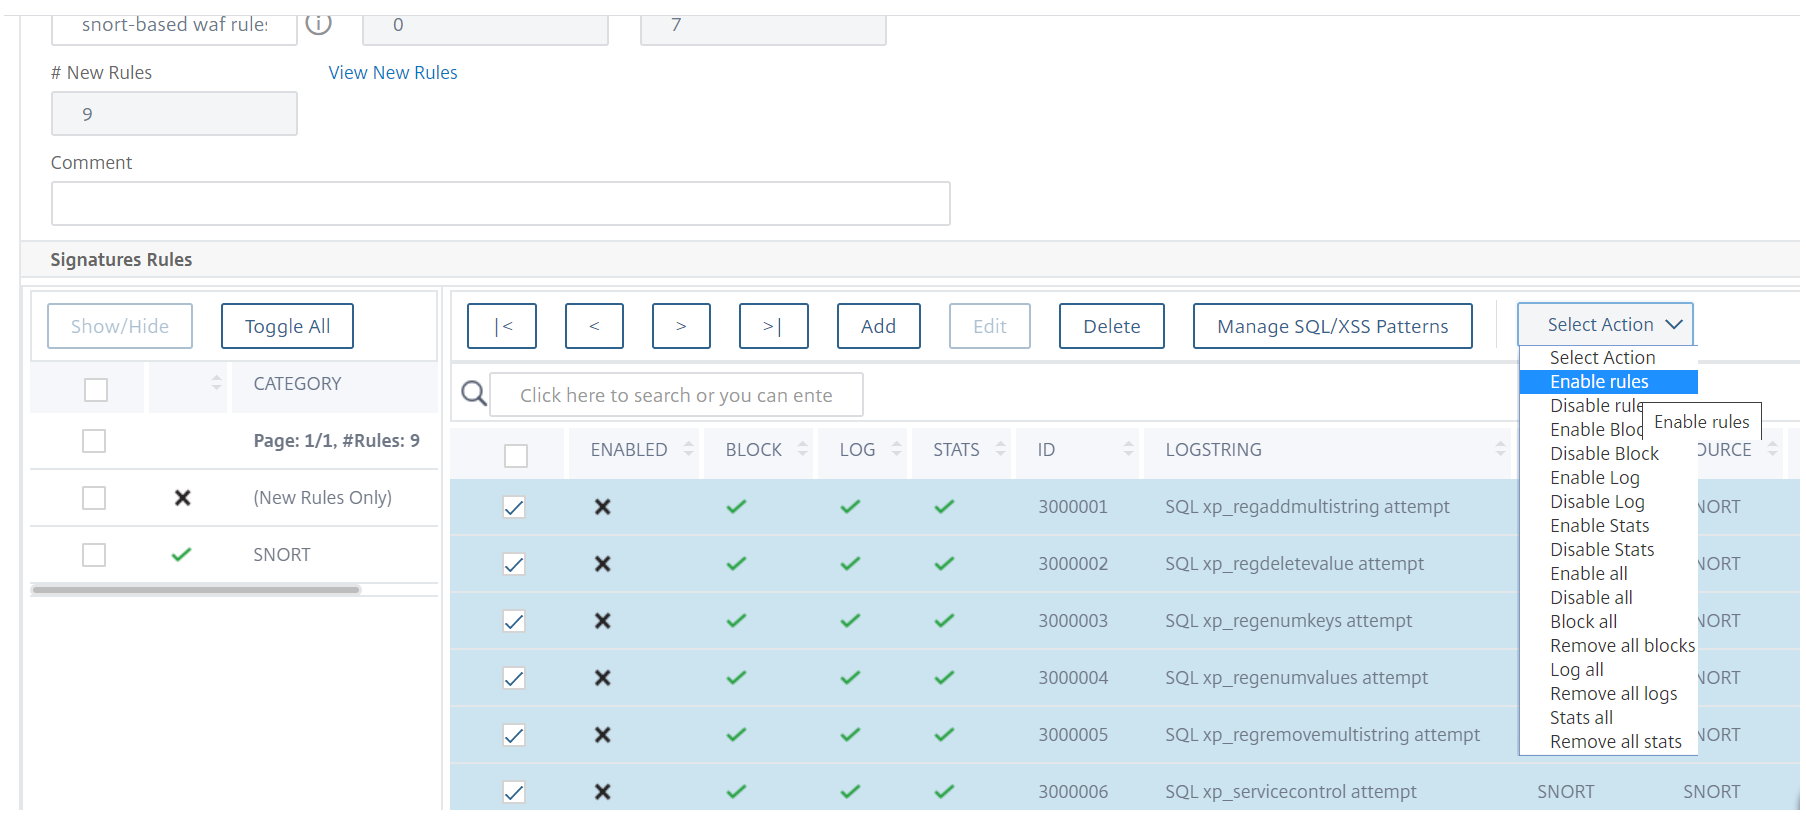
 アプライアンスは Snort ルールを Snort ベースの WAF 署名ルールとしてインポートします。ベストプラクティスとして、フィルタアクションを使用して、アプライアンスに WAF 署名ルールとしてインポートしたいSNORTルールを有効にする必要があります。
-
確認するには、「 はい」をクリックします。
-
選択したルールがアプライアンスで有効になります。
-
[OK] をクリックします。