
Microsoft Direct Access展開におけるCitrix ADC サポート
Microsoft Direct Access は、リモートユーザーが社内のネットワークにシームレスかつ安全に接続できるようにするテクノロジです。VPN 接続を個別に確立する必要はありません。接続の開閉にユーザーの介入を必要とする VPN 接続とは異なり、Direct Access対応クライアントは、クライアントがインターネットに接続するたびに企業の内部ネットワークに自動的に接続します。
Manage-Out はMicrosoft Direct Access機能の 1 つで、企業ネットワーク内の管理者は、ネットワーク外部のDirect Accessクライアントに接続し、クライアントを管理できます (たとえば、サービスの更新のスケジュール設定やリモートサポートの提供など)。
Direct Access展開では、Citrix ADCアプライアンスは高可用性、拡張性、高パフォーマンス、およびセキュリティを提供します。Citrix ADC 負荷分散機能は、最適なサーバーを介してクライアントトラフィックを送信します。アプライアンスは、Manage-Out トラフィックを適切なパスで転送して、クライアントに到達することもできます。
Related information
アーキテクチャ
Microsoft Direct Access展開のアーキテクチャは、Direct Access対応のクライアント、Direct Accessサーバー、アプリケーション・サーバー、および内部および外部のCitrix ADCアプライアンスで構成されています。クライアントは、Direct Accessサーバーを経由してアプリケーションサーバーに接続します。外部Citrix ADCアプライアンスは、クライアントトラフィックのDirect Accessサーバーへの負荷分散を行います。内部Citrix ADCアプライアンスは、クライアントトラフィックをDirect Accessサーバーから宛先アプリケーションサーバーに転送します。Direct Accessは、IPv4 ネットワーク経由でクライアントの IPv6 トラフィックをトンネリングするために使用されます。外部Citrix ADCアプライアンス上のIPv4負荷分散仮想サーバーは、クライアントのトンネリングされたトラフィックをDirect Accessサーバーの1つに負荷分散します。Direct Accessサーバーは、受信したクライアントのIPv4パケットからIPv6パケットを抽出し、内部のCitrix ADCアプライアンスを介して送信先アプリケーションサーバーに送信します。内部 Citrix ADC アプライアンスには、Direct Accessサーバからのクライアントのトラフィックに関するレイヤ 2 およびレイヤ 3 接続情報を格納するための、ソースルートキャッシュオプションが有効になっている転送セッション規則があります。Citrix ADCアプライアンスは、ソースルートキャッシュテーブルと呼ばれるテーブルに次のレイヤー2およびレイヤー3情報を保存します。
-
受信パケットの送信元 IP アドレス
-
パケットを送信したDirect Accessサーバーの MAC アドレス
-
パケットを受信したCitrix ADCアプライアンスのVLAN ID
-
パケットを受信したCitrix ADCアプライアンスのインターフェイスID
Citrix ADCアプライアンスは、クライアントに到達するためのトンネリング情報があるため、同じDirect Accessサーバーに応答を転送するためにソースルートキャッシュテーブル内の情報を使用します。また、内部アプライアンスは、ソースルートキャッシュテーブルを使用して、アプリケーションサーバの Manage-out トラフィックを適切なDirect Accessサーバに転送し、特定のクライアントに到達します。
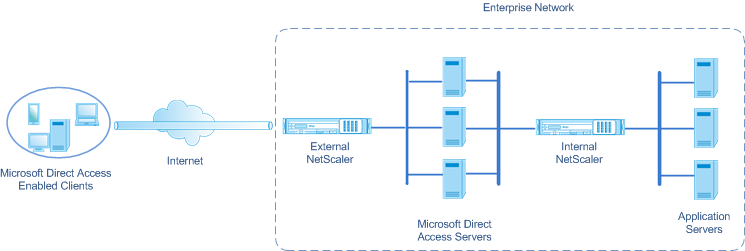
Microsoft Direct Access展開での内部Citrix ADCアプライアンスの構成
アプリケーションサーバーの応答トラフィックと管理アウトトラフィックを適切なDirect Access Gatewayに転送するように内部Citrix ADCアプライアンスを構成するには、転送セッションルールを構成します。各ルールで、ソースキャッシュパラメータを ENABLED に設定します。
CLI を使用して転送セッション規則を作成するには、次の手順を実行します。
コマンドプロンプトで入力します。
-
show forwardingsession \<name>
設定例:
次の例では、転送セッションルールMS-DA-FW-1が内部Citrix ADCアプライアンス上に作成されます。転送セッションでは、送信元 IPv6 プレフィクス 2001:DB8:: /96 と一致するダイレクトアクセスサーバからの着信 IPv6 パケットのレイヤ 2 およびレイヤ 3 情報が格納されます。
> add forwardingSession MS-DA-FW-1 2001:DB8::/96 -sourceroutecache -ENABLED
  Done
ソースルートキャッシュテーブルの表示
ソースルートキャッシュテーブルを表示して、ダイレクトアクセスサーバとアプリケーションサーバ間の不要な接続を監視または検出できます。
CLI を使用してソースルートキャッシュテーブルを表示するには、次の手順を実行します。
コマンドプロンプトで入力します。
-
show sourceroutecachetable
例:
> show sourceroutecachetable
 SOURCEIP            MAC                 VLAN    INTERFACE
 2001:DB8:5001:10    56:53:24:3d:02:eb    30        1/2
 2001:DB8:5003:30    60:54:35:3e:04:bd    60        1/3
 Done
送信元ルートキャッシュテーブルの消去
Citrix ADCアプライアンスのソースルートキャッシュテーブルからすべてのエントリをクリアできます。
CLI を使用してソースルートキャッシュテーブルを消去するには、次の手順を実行します。
コマンドプロンプトで入力します。
-
flush ns sourceroutecachetable