
401 ベースの認証
401ベースの認証では、Citrix ADCアプライアンスはエンドユーザーにポップアップダイアログボックスを表示します。
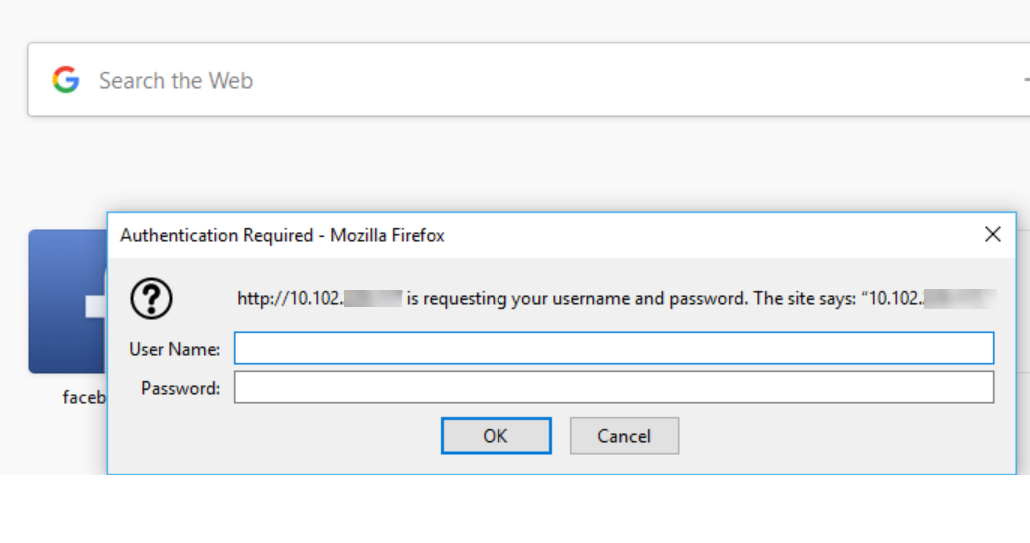
フォームベースの AAA-TM はリダイレクトメッセージで動作します。ただし、リダイレクトをサポートしていないアプリケーションもあります。このようなアプリケーションでは、401 認証対応の AAA-TM が使用されます。
401 認証対応 AAA-TM が機能するには、次の点を確認してください。
-
負荷分散仮想サーバーの「AuthNvsName」パラメーター値は、ユーザーの認証に使用する認証仮想サーバーの名前である必要があります。
-
'authn401' パラメータを有効にする必要があります。これを設定するためのコマンドは次のとおりです:
set lb vs lb1 –authn401 on –authnvsName <aaavs-name>
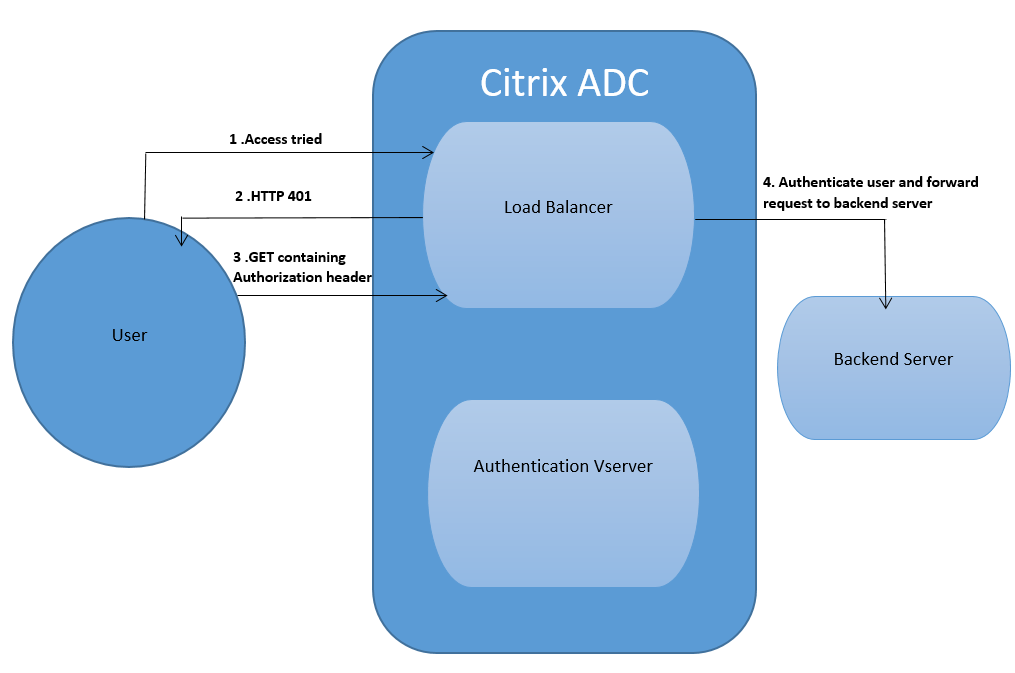
次の手順では、401 認証の動作について説明します。
-
ユーザーが負荷分散仮想サーバーを使用して特定の URL にアクセスしようとしました。
-
負荷分散仮想サーバーは、アクセスに認証が必要であることを示す 401 HTTP 応答をユーザーに送信します。
-
ユーザーは、認証ヘッダーで資格情報を負荷分散仮想サーバーに送信します。
-
負荷分散仮想サーバーはユーザーを認証し、そのユーザーをバックエンドサーバーに接続します。
重要:
401 認証がオンになっている負荷分散仮想サーバーでは、同じユーザーに対して短時間で複数の認証および承認セッションが作成されることがあります。これにより、メモリが急増する可能性があります。この場合、Citrix ADCアプライアンスに次の構成を適用して、エンドクライアントアプリケーションをデバッグおよび識別できます。
 >set syslogparams -userDefinedAuditlog yes
 >
 >add audit messageaction 401_log_act InFORMATIONAL '"LB-401 accessed: User: <" + AAA.USER.NAME + "> SessionID <"+ AAA.USER.SESSIONID + "> Client :<" + CLIENT.IP.SRC + "> accessed URL: <" + HTTP.REQ.URL + ">"'
 >
 >add rewritepolicy rewrite_401_log true NOREWRITE -logAction 401_log_act
 >
 >bind lb vserver <lb_name> -policyName rewrite_401_log -priority 100 -type reqUEST
Related information