
トラフィックドメイン
警告
トラフィックドメインではなく、管理パーティションを使用することをお勧めします。詳細については、「 管理者パーティショニング 」ページを参照してください。
トラフィックドメインは、さまざまなアプリケーションのネットワークトラフィックをセグメント化する方法です。トラフィックドメインを使用して、Citrix ADCアプライアンス内に複数の分離された環境を作成できます。特定のトラフィックドメインに属するアプリケーションは、エンティティと通信し、そのドメイン内のトラフィックを処理します。あるトラフィックドメインに属するトラフィックは、別のトラフィックドメインの境界を越えることはできません。
Related information
トラフィックドメインを使用する利点
Citrix ADCアプライアンスでトラフィックドメインを使用する主な利点は次のとおりです。
-
ネットワーク内の重複した IP アドレスの使用。トラフィックドメインでは、ネットワーク上で重複する IP アドレスを使用できます。重複するアドレスが異なるトラフィックドメインに属していれば、ネットワーク上の複数のデバイス、またはCitrix ADCアプライアンス上の複数のエンティティに同じIPアドレスまたはネットワークアドレスを割り当てることができます。
-
Citrix ADCアプライアンスでの重複エンティティの使用。トラフィックドメインでは、アプライアンスで重複するCitrix ADC機能エンティティを使用することもできます。各エンティティが別のトラフィックドメインに割り当てられている限り、同じ設定でエンティティを作成できます。 注:同じ名前の重複エンティティはサポートされていません。
-
マルチテナンシー。トラフィックドメインを使用すると、ネットワーク上の定義されたアドレス空間内で各顧客のタイプのアプリケーショントラフィックを分離することで、複数の顧客にホスティングサービスを提供できます。
トラフィックドメインは、整数値である ID によって一意に識別されます。各トラフィックドメインには、VLAN または VLAN のセットが必要です。トラフィックドメインの分離機能は、トラフィックドメインにバインドされた VLAN によって異なります。1 つのトラフィックドメインに複数の VLAN をバインドできますが、同じ VLAN を複数のトラフィックドメインの一部にすることはできません。したがって、作成できるトラフィックドメインの最大数は、アプライアンスに設定されている VLAN の数によって異なります。
デフォルトトラフィックドメイン
Citrix ADCアプライアンスには、 デフォルトのトラフィックドメインと呼ばれる事前構成済みのトラフィックドメインがあり、IDは0です。すべての工場出荷時の設定と設定は、デフォルトトラフィックドメインの一部です。他のトラフィックドメインを作成し、デフォルトのトラフィックドメインと他のトラフィックドメイン間でトラフィックをセグメント化することができます。Citrix ADCアプライアンスからデフォルトのトラフィックドメインを削除することはできません。トラフィックドメイン ID を設定せずに作成したフィーチャエンティティは、自動的にデフォルトのトラフィックドメインに関連付けられます。
注: 一部の機能と設定は、デフォルトのトラフィックドメインでのみサポートされています。デフォルト以外のトラフィックドメインでは機能しません。すべてのトラフィックドメインでサポートされている機能のリストについては、「 トラフィックドメインでサポートされるCitrix ADC機能」を参照してください。
トラフィックドメインの仕組み
トラフィックドメインの例として、ID 1 と 2 を持つ 2 つのトラフィックドメインが Citrix ADC アプライアンスの NS1 上に構成されているとします。
トラフィックドメイン 1 では、ロードバランシング仮想サーバ LBVS-TD1 が、サーバ S1 および S2 間でトラフィックをロードバランシングするように設定されます。Citrix ADCアプライアンスでは、サーバーS1とS2は、それぞれサービスSVC1-TD1とSVC2-TD1で表されます。サーバS1およびS2は、L2スイッチSW2-TD1を介してNS1に接続されています。クライアント CL-TD1 は、L2 スイッチ SW1-TD1 を介して NS1 に接続されたプライベートネットワーク上にある。SW1-TD1 および SW2-TD1 は、NS1 の VLAN 2 に接続されています。VLAN 2 はトラフィックドメイン 1 にバインドされます。つまり、クライアント CL-TD1 およびサーバ S1 および S2 はトラフィックドメイン 1 の一部です。
同様に、トラフィックドメイン 2 でも、ロードバランシング仮想サーバー LBVS-TD2 は、S3 と S4 間でトラフィックを負荷分散するように設定されます。Citrix ADCアプライアンスでは、サーバーS3とS4はサービスSVC3-TD2とSVC4-TD2で表されます。サーバ S3 および S4 は、L2 スイッチ SW2-TD2 を介して NS1 に接続されています。クライアント CL-TD2 は、L2 スイッチ SW1-TD2 を介して NS1 に接続されたプライベートネットワーク上にある。SW1-TD2 および SW2-TD2 は、NS1 の VLAN 3 に接続されています。VLAN 3 はトラフィックドメイン 2 にバインドされています。つまり、クライアント CL-TD2 およびサーバ S3 および S4 はトラフィックドメイン 2 の一部です。
Citrix ADCアプライアンスでは、エンティティLBVS-TD1とLBVS-TD2は、IPアドレスを含む同じ設定を共有します。同じことが、SVC1-TD1 および SVC3-TD2、および SVC2-TD1 および SVC4-TD2 にも当てはまります。これは、これらのエンティティが異なるトラフィックドメインにあるために可能です。
同様に、サーバー S1 と S3、S2 および S4 は同じ IP アドレスを共有し、クライアント CL-TD1 と CL-TD2 はそれぞれ同じ IP アドレスを持っています。
図1:トラフィックドメインの仕組み
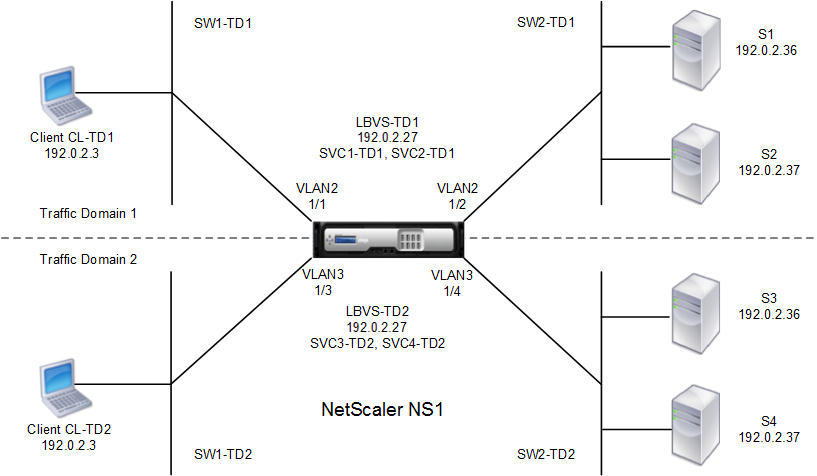
次の表は、例で使用される設定の一覧です。
| エンティティ | Name | 詳細 |
|---|---|---|
| トラフィックドメイン 1 の設定 | ||
| トラフィックドメイン 1 にバインドされた VLAN | VLAN 2 | VLAN ID:2 つのインターフェイスにバインドされます。1/1、1/2 |
| クライアントが TD1 に接続されている | CL-TD1 (参考目的のみ) | IP address: 192.0.2.3 |
| TD1の仮想サーバの負荷分散 | LBVS-TD1 | IP address: 192.0.2.27 |
| 仮想サーバー LBVS-TD1 にバインドされたサービス | SVC1-TD1 | IP address: 192.0.2.36 |
| 仮想サーバー LBVS-TD1 にバインドされたサービス | SVC2-TD1 | IP address: 192.0.2.37 |
| SNIP | SNIP-TD1(参考目的のみ) | IP address: 192.0.2.27 |
| トラフィックドメイン 2 の設定 | ||
| トラフィックドメイン 2 にバインドされた VLAN | VLAN 3 | VLAN ID:3 つのインターフェイスにバインドされます。1/3、1/4 |
| クライアントが TD2 に接続されている | CL-TD2 (参考目的のみ) | IP address: 192.0.2.3 |
| TD2の仮想サーバの負荷分散 | LBVS-TD2 | IP address: 192.0.2.27 |
| 仮想サーバー LBVS-TD2 にバインドされたサービス | SVC3-TD2 | IP address: 192.0.2.36 |
| 仮想サーバー LBVS-TD2 にバインドされたサービス | SVC4-TD2 | IP address: 192.0.2.37 |
| トリニティの対立法 | SNIP-TD2(参考目的のみ) | IP address: 192.0.2.29 |
トラフィックドメイン 1 のトラフィックフローを次に示します。
-
クライアントCL-TD1は、L2スイッチSW1-TD1を介して192.0.2.27のIPアドレスに対するARP要求をブロードキャストします。
-
ARP 要求は、VLAN 2 にバインドされているインターフェイス 1/1 で NS1 に到達します。VLAN 2 はトラフィックドメイン 1 にバインドされているため、NS1 はクライアント CL-TD1 の IP アドレスのトラフィックドメイン 1 の ARP テーブルを更新します。
-
ARP要求はトラフィックドメイン1で受信されるため、NS1は、IPアドレスが192.0.2.27であるトラフィックドメイン1で構成されたエンティティを探します。NS1は、負荷分散仮想サーバーLBVS-TD1がトラフィックドメイン1に構成されており、IPアドレスが192.0.2.27であることを検出します。
-
NS1は、インタフェース1/1のMACアドレスを含むARP応答を送信します。
-
ARP 応答が CL-TD1 に到達します。CL-TD1 は、LBVS-TD1 の IP アドレスの ARP テーブルを NS1 のインターフェイス 1/1 の MAC アドレスで更新します。
-
クライアントCL-TD1は192.0.2.27に要求を送信します。要求は、NS1 のポート 1/1 で LBVS-TD1 によって受信されます。
-
LBVS-TD1 のロードバランシングアルゴリズムはサーバ S2 を選択し、NS1 はトラフィックドメイン 1(192.0.2.27)と S2 の SNIP 間の接続を開きます。
-
S2は、NS1上のSNIP 192.0.2.27に返信します。
-
NS1は、クライアントCL-TD1にS2の応答を送信します。
トラフィックドメイン 2 のトラフィックフローを次に示します。
-
クライアントCL-TD2は、L2スイッチSW1-TD2を介して192.0.2.27のIPアドレスに対するARP要求をブロードキャストします。
-
ARP 要求は、VLAN 3 にバインドされているインターフェイス 1/3 で NS1 に到達します。VLAN 3 はトラフィックドメイン 2 にバインドされているため、同じ IP アドレスの ARP エントリ(CL-TD1)がすでにトラフィックドメイン 1 の ARP テーブルに存在していても、NS1 はトラフィックドメイン 2 の ARP テーブルエントリをクライアント CL-TD2 の IP アドレスに対して更新します。
-
ARP要求はトラフィックドメイン2で受信されるため、NS1はトラフィックドメイン2で、IPアドレスが192.0.2.27のエンティティを検索します。NS1は、負荷分散仮想サーバーLBVS-TD2がトラフィックドメイン2で構成されており、IPアドレスが192.0.2.27であることを検出します。NS1 は LBVS-TD2 と同じ IP アドレスを持っていても、トラフィックドメイン 1 の LBVS-TD1 を無視します。
-
NS1は、インタフェース1/3のMACアドレスを含むARP応答を送信します。
-
ARP 応答が CL-TD2 に到達します。CL-TD2 は、LBVS-TD2 の IP アドレスの ARP テーブルエントリを NS1 のインターフェイス 1/3 の MAC アドレスで更新します。
-
クライアントCL-TD2は192.0.2.27に要求を送信します。要求は、NS1 のインターフェイス 1/3 で LBVS-TD2 によって受信されます。
-
LBVS-TD2 の負荷分散アルゴリズムはサーバー S3 を選択し、NS1 はトラフィックドメイン 2(192.0.2.29)の SNIP と S3 の間の接続を開きます。
-
S2 は、NS1 上のSNIP 192.0.2.29 に返信します。
-
NS1は、クライアントCL-TD2にS2の応答を送信します。
トラフィックドメインでサポートされる Citrix ADC 機能
次のリストのCitrix ADC機能は、すべてのトラフィックドメインでサポートされています。
重要
以下に記載されていないCitrix ADC機能は、デフォルトのトラフィックドメインでのみサポートされます。
-
ARP テーブル
-
ND6 テーブル
-
Bridgeテーブル
-
すべてのタイプの IPv4 アドレスと IPv6 アドレス
-
IPv4およびIPv6のルート
-
ACLおよびACL6
-
PBR & PBR6
-
INAT
-
RNAT
-
RNAT6
-
MSR
-
MSR6
-
ネットプロファイル
-
SNMP MIB
-
フラグメンテーション
-
モニタ(スクリプト可能なモニタはサポートされていません)
-
コンテンツ スイッチ
-
キャッシュリダイレクト
-
永続性 (永続性グループはサポートされていません)
-
サービス(ドメインベースのサービスはサポートされていません)
-
サービスグループ (ドメインベースのサービスグループはサポートされていません)
-
ポリシー (*)
-
PING
-
TRACEROUTE
-
PMTU
-
高可用性(接続ミラーリングはサポートされていません)
-
クラスタ(L2 クラスタでサポートされています。L3 クラスタではサポートされません)
-
クッキーの永続性
-
MSS
-
ロギング(Syslog はサポートされていません)
-
優先度によるキューイング
-
サージ保護
-
HTTP DOSP (**)
-
負荷分散(次のタイプはサポートされていません。)
-
TFTP
-
RTSP
-
Diameter
-
SIP
-
SMPP
-
-
NAT46
-
NAT64
-
DNS64
-
転送セッション規則
-
SNMP
注
-
*ポリシーには、トラフィックドメインのグローバルバインディングポイントはありません。ただし、ポリシーは、トラフィックドメインの特定のロードバランシング仮想サーバにバインドできます。
-
** HTTP DOSP ポリシーには、トラフィックドメインのグローバルバインディングポイントはありません。ただし、HTTP DOSP ポリシーは、トラフィックドメインの特定のロードバランシングサービスにバインドできます。
-
グローバルサーバー負荷分散(GSLB)とCitrix ADC NS機能は、トラフィックドメインを認識しません。GSLB 設定をすべてのトラフィックドメインで共有する必要がある場合、GSLB メソッドの静的近接およびラウンドトリップ時間(RTT)は機能しません。このシナリオの回避策として、RTT および静的近接以外の GSLB メソッドを使用できます。詳しくは、
<http://support.citrix.com/article/CTX202277>を参照してください。
トラフィックドメインの設定
Citrix ADCアプライアンスでトラフィックドメインを構成するには、次の作業を行います。
-
**VLAN を追加します。**VLAN を作成し、指定したインターフェイスをそれらにバインドします。
-
**トラフィックドメインエンティティを作成し、VLAN をバインドします。**これには、次の 2 つのタスクが含まれます。
-
ID(整数)で一意に識別されるトラフィックドメインエンティティを作成します。
-
指定した VLAN をトラフィックドメインエンティティにバインドします。指定された VLAN にバインドされたすべてのインターフェイスは、トラフィックドメインに関連付けられます。1 つのトラフィックドメインに複数の VLAN をバインドできますが、1 つの VLAN を複数のトラフィックドメインの一部にすることはできません。
-
-
トラフィックドメインにフィーチャエンティティを作成します。トラフィックドメインに必要なフィーチャエンティティを作成します。デフォルト以外のトラフィックドメインでサポートされるすべての機能の CLI コマンドおよび設定ダイアログボックスには、 トラフィックドメイン ID (td)と呼ばれるパラメータが含まれています。機能エンティティを設定するときに、エンティティを特定のトラフィックドメインに関連付ける場合は、td を指定する必要があります。td を設定せずに作成したフィーチャエンティティは、自動的にデフォルトのトラフィックドメインに関連付けられます。
このトピックでは、フィーチャエンティティがトラフィックドメインにどのように関連付けられているかを理解するために、「 トラフィックドメインの仕組み」という図で説明されているすべてのエンティティの構成手順について説明します。
CLI には、これら 2 つのタスクに対して 2 つのコマンドがありますが、GUI では 1 つのダイアログボックスにこれらのコマンドが組み合わされます。
CLI のプロシージャ
CLI を使用して VLAN を作成し、インターフェイスをバインドするには、次の手順を実行します。
コマンドプロンプトで入力します。
-
add vlan \<id>
-
bind vlan \<id> -ifnum \<slot/port>
-
show vlan \<id>
CLI を使用して、トラフィックドメインエンティティを作成し、VLAN をバインドするには、次の手順を実行します。
コマンドプロンプトで入力します。
-
add ns trafficdomain <td>
-
bind ns trafficdomain <td> -vlan \<id>
-
nstrafficdomainを表示 <td>
CLI を使用してサービスを作成するには、次の手順を実行します。
コマンドプロンプトで入力します。
-
add service \<name> \<IP> \<serviceType> \<port> -td \<id>
-
ショーサービス < 名前>
CLI を使用して負荷分散仮想サーバーを作成し、サービスをバインドするには、次の手順を実行します。
コマンドプロンプトで入力します。
-
add lb vserver \<name> \<serviceType> \<IPAddress> \<port> -td \<id>
-
bind lb vserver \<name> \<serviceName>
-
show lb vserver < 名前>
GUIのプロシージャ
GUI を使用して VLAN を作成するには、次の手順を実行します。
\[システム\] > \[ネットワーク\] > \[VLAN\] に移動し、\[追加\] をクリックしてパラメータを設定します。
GUI を使用してトラフィックドメインエンティティを作成するには、次の手順を実行します。
\[システム\] > \[ネットワーク\] > \[トラフィックドメイン**\] に移動し、\[追加\] をクリックし、\[トラフィックドメインの作成**\] ダイアログボックスでパラメータを設定します。
GUIを使用してサービスを作成するには、次のステップを実行します。
\[トラフィック管理\] > \[負荷分散\] > \[サービス\] に移動し、\[追加\] をクリックしてパラメータを設定します。
GUIを使用してロード・バランシング仮想サーバーを作成するには、次の手順を実行します。
\[トラフィック管理\] > \[負荷分散\] > \[仮想サーバー\] に移動し、\[追加\] をクリックしてパラメーターを設定します。