Web アプリケーションファイアウォールログによるトラブルシューティングの容易さ
セキュリティ攻撃が発生した場合は、アプライアンスで詳細な WAF ロギングをキャプチャすることが重要です。このために、アプリケーションファイアウォールプロファイルで「VerboseLogLevel」パラメーターを構成できます。
ウェブトラフィックにセキュリティ攻撃があるとします。アプライアンスがトラフィックを受信すると、HTTP ヘッダーの詳細、ログパターン、パターンペイロード情報などの違反の詳細がログに記録され、ADM サーバに送信されます。 ADM サーバーは、詳細なログを監視し、監視および追跡を目的として \[Security Insight\] ページに表示します。
Related information
コマンドインターフェイスを使用した詳細ログレベルの構成
詳細な WAF ログをキャプチャするには、次のコマンドを設定します。 コマンドインターフェイスで、次のように入力します。
set appfw profile <profile_name> -VerboseLogLevel (pattern|patternPayload|patternPayloadHeader)
例
set appfw profile profile1 –VerboseLogLevel patternPayloadHeader
使用可能なログレベルは次のとおりです。
-
Pattern- 違反パターンのみをログに記録します。
-
パターンペイロード。違反パターンと 150 バイトの余分なフィールド要素ペイロードを記録します。
-
パターンペイロードヘッダー。違反パターン、150 バイトの余分なフィールド要素ペイロードおよび HTTP ヘッダー情報をログに記録します。
Citrix ADC GUIを使用した詳細なログレベルの構成
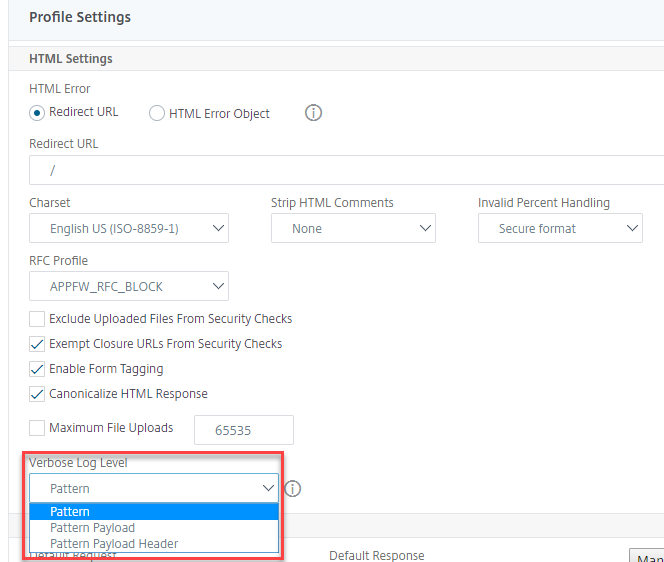
次の手順に従って、WAF プロファイルで詳細ログレベルを設定します。
-
ナビゲーションペインで、\[セキュリティ\] > \[プロファイル\] に移動します。
-
\[ プロファイル \] ページで、\[ 追加\] をクリックします。
-
[Citrix Web App Firewall プロファイル]ページで、[詳細設定]の下の [プロファイル設定] をクリックします。
-
\[プロファイル設定\] セクションで、\[詳細ログレベル\] フィールドで詳細な WAF ログレベルを選択します。
-
\[OK\] をクリックし、\[完了\] をクリックします。