
MAC ベースの転送の設定
MACベース転送(MBF)を有効にすると、要求がCitrix ADCアプライアンスに届くと、アプライアンスはフレームの送信元MACアドレスを記憶し、結果の応答の宛先MACアドレスとして使用します。MAC ベースの転送を使用すると、複数ルートまたは ARP ルックアップを回避し、非対称のパケットフローを回避できます。Citrix ADCがVPNやファイアウォールなどの複数のステートフルデバイスに接続されている場合は、MACベースの転送が必要になることがあります。これは、リターントラフィックが初期トラフィックの送信元と同じデバイスに送信されるためです。
MAC ベースの転送は、VPN デバイスを使用する場合に便利です。これは、VPN を通過するすべてのトラフィックが同じ VPN デバイスを通過することを保証するためです。
次のトポロジ図は、MAC ベースの転送のプロセスを示しています。
図1:MACベース転送モード
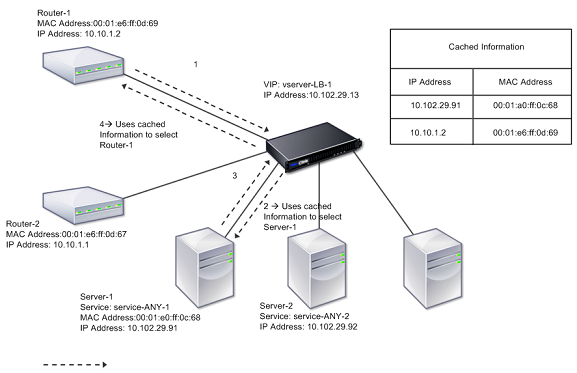
MACベース転送(MBF)を有効にすると、Citrix ADCは次のMACアドレスをキャッシュします。
-
受信接続のソース(ルーター、ファイアウォール、VPNデバイスなどの通信デバイス)
-
要求に応答するサーバー
サーバーがCitrix ADCアプライアンスを介して応答する場合、アプライアンスは応答パケットの宛先MACアドレスをキャッシュされたアドレスに設定し、トラフィックが対称的に流れるようにして、クライアントに応答を転送します。このプロセスでは、ルートテーブルのルックアップ機能とARPルックアップ機能が回避されます。ただし、Citrix ADCが接続を開始すると、ルックアップ機能にルートテーブルとARPテーブルが使用されます。ダイレクトサーバリターン設定では、MAC ベースの転送を有効にする必要があります。
ダイレクトサーバーのリターン構成の詳細については、「 負荷分散」を参照してください。
一部の展開トポロジでは、着信パスと発信パスが異なるルータを経由する必要があります。MAC ベースの転送は、このトポロジ設計を破ります。
MBF は、次の状況で無効にする必要があります。
-
**サーバーが LACP (802.1ad リンクアグリゲーション) を使用せずにネットワークインターフェイスカード (NIC) チーミングを使用する場合。**このような状況でMACベースの転送を有効にするには、Citrix ADCとサーバー間でレイヤー3デバイスを使用する必要があります。 注:仮想インターフェイスは 1 つの MAC アドレスを使用するため、サーバが LACP と NIC チーミングを使用する場合、MBF を有効にできます。
-
ファイアウォールのクラスタリングを使用する場合。ファイアウォールクラスタリングでは、ARP を使用して着信トラフィックの MAC アドレスを解決することを前提としています。着信 MAC アドレスは、非クラスタ化 MAC アドレスになる場合があり、着信パケット処理には使用しないでください。
MBFが無効になっている場合、アプライアンスはL2またはL3接続を使用して、サーバーからクライアントに応答を転送します。ルートテーブルによっては、発信接続と着信接続に使用されるルータが異なる場合があります。リバーストラフィックの場合(サーバからの応答):
-
送信元と宛先が異なる IP サブネット上にある場合、アプライアンスはルート検索を使用して宛先を特定します。
-
送信元が宛先と同じサブネット上にある場合、Citrix ADCはARPテーブルを検索してネットワークインターフェイスを特定し、トラフィックをそのテーブルに転送します。ARPテーブルが存在しない場合、Citrix ADCはARPエントリを要求します。
CLI を使用して MAC ベースの転送を有効または無効にするには、次の手順を実行します。
コマンドプロンプトで入力します。
-
enable ns mode MBF
-
disable ns mode MBF
GUI を使用して MAC ベースの転送を有効または無効にするには、次の手順を実行します。
-
\[システム**\] > \[設定\] に移動し、\[**モードと機能\] グループで \[モードの構成\] をクリックします。
-
MAC ベースの転送 オプションを選択または選択解除します。
Related information
ロードバランシング設定のための MAC ベースの転送
一部の負荷分散設定では、Citrix ADCアプライアンスがこれらの設定に対してグローバルMBF(有効になっている場合)をバイパスし、代わりにルート/ARPルックアップを使用してパケットを宛先に送信する必要があります。
ネットプロファイルの MBF パラメータは、特定のロードバランシング設定の MBF を有効または無効にするために使用されます。MBFは、ネットプロファイル(MBFの有効化または無効化)を仮想サーバーおよびサービスにバインドすることで、クライアント側および負荷分散構成のサーバー側に設定できます。
たとえば、MBFが無効になっているネットプロファイルが負荷分散構成の仮想サーバーにバインドされている場合、Citrix ADCアプライアンスはグローバルMBFをバイパスし(有効になっている場合)、代わりにルート/ARPルックアップを使用してクライアントに応答パケットを送信します。
はじめに
ロードバランシング設定の MBF の設定を開始する前に、次の点に注意してください。
-
負荷分散構成では、クライアント側(仮想サーバー)とサーバー側(サービス/サービスグループ)が異なる MBF 設定を持つことができます。
-
仮想サーバおよびサービスにバインドされたネットプロファイルで MBF が明示的に設定されていない場合、ロードバランシング構成はグローバル MBF 設定を継承します。
-
負荷分散構成では、ネットプロファイルがサービスにバインドされていない場合、サーバー側(サービス)は仮想サーバーにバインドされたネットプロファイルのクライアント側MBF設定を継承します。
-
ダイレクト・サーバー・リターン・モードのロード・バランシング構成では、クライアント側はサービスにバインドされたネット・プロファイルのMBF設定を継承します。
-
コンテンツスイッチング構成では、クライアント側は、ターゲット負荷分散仮想サーバーからではなく、コンテンツスイッチング仮想サーバーにバインドされたネットプロファイルの MBF 設定を取ります。
制限事項
ロードバランシング設定の MBF の設定を開始する前に、次の制限事項に注意してください。
-
負荷分散構成の MBF 設定は、クラスタセットアップではサポートされていません。
-
MAC モードまたは L2Conn 設定のロードバランシング仮想サーバでは、仮想サーバへのバインドされたネットプロファイルの MBF 設定に関係なく、MBF が有効になります。
-
Citrix ADCアプライアンスは、ネットプロファイルを使用した負荷分散モニターのMBFの設定をサポートしていません。つまり、ネットプロファイルの MBF 設定は、ネットプロファイルがバインドされているモニターには適用されません。グローバル MBF 設定は、バインドされたネットプロファイルの MBF 設定に関係なく、モニタに適用されます。
ロードバランシング設定用の MBF の構成
ロードバランシング設定の MBF の設定は、次の作業で構成されます。
-
ネットプロファイルで MBF パラメータを有効にします。
-
ネット・プロファイルをロード・バランシング仮想サーバーまたはサービスにバインドします。
CLI を使用してネットプロファイルで MBF を有効にするには、次の手順を実行します。
-
ネットプロファイルの追加中に MBF を有効にするには、コマンドプロンプトで次のように入力します。
-
add netProfile \<name> -MBF ( ENABLED \| DISABLED )
-
show netprofile \<name>
-
-
既存のネットプロファイルで MBF を有効にするには、コマンドプロンプトで次のように入力します。
-
set netProfile \<name> -MBF ( ENABLED \| DISABLED )
-
show netprofile \<name>
-
GUIを使用してネットプロファイルで MBF を有効にするには**
-
\[システム\] > \[ネットワーク\] > \[ネットプロファイル\] に移動します。
-
ネットプロファイルを追加または変更するときに、 MBF パラメータを有効にします。
次の設定例では、ネットプロファイル NETPROFILE-MBF-LBVS は MBF を有効にし、ロードバランシング仮想サーバー LBVS-1 にバインドされています。また、ネットプロファイル NETPROFILE-MBF-SVC では、 MBF が有効になっており、ロードバランシングサービス SVC-1 にバインドされています。
> add netprofile NETPROFILE-MBF-LBVS -MBF ENABLED

 Done

 > add netprofile NETPROFILE-MBF-SVC -MBF ENABLED

 Done

 > set lb vserver LBVS-1 -netprofile NETPROFILE-MBF-LBVS

 Done

 > set service SVC-1 -netprofile NETPROFILE-MBF-SVC

 Done