
使用例 3:同じインターフェイスセットでのジャンボフローと非ジャンボフローの共存
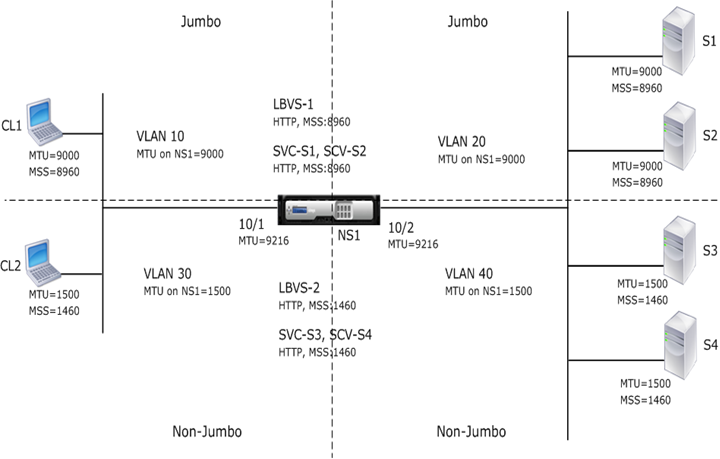
たとえば、Citrix ADCアプライアンスNS1上で負荷分散仮想サーバーLBVS-1とLBVS-2が構成されているとします。LBVS-1 はサーバー S1 および S2 間で HTTP トラフィックの負荷分散に使用され、LBVS-2 はサーバー S3 および S4 間でトラフィックの負荷分散に使用されます。
CL1 は VLAN 10、S1 と S2 は VLAN 20、CL2 は VLAN 30、S3 と S4 は VLAN 40 にあります。VLAN 10 および VLAN 20 はジャンボフレームをサポートし、VLAN 30 および VLAN 40 は通常のフレームだけをサポートします。
つまり、CL1とNS1の間の接続、およびNS1とサーバS1またはS2間の接続は、ジャンボ・フレームをサポートします。CL2とNS1の間の接続、およびNS1とサーバS3またはS4間の接続は、通常のフレームのみをサポートします。
NS1のインタフェース10/1は、クライアントとの間でトラフィックを受信または送信します。NS1のインタフェース10/2は、サーバとの間でトラフィックを受信または送信します。
インターフェイス 10/1 は、タグ付きインターフェイスとして VLAN 10 と VLAN 30 の両方にバインドされ、インターフェイス 10/2 は VLAN 20 と VLAN 40 の両方にタグ付きインターフェイスとしてバインドされます。
ジャンボフレームをサポートする場合、インターフェイス 10/1 および 10/2 の MTU は 9216 に設定されます。
NS1 では、MTU は VLAN 10 で 9000 に設定され、ジャンボフレームをサポートするために VLAN 20 に設定され、MTU は VLAN 30 と VLAN 40 のデフォルト値 1500 に設定され、通常のフレームだけをサポートします。
VLAN タグ付きパケットに対する Citrix ADC インターフェイスの有効な MTU は、インターフェイスの MTU または VLAN の MTU のいずれか小さい方になります。次に例を示します:
-
インターフェイス 10/1 の MTU は 9216 です。VLAN 10 の MTU は 9000 です。インターフェイス 10/1 では、VLAN 10 タグ付きパケットの MTU は 9000 です。
-
インターフェイス 10/2 の MTU は 9216 です。VLAN 20 の MTU は 9000 です。インターフェイス 10/2 では、VLAN 20 タグ付きパケットの MTU は 9000 です。
-
インターフェイス 10/1 の MTU は 9216 です。VLAN 30 の MTU は 1500 です。インターフェイス 10/1 では、VLAN 30 タグ付きパケットの MTU は 1500 です。
-
インターフェイス 10/2 の MTU は 9216 です。VLAN 40 の MTU は 1500 です。インターフェイス 10/2 では、VLAN 40 タグ付きパケットの MTU は 9000 です。
CL1、S1、S2、および CL1 と S1 または S2 の間にあるすべてのネットワークデバイスは、ジャンボフレーム用に設定されます。
HTTP トラフィックは TCP に基づいているため、MSS はジャンボフレームをサポートするために各エンドポイントでそれに応じて設定されます。
-
CL1 と NS1 の仮想サーバー LBVS-1 の間の接続では、NS1 の MSS が TCP プロファイルに設定され、このプロファイルが LBVS-1 にバインドされます。
-
NS1 と S1 の SNIP アドレス間の接続では、NS1 の MSS が TCP プロファイルに設定され、NS1 上の S1 を表すサービス(SVC-S1)にバインドされます。
次の表に、この例で使用される設定を示します。 ジャンボフレームの使用例 3 の設定例。
次に、CL1 から S1 への要求のトラフィックフローを示します。
-
クライアント CL1 は、NS1 の仮想サーバー LBVS-1 に送信する 200 バイトの HTTP 要求を作成します。
-
CL1 は、NS1 の LBVS-1 への接続を開きます。CL1 と NS1 は、接続の確立中に TCP MSS 値を交換します。
-
NS1 の MSS 値は HTTP 要求よりも小さいので、CL1 は要求データを NS1 の MSS の倍数に分割し、VLAN 10 としてタグ付けされた IP パケットでこれらのセグメントを NS1 に送信します。
-
NS1は、これらのパケットをインタフェース10/1で受信します。NS1 では、これらのパケットのサイズが VLAN 10 タグ付きパケットのインターフェイス 10/1 の有効な MTU(9000)以下であるため、これらのパケットを受け入れます。
-
NS1 は IP パケットから、すべての TCP セグメントをアセンブルして、200 バイトの HTTP 要求を形成します。NS1はこの要求を処理します。
-
LBVS-1のロード・バランシング・アルゴリズムはサーバS1を選択し、NS1はSNIPアドレスの1つとS1間の接続を開きます。NS1 と CL1 は、接続の確立中に、それぞれの TCP MSS 値を交換します。
-
NS1は、要求データをS1のMSSの倍数に分割し、これらのセグメントをVLAN 20とタグ付けされたIPパケットでS1に送信します。
-
最初の 2 つのパケットのサイズ = IP ヘッダー + TCP ヘッダー + (TCP ペイロード=S1 MSS) = 9000
-
次に、CL1 に対する S1 の応答のトラフィックフローを示します。
-
サーバ S1 は、30000 バイトの HTTP 応答を作成して、NS1 の SNIP アドレスに送信します。
-
S1は、応答データをNS1のMSSの倍数に分割し、これらのセグメントをVLAN 20とタグ付けされたIPパケットでNS1に送信します。これらの IP パケットは、S1 の IP アドレスから送信され、NS1 の SNIP アドレスを宛先とします。
-
最初の 3 パケットのサイズ = IP ヘッダー + TCP ヘッダー + (TCP セグメント=NS1 の MSS サイズ) = 9000
-
-
NS1 は、インターフェイス 10/2 で応答パケットを受信します。NS1 は、VLAN 20 タグ付きパケットのインターフェイス 10/2 の実効 MTU 値(9000)以下であるため、これらのパケットを受け入れます。
-
NS1 は、これらの IP パケットから、すべての TCP セグメントをアセンブルして 30000 バイトの HTTP 応答を形成します。NS1はこの応答を処理します。
-
NS1は、応答データをCL1のMSSの倍数に分割し、これらのセグメントをVLAN 10とタグ付けされたIPパケットでインターフェイス10/1からCL1に送信します。これらの IP パケットは LBVS の IP アドレスから発信され、CL1 の IP アドレスを宛先とします。
-
最初の 3 パケットのサイズ = [IP ヘッダー + TCP ヘッダー + (TCP ペイロード=CL1 の MSS サイズ) = 9000
-
Related information
構成タスク
次の表に、Citrix ADCアプライアンスで必要な構成を作成するためのタスク、コマンド、および例を示します。 ジャンボフレームのユースケース3構成タスク。