
VXLAN
Citrix ADCアプライアンスは、仮想拡張可能なローカルエリアネットワーク(VXLAN)をサポートしています。VXLAN は、レイヤ 2 フレームを UDP パケットにカプセル化することによって、レイヤ 2 ネットワークをレイヤ 3 インフラストラクチャにオーバーレイします。各オーバーレイネットワークはVXLANセグメントと呼ばれ、VXLANネットワーク識別子(VNI)と呼ばれる一意の24ビット識別子によって識別されます。同じ VXLAN 内のネットワークデバイスだけが相互に通信できます。
VXLAN は、VLAN と同じイーサネットレイヤ 2 ネットワークサービスを提供しますが、拡張性と柔軟性が向上します。VXLAN を使用する主な利点は、次の 2 つです。
-
**拡張性の向上。**サーバ仮想化とクラウドコンピューティングアーキテクチャは、データセンター内の分離されたレイヤ2ネットワークの需要を劇的に増加させました。VLAN 仕様では、12 ビット VLAN ID を使用してレイヤ 2 ネットワークを識別するため、4094 VLAN を超えて拡張することはできません。数千もの孤立したレイヤ 2 ネットワークが要求される場合は、この数が不十分になる可能性があります。24 ビット VNI は、同じ管理ドメイン内で最大 1,600 万の VXLAN セグメントに対応します。
-
**高い柔軟性。**VXLAN はレイヤ 3 パケットを介してレイヤ 2 データフレームを伝送するため、VXLAN は L2 ネットワークをデータセンターのさまざまな部分および地理的に離れたデータセンターに拡張します。データセンターの異なる部分と異なるデータセンターでホストされているが、同じ VXLAN の一部であるアプリケーションは、1 つの連続したネットワークとして表示されます。
Related information
VXLAN のしくみ
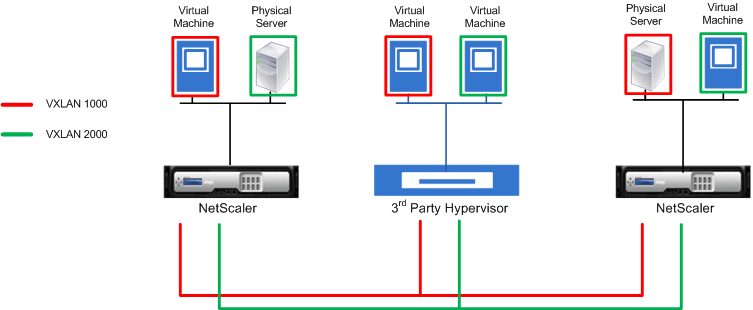
VXLAN セグメントは、VXLAN トンネルエンドポイント(VTEP)間に作成されます。VTEP は VXLAN プロトコルをサポートし、VXLAN カプセル化およびカプセル化解除を実行します。VXLAN セグメントは、2 つの VTEP 間のトンネルと考えることができます。この場合、1 つの VTEP は UDP ヘッダーと IP ヘッダーを持つレイヤ 2 フレームをカプセル化し、トンネルを介して送信します。もう一方の VTEP は、パケットを受信してカプセル化を解除して、レイヤ 2 フレームを取得します。Citrix ADCは、VTEPの一例です。その他の例としては、サードパーティ製のハイパーバイザ、VXLAN 対応の仮想マシン、および VXLAN 対応スイッチがあります。
次の図は、VXLAN トンネルを介して接続された仮想マシンと物理サーバを示しています。
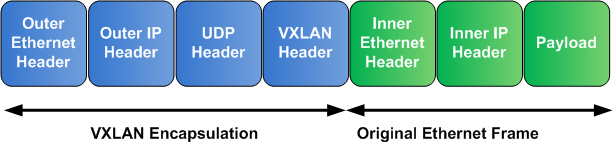
次の図は、VXLAN パケットの形式を示しています。
Citrix ADC上のVXLANは、ブロードキャスト、マルチキャスト、および未知のユニキャストフレームの送信にレイヤー2メカニズムを使用します。VXLAN は、これらの L2 フレームを送信するために、次のモードをサポートしています。
-
ユニキャストモード:このモードでは、Citrix ADCでVXLANを構成する際に、VTEPのIPアドレスを指定します。Citrix ADCは、ブロードキャスト、マルチキャスト、および未知のユニキャストフレームをレイヤー3経由でこのVXLANのすべてのVTEPに送信します。
-
マルチキャストモード:このモードでは、Citrix ADCでVXLANを設定する際に、マルチキャストグループのIPアドレスを指定します。Citrix ADCは、インターネットグループ管理プロトコル(IGMP)プロトコルをサポートしていません。Citrix ADCは、共通のマルチキャストグループIPアドレスを共有するマルチキャストグループに参加するためにアップストリームルーターに依存します。Citrix ADCは、ブロードキャスト、マルチキャスト、および未知のユニキャストフレームをレイヤー3経由でこのVXLANのマルチキャストグループIPアドレスに送信します。
レイヤー2ブリッジテーブルと同様に、Citrix ADCは、受信したVXLANパケットの内部ヘッダーと外部ヘッダーに基づいてVXLANマッピングテーブルを維持します。このテーブルは、リモートホストの MAC アドレスを特定の VXLAN の VTEP IP アドレスにマッピングします。Citrix ADCは、VXLANマッピングテーブルを使用して、レイヤー2フレームの宛先MACアドレスを検索します。このMACアドレスのエントリがVXLANテーブルに存在する場合、Citrix ADCは、VXLANプロトコルを使用して、レイヤー3上のレイヤー2フレームを、VXLANのマッピングエントリで指定されたマッピングされたVTEP IPアドレスに送信します。
VXLANはVLANと同様に機能するため、VLANを分類パラメータとしてサポートするCitrix ADC機能のほとんどはVXLANをサポートしています。これらの機能には、VXLAN VNI を指定するオプションの VXLAN パラメータ設定が含まれます。
高可用性(HA)構成では、VXLAN 構成がセカンダリノードに伝播または同期されます。
VXLAN の使用例:データセンター間の負荷分散
Citrix ADC の VXLAN 機能を理解するために、サンプルコーポレーションが www.example.com のサイトをホストする例を考えてみます。アプリケーションの可用性を確保するため、サイトは S0、S1、S2 の 3 つのサーバーでホストされます。Citrix ADC NS-ADC上の負荷分散仮想サーバーLBVSを使用して、これらのサーバーの負荷分散を行います。S0、S1、および S2 は、それぞれデータセンターの DC0、DC1、および DC2 に存在します。DC0では、サーバS0がNS-ADCに接続されています。
S0は物理サーバであり、S1とS2は仮想マシン(VM)です。S1 は、データセンター DC1 の仮想化ホストデバイス Dev-VTEP-1 で実行され、S2 は DC2 のホストデバイス Dev-VTEP-2 で実行されます。NS-ADC、開発VTEP-1、および開発VTEP-2は、VXLANプロトコルをサポートしています。
S0、S1、および S2 は、同じプライベートサブネット 192.0.1.0/24 の一部です。S0、S1、S2 は共通のブロードキャストドメインの一部であり、VXLAN 9000 は NS-ADC、Dev-VTEP-1、およびDev-VTEP-2 上で設定されます。サーバS1とS2は、それぞれ開発-VTEP-1と開発-VTEP-2上のVXLAN9000の一部で構成されています。
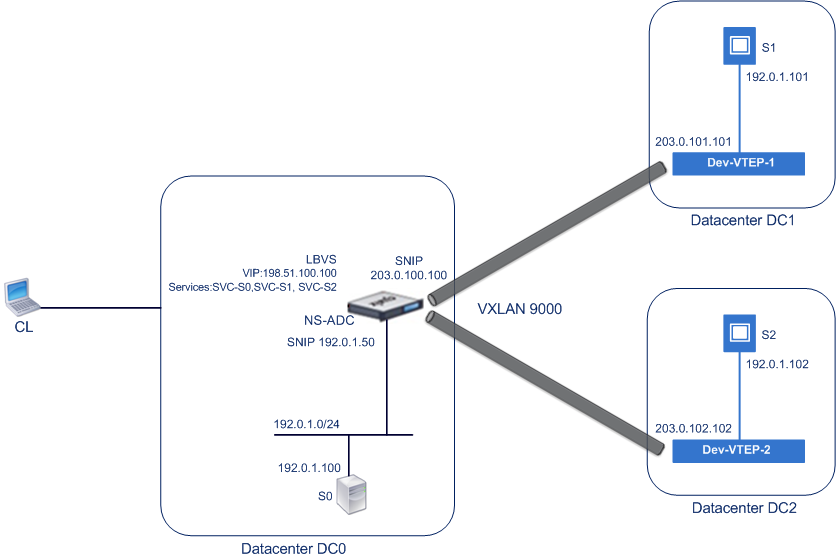
次の表に、この例で使用される設定を示します。 VXLAN 設定。
NS-ADC 上のサービス SVC-S0、SVC-S1、および SVC-S2 は、S0、S1、および S2 を表します。これらのサービスが構成されるとすぐに、NS-ADC は S0、S1、および S2 に対する ARP 要求をブロードキャストして IP-to-MAC マッピングを解決します。これらの ARP 要求は、VXLAN 9000 を介してデベロッパー VTEP-1 およびデベロッパー VTEP-2 に送信されます。
次に、S2 の ARP 要求を解決するためのトラフィックフローを示します。
-
NS-ADCは、S2のARP要求をブロードキャストして、IP/MACマッピングを解決します。このパケットには、次のものがあります。
-
送信元 IP アドレス = サーバに対する SNIP サブネット IP アドレス (192.0.1.50)
-
送信元 MAC アドレス = パケットの送信元 NS-ADC のインターフェイスの MAC アドレス = NS-MAC-1
-
-
NS-ADC は、パケットを次のヘッダーでカプセル化することによって、VXLAN 9000 経由で送信する ARP パケットを準備します。
-
ID(VNI)が9000のVXLANヘッダー
-
標準 UDP ヘッダー、UDP チェックサムを 0×0000 に設定し、宛先ポートを 4789 に設定します。
-
-
NS-ADCは、生成されたカプセル化されたパケットをVXLAN-9000上の開発VTEP-1と開発VTEP-2に送信します。カプセル化されたパケットには、次のものがあります。
-
送信元 IP アドレス = SNIP-VTEP-0 (203.0.100.100)。
-
-
Dev-VTEP-2 は UDP パケットを受信し、UDP ヘッダーをカプセル化解除します。このヘッダーから Dev-VTEP-2 は、パケットが VXLAN 関連パケットであることを学習します。次に、Dev-VTEP-2 は VXLAN ヘッダーのカプセル化を解除し、パケットの VXLAN ID を学習します。結果のパケットは S2 の ARP 要求パケットです。これはステップ 1 と同じです。
-
VXLAN パケットの内部ヘッダーと外部ヘッダーから、VXLAN9000 の MAC アドレス(NS-MAC-1)とSNIP-VTEP-0(203.0.100.100)のマッピングを示すVXLAN マッピングテーブルにエントリを作成します。
-
開発-VTEP-2 は ARP パケットを S2 に送信します。S2 の応答パケットは開発-VTEP-2 に到達します。Dev-VTEP-2 は VXLAN マッピングテーブル内で検索を実行し、宛先 MAC アドレス NS-MAC-1 の一致を取得します。このリリースでは、NS-MAC-1 が VXLAN 9000 経由でSNIP-VTEP-0(203.0.100.100)を介して到達可能であることを認識しています。
-
S2 は MAC アドレス(MAC-S2)で応答します。ARP 応答パケットには、次のものがあります。
-
宛先 IP アドレス = サーバに対する SNIP サブネット IP アドレス (192.0.1.50)
-
宛先MACアドレス = NS-MAC-1
-
-
S2 の応答パケットは開発-VTEP-2 に到達します。Dev-VTEP-2 は VXLAN マッピングテーブル内で検索を実行し、宛先 MAC アドレス NS-MAC-1 の一致を取得します。このリリースでは、NS-MAC-1 が VXLAN 9000 経由でSNIP-VTEP-0(203.0.100.100)を介して到達可能であることを認識しています。デベロッパー VTEP-2 は、ARP 応答を VXLAN ヘッダーと UDP ヘッダーでカプセル化し、その結果パケットを NS-ADC の SNIP-VTEP-0(203.0.100.100)に送信します。
-
NS-ADC は、パケットを受信すると、VXLAN および UDP ヘッダーを削除してパケットのカプセル化を解除します。結果のパケットは S2 の ARP 応答です。NS-ADCは、それがS2のMACアドレスのためのVXLANマッピングテーブルを更新します (MAC-S2) 開発VTEP-2のIPアドレス (203.0.102.102) VXLAN9000. NS-ADCはまた、S2のMACアドレス(MAC-S2)でS2のIPアドレス(192.0.1.102)のARPテーブルを更新します。
この例では、仮想サーバー LBVS をロードバランシングするためのトラフィックフローを次に示します。
-
クライアント CL は NS-ADC の LBVS に要求パケットを送信します。要求パケットには次のものがあります。
-
送信元 IP アドレス = クライアント CL の IP アドレス (198.51.100.90)
-
宛先 IP アドレス = LBVS の IP アドレス (VIP) = 198.51.110.100
-
-
NS-ADC の LBVS は要求パケットを受信し、ロードバランシングアルゴリズムはデータセンター DC2 のサーバ S2 を選択します。
-
NS-ADC は要求パケットを処理し、宛先 IP アドレスを S2 の IP アドレスに変更し、送信元 IP アドレスを NS-ADC で設定されたサブネット IP(SNIP)アドレスのいずれかに変更します。要求パケットには次のものがあります。
-
送信元 IP アドレス = NS-ADC 上のサブネット IP アドレス = サーバに対するSNIP(192.0.1.50)
-
宛先 IP アドレス = S2 の IP アドレス (192.0.1.102)
-
-
NS-ADC は、ブリッジテーブル内で S2 の VXLAN マッピングエントリを検出します。このエントリは、S2 が VXLAN 9000 経由でデベロッパー VTEP-2 を介して到達可能であることを示しています。
-
NS-ADC は、パケットを次のヘッダーでカプセル化することによって、VXLAN 9000 経由で送信するパケットを準備します。
-
ID(VNI)が9000のVXLANヘッダー
-
標準 UDP ヘッダー、UDP チェックサムを 0×0000 に設定し、宛先ポートを 4789 に設定します。
-
-
NS-ADCは、生成されたカプセル化されたパケットをDev-VTEP-2に送信します。要求パケットには次のものがあります。
-
送信元 IP アドレス = SNIP アドレス = SNIP アドレス-VTEP-0 (203.0.100.100)
-
宛先 IP アドレス = デベロッパー VTEP-2 の IP アドレス (203.0.102.102)
-
-
Dev-VTEP-2 は UDP パケットを受信し、UDP ヘッダーをカプセル化解除します。このヘッダーから Dev-VTEP-2 は、パケットが VXLAN 関連パケットであることを学習します。次に、Dev-VTEP-2 は VXLAN ヘッダーのカプセル化を解除し、パケットの VXLAN ID を学習します。結果のパケットは、手順 3 と同じパケットです。
-
その後、Dev-VTEP-2 はパケットを S2 に転送します。
-
S2は要求パケットを処理し、NS-ADCのSNIPアドレスに応答を送信します。応答パケットには次のものがあります。
-
送信元 IP アドレス = S2 の IP アドレス (192.0.1.102)
-
宛先IPアドレス = NS-ADC上のサブネットIPアドレス = サーバに対するSNIP(192.0.1.50)
-
-
Dev-VTEP-2 は、NS-ADC がステップ 4 および 5 で要求パケットをカプセル化するのと同じ方法で、応答パケットをカプセル化します。その後、Dev-VTEP-2は、カプセル化されたUDPパケットをNS-ADCのサーバ向けSNIPアドレス(192.0.1.50)に送信します。
-
NS-ADC は、カプセル化された UDP パケットを受信すると、ステップ 7 で Dev-VTEP-2 がパケットをカプセル化解除するのと同じ方法で UDP ヘッダーと VXLAN ヘッダーを削除してパケットのカプセル化を解除します。結果のパケットは、ステップ 9 と同じ応答パケットです。
-
次に、NS-ADCはセッションテーブルを使用して仮想サーバーLBVSをロードバランシングし、応答パケットをクライアントCLに転送します。応答パケットには次のものがあります。
-
送信元 IP アドレス = クライアント CL の IP アドレス (198.51.100.90)
-
宛先 IP アドレス = LBVS の IP アドレス (VIP) (198.51.110.100)
-
VXLAN の設定で考慮すべきポイント
Citrix ADCでVXLANを構成する前に、次の点を考慮してください。
-
Citrix ADCでは、最大2048のVXLANを構成できます。
-
VXLAN は、クラスタではサポートされません。
-
リンクローカル IPv6 アドレスは、各 VXLAN に対して設定できません。
-
Citrix ADCは、マルチキャストグループを形成するためのインターネットグループ管理プロトコル(IGMP)プロトコルをサポートしていません。Citrix ADCは、アップストリームルーターのIGMPプロトコルを使用して、共通のマルチキャストグループIPアドレスを共有するマルチキャストグループに参加します。VXLAN ブリッジテーブルエントリの作成時にマルチキャストグループ IP アドレスを指定できますが、マルチキャストグループはアップストリームルータで設定する必要があります。Citrix ADCは、ブロードキャスト、マルチキャスト、および未知のユニキャストフレームをレイヤー3経由でこのVXLANのマルチキャストグループIPアドレスに送信します。次に、アップストリームルータは、マルチキャストグループの一部であるすべての VTEP にパケットを転送します。
-
VXLAN カプセル化により、各パケットに 50 バイトのオーバーヘッドが追加されます。外部イーサネットヘッダー(14)+ UDP ヘッダー(8)+ IP ヘッダー(20)+ VXLAN ヘッダー(8)= 50 バイトフラグメンテーションとパフォーマンスの低下を回避するには、VXLAN パケットの 50 バイトのオーバーヘッドを処理するために、VXLAN VTEP デバイスを含む VXLAN パスウェイ内のすべてのネットワークデバイスの MTU 設定を調整する必要があります。重要:ジャンボフレームは、Citrix ADC VPX仮想アプライアンス、Citrix ADC SDXアプライアンス、およびCitrix ADC MPX 15000/17000アプライアンスではサポートされていません。これらのアプライアンスは、わずか 1500 バイトの MTU サイズをサポートしており、VXLAN パケットの 50 バイトのオーバーヘッドを処理するように調整することはできません。これらのアプライアンスの 1 つが VXLAN 経路内にあるか、VXLAN VTEP デバイスとして機能している場合、VXLAN トラフィックが断片化したり、パフォーマンスが低下したりすることがあります。
-
Citrix ADC SDXアプライアンスでは、VXLANパケットに対してVLANフィルタリングが機能しません。
-
VXLAN では MTU 値を設定できません。
-
インターフェイスを VXLAN にバインドすることはできません。
構成の手順
Citrix ADCアプライアンス上でVXLANを構成するには、次の作業を行います。
-
VXLAN エンティティを追加します。正の整数で一意に識別される VXLAN エンティティを作成します。これは VXLAN ネットワーク識別子 (VNI) とも呼ばれます。この手順では、VXLAN プロトコルが実行されているリモート VTEP の宛先 UDP ポートを指定することもできます。デフォルトでは、VXLAN エンティティの宛先 UDP ポートパラメータは 4789 に設定されています。この UDP ポート設定は、この VXLAN のすべてのリモート VTEP の設定と一致する必要があります。VLAN をこの VXLAN にバインドすることもできます。バインドされたすべての VLAN のトラフィック(ブロードキャスト、マルチキャスト、不明なユニキャストを含む)は、この VXLAN 上で許可されます。VXLANにバインドされたVLANがない場合、Citrix ADCは、このVXLAN上の他のVXLANの一部ではないすべてのVLANのトラフィックを許可します。
-
ローカル VTEP IP アドレスと VXLAN エンティティ にバインドします。設定済みの SNIP アドレスの 1 つを VXLAN にバインドし、発信 VXLAN パケットを送信します。
-
ブリッジ可能なエントリを追加します。作成する VXLAN の VXLAN の ID とリモート VTEP IP アドレスを指定するブリッジ可能なエントリを追加します。
-
(任意)設定された VXLAN に異なるフィーチャエンティティをバインドします。VXLANはVLANと同様に機能しますが、VLANを分類パラメータとしてサポートするCitrix ADC機能のほとんどは、VXLANもサポートしています。これらの機能には、VXLAN VNI を指定するオプションの VXLAN パラメータ設定が含まれます。
-
(任意)VXLAN マッピングテーブルを表示します。VXLAN マッピングテーブルを表示します。このテーブルには、特定の VXLAN の VTEP IP アドレスへのリモートホストの MAC アドレスのマッピングエントリが含まれます。つまり、VXLAN マッピングでは、ホストが特定の VXLAN 上の VTEP を介して到達可能であることを示します。Citrix ADCはVXLANマッピングを学習し、受信したVXLANパケットからマッピングテーブルを更新します。Citrix ADCは、VXLANマッピングテーブルを使用して、レイヤー2フレームの宛先MACアドレスを検索します。このMACアドレスのエントリがVXLANテーブルに存在する場合、Citrix ADCは、VXLANプロトコルを使用して、レイヤー3上のレイヤー2フレームを、VXLANのマッピングエントリで指定されたマッピングされたVTEP IPアドレスに送信します。
CLI のプロシージャ
CLI を使用して VXLAN エンティティを追加するには、次の手順を実行します。
コマンドプロンプトで、次のように入力します。
-
vxlan を追加する \<id>
-
vxlan を表示する\<id>
CLI を使用してローカル VTEP IP アドレスを VXLAN にバインドするには、次の手順を実行します。
コマンドプロンプトで、次のように入力します。
-
bind vxlan \<id> -SrcIP \<IPaddress>
-
show vxlan \<id>
CLI を使用してブリッジ可能なを追加するには、次の手順を実行します。
コマンドプロンプトで、次のように入力します。
-
マック -bridgetableを追加 < macaddress>-vxlan < ID>-vtep < IPアドレス>
-
show bridgetable
コマンドラインを使用して VXLAN 転送テーブルを表示するには、次の手順を実行します。
コマンドプロンプトで入力します。
-
show bridgetable
GUIのプロシージャ
GUIを使用してVXLANエンティティを追加し、ローカルVTEPIPアドレスをバインドするには:
System > Network > VXLANsに移動して新しいVXLANエンティティを追加するか、既存のVXLANエンティティを変更します。
GUI を使用してブリッジ可能なを追加するには、次の手順を実行します。
\[システム\] > \[ネットワーク\] > \[ブリッジテーブル\] に移動し、VXLAN ブリッジテーブルエントリを追加または変更するときに、次のパラメータを設定します。
-
MAC
-
VTEP
-
VXLAN ID
GUI を使用して VXLAN 転送テーブルを表示するには、次の手順を実行します。
\[システム\] > \[ネットワーク\]> \[ブリッジテーブル\] に移動します。
Example
 > add vxlan 9000
 Done
 > bind vxlan 9000 -srcIP 203.0.100.100

 Done
 > add bridgetable -mac 00:00:00:00:00:00 -vxlan 9000 -vtep 203.0.101.101

 Done
 > add bridgetable -mac 00:00:00:00:00:00 -vxlan 9000 -vtep 203.0.102.102

 Done
VXLAN での IPv6 ダイナミックルーティングプロトコルのサポート
Citrix ADCアプライアンスは、VXLAN用のIPv6動的ルーティングプロトコルをサポートしています。VTYSH コマンドラインから VXLAN 上でさまざまな IPv6 ダイナミックルーティングプロトコル(OSPFv3、RIPng、BGP など)を設定できます。VXLAN 上で IPv6 ダイナミックルーティングプロトコルを有効または無効にするために、オプションの IPv6 ダイナミックルーティングプロトコルが VXLAN コマンドセットに追加されました。VXLAN で IPv6 ダイナミックルーティングプロトコルを有効にした後、VTYSH コマンドラインを使用して VXLAN 上で IPv6 ダイナミックルーティングプロトコルに関連するプロセスを開始する必要があります。
CLI を使用して VXLAN で IPv6 ダイナミックルーティングプロトコルを有効にするには、次の手順を実行します。
-
show vxlan
In the following sample configuration, VXLAN-9000 is created and has IPv6 dynamic routing protocols enabled on it. Then, using the VTYSH command line, process for the IPv6 OSPF protocol is started on the VXLAN.

 > add vxlan 9000 -ipv6DynamicRouting ENABLED

 Done
 > bind vxlan 9000 -srcIP 203.0.100.100

 Done
 > add bridgetable -mac 00:00:00:00:00:00 -vxlan 9000 -vtep 203.0.101.101

 Done
 > VTYSH
 NS# configure terminal
 NS(config)# ns IPv6-routing
 NS(config)# interface VXLAN-9000
 NS(config-if)# ipv6 router OSPF area 3
VXLAN-VLAN マップを使用した複数の企業からクラウドへの VLAN の拡張
CloudBridge Connectorトンネルは、エンタープライズの VLAN をクラウドに拡張するために使用されます。複数の企業から拡張された VLAN は、重複する VLAN ID を持つことができます。各企業の VLAN をクラウド内の一意の VXLAN にマッピングすることで、各企業の VLAN を分離できます。クラウド内のCloudBridgeコネクタエンドポイントであるCitrix ADCアプライアンスでは、企業のVLANをクラウド内の一意のVXLANにリンクするVXLAN-VLANマップを構成できます。VXLAN は、CloudBridge Connectorから同じ VXLAN に企業の複数の VLAN を拡張するための VLAN タグ付けをサポートします。
複数の企業の VLAN をクラウドに拡張するには、次のタスクを実行します。
-
VXLAN VLAN マップを作成します。
-
クラウド上のCitrix ADCアプライアンス上のネットワークブリッジベースまたはPBRベースのCloudBridge Connectorトンネル構成にVXLAN-VLANマップをバインドします。
-
(任意)VXLAN 構成で VLAN タグ付けを有効にします。
CLI のプロシージャ
CLI を使用して VXLAN VLAN マップを追加するには、次の手順を実行します。
-
add vxlanVlanMap \<name>
-
show vxlanVlanMap \<name>
CLI を使用して VXLAN および VLAN を VXLAN VLAN マップにバインドするには、次の手順を実行します。
-
show vxlanVlanMap \<name>
CLI を使用して VXLAN-VLAN マップをネットワークブリッジベースの CloudBridge Connectorトンネルにバインドするには、次の手順を実行します。
コマンドプロンプトで、次のいずれかのコマンドセットを入力します。
新しいネットワークブリッジを追加する場合:
-
show netbridge \<name>
既存のネットワークブリッジを再構成する場合:
-
show netbridge \<name>
CLI を使用して VXLAN-VLAN マップを PBR ベースの CloudBridge Connectorトンネルにバインドするには、次の手順を実行します。
コマンドプロンプトで、次のいずれかのコマンドセットを入力します。
新しい PBR を追加する場合:
-
show pbr \<name>
既存の PBR を再設定する場合:
-
show pbr \<name>
CLI を使用して VXLAN に関連するパケットに VLAN タグを含めるには、次の手順を実行します。
コマンドプロンプトで、次のいずれかのコマンドセットを入力します。
新しいVXLANを追加する場合:
-
add vxlan \<vnid> -vlanTag (ENABLED \| DISABLED)
-
show vxlan \<vnid>
既存の VXLAN を再設定する場合:
-
set vxlan \<vnid> -vlanTag (ENABLED \| DISABLED)
-
show vxlan \<vnid>
GUIのプロシージャ
GUI を使用して VXLAN VLAN マップを追加するには、次の手順を実行します。
\[システム\] > \[ネットワーク\] > \[VXLAN VLAN マップ\] に移動し、VXLAN VLAN マップを追加します。
GUI を使用して VXLAN-VLAN マップをネットブリッジベースの CloudBridge Connectorトンネルにバインドするには、次の手順を実行します。
\[システム\] > \[CloudBridge Connector\] > \[ネットワークブリッジ\] に移動し、 \[VX LAN VLAN\] ドロップダウンリストから VXLAN-VLAN マップを選択し、新しいネットワークブリッジを追加するか、既存のネットワークブリッジを再設定します。
GUI を使用して VXLAN-VLAN マップを PBR ベースの CloudBridge Connectorトンネルにバインドするには、次の手順を実行します。
\[システム\] > \[ネットワーク\] > \[PBR\] に移動し、\[ポリシーベースルーティング (PBR)\] タブで \[**VXLAN VLAN\] ドロップダウンリストから VXLAN-**VLAN マップ を選択し、新しい PBR を追加するか、既存の PBR を再設定します。
GUI を使用して VXLAN に関連するパケットに VLAN タグを含めるには、次の手順を実行します。
\[システム\] > \[ネットワーク\] > \[VXLAN\] に移動し、新しい VXLAN を追加するときに 内部 VLAN タグ付け を有効化するか、既存の VXLAN を再構成します。
> add vxlanVlanMap VXLANVLAN-DC1

 Done

 > bind vxlanvlanmap VXLANVLAN-DC1 -vxlan 3000 -vlan 3

 Done

 > bind vxlanvlanmap VXLANVLAN-DC1 -vxlan 3500 -vlan 4

 Done

 >add vxlanVlanMap VXLANVLAN-DC2

 Done

 > bind vxlanvlanmap VXLANVLAN-DC1 -vxlan 8000 -vlan 3 4

 Done

 > set pbr PBR-CBC-DC-1-CLOUD ALLOW  -ipTunnel  CBC-DC-1-CLOUD -vxlanVlanMap VXLANVLAN-DC1

 Done

 > set pbr PBR-CBC-DC-2-CLOUD ALLOW  -ipTunnel  CBC-DC-2-CLOUD -vxlanVlanMap VXLANVLAN-DC2

 Done