
ユースケース10:侵入検知システムサーバーの負荷分散
Citrix ADCアプライアンスが侵入検知システム(IDS)サーバーの負荷分散をサポートできるようにするには、IDSサーバーとクライアントをポートミラーリングが有効になっているスイッチを介して接続する必要があります。クライアントはサーバーに要求を送信します。スイッチではポートミラーリングが有効になっているため、要求パケットはCitrix ADCアプライアンスの仮想サーバーポートにコピーまたは送信されます。次に、アプライアンスは、次の図に示すように、設定された負荷分散方法を使用して IDS サーバーを選択します。
図1:ロードバランシングされた IDS サーバのトポロジ

注:現在、アプライアンスはパッシブ IDS デバイスのロードバランシングのみをサポートしています。
上の図に示すように、IDS ロードバランシング設定は次のように機能します。
-
クライアントの要求は IDS サーバに送信され、ミラーリングポートが有効になっているスイッチがこれらのパケットを IDS サーバに転送します。送信元 IP アドレスはクライアントの IP アドレスで、宛先 IP アドレスはサーバの IP アドレスです。送信元 MAC アドレスはルータの MAC アドレスで、宛先 MAC アドレスはサーバの MAC アドレスです。
-
スイッチを通過するトラフィックは、アプライアンスにミラーリングされます。アプライアンスは、レイヤ 3 情報(送信元 IP アドレスと宛先 IP アドレス)を使用して、送信元 IP アドレスまたは宛先 IP アドレスを変更せずに、選択した IDS サーバにパケットを転送します。送信元 MAC アドレスと宛先 MAC アドレスを、選択した IDS サーバの MAC アドレスに変更します。
注:IDS サーバーの負荷分散を行う場合、SRCIPHASH、DESTIPHASH、または SRCIPDESTIPHASH のロードバランシング方法を設定できます。クライアントからアプライアンス上のサービスに流れるパケットは単一の IDS サーバーに送信する必要があるため、SRCIPDESTIPHASH 方式が推奨されます。
サービス任意-1、サービス任意-2、およびサービス任意-3が作成され、VServer-LB-1にバインドされているとします。仮想サーバーはサービスの負荷を分散します。次の表は、アプライアンスに設定されているエンティティの名前と値を示しています。
| エンティティタイプ | 名前 | IPアドレス | ポート | プロトコル |
|---|---|---|---|---|
| 仮想サーバー | Vserver-LB-1 | * | * | ANY |
| Services | Service-ANY-1 | 10.102.29.101 | * | ANY |
| Service-ANY-2 | 10.102.29.102 | * | ANY | |
| Service-ANY-3 | 10.102.29.103 | * | ANY | |
| モニター | Ping | なし | なし | なし |
注:IDS ロードバランシングの設定には、インラインモードまたはワンアームモードを使用できます。
次の図は、アプライアンスに設定する負荷分散エンティティとパラメーターの値を示しています。
図2:ロードバランシング IDS サーバのエンティティモデル
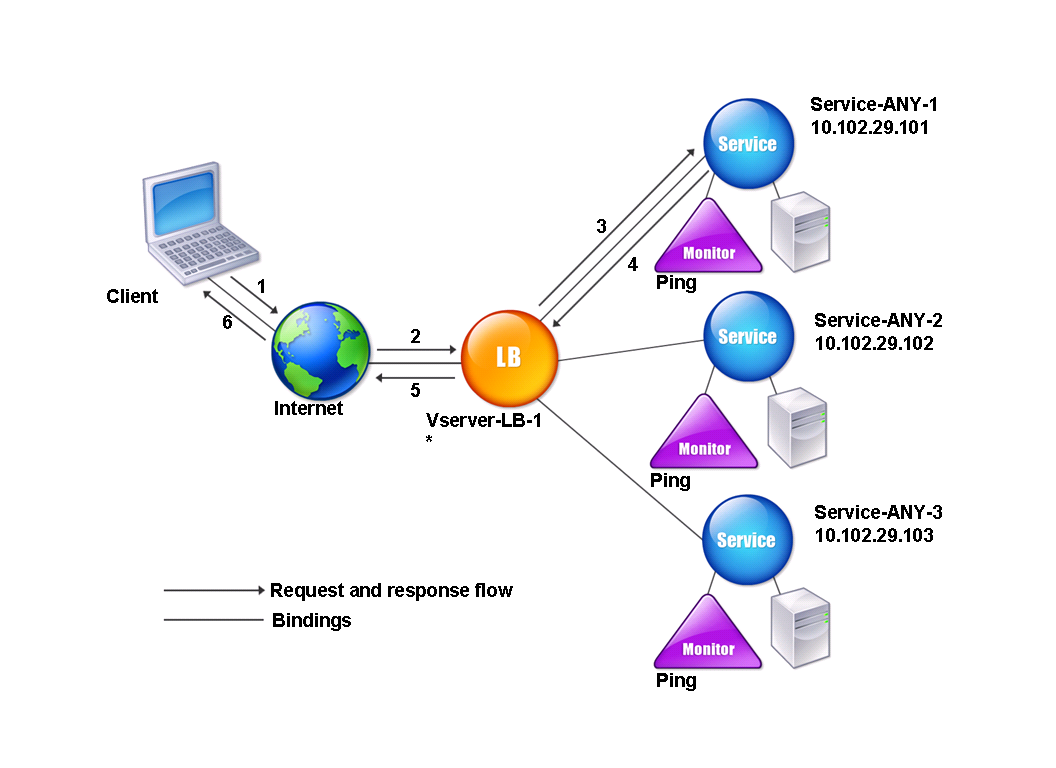
IDS ロードバランシング設定を設定するには、最初に MAC ベースの転送を有効にする必要があります。アプライアンスのレイヤ 2 モードとレイヤ 3 モードも無効にします。
Related information
コマンドラインインターフェイスを使用して MAC ベースの転送を有効にするには
コマンドプロンプトで入力します。
enable ns mode <ConfigureMode>
例:
enable ns mode MAC
設定ユーティリティを使用して MAC ベースの転送を有効にするには
次に、基本的な負荷分散設定を構成するには、「基本負荷分散の設定」を参照してください。
基本的なロードバランシング設定を設定したら、サポートされているロードバランシング方式(セッションレス仮想サーバ上の SRCIPDESTIP Hash 方式など)を設定し、MAC モードを有効にして IDS 用にカスタマイズする必要があります。アプライアンスは接続の状態を維持せず、パケットを処理せずに IDS サーバーに転送するだけです。仮想サーバが MAC モードであるため、宛先 IP アドレスとポートは変更されません。
コマンドラインインターフェイスを使用してセッションレス仮想サーバーの負荷分散方式とリダイレクトモードを構成するには
コマンドプロンプトで入力します。
set lb vserver <vServerName> -lbMethod <LBMethodOption> -m <RedirectionMode> -sessionless <Value>
例:
set lb vserver Vserver-LB-1 -lbMethod SourceIPDestIPHash -m MAC -sessionless enabled
注
-m MAC オプションが有効になっている仮想サーバーにバインドされているサービスの場合は、非ユーザーモニターをバインドする必要があります。
構成ユーティリティを使用してセッションレス仮想サーバーの負荷分散方式とリダイレクトモードを構成するには
コマンドラインインターフェイスを使用して送信元 IP アドレスを使用するようにサービスを設定するには
コマンドプロンプトで入力します。
set service <ServiceName> -usip <Value>
例:
set service Service-ANY-1 -usip yes
構成ユーティリティを使用して送信元 IP アドレスを使用するようにサービスを設定するには
USIP を正しく機能させるには、グローバルに設定する必要があります。USIP をグローバルに設定する方法の詳細については、「 IP アドレッシング」を参照してください。