Listes de contrôle d'accès
Les listes de contrôle d'accès (ACL) filtrent le trafic IP et sécurisent votre réseau contre les accès non autorisés. Une liste ACL est un ensemble de conditions que Citrix ADC évalue pour déterminer s'il faut autoriser l'accès. Par exemple, le service des finances ne veut probablement pas autoriser l'accès à ses ressources par d'autres services, tels que les ressources humaines et la documentation, et ces services veulent restreindre l'accès à leurs données.
Lorsque Citrix ADC reçoit un paquet de données, il compare les informations contenues dans le paquet de données avec les conditions spécifiées dans l'ACL et autorise ou refuse l'accès. L'administrateur de l'organisation peut configurer les ACL pour qu'elles fonctionnent dans les modes de traitement suivants :
-
ALLOW : traite le paquet.
-
BRIDGE : relie le paquet à la destination sans le traiter. Le paquet est directement envoyé par le transfert de couche 2 et de couche 3.
-
DENY : abandonne le paquet.
Les règles ACL constituent le premier niveau de défense sur Citrix ADC.
Citrix ADC prend en charge les types d'ACL suivants :
-
Les listes ACL simples filtrent les paquets en fonction de leur adresse IP source et, éventuellement, de leur protocole, de leur port de destination ou de leur domaine de trafic. Tout paquet ayant les caractéristiques spécifiées dans la liste ACL est supprimé.
-
Les listes ACL étendues filtrent les paquets de données en fonction de divers paramètres, tels que l'adresse IP source, le port source, l'action et le protocole. Une liste ACL étendue définit les conditions qu'un paquet doit satisfaire pour que Citrix ADC traite le paquet, pont le paquet ou dépose le paquet.
Nomenclature
Dans les interfaces utilisateur Citrix ADC, les termes ACL simple et ACL étendue font référence aux listes d'accès qui traitent les paquets IPv4. Une ACL qui traite les paquets IPv6 est appelée ACL6 simple ou ACL6 étendue. Lorsque vous discutez des deux types, cette documentation les désigne parfois comme des ACL simples ou des ACL étendues.
Priorité ACL
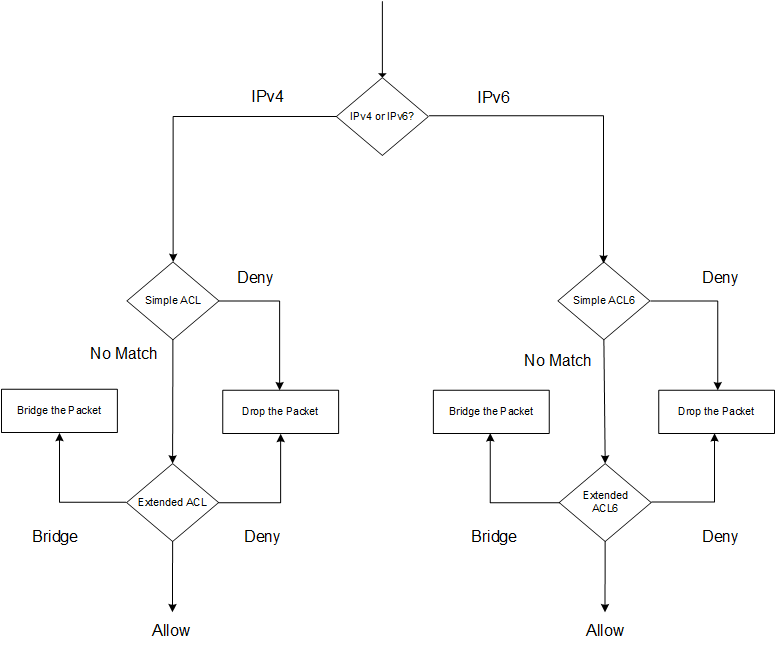
Si les ACL simples et étendues sont configurées, les paquets entrants sont comparés aux ACL simples en premier.
Citrix ADC détermine d'abord si le paquet entrant est un paquet IPv4 ou IPv6, puis compare les caractéristiques du paquet à des ACL simples ou ACL6 simples. Si une correspondance est trouvée, le paquet est supprimé. Si aucune correspondance n'est trouvée, le paquet est comparé aux ACL étendues ou aux ACL6 étendues. Si cette comparaison aboutit à une correspondance, le paquet est traité comme spécifié dans l'ACL. Le paquet peut être ponté, abandonné ou autorisé. Si aucune correspondance n'est trouvée, le paquet est autorisé.
Figure 1. Séquence de flux ACL simple et étendue