
Authentification utilisateur externe
Le service d'authentification d'une appliance NetScaler ADC peut être local ou externe. Dans l'authentification des utilisateurs externes, l'appliance utilise un serveur externe tel que LDAP, RADIUS ou TACACS+ pour authentifier l'utilisateur. Pour authentifier un utilisateur externe et lui accorder l'accès à l'appliance, vous devez appliquer une stratégie d'authentification. L'authentification système NetScaler ADC utilise des stratégies d'authentification avancées avec des expressions de stratégie avancées. Les stratégies d'authentification avancées sont également utilisées pour la gestion des utilisateurs système dans un dispositif NetScaler ADC partitionné.
Remarque
Si votre appliance utilise toujours des stratégies classiques et ses expressions, vous devez cesser de l'utiliser et migrer votre utilisation de stratégie classique vers l'infrastructure de stratégie avancée.
Une fois que vous avez créé une stratégie d'authentification, vous devez la lier à l'entité globale du système. Vous pouvez configurer un serveur d'authentification externe (par exemple, TACACS) en liant une seule stratégie d'authentification à l'entité globale du système. Vous pouvez également configurer une cascade de serveurs d'authentification en liant plusieurs stratégies à l'entité globale du système.
Remarque
Lorsqu'un utilisateur externe se connecte à l'appliance, le système génère un message d'erreur « Utilisateur n'existe pas » dans le
ns.log fichier. L'occurrence est due au fait que le système exécute la commande systemuser_systemcmdpolicy_binding pour initialiser l'interface graphique de l'utilisateur.
Related information
Authentification LDAP (en utilisant des serveurs LDAP externes)
Vous pouvez configurer l'appliance NetScaler ADC pour authentifier l'accès des utilisateurs auprès d'un ou de plusieurs serveurs LDAP. L'autorisation LDAP nécessite des noms de groupe identiques dans Active Directory, sur le serveur LDAP et sur l'appliance. Les caractères et la casse doivent également être les mêmes.
Pour plus d'informations sur les stratégies d'authentification LDAP, consultez la rubrique Stratégies d'authentification LDAP .
Par défaut, l'authentification LDAP est sécurisée à l'aide du protocole SSL/TLS. Il existe deux types de connexions LDAP sécurisées. Dans le premier type, le serveur LDAP accepte la connexion SSL/TLS sur un port distinct du port utilisé pour accepter les connexions LDAP claires. Une fois que les utilisateurs ont établi la connexion SSL/TLS, le trafic LDAP peut être envoyé via la connexion. Le second type permet à la fois des connexions LDAP non sécurisées et sécurisées, et le port unique le gère sur le serveur. Dans ce scénario, pour créer une connexion sécurisée, le client établit d'abord une connexion LDAP claire. Ensuite, la commande LDAP StartTLS est envoyée au serveur via la connexion. Si le serveur LDAP prend en charge StartTLS, la connexion est convertie en une connexion LDAP sécurisée à l'aide de TLS.
Les numéros de port des connexions LDAP sont les suivants :
-
389 pour les connexions LDAP non sécurisées
-
636 pour les connexions LDAP sécurisées
-
3268 pour les connexions LDAP non sécurisées Microsoft
-
3269 pour les connexions LDAP sécurisées Microsoft
Les connexions LDAP qui utilisent la commande StartTLS utilisent le numéro de port 389. Si les numéros de port 389 ou 3268 sont configurés sur l'appliance, celle-ci essaie d'utiliser StartTLS pour établir la connexion. Si un autre numéro de port est utilisé, les tentatives de connexion utilisent SSL/TLS. Si StartTLS ou SSL/TLS ne peuvent pas être utilisés, la connexion échoue.
Lors de la configuration du serveur LDAP, la casse des caractères alphabétiques doit correspondre à celle du serveur et de l'appliance. Si le répertoire racine du serveur LDAP est spécifié, tous les sous-répertoires sont également recherchés pour trouver l'attribut utilisateur. Dans les grands répertoires, cela peut affecter les performances. Pour cette raison, Citrix vous recommande d'utiliser une unité d'organisation spécifique.
Le tableau suivant répertorie des exemples de nom unique (DN) de base.
| serveur LDAP | DN de base |
|---|---|
| Microsoft Active Directory | DC=Citrix, DC=local |
| Novell eDirectory | DC=Citrix, DC=net |
| IBM Directory Server | cn=utilisateurs |
| Lotus Domino | OU=ville, O=Citrix, C=États-Unis |
| Sun ONE directory (anciennement iPlanet) | OU=personnes, DC=Citrix, DC=com |
Le tableau suivant répertorie des exemples de nom distinctif (DN) de liaison.
| serveur LDAP | DN de liaison |
|---|---|
| Microsoft Active Directory | CN=Administrateur, CN=Utilisateurs, DC=Citrix, DC=Local |
| Novell eDirectory | cn=admin, DC=Citrix, DC=net |
| IBM Directory Server | LDAP_DN |
| Lotus Domino | CN=Administrateur de notes, O=Citrix, C=États-Unis |
| Sun ONE directory (anciennement iPlanet) | uid=admin, OU=Administrateurs, OU=Gestion de la topologie, O=NetScaperoot |
Configuration de l'authentification utilisateur LDAP à l'aide de l'interface
Effectuez les étapes suivantes pour configurer l'authentification LDAP pour les utilisateurs externes.
Configuration de la stratégie LDAP
À l'invite de commandes, procédez comme suit :
Étape 1 : créez une action LDAP.
add authentication ldapAction <name> {-serverIP <ip_addr|ipv6_addr|*> | {-serverName <string>}} >] [-authTimeout <positive_integer>] [-ldapBase <string>] [-ldapBindDn <string>] {-ldapBindDnPassword } [-ldapLoginName <string>] [-groupAttrName <string>] [-subAttributeName <string>]
Exemple :
add authentication ldapAction ldap_act -serverIP <IP> -authTimeout 30 -ldapBase "CN=xxxxx,DC=xxxx,DC=xxx" -ldapBindDn "CN=xxxxx,CN=xxxxx,DC=xxxx,DC=xxx" -ldapBindDnPassword abcd -ldapLoginName sAMAccountName -groupattrName memberOf -subAttributeName CN
Pour la description des paramètres, reportez-vous à la rubrique Référence des commandes d'authentification et d'autorisation .
Étape 2 : Créez une stratégie LDAP classique.
add authentication ldapPolicy <name> <rule> [<reqAction>]
Exemple :
add authentication ldappolicy ldap_pol_classic ns_true ldap_act
Remarque
Vous pouvez configurer à l'aide d'une stratégie LDAP classique ou avancée, mais Citrix vous recommande d'utiliser une stratégie d'authentification avancée car les stratégies classiques sont obsolètes à partir de la version NetScaler ADC 13.0.
Étape 3 : Créer une stratégie LDAP avancée
add authentication Policy <name> <rule> [<reqAction>]
Exemple :
add authentication policy ldap_pol_advance -rule true -action ldap_act
Étape 4 : Liez la stratégie LDAP au système global
À l'invite de la ligne de commande, procédez comme suit :
bind system global <policyName> [-priority <positive_integer]
Exemple :
bind system global ldap_pol_advanced -priority 10
Configurer l'authentification des utilisateurs LDAP à l'aide de l'interface graphique NetScaler ADC
-
Accédez à Système > Authentification > Stratégies avancées > Stratégie.
-
Cliquez sur Ajouter pour créer une stratégie d'authentification de type LDAP.
-
Cliquez sur Créer et Fermer.
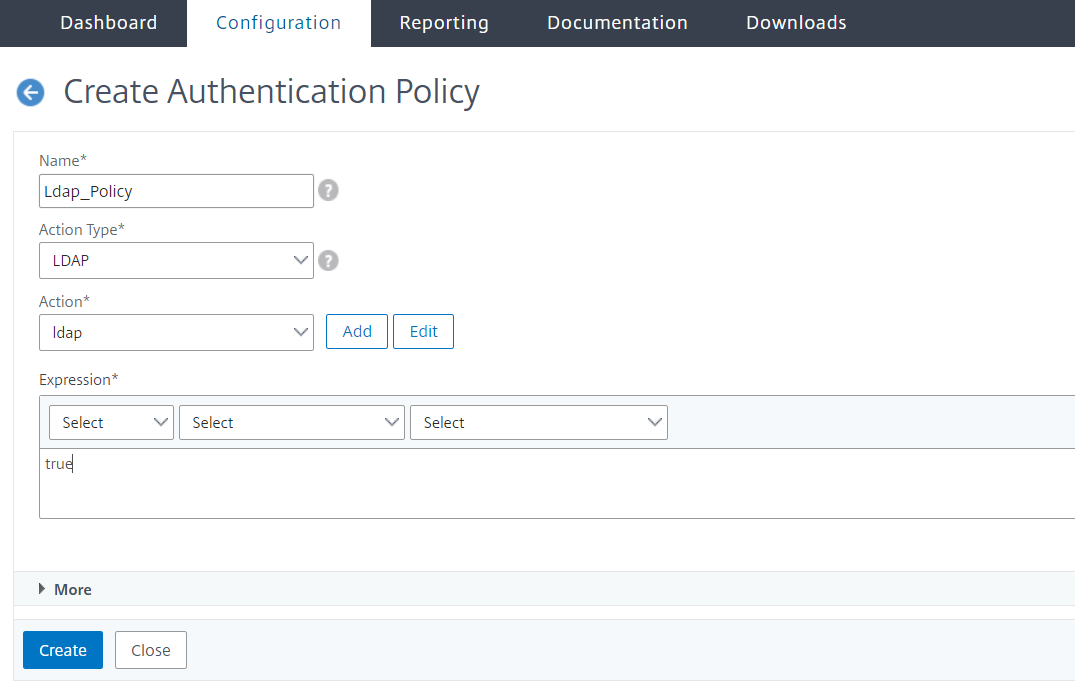
Liez une stratégie d'authentification au système global pour l'authentification LDAP à l'aide de l'interface graphique NetScaler ADC
-
Accédez à Système > Authentification > Stratégies avancées > Stratégies d'authentificationStratégie.
-
Dans le volet d'informations, cliquez sur Liaisons globales pour créer une liaison de stratégie d'authentification globale du système.
-
Cliquez sur Global Bindings.
-
Sélectionnez un profil d'authentification.
-
Sélectionnez la stratégie LDAP.
-
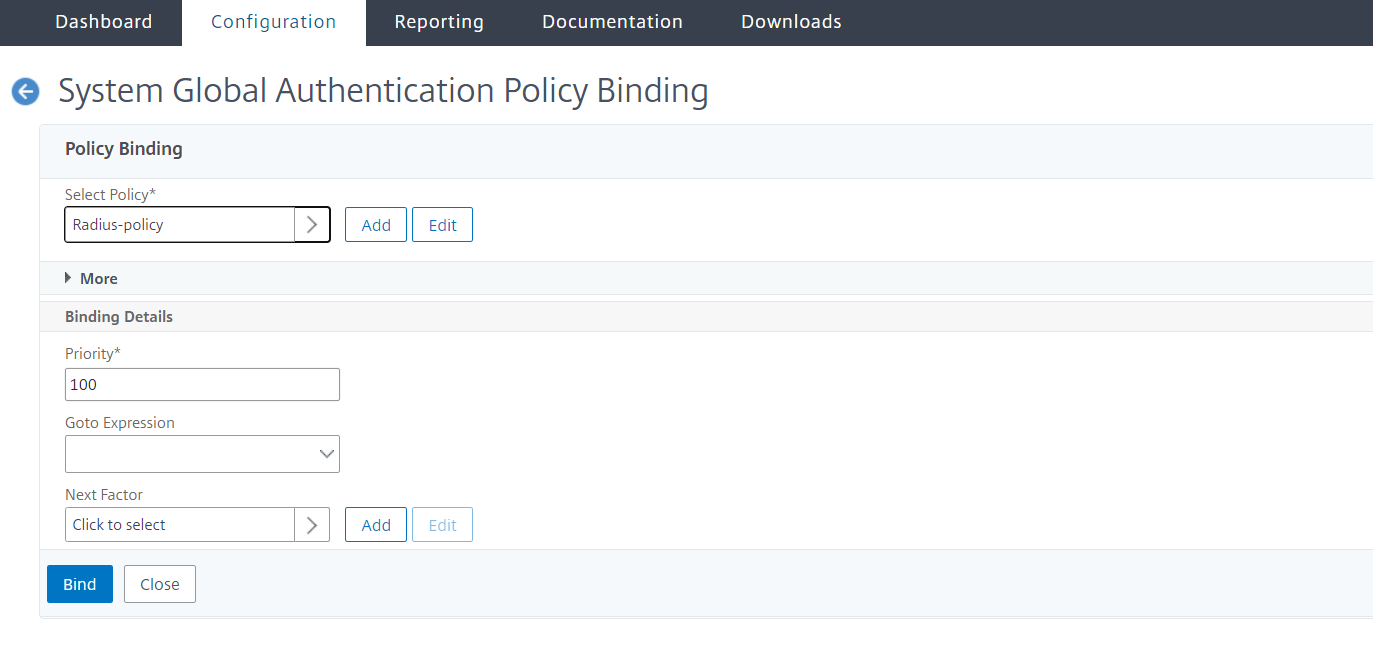
Dans la page Liaison de stratégie d'authentification globale du système, définissez les paramètres suivants :
-
Sélectionnez Stratégie.
-
Détails de la liaison
-
-
Cliquez sur Lier et Terminé.
-
Cliquez sur Global Bindings (Liaisons globales) pour confirmer la stratégie liée au système global.
Déterminer les attributs dans l'annuaire LDAP
Si vous avez besoin d'aide pour déterminer les attributs de votre annuaire LDAP, vous pouvez facilement les rechercher avec le navigateur LDAP gratuit de Softerra.
Vous pouvez télécharger le navigateur LDAP sur le site Web de Softerra LDAP Administrator à l'adresse
<http://www.ldapbrowser.com>. Une fois le navigateur installé, définissez les attributs suivants :
-
Le nom d'hôte ou l'adresse IP de votre serveur LDAP.
-
Le port de votre serveur LDAP. La valeur par défaut est 389.
-
Le champ DN de base peut être laissé vide.
-
Les informations fournies par le navigateur LDAP peuvent vous aider à déterminer le DN de base requis pour l'onglet Authentification.
-
La vérification de liaison anonyme détermine si le serveur LDAP nécessite des informations d'identification utilisateur pour que le navigateur s'y connecte. Si le serveur LDAP nécessite des informations d'identification, laissez la case à cocher désactivée.
Après avoir terminé les paramètres, le navigateur LDAP affiche le nom du profil dans le volet gauche et se connecte au serveur LDAP.
Pour plus d'informations, consultez la rubrique LDAP .
Prise en charge de l'authentification par clé pour les utilisateurs LDAP
Avec l'authentification par clé, vous pouvez désormais extraire la liste des clés publiques stockées sur l'objet utilisateur dans le serveur LDAP via SSH. L'appliance Citrix ADC pendant le processus d'authentification basée sur les rôles (RBA) doit extraire les clés SSH publiques du serveur LDAP. La clé publique récupérée, compatible avec SSH, doit vous permettre de vous connecter via la méthode RBA.
Un nouvel attribut « sshPublicKey » est introduit dans les commandes « add authentication ldapAction » et « set authentication ldapAction ». En utilisant cet attribut, vous pouvez obtenir les avantages suivants :
-
Peut stocker la clé publique récupérée, et l'action LDAP utilise cet attribut pour récupérer les informations de clé SSH à partir du serveur LDAP.
-
Peut extraire des noms d'attributs d'une taille maximale de 24 Ko.
Remarque
Le serveur d'authentification externe, tel que LDAP, est utilisé uniquement pour récupérer les informations de clé SSH. Il n'est pas utilisé à des fins d'authentification.
Voici un exemple de flux d'événements via SSH :
-
Le démon SSH envoie une demande AAA_AUTHENTICATE avec le champ de mot de passe vide au port du démon d'authentification, d'autorisation et d'audit.
-
Si LDAP est configuré pour stocker la clé publique SSH, l'authentification, l'autorisation et l'audit répondent par l'attribut « SSHPublicKey » ainsi que d'autres attributs.
-
Le démon SSH vérifie ces clés avec les clés client.
-
Le démon SSH transmet le nom d'utilisateur dans la charge utile de la requête, et l'authentification, l'autorisation et l'audit renvoient les clés spécifiques à cet utilisateur ainsi que les clés génériques.
Pour configurer l'attribut SSHPublicKey, tapez les commandes suivantes à l'invite de commandes :
-
Avec l'opération d'ajout, vous pouvez ajouter l'attribut « SSHPublicKey » lors de la configuration de la commande LDAPaction.
add authentication ldapAction <name> {-serverIP <ip_addr|ipv6_addr|*> | {-serverName <string>}} [-serverPort <port>] … [-Attribute1 <string>] … [-Attribute16 <string>][-sshPublicKey <string>][-authentication off] -
Avec l'opération set, vous pouvez configurer l'attribut « sshPublicKey » à une commande ldapAction déjà ajoutée.
set authentication ldapAction <name> [-sshPublicKey <string>][-authentication off]
Authentification RADIUS (à l'aide de serveurs RADIUS externes)
Vous pouvez configurer l'appliance NetScaler ADC pour authentifier l'accès des utilisateurs auprès d'un ou de plusieurs serveurs RADIUS. Si vous utilisez des produits RSA SecurID, SafeWord ou Gemalto Protiva, utilisez un serveur RADIUS.
Pour plus d'informations sur les stratégies d'authentification RADIUS, consultez la rubrique Stratégies d'authentification RADIUS .
Votre configuration peut nécessiter l'utilisation d'une adresse IP du serveur d'accès réseau (IP NAS) ou d'un identifiant de serveur d'accès réseau (ID NAS). Lorsque vous configurez l'appliance pour utiliser un serveur d'authentification RADIUS, suivez les directives suivantes :
-
Si vous activez l'utilisation de l'adresse IP du NAS, l'appliance envoie son adresse IP configurée au serveur RADIUS, plutôt que l'adresse IP source utilisée pour établir la connexion RADIUS.
-
Si vous configurez l'ID NAS, l'appliance envoie l'identificateur au serveur RADIUS. Si vous ne configurez pas l'ID NAS, l'appliance envoie son nom d'hôte au serveur RADIUS.
-
Lorsque l'adresse IP du NAS est activée, l'appliance ignore tout ID NAS qu'elle a utilisé pour communiquer avec le serveur RADIUS.
Configuration de l'authentification utilisateur RADIUS à l'aide de l'interface
À l'invite de commandes, procédez comme suit :
Étape 1 : créer une action RADIUS
add authentication radiusaction <name> -serverip <ip> -radkey <key> -radVendorID <id> -radattributetype <value>
Où, attribut
radVendorID RADIUS Vendor ID, utilisé pour l'extraction du groupe RADIUS. radAttributeType Type d'attribut RADIUS, utilisé pour l'extraction de groupes RADIUS.
Exemple :
add authentication radiusaction RADserver531 rad_action -serverip 1.1.1.1 -radkey key123 -radVendorID 66 -radattributetype 6
Étape 2 : créer une stratégie RADIUS classique.
add authentication radiusPolicy <name> <rule> [<reqAction>]
Exemple :
add authentication radiuspolicy radius_pol_classic ns_true radius_act
Remarque
Vous pouvez configurer à l'aide d'une stratégie RADIUS classique ou avancée. Citrix vous recommande d'utiliser la stratégie d'authentification avancée, car les stratégies classiques sont obsolètes à partir de la version NetScaler ADC 13.0.
Étape 3 : Créer une stratégie RADIUS avancée
add authentication policy <policyname> -rule true -action <radius action name>
Exemple :
add authentication policy rad_pol_advanced -rule true -action radserver531rad_action
Étape 4 : Liez la stratégie RADIUS au système global.
bind system global <policyName> -priority <positive_integer
Exemple :
bind system global radius_pol_advanced -priority 10
Configuration de l'authentification utilisateur RADIUS à l'aide de l'interface
-
Accédez à Système > Authentification > Stratégies avancées > Stratégie.
-
Cliquez sur Ajouter pour créer une stratégie d'authentification de type RADIUS.
-
Cliquez sur Créer et Fermer.
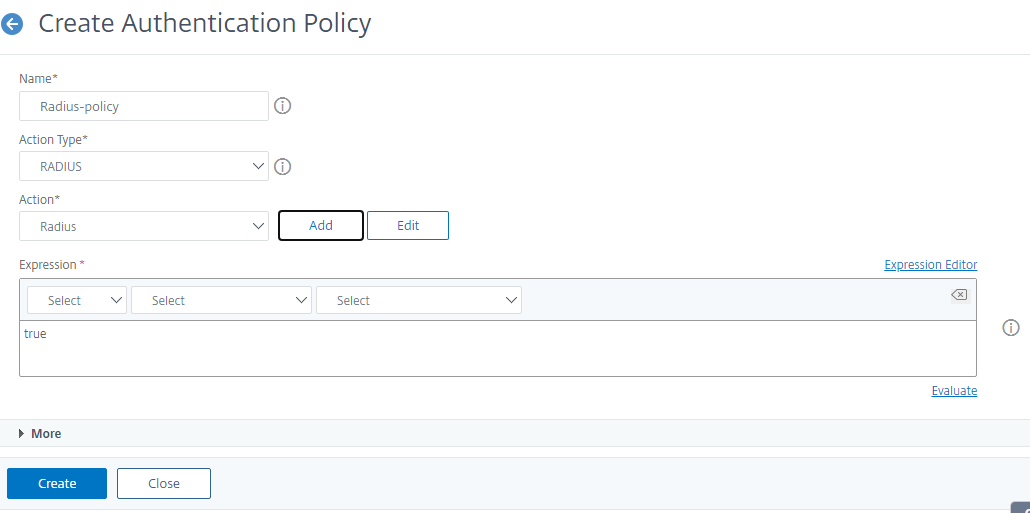
Liez la stratégie d'authentification au système global pour l'authentification RADIUS à l'aide de l'interface graphique
-
Accédez à Système > Authentification > Stratégies avancées > Stratégie.
-
Dans le volet d'informations, cliquez sur Liaisons globales pour créer une liaison de stratégie d'authentification globale du système.
-
Cliquez sur Global Bindings.
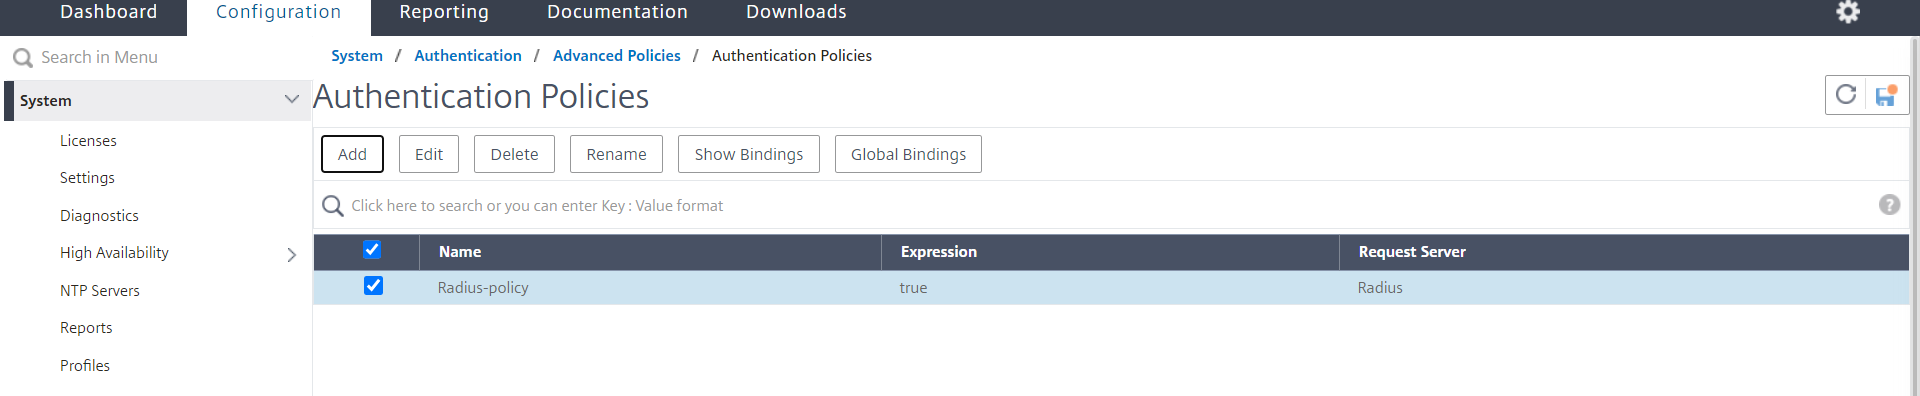
-
Sélectionnez RADIUS.
-
Dans la page Liaison de stratégie d'authentification globale du système, définissez les paramètres suivants :
-
Sélectionnez Stratégie.
-
Détails de la reliure
-
-
Cliquez sur Lier et fermer.
-
Cliquez sur Global Bindings (Liaisons globales) pour confirmer la stratégie liée au système global.
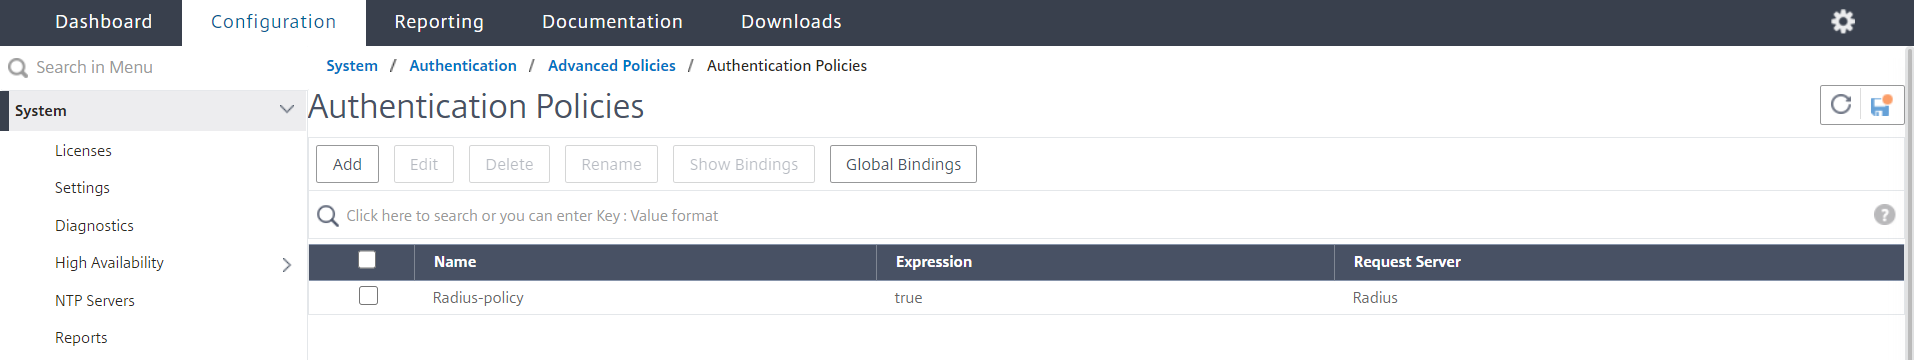
Choisissez les protocoles d'authentification utilisateur RADIUS
L'appliance NetScaler ADC prend en charge les implémentations de RADIUS qui sont configurées pour utiliser l'un des nombreux protocoles d'authentification des utilisateurs, notamment :
-
Protocole d'authentification par mot
-
Protocole CHAP (Challenge-Handshake Authentication Protocol)
-
Protocole d'authentification Microsoft Challenge-Handshake (MS-CHAP version 1 et version 2)
Si votre déploiement est configuré pour utiliser l'authentification RADIUS et que votre serveur RADIUS est configuré avec un protocole d'authentification par mot de passe. Vous pouvez renforcer l'authentification des utilisateurs en attribuant un secret partagé fort au serveur RADIUS. Les secrets partagés RADIUS forts se composent de séquences aléatoires de lettres majuscules et minuscules, de chiffres et de ponctuation, et ont une longueur minimale de 22 caractères. Si possible, utilisez un programme de génération de caractères aléatoires pour déterminer les secrets partagés RADIUS.
Pour mieux protéger le trafic RADIUS, attribuez un secret partagé différent à chaque appliance ou serveur virtuel. Lorsque vous définissez des clients sur le serveur RADIUS, vous pouvez également attribuer un secret partagé distinct à chaque client. Vous devez également configurer séparément chaque stratégie qui utilise l'authentification RADIUS.
Configuration de l'extraction d'adresses IP
Vous pouvez configurer l'appliance pour extraire l'adresse IP d'un serveur RADIUS. Lorsqu'un utilisateur s'authentifie auprès du serveur RADIUS, le serveur renvoie une adresse IP encadrée qui lui est attribuée. Voici les attributs pour l'extraction d'adresses IP :
-
Permet à un serveur RADIUS distant de fournir une adresse IP à partir du réseau interne pour un utilisateur connecté à l'appliance.
-
Permet la configuration de n'importe quel attribut RADIUS utilisant le type d'adresse IP, y compris ceux codés par le fournisseur.
Lors de la configuration du serveur RADIUS pour l'extraction d'adresses IP, vous configurez l'identificateur fournisseur et le type d'attribut.
L'identifiant du fournisseur permet au serveur RADIUS d'attribuer une adresse IP au client à partir d'un pool d'adresses IP configurées sur le serveur RADIUS. L'ID et les attributs du fournisseur sont utilisés pour établir l'association entre le client RADIUS et le serveur RADIUS. L'ID du fournisseur est l'attribut de la réponse RADIUS qui fournit l'adresse IP du réseau interne. La valeur zéro indique que l'attribut n'est pas codé par le fournisseur. Le type d'attribut est l'attribut d'adresse IP distante dans une réponse RADIUS. La valeur minimale est 1 et la valeur maximale est 255.
Une configuration courante consiste à extraire l'adresse IP encadrée de l'attribut RADIUS. L'ID du fournisseur est défini sur zéro ou n'est pas spécifié. Le type d'attribut est défini sur huit.
Extraction de groupe pour RADIUS à l'aide de l'interface
-
Accédez à Système > Authentification > Stratégies avancées > Radius, puis sélectionnez une stratégie.
-
Sélectionnez ou créez une stratégie RADIUS.
-
Dans la page Configurer le serveur RADIUS d'authentification, définissez les paramètres suivants.
-
Identifiant fournisseur du groupe
-
Type d'attribut de groupe
-
-
Cliquez sur OK et Fermer.

Authentification TACACS+ (à l'aide de serveurs TACACS+ externes)
Important
-
Citrix vous recommande de ne pas modifier les configurations associées TACACS lorsque vous exécutez une commande « clear ns config ».
-
La configuration liée à TACACS liée aux stratégies avancées est effacée et réappliquée lorsque le
RBAconfigparamètre est défini sur NO dans la commande « clear ns config » pour la stratégie avancée. -
Lorsque le
RBAconfigparamètre est défini sur NON dans le cadre de l'opération de « configuration claire », NetScaler ADC conserve les sessions d'accès à la gestion, en plus de conserver les configurations RBA et les politiques TACACS.
Vous pouvez configurer un serveur TACACS+ pour l'authentification. Comme pour l'authentification RADIUS, TACACS+ utilise une clé secrète, une adresse IP et le numéro de port. Le numéro de port par défaut est 49. Pour configurer l'appliance afin qu'elle utilise un serveur TACACS+, fournissez l'adresse IP du serveur et le code secret TACACS+. Vous devez spécifier le port uniquement lorsque le numéro de port du serveur utilisé est autre que le numéro de port par défaut 49.
Pour plus d'informations, voir Authentification TACACS.
Configurer l'authentification TACACS+ à l'aide de l'interface graphique
-
Accédez à Système > Authentification > Stratégies avancées > Stratégie.
-
Cliquez sur Ajouter pour créer une stratégie d'authentification de type TACACS.
-
Cliquez sur Créer et Fermer.
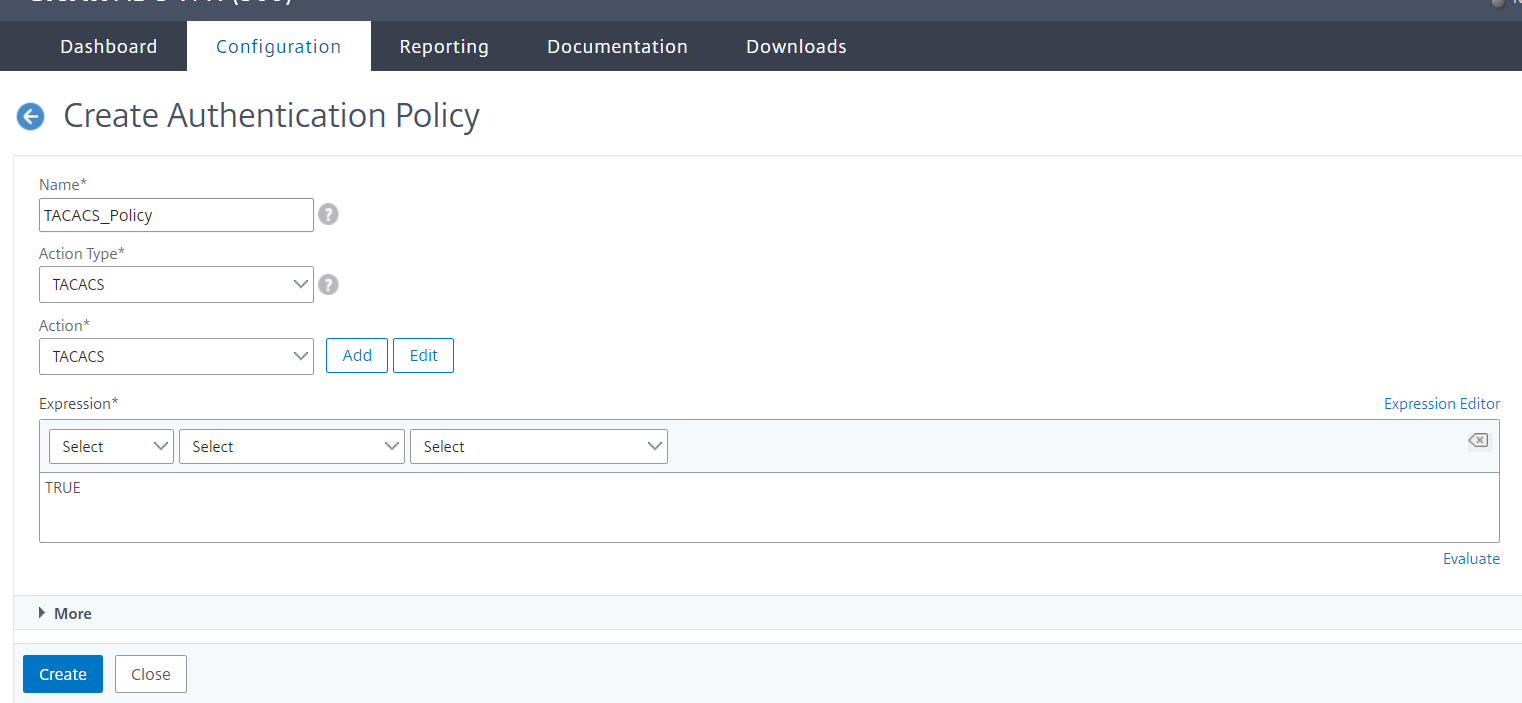
Une fois les paramètres du serveur TACACS+ configurés sur l'appliance, liez la stratégie à l'entité globale du système.
Liez les stratégies d'authentification à l'entité globale du système à l'aide de la CLI
Lorsque les stratégies d'authentification sont configurées, liez les stratégies à l'entité globale du système.
À l'invite de la ligne de commande, procédez comme suit :
bind system global <policyName> [-priority <positive_integer>]
Exemple :
bind system global pol_classic -priority 10
Lisez également l'article de Citrix CTX113820 pour en savoir plus sur l'authentification externe à l'aide de TACACS.
Lier les stratégies d'authentification à l'entité globale du système à l'aide de l'interface graphique
-
Accédez à Système > Authentification > Stratégies avancées > Stratégies d'authentification > Stratégie.
-
Dans le volet d'informations, cliquez sur Liaisons globales pour créer une liaison de stratégie d'authentification globale du système.
-
Cliquez sur Global Bindings.
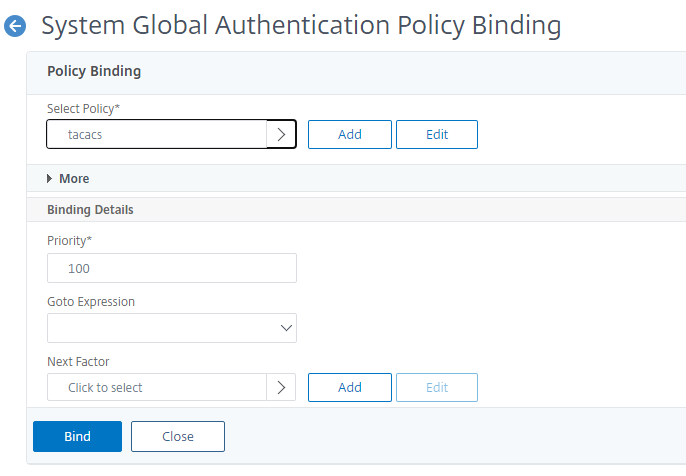
-
Sélectionnez la stratégie TACACS.
-
Dans la page Liaison de stratégie d'authentification globale du système, définissez les paramètres suivants :
-
Sélectionnez Stratégie.
-
Détails de la liaison
-
-
Cliquez sur Lier et fermer.
-
Cliquez sur Global Bindings (Liaisons globales) pour confirmer la stratégie liée au système global.
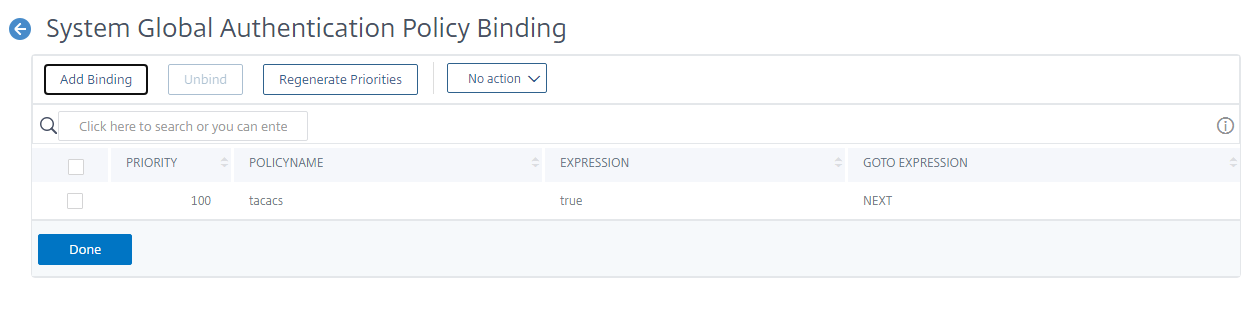
Pour plus d'informations sur l'extraction de groupe TACACS, consultez l'article CTX220024de Citrix.
Afficher le nombre de tentatives d'ouverture de session infructueuses pour les utilisateurs externes
L'appliance NetScaler ADC affiche le nombre de tentatives de connexion non valides à l'utilisateur externe lorsque vous tentez au moins une connexion infructueuse avant de vous connecter à la console de gestion NetScaler ADC.
Remarque
Actuellement, Citrix prend en charge uniquement l'authentification interactive au clavier pour les utilisateurs externes avec le paramètre « PersistentLoginEssentals » activé dans le paramètre système.
À l'invite de commandes, tapez :
set aaa parameter -maxloginAttempts <value> -failedLoginTimeout <value> -persistentLoginAttempts (ENABLED | DISABLED )]
Exemple :
set aaa parameter –maxloginAttempts 5 -failedLoginTimeout 4 –persistentLoginAttempts ENABLED
Following msg will be seen to external user when he tries 1 invalid login attempt before successfully login to the ADC management access.

 Connection established.
 To escape to local shell, press 'Ctrl+Alt+]'.
 ###############################################################################
 #                                                                             #
 #        WARNING: Access to this system is for authorized users only          #
 #         Disconnect IMMEDIATELY if you are not an authorized user!           #
 #                                                                             #
 ###############################################################################


 WARNING! The remote SSH server rejected X11 forwarding request.
 Last login: Mon Aug 24 17:09:00 2020 from 10.10.10.10

 The number of unsuccessful login attempts since the last successful login : 1
 Done
 >
 The number of unsuccessful login attempts since the last successful login : 1
 Done
 >