
NetScaler nFactor認証で証明書からユーザー名を事前入力するように構成する
次のセクションでは、2 要素認証の使用例について説明します。最初の要素は証明書認証で、LDAP が続きます。
Related information
ユースケース:証明書と LDAP 認証
管理者が 2 要素認証を設定するユースケースを想定します。証明書認証としての第 1 レベルで、次に LDAP 認証が続きます。最初の要素の一部として、クライアントはユーザー証明書を要求します。ユーザー名は証明書から抽出され、次の要素で返されるログオンフォームのユーザー名フィールドに事前に入力されます。
-
クライアントブラウザはトラフィック管理仮想サーバにアクセスし、認証のためにログオンページにリダイレクトされます。
-
最初の要素は、ユーザー名を抽出する証明書アクションに対して評価されます。評価は成功し、次の要素、この場合はポリシー「label1」に渡されます。
-
ポリシーラベルは、2 番目の要素が LDAP ポリシーを使用したログインスキーマ「login1」であることを指定します。
-
ユーザー名が事前に入力されたログオンフォームが返され、LDAP 認証用のパスワードがユーザーから取得されます。
-
認証サーバは Cookie と、クライアントのブラウザをトラフィック管理仮想サーバにリダイレクトする応答を返します。トラフィック管理仮想サーバでは、要求されたコンテンツが格納されます。一方、ログインに失敗すると、クライアントのブラウザに元のログオンページが表示され、クライアントは再試行できます。
注
セットアップは、NetScalerバージョン13.0以降で利用可能なnFactorビジュアライザーを使用して作成することもできます。
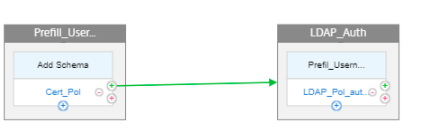
CLI を使用して、次の操作を実行します
-
トラフィック管理仮想サーバと認証サーバを設定します。
-
add lb vserver lbvs1 HTTP 10.217.28.152 80 -AuthenticationHost auth1.nsi-test.com -Authentication ON -
add authentication vserver avn SSL 10.217.28.154 443 -AuthenticationDomain nsi-test.com -
set ssl vserver avn -clientAuth ENABLED -clientCert Mandatoryまたは -
set ssl parameter –denysslrenegotiation NO
-
-
第 1 ファクタを証明書アクションとして設定します。
-
add authentication certAction cert -userNameField Subject:CN -
add authentication Policy certpol -rule true -action cert
-
-
2 つ目の要素を設定します。
-
add authentication loginSchema login1 -authenticationSchema login1.xml -
add authentication policylabel label1 -loginSchema login1
-
-
LDAP アクションを設定します。
-
add authentication ldapAction ldapact -serverIP 10.217.201.84 -ldapBase "cn=users,dc=dep,dc=sqltest,dc=net" -ldapBindDn Administrator@dep.sqltest.net -ldapBindDnPassword 8f7e6642195bc181f734cbc1bd18dfaf03bf9835abda7c045f7a964ceb58d4c9 -encrypted -encryptmethod ENCMTHD_3 -ldapLoginName sAMAccountName -groupAttrName memberOf -subAttributeName CN -ssoNameAttribute userprincipalname -
add authentication Policy ldappolicy -rule true -action ldapact
-
-
ポリシーをバインドします。
-
bind authentication vserver avn -policy certpol -priority 1 -nextFactor label1 -gotoPriorityExpression NEXT -
bind authentication policylabel label1 -policyName ldappolicy -priority 10 -gotoPriorityExpression END
-
nFactor ビジュアライザーを使用した設定
-
+ をクリックして nFactor フローを追加します。
-
係数を追加します。入力する名前は nFactor フローの名前です。
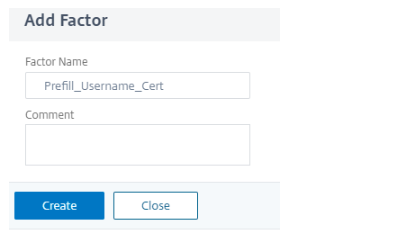
-
証明書認証にスキーマは必要ありません。
-
-
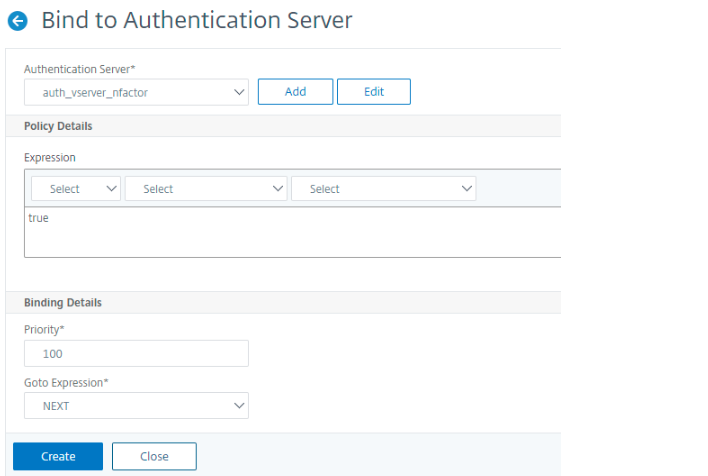
証明書認証のポリシーを追加します。
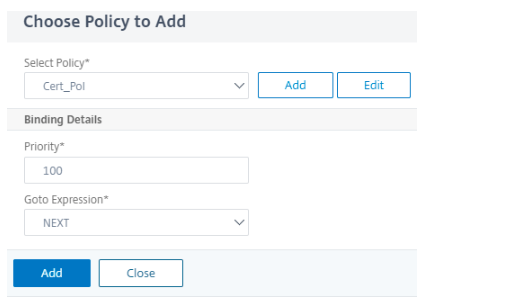 (注)証明書認証の詳細については、「 クライアント証明書認証ポリシーの構成とバインド」を参照してください。
-
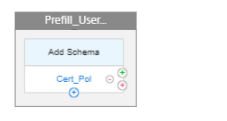
-
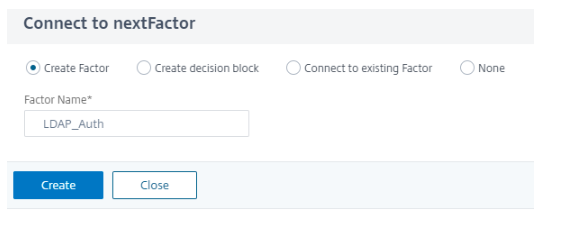
-
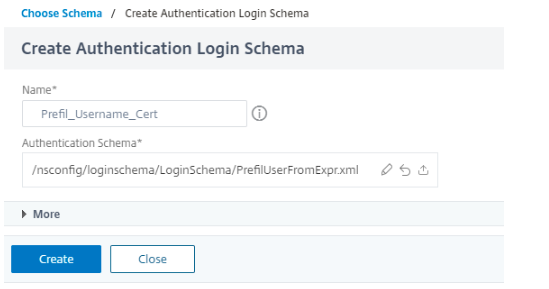
-
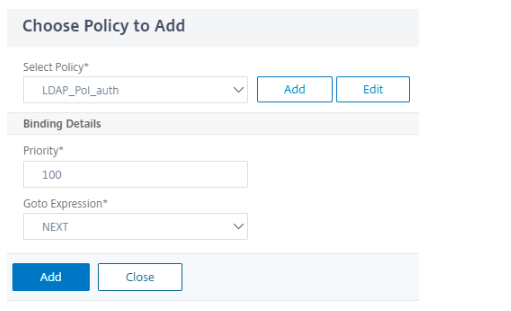 (注)LDAP 認証の作成の詳細については、「 構成ユーティリティを使用して LDAP 認証を構成するには」を参照してください。
-
 注: